
 aikidosec/safe-chain
npm, yarn, pnpm, npx, pnpx, pip, uv और poetry के माध्यम से इंस्टॉल किए गए दुर्भावनापूर्ण कोड से Aikido Safe Chain के साथ सुरक्षा करें। उपयोग के लिए निःशुल्क, किसी टोकन की आवश्यकता नहीं है।



Aikido Device Protection Safe Chain पर आधारित है, जो पैकेज और एक्सटेंशन सुरक्षा को कई और इकोसिस्टम्स तक विस्तारित करता है: npm, PyPI, VS Code, Open VSX - (Cursor, Windsurf, Kiro, Vs Codium, ...), Maven, NuGet, Chrome extensions, Go, Skills.sh AI skills, Ruby, Rust, और अधिक।
केंद्रीकृत नीति प्रबंधन, अनुरोध-और-स्वीकृति वर्कफ़्लो, और आपके संगठन के प्रत्येक डेवलपर वर्कस्टेशन पर दृश्यता प्राप्त करें। वही Aikido Intel फ़ीड द्वारा संचालित। इसे मैन्युअल रूप से डिप्लॉय करें या अपने MDM टूल (Jamf, Fleet, या Iru) के माध्यम से प्रबंधित करें।
Aikido Safe Chain निम्नलिखित पैकेज मैनेजर का समर्थन करता है:
इंस्टॉलेशन स्क्रिप्ट के साथ Aikido Safe Chain को इंस्टॉल करना आसान है।
curl -fsSL https://github.com/AikidoSec/safe-chain/releases/download/1.5.27/install-safe-chain.sh -o /tmp/install-safe-chain.sh \
  && echo "600ebddcb3aaf1fd53653a8d7985df44528722c0f5ee7eb9fff86f26a1a4e5a8  /tmp/install-safe-chain.sh" | sha256sum -c - \
  && sh /tmp/install-safe-chain.sh \
  && rm /tmp/install-safe-chain.sh
$installer = Join-Path $env:TEMP "install-safe-chain.ps1"
Invoke-WebRequest "https://github.com/AikidoSec/safe-chain/releases/download/1.5.27/install-safe-chain.ps1" -OutFile $installer -UseBasicParsing
$expectedHash = "9B9F329CB3E6EFC3B1BFB8B0B791F546FA52AC6CA791C8E9961C5830936D64F3"
if ((Get-FileHash $installer -Algorithm SHA256).Hash -ne $expectedHash) {
    Remove-Item $installer -ErrorAction SilentlyContinue
    throw "Checksum verification failed for install-safe-chain.ps1"
}
& $installer
Remove-Item $installer
ऊपर दिए गए इंस्टॉल कमांड हमेशा एक विशिष्ट रिलीज़ का संदर्भ देते हैं। किसी भिन्न संस्करण को इंस्टॉल करने के लिए, संस्करण को अपने इच्छित संस्करण संख्या से बदलें। सभी उपलब्ध संस्करण releases page पर हैं।
इंस्टॉल स्क्रिप्ट्स एक संस्करणित रिलीज़ URL (releases/download/1.5.27/...) से परोसी जाती हैं। GitHub रिलीज़ अपरिवर्तनीय होती हैं — एक बार जब कोई आर्टिफ़ैक्ट किसी संस्करणित URL पर प्रकाशित हो जाता है, तो उसे संशोधित या प्रतिस्थापित नहीं किया जा सकता, इसलिए आप जो फ़ाइल डाउनलोड करते हैं वह ठीक वही होने की गारंटी है जो रिलीज़ की गई थी।
❗अपना टर्मिनल पुनः आरंभ करें ताकि Aikido Safe Chain का उपयोग शुरू किया जा सके।
इंस्टॉलेशन सत्यापित करें सत्यापन कमांड चलाकर:
npm safe-chain-verify
pnpm safe-chain-verify
pip safe-chain-verify
uv safe-chain-verify

# Any other supported package manager: {packagemanager} safe-chain-verify
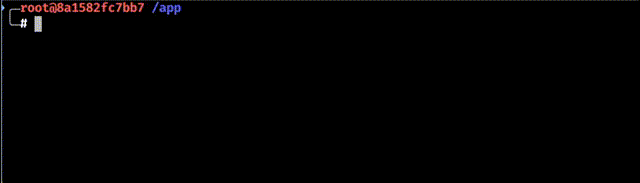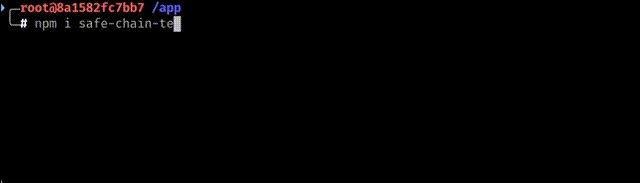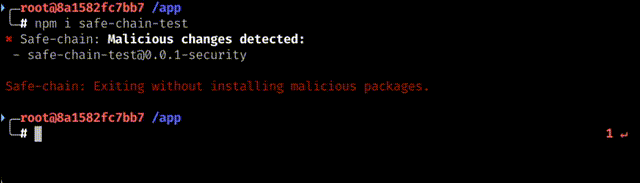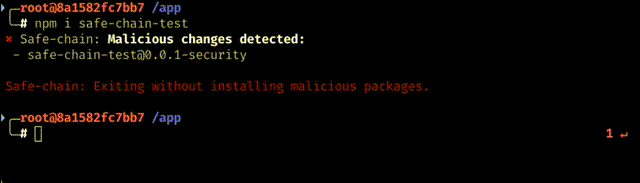
(वैकल्पिक) मैलवेयर ब्लॉकिंग का परीक्षण करें एक परीक्षण पैकेज इंस्टॉल करने का प्रयास करके:
JavaScript/Node.js के लिए:
npm install safe-chain-test
Python के लिए:
pip3 install safe-chain-pi-test
npm, npx, yarn, pnpm, pnpx, rush, rushx, bun, bunx, pip, pip3, uv, uvx, poetry, pipx और pdm कमांड चलाते समय, Aikido Safe Chain स्वचालित रूप से उन पैकेजों में मैलवेयर की जाँच करेगा जिन्हें आप इंस्टॉल करने का प्रयास कर रहे हैं। यह उपलब्ध होने पर pip के लिए Python मॉड्यूल इनवोकेशन्स को भी इंटरसेप्ट करता है (जैसे, python -m pip install ..., python3 -m pip download ...)। यदि कोई मैलवेयर पाया जाता है, तो यह आपको कमांड से बाहर निकलने के लिए प्रॉम्प्ट करेगा।
आप इंस्टॉल किया गया वर्ज़न इस कमांड को चलाकर देख सकते हैं:
safe-chain --version
Aikido Safe Chain एक हल्के प्रॉक्सी सर्वर को चलाकर काम करता है जो npm रजिस्ट्री और PyPI से पैकेज डाउनलोड को इंटरसेप्ट करता है। जब आप npm, npx, yarn, pnpm, pnpx, rush, rushx, bun, bunx, pip, pip3, uv, uvx, poetry, pipx या pdm कमांड चलाते हैं, तो सभी पैकेज डाउनलोड इस लोकल प्रॉक्सी के माध्यम से रूट किए जाते हैं, जो पैकेजों को वास्तविक समय में Aikido Intel - Open Sources Threat Intelligence के विरुद्ध सत्यापित करता है। यदि किसी भी पैकेज (गहरे निर्भरताओं सहित) में मैलवेयर का पता चलता है, तो प्रॉक्सी डाउनलोड को ब्लॉक कर देता है इससे पहले कि दुर्भावनापूर्ण कोड आपकी मशीन तक पहुँचे।
Safe Chain समर्थित इकोसिस्टम पर न्यूनतम पैकेज आयु जाँच लागू करता है।
वर्तमान प्रवर्तन इकोसिस्टम के अनुसार भिन्न है:
डिफ़ॉल्ट रूप से, न्यूनतम पैकेज आयु 48 घंटे है। यह उस महत्वपूर्ण अवधि के दौरान एक अतिरिक्त सुरक्षा परत प्रदान करता है जब नए प्रकाशित पैकेजों में अज्ञात खतरों के होने की सबसे अधिक संभावना होती है। आप इस सीमा को कॉन्फ़िगर कर सकते हैं या इस सुरक्षा को पूरी तरह से बायपास कर सकते हैं - नीचे न्यूनतम पैकेज आयु कॉन्फ़िगरेशन अनुभाग देखें।
तत्काल CVE फ़िक्स के लिए, Aikido पुष्टि करता है कि पैच रिलीज़ मैलवेयर से मुक्त है और Safe Chain इसे न्यूनतम आयु जाँच से छूट देता है, ताकि विंडो का इंतज़ार करते हुए आप उस कमज़ोरी के संपर्क में न रहें जिसे यह ठीक करता है।
Aikido Safe Chain npm, npx, yarn, pnpm, pnpx, rush, rushx, bun, bunx, और Python पैकेज मैनेजर (pip, uv, uvx, poetry, pipx, pdm) का उपयोग करते समय एक सहज अनुभव प्रदान करने के लिए आपके शेल के साथ एकीकृत होता है। यह इन कमांडों के लिए उपनाम (aliases) सेट करता है ताकि वे Aikido Safe Chain कमांडों द्वारा रैप किए जाएँ, जो मूल कमांडों को निष्पादित करने से पहले प्रॉक्सी सर्वर का प्रबंधन करते हैं। हम वर्तमान में समर्थन करते हैं:







