
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित
 withsecureopensource/chainsaw
Windows फोरेंसिक आर्टिफैक्ट्स के माध्यम से तेज़ी से खोजें और शिकार करें
 netwrix/pingcastle
Active Directory सुरक्षा जोखिम मूल्यांकन उपकरण जो एक सरलीकृत पद्धति का उपयोग करके कमजोरियों, गलत कॉन्फ़िगरेशन और परिपक्वता का मूल्यांकन करता है, और…
 mbechler/marshalsec
Java deserialization भेद्यता शोषण उपकरण जिसमें कई मार्शलरों (Jackson, XStream, SnakeYAML) के लिए पेलोड जनरेटर तथा रिमोट कोड एक्ज़ीक्यूशन के लिए JNDI…
 hasherezade/pe-bear
उपयोगकर्ता-अनुकूल GUI के साथ पोर्टेबल एक्ज़ीक्यूटेबल रिवर्सिंग टूल
 deepfence/threatmapper
ओपन सोर्स क्लाउड नेटिव एप्लिकेशन सुरक्षा प्लेटफॉर्म (CNAPP)
 stackrox/kube-linter
KubeLinter एक स्थैतिक विश्लेषण उपकरण है जो Kubernetes YAML फ़ाइलों और Helm चार्ट्स की जाँच करता है ताकि यह सुनिश्चित किया जा सके कि उनमें दर्शाए गए…
 aflplusplus/libafl
उन्नत फ़ज़िंग लाइब्रेरी - अपने फ़ज़र को Rust में एक साथ स्लॉट करें! कोर और मशीनों पर स्केल करता है। Windows, Android, MacOS, Linux, no_std, ... के लिए
 opengrep/opengrep
🔎 कोड में सुरक्षा समस्याओं को खोजने के लिए स्थैतिक कोड विश्लेषण इंजन।
 niklasb/libc-database
लिब्क ऑफसेट का डेटाबेस बनाएं ताकि शोषण को सरल बनाया जा सके।
 yandex/gixy
Nginx कॉन्फ़िगरेशन स्थैतिक विश्लेषक
 opencve/opencve
विभिन्न स्रोतों से CVEs को एकत्रित करें, फ़िल्टर करें, और ट्रैक करें, टीम सहयोग, कस्टम डैशबोर्ड, अलर्ट, और AI-संचालित विश्लेषण के साथ भेद्यता खुफिया…
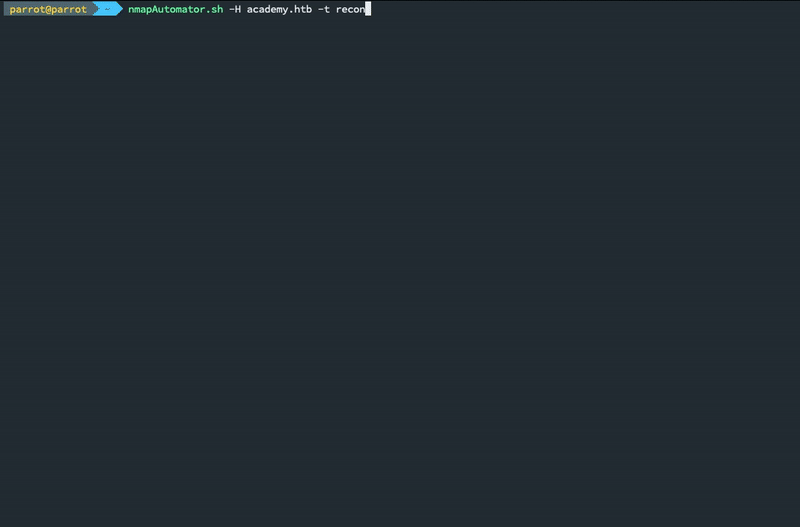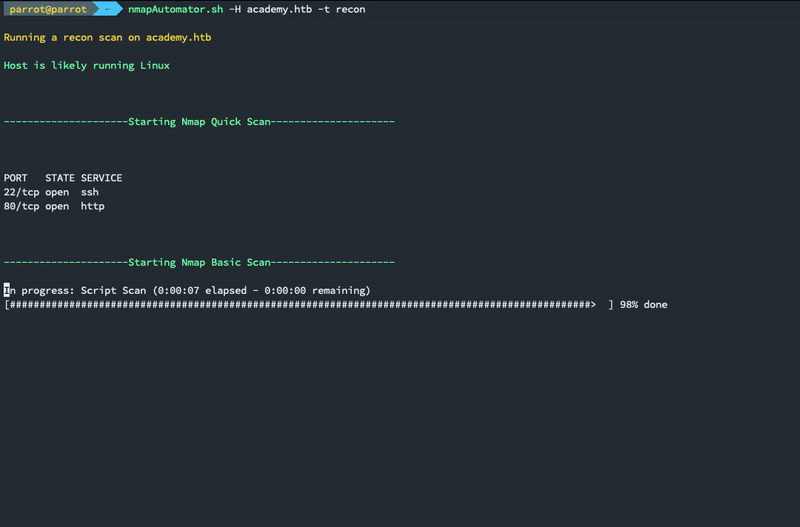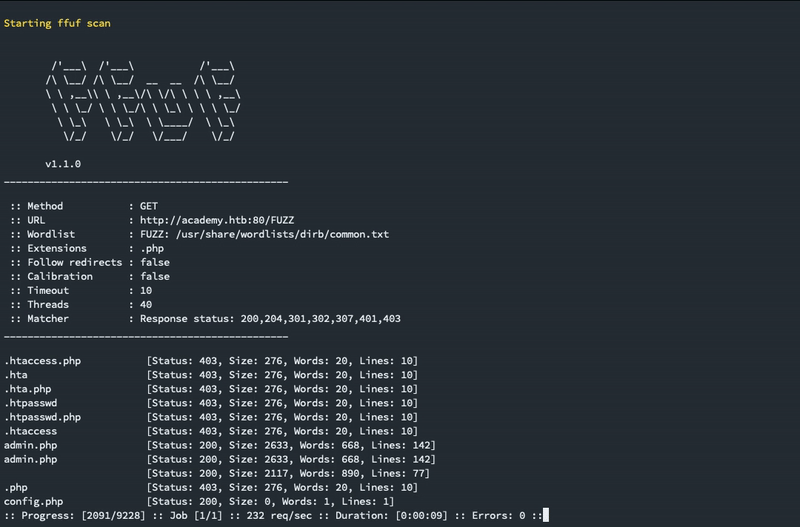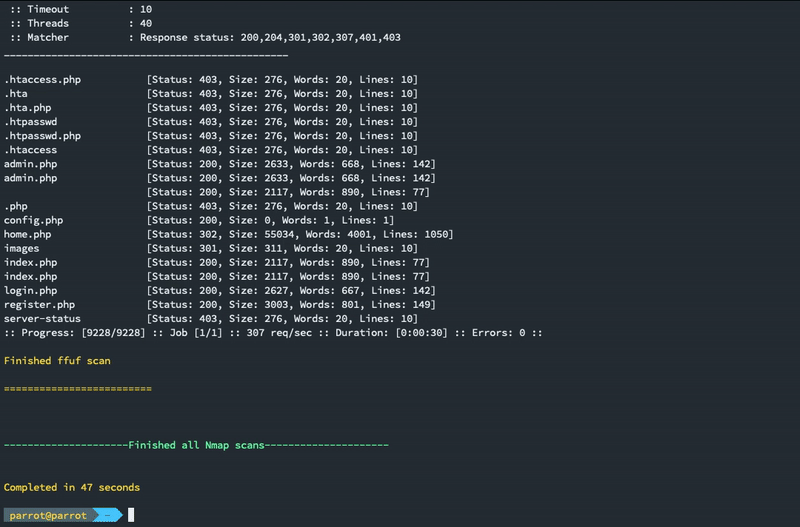 21y4d/nmapautomator
एक स्क्रिप्ट जिसे आप पृष्ठभूमि में चला सकते हैं!
 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: gtfobins, pwnkit, dirty pipe, +w docker.sock जैसे आसान लक्ष्यों के शोषण के माध्यम से स्वचालित Linux privesc
 duo-labs/cloudmapper
CloudMapper आपको अपने Amazon Web Services (AWS) वातावरण का विश्लेषण करने में मदद करता है।
 ticarpi/jwt_tool
:snake: JSON Web Tokens के परीक्षण, समायोजन और क्रैकिंग के लिए एक टूलकिट
 checkmarx/kics
इन्फ्रास्ट्रक्चर-एज़-कोड के लिए एक स्थैतिक विश्लेषण स्कैनर जो Terraform, Kubernetes, CloudFormation और 20+ IaC प्लेटफॉर्म में सुरक्षा कमजोरियों,…
 projectdiscovery/public-bugbounty-programs
सार्वजनिक बग बाउंटी और जिम्मेदार प्रकटीकरण कार्यक्रमों की सामुदायिक रूप से संकलित सूची।
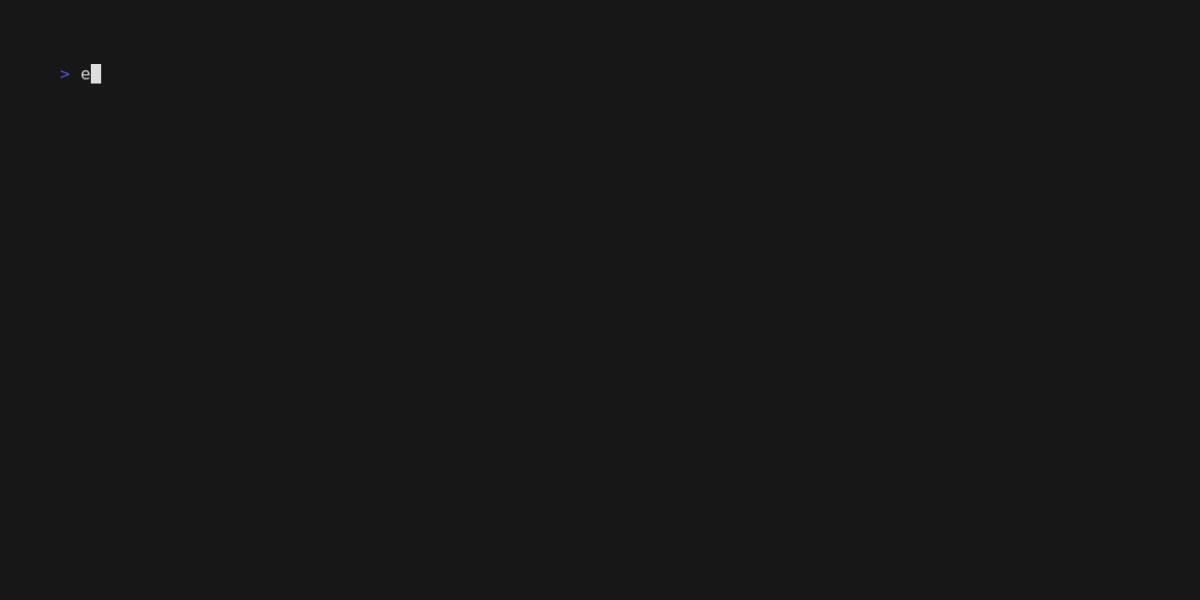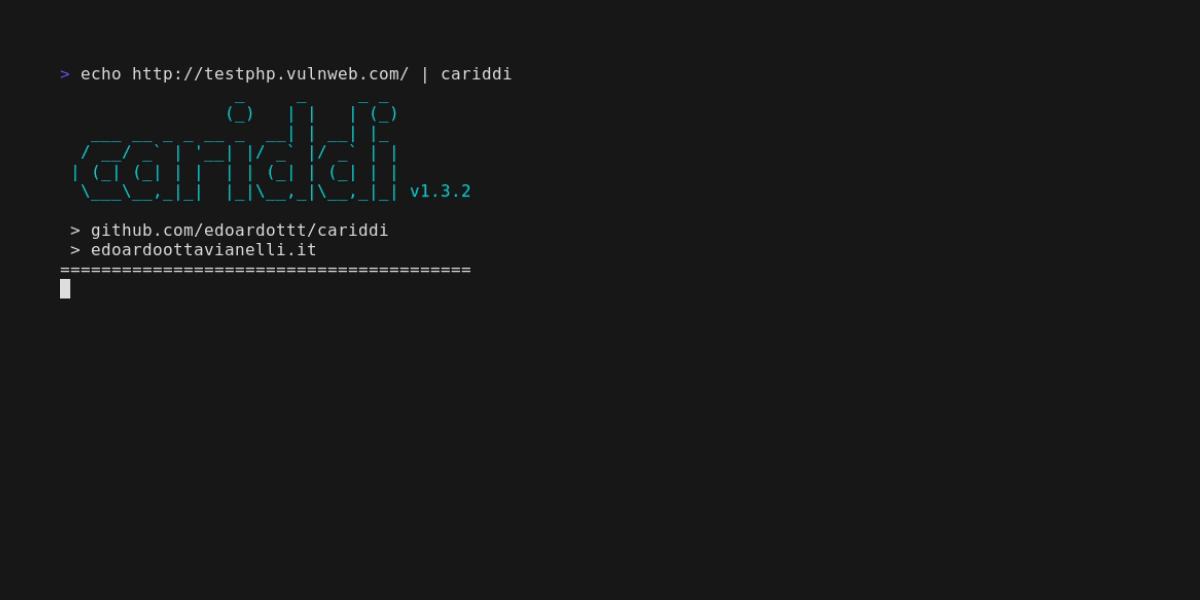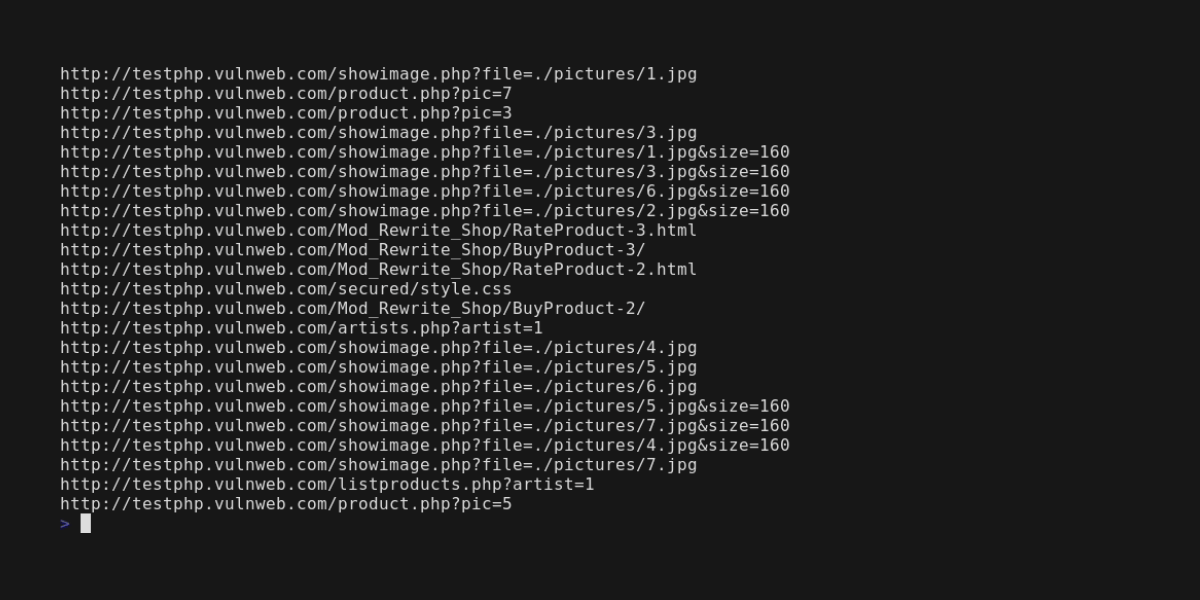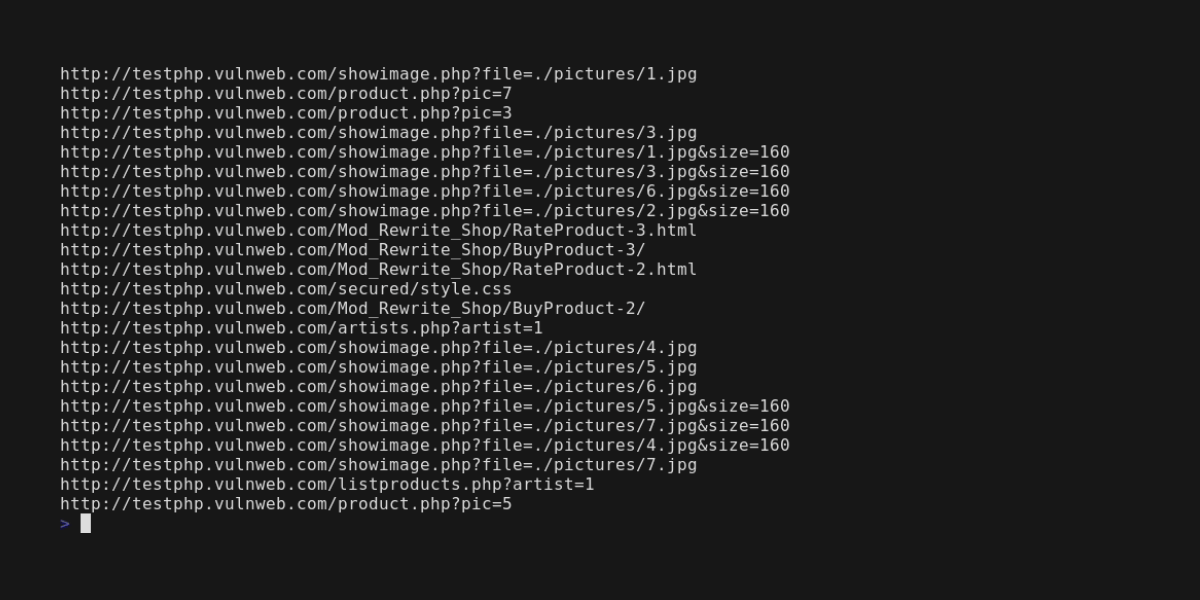 edoardottt/cariddi
डोमेन की एक सूची लें, urls क्रॉल करें और endpoints, secrets, api keys, file extensions, tokens और अधिक के लिए स्कैन करें








