
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित
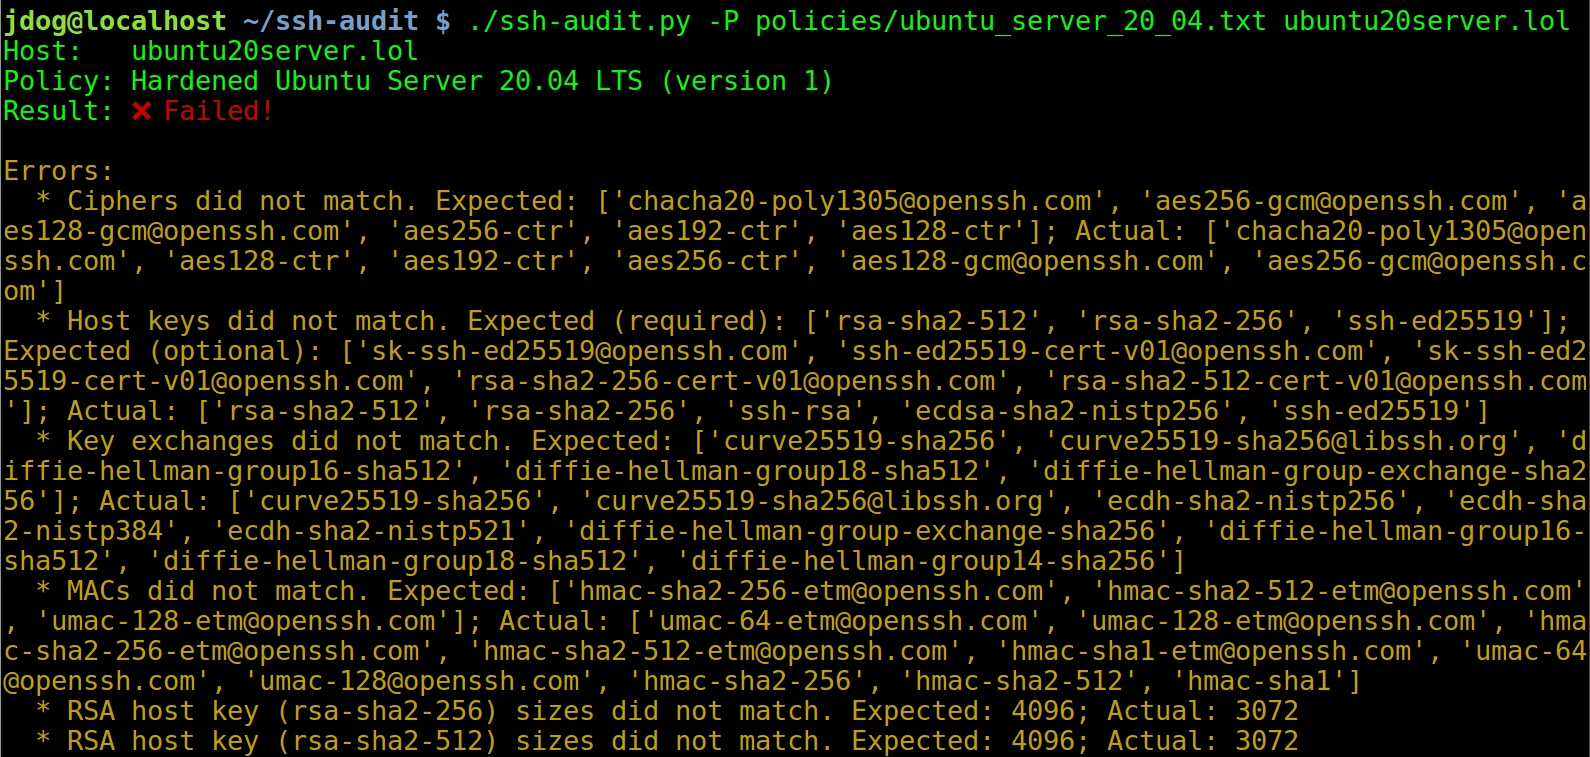
 jtesta/ssh-audit
SSH सर्वर और क्लाइंट सुरक्षा ऑडिटिंग (बैनर, कुंजी विनिमय, एन्क्रिप्शन, MAC, संपीड़न, संगतता, सुरक्षा, आदि)
 cleverhans-lab/cleverhans
हमलों का निर्माण करने, सुरक्षा उपाय बनाने और दोनों की बेंचमार्किंग करने के लिए एक एडवर्सेरियल उदाहरण लाइब्रेरी
 e-m-b-a/emba
EMBA - फर्मवेयर सुरक्षा विश्लेषक
 andresriancho/w3af
ओपन-सोर्स वेब एप्लिकेशन सुरक्षा स्कैनर जो XSS, SQL injection, और OS commanding सहित 200+ कमजोरियों की पहचान करता है और उनका दोहन करता है। पेनेट्रेशन…
 bo0om/fuzz.txt
संभावित रूप से खतरनाक फ़ाइलें
 ezyang/htmlpurifier
मानक-अनुरूप HTML फ़िल्टर जो PHP में लिखा गया है
 husnainfareed/awesome-ethical-hacking-resources
😎 🔗 नैतिक हैकिंग और पैनेट्रेशन टेस्टिंग सीखने के लिए सभी प्रकार के संसाधनों की अद्भुत सूची।
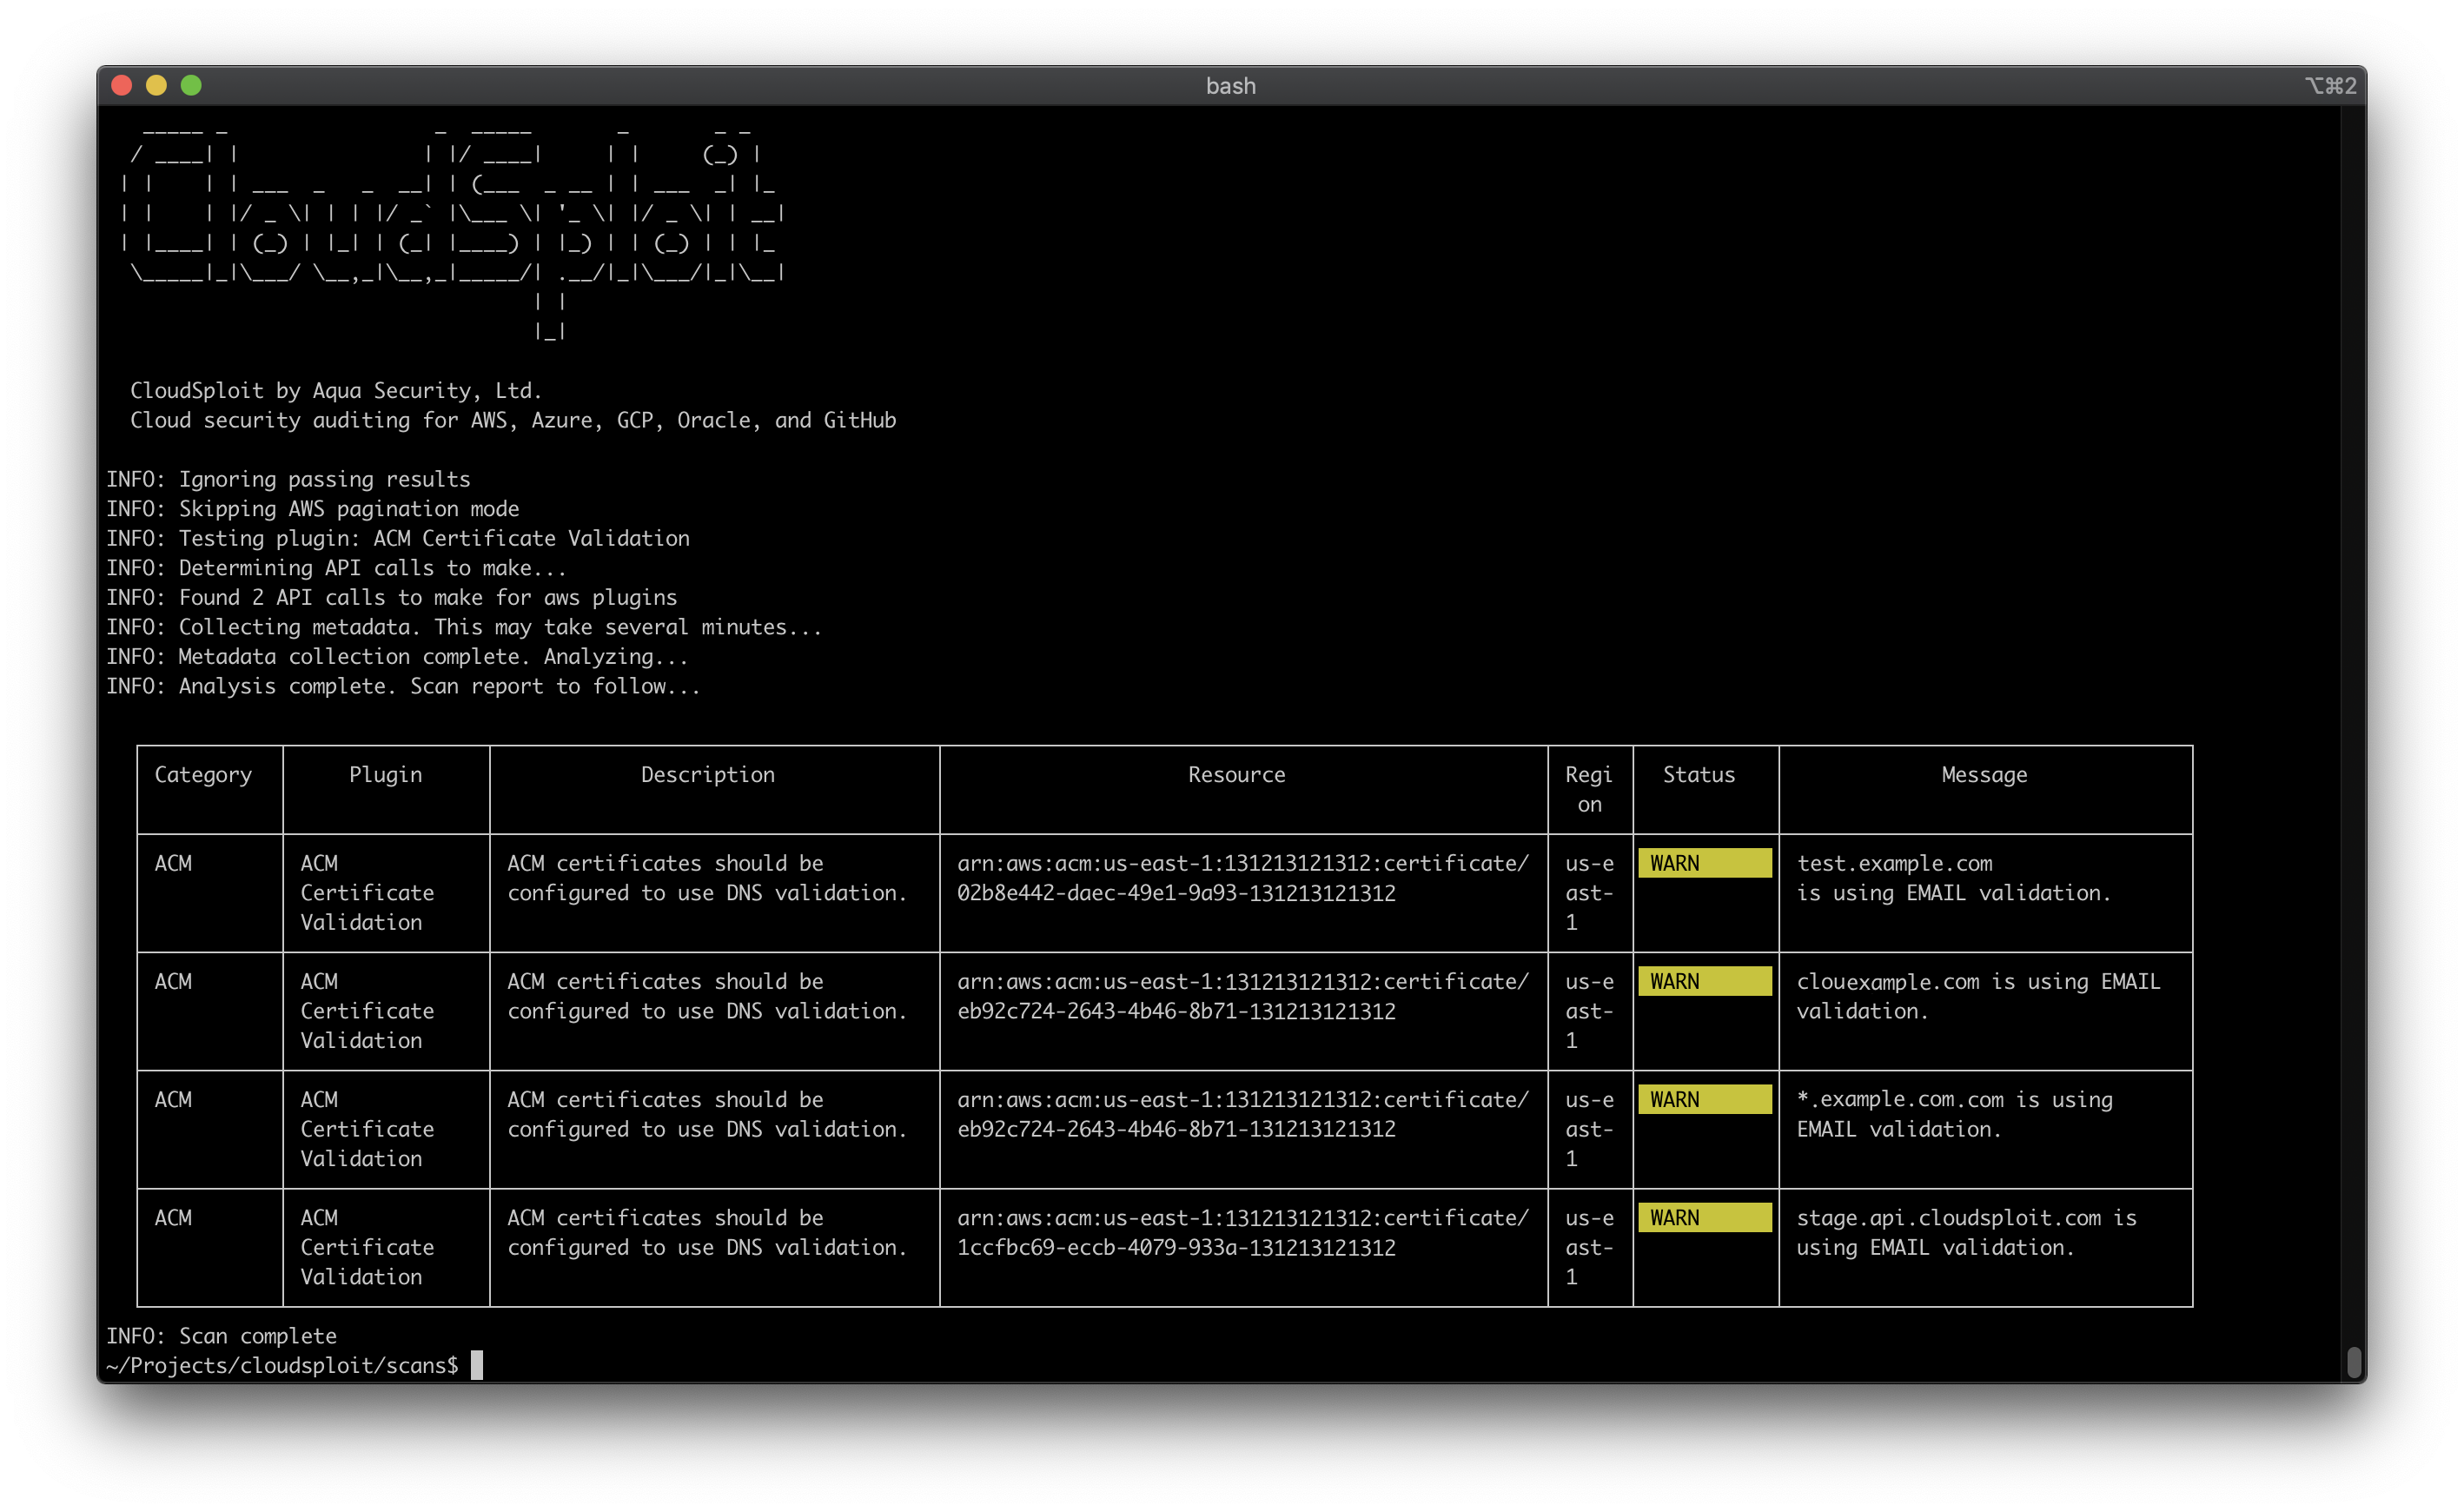 aquasecurity/cloudsploit
बहु-क्लाउड सुरक्षा मुद्रा स्कैनर जो AWS, Azure, GCP और OCI में गलत कॉन्फ़िगरेशन, अनुपालन उल्लंघन (HIPAA, PCI, CIS) और सुरक्षा जोखिमों की ऑटोमेटेड…
 google/osv.dev
ओपन सोर्स भेद्यता डेटाबेस और ट्राइएज सेवा।
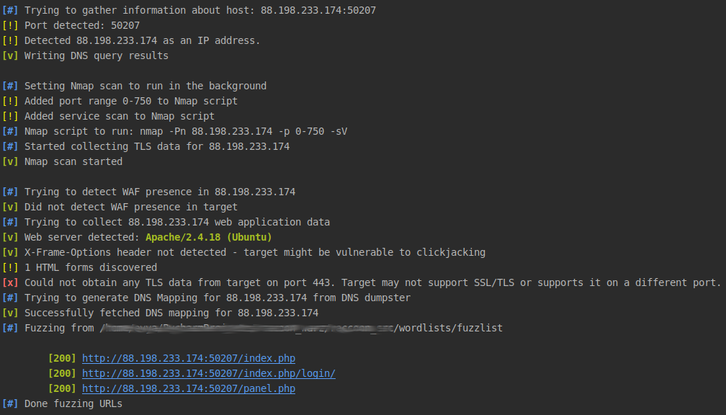 evyatarmeged/raccoon
एक उच्च प्रदर्शन वाला आक्रामक सुरक्षा उपकरण जो टोह लेने और भेद्यता स्कैनिंग के लिए उपयोग किया जाता है।
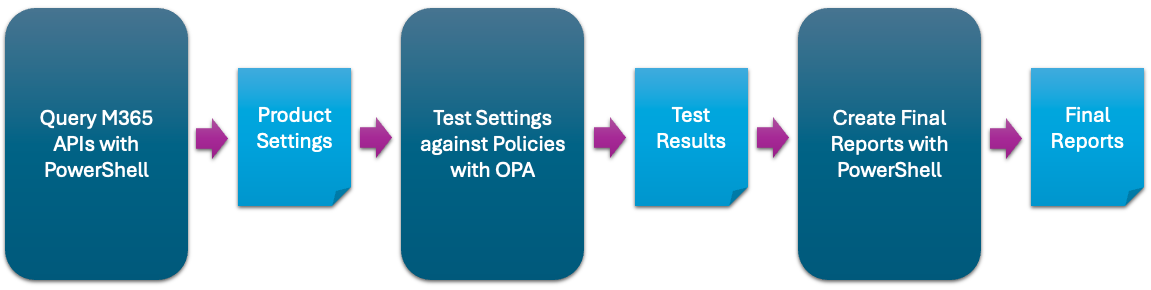 cisagov/scubagear
Automation to assess the state of your M365 tenant against CISA's baselines
 ignitetechnologies/privilege-escalation
यह चीटशीट CTF खिलाड़ियों और शुरुआती लोगों के लिए है, ताकि वे उदाहरणों के साथ Privilege Escalation की बुनियादी बातें समझ सकें।
 opsdisk/pagodo
pagodo (निष्क्रिय गूगल डॉर्क) - गूगल हैकिंग डेटाबेस स्क्रैपिंग और खोज को स्वचालित करें
 cyberstrikeus/cyberstrike
पेनेट्रेशन टेस्टिंग के लिए स्वायत्त AI रेड टीम एजेंट, जिसमें 13+ विशेषज्ञ एजेंट, 120+ OWASP टेस्ट केस और MITRE ATT&CK एकीकरण शामिल हैं। 15+ LLM…
 thewhiteh4t/finalrecon
स्वचालित वेब टोही उपकरण जो एक ही मॉड्यूलर ढांचे में हेडर विश्लेषण, DNS गणना, उपडोमेन खोज, निर्देशिका स्कैनिंग, SSL निरीक्षण और पोर्ट स्कैनिंग प्रदान…
 apurvsinghgautam/dark-web-osint-tools
डार्क वेब के लिए OSINT उपकरण
 withsecureopensource/chainsaw
Windows फोरेंसिक आर्टिफैक्ट्स के माध्यम से तेज़ी से खोजें और शिकार करें








