
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
nmapAutomator — एक स्क्रिप्ट जिसे आप पृष्ठभूमि में चला सकते हैं! | Kitploit

उपकरण/GitHubGitHub/21y4d/nmapautomator
टोहीभेद्यता स्कैनरनेटवर्क मैपिंगपोर्ट स्कैनिंगजानकारी एकत्र करनापेनिट्रेशन टेस्टिंग
GitHub21y4d/nmapautomator

nmapAutomator

एक स्क्रिप्ट जिसे आप पृष्ठभूमि में चला सकते हैं!

रिपॉजिटरी देखें
3.1k858495 साल पहलेKitploit द्वारा समीक्षित
साझा करें

nmapAutomator

एक स्क्रिप्ट जिसे आप बैकग्राउंड में चला सकते हैं!
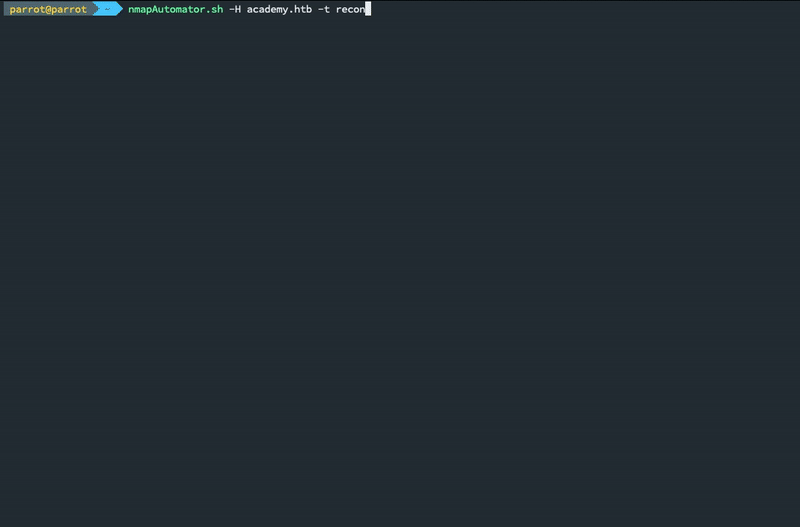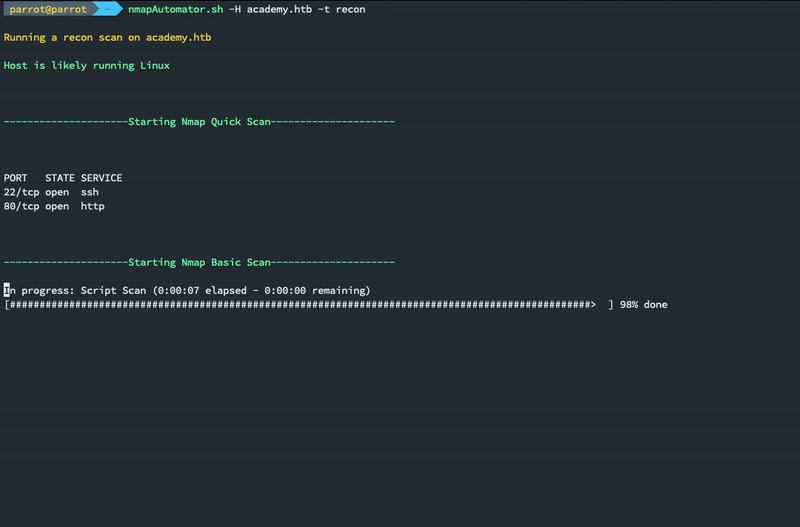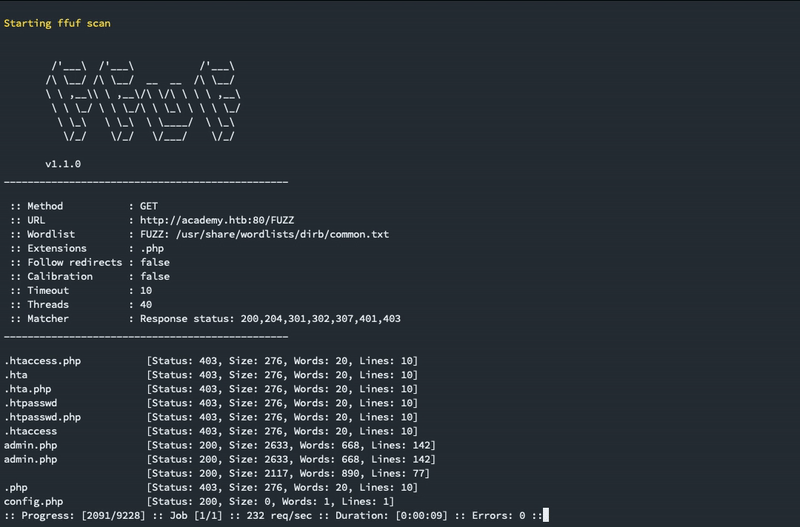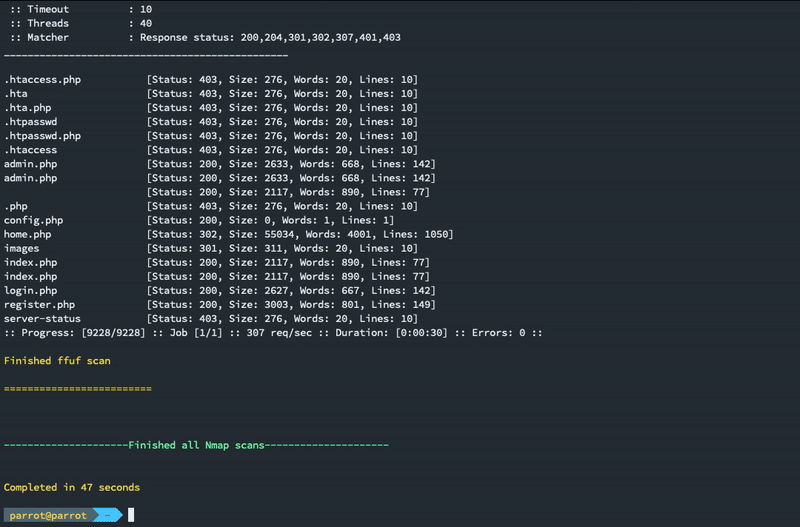
nmapAutomator

सारांश

इस स्क्रिप्ट का मुख्य उद्देश्य एन्यूमरेशन और रिकॉन की प्रक्रिया को स्वचालित करना है जो हर बार चलाई जाती है, और इसके बजाय हमारा ध्यान वास्तविक पेंटेस्टिंग पर केंद्रित करना है।

यह दो बातें सुनिश्चित करेगा:

  1. nmap स्कैन को स्वचालित करना।
  2. हमेशा बैकग्राउंड में कुछ रिकॉन चलता रहना।

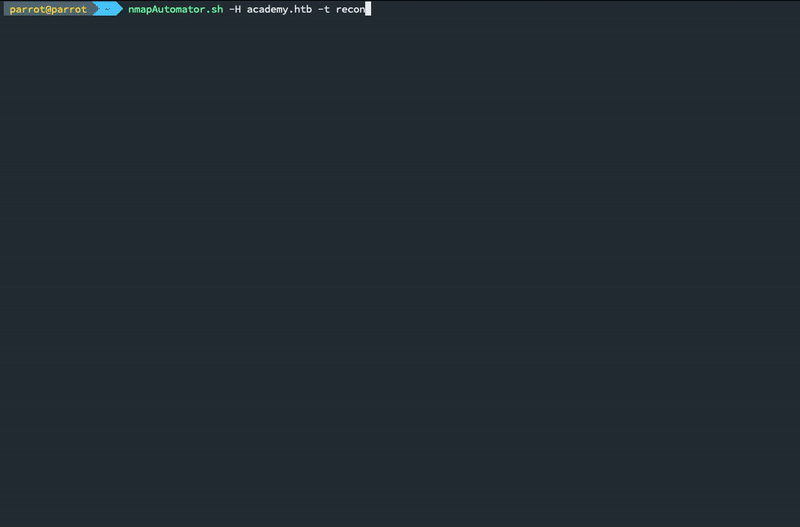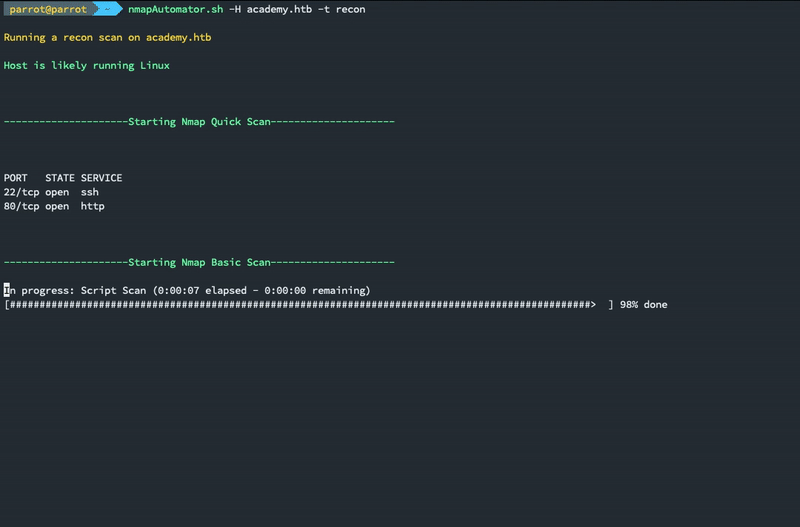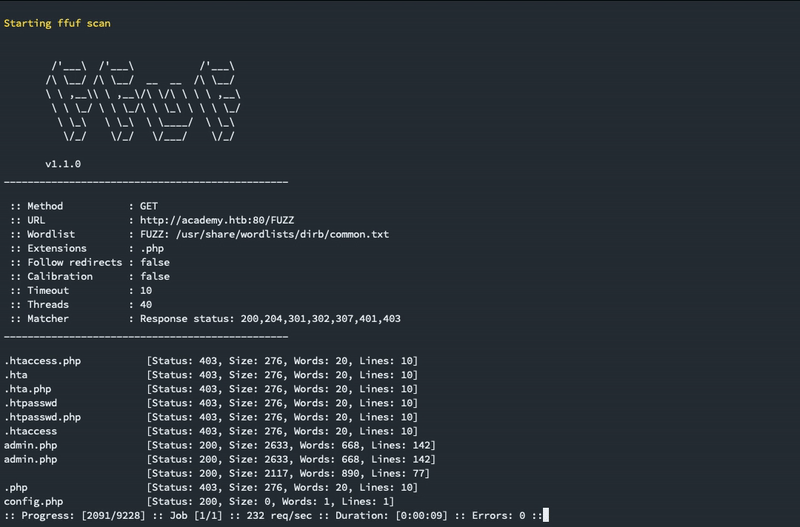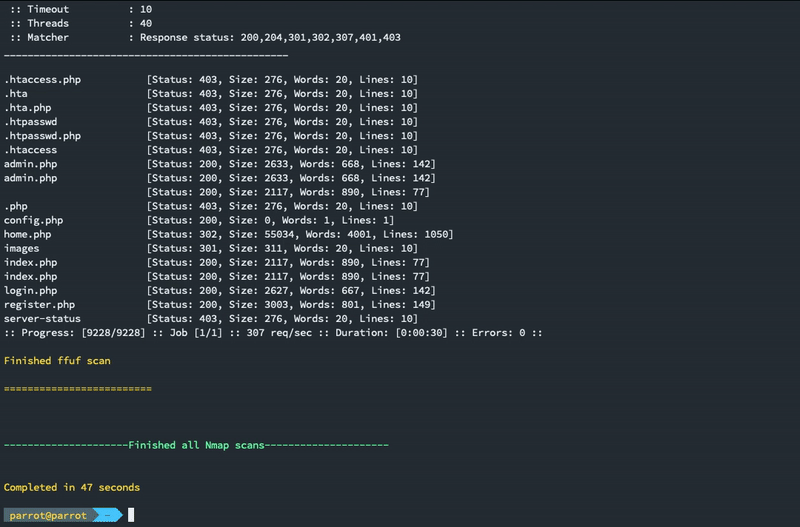
एक बार प्रारंभिक पोर्ट मिल जाने पर '5-10 सेकंड में', हम उन पोर्ट्स की मैन्युअल जांच शुरू कर सकते हैं, और बाकी को बिना किसी हमारी ओर से इंटरैक्शन के बैकग्राउंड में चलने दे सकते हैं।

विशेषताएं

स्कैन

  1. Network : होस्ट के नेटवर्क में सभी लाइव होस्ट दिखाता है (~15 सेकंड)
  2. Port : सभी खुले पोर्ट दिखाता है (~15 सेकंड)
  3. Script : मिले पोर्ट पर स्क्रिप्ट स्कैन चलाता है (~5 मिनट)
  4. Full : पूर्ण रेंज का पोर्ट स्कैन चलाता है, फिर नए पोर्ट पर गहन स्कैन चलाता है (~5-10 मिनट)
  5. UDP : UDP स्कैन चलाता है "sudo आवश्यक" (~5 मिनट)
  6. Vulns : सभी मिले पोर्ट पर CVE स्कैन और nmap Vulns स्कैन चलाता है (~5-15 मिनट)
  7. Recon : रिकॉन कमांड सुझाता है, फिर उन्हें स्वचालित रूप से चलाने का संकेत देता है
  8. All : सभी स्कैन चलाता है (~20-30 मिनट)

नोट: यह एक रिकॉनिसेंस टूल है, और यह कोई शोषण नहीं करता है।

स्वचालित रिकॉन

recon विकल्प के साथ, nmapAutomator प्रत्येक मिले पोर्ट के लिए सर्वोत्तम रिकॉन टूल को स्वचालित रूप से सुझाएगा और चलाएगा।
यदि आपकी मशीन पर कोई अनुशंसित टूल गायब है, तो nmapAutomator इसे स्थापित करने का सुझाव देगा।

किसी भी शेल पर चलता है

nmapAutomator 100% POSIX संगत है, इसलिए यह किसी भी sh शेल और किसी भी यूनिक्स-आधारित मशीन (यहां तक कि 10 साल पुराने राउटर पर भी!) पर चल सकता है, जो nmapAutomator को लेटरल मूवमेंट रिकॉन के लिए आदर्श बनाता है।

यदि आप किसी दूरस्थ मशीन पर nmapAutomator चलाना चाहते हैं, तो इस लिंक या static-get से एक स्टैटिक nmap बाइनरी डाउनलोड करें और इसे दूरस्थ मशीन पर स्थानांतरित करें। फिर स्टैटिक nmap बाइनरी का पथ निर्दिष्ट करने के लिए -s/--static-nmap का उपयोग कर सकते हैं।

रिमोट मोड (बीटा)

-r/--remote फ्लैग के साथ nmapAutomator रिमोट मोड में चलेगा, जिसे केवल POSIX शेल कमांड का उपयोग करके, बिना किसी बाहरी टूल पर निर्भर हुए चलाने के लिए डिज़ाइन किया गया है।
रिमोट मोड अभी भी विकासाधीन है। वर्तमान में केवल निम्नलिखित स्कैन -r के साथ काम करते हैं:

  • नेटवर्क स्कैन (वर्तमान में केवल पिंग)
  • पोर्ट स्कैन
  • फुल स्कैन
  • UDP स्कैन
  • रिकॉन स्कैन

आउटपुट

nmapAutomator प्रत्येक प्रकार के स्कैन के आउटपुट को आउटपुट निर्देशिका के अंतर्गत एक अलग फ़ाइल में सहेजता है।
संपूर्ण स्क्रिप्ट आउटपुट भी सहेजा जाता है, जिसे आप less -r outputDir/nmapAutomator_host_type.txt से देख सकते हैं, या बस cat कर सकते हैं।


आवश्यकताएं:

ffuf, जिसे हम इस प्रकार स्थापित कर सकते हैं:

sudo apt update
sudo apt install ffuf -y

या Gobuster 'v3.0 या उच्चतर', जिसे हम इस प्रकार स्थापित कर सकते हैं:

sudo apt update
sudo apt install gobuster -y

स्क्रिप्ट में उपयोग किए जाने वाले अन्य रिकॉन टूल में शामिल हैं:

nmap Vulnerssslscanniktojoomscanwpscan
droopescansmbmapenum4linuxdnsreconodat
smtp-user-enumsnmp-checksnmpwalkldapsearch

इनमें से अधिकांश Parrot OS और Kali Linux में डिफ़ॉल्ट रूप से स्थापित होने चाहिए।
यदि कोई अनुशंसित रिकॉन टूल गायब पाया जाता है, तो उन्हें स्वचालित रूप से छोड़ दिया जाएगा, और उपयोगकर्ता को सूचित किया जाएगा।

स्थापना:

git clone https://github.com/21y4d/nmapAutomator.git
sudo ln -s $(pwd)/nmapAutomator/nmapAutomator.sh /usr/local/bin/

उपयोग:

./nmapAutomator.sh -h
Usage: nmapAutomator.sh -H/--host <TARGET-IP> -t/--type <TYPE>
Optional: [-r/--remote <REMOTE MODE>] [-d/--dns <DNS SERVER>] [-o/--output <OUTPUT DIRECTORY>] [-s/--static-nmap <STATIC NMAP PATH>]

Scan Types:
	Network : Shows all live hosts in the host's network (~15 seconds)
	Port    : Shows all open ports (~15 seconds)
	Script  : Runs a script scan on found ports (~5 minutes)
	Full    : Runs a full range port scan, then runs a thorough scan on new ports (~5-10 minutes)
	UDP     : Runs a UDP scan "requires sudo" (~5 minutes)
	Vulns   : Runs CVE scan and nmap Vulns scan on all found ports (~5-15 minutes)
	Recon   : Suggests recon commands, then prompts to automatically run them
	All     : Runs all the scans (~20-30 minutes)

उदाहरण स्कैन:

./nmapAutomator.sh --host 10.1.1.1 --type All
./nmapAutomator.sh -H 10.1.1.1 -t Basic
./nmapAutomator.sh -H academy.htb -t Recon -d 1.1.1.1
./nmapAutomator.sh -H 10.10.10.10 -t network -s ./nmap

आगामी सुविधाएं

  • URL/DNS समर्थन - @KatsuragiCSL को धन्यवाद
  • http रिकॉन के लिए एक्सटेंशन फ़ज़िंग जोड़ा गया
  • nmap प्रगति पट्टी जोड़ी गई
  • रिकॉन में गायब टूल को सूचीबद्ध करना
  • आउटपुट फ़ोल्डर बदलने का विकल्प जोड़ा गया
  • संपूर्ण स्क्रिप्ट आउटपुट को फ़ाइल में सहेजना
  • स्क्रिप्ट के प्रदर्शन और दक्षता में सुधार - @caribpa को धन्यवाद
  • nmapAutomator को 100% POSIX संगत बनाया - @caribpa को भारी धन्यवाद
  • नेटवर्क स्कैनिंग प्रकार जोड़ा गया, ताकि nmapAutomator नेटवर्क पर लाइव होस्ट खोज सके।
  • एक स्कैन में कई स्कैन प्रकारों के उपयोग की अनुमति देना।
  • एक स्कैन में कई होस्ट की स्कैनिंग सक्षम करना।
  • सभी स्कैन पर रिमोट मोड को पूरी तरह लागू करना

अपने पुल रिक्वेस्ट भेजने के लिए स्वतंत्र महसूस करें :)
किसी भी पुल रिक्वेस्ट के लिए, कृपया इन योगदान दिशानिर्देशों का पालन करने का प्रयास करें।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    420
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    260
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




