 cisagov/scubagear
CISA के बेसलाइन्स के मुकाबले आपके M365 टेनेंट की स्थिति का आकलन करने के लिए स्वचालन।

[![GitHub Release][github-release-img]][release] [![PSGallery Release][psgallery-release-img]][psgallery] [![CI Pipeline][ci-pipeline-img]][ci-pipeline] [![Functional Tests][functional-test-img]][functional-test] [![GitHub License][github-license-img]][license] [![GitHub Downloads][github-downloads-img]][release] [![PSGallery Downloads][psgallery-downloads-img]][psgallery] [![GitHub Issues][github-issues-img]][github-issues]
ScubaGear एक मूल्यांकन उपकरण है जो सत्यापित करता है कि Microsoft 365 (M365) टेनेंट का कॉन्फ़िगरेशन Secure Cloud Business Applications (SCuBA) Secure Configuration Baseline दस्तावेज़ों में वर्णित नीतियों के अनुरूप है।
[!NOTE] यह दस्तावेज़ीकरण GitHub Pages का उपयोग करके पढ़ा जा सकता है।
ScubaGear उन M365 प्रशासकों के लिए है जो अपने टेनेंट वातावरण का मूल्यांकन CISA Secure Configuration Baselines के विरुद्ध करना चाहते हैं।
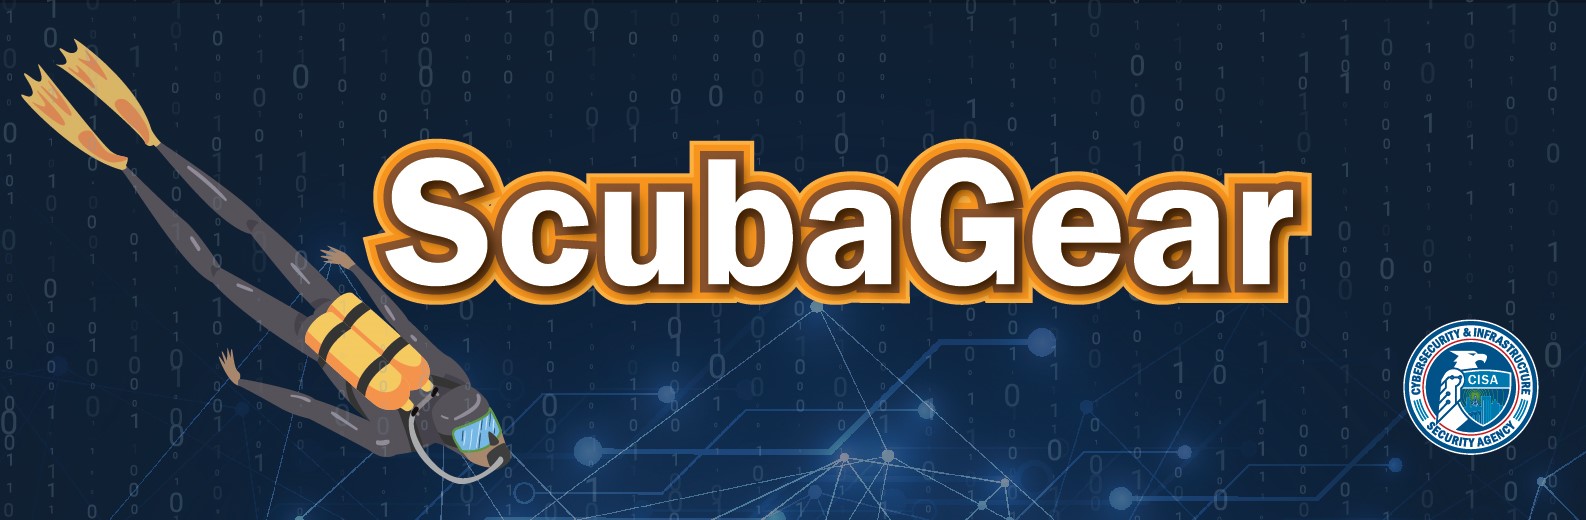
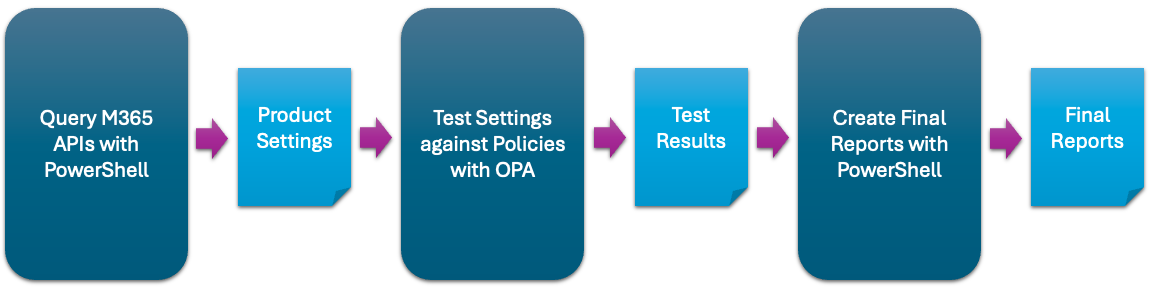
ScubaGear तीन-चरणीय प्रक्रिया का उपयोग करता है:
SCuBA नियंत्रणों को NIST SP 800-53 और MITRE ATT&CK फ्रेमवर्क दोनों के लिए मैप किया गया है।
SCuBA में अब एक ग्राफ़िकल यूज़र इंटरफ़ेस शामिल है जो आपकी YAML कॉन्फ़िगरेशन फ़ाइलों को बनाना और प्रबंधित करना पहले से कहीं अधिक आसान बनाता है। यह सहज उपकरण मैन्युअल संपादन की जटिलता को कम करने और आपके संगठन के लिए कॉन्फ़िगरेशन प्रक्रिया को सुव्यवस्थित करने में मदद करता है। अधिक जानकारी के लिए Configuration UI दस्तावेज़ीकरण देखें।
Start-ScubaConfigApp से लॉन्च करेंउन उपयोगकर्ताओं के लिए आदर्श जो कमांड-लाइन टूल की तुलना में विज़ुअल इंटरफ़ेस पसंद करते हैं।
ScubaGear लॉन्च करने से पहले, यह सुनिश्चित करना महत्वपूर्ण है कि आपका वातावरण ठीक से कॉन्फ़िगर किया गया है। इसमें आवश्यक निर्भरताएँ और अनुमतियाँ उपलब्ध होना शामिल है।
कृपया पूर्वापेक्षाएँ अनुभाग की समीक्षा करें ताकि यह सत्यापित हो सके कि आपका सिस्टम सभी आवश्यकताओं को पूरा करता है। इससे निष्पादन के दौरान त्रुटियों से बचने में मदद मिलेगी और ScubaGear का उपयोग करते समय एक सहज अनुभव सुनिश्चित होगा।
[!NOTE] अपने वातावरण में ScubaGear स्थापित करने के बाद, जब आपको नवीनतम संस्करण में अपडेट करने की आवश्यकता हो, तो हम अंतर्निहित अपडेट फ़ंक्शन और सुविधाओं का उपयोग करने की सलाह देते हैं। अधिक जानकारी के लिए अपडेट गाइड देखें।
बेसलाइन सेटिंग्स का ठीक से मूल्यांकन करने के लिए ScubaGear को कई बार चलाया जा सकता है।
पहला रन (कोई कॉन्फ़िगरेशन फ़ाइल नहीं): ScubaGear को बिना किसी कॉन्फ़िगरेशन फ़ाइल के शुरू करें। यह प्रारंभिक रन आपके वातावरण की वर्तमान सेटिंग्स का एक बेसलाइन टेम्पलेट उत्पन्न करता है। यह कोई परिवर्तन नहीं करता है, बल्कि आपको डिफ़ॉल्ट स्थिति को समझने में मदद करता है।
बाद के रन (कॉन्फ़िगरेशन फ़ाइल के साथ): उत्पन्न कॉन्फ़िगरेशन फ़ाइल की समीक्षा और संपादन करने के बाद, ScubaGear को कॉन्फ़िगरेशन फ़ाइल को इनपुट के रूप में देकर फिर से चलाएँ। यह ScubaGear को आपकी इच्छित सेटिंग्स की तुलना वास्तविक वातावरण से करने और तदनुसार विसंगतियों को उजागर करने की अनुमति देता है।
[!IMPORTANT] ScubaGear की विशिष्ट पूर्वापेक्षाएँ हैं और यह आपके Microsoft 365 टेनेंट का ठीक से मूल्यांकन करने के लिए परिभाषित कॉन्फ़िगरेशन मानों पर निर्भर करता है। अपने प्रारंभिक मूल्यांकन रन के बाद, परिणामों की अच्छी तरह से समीक्षा करें। पहचानी गई कमियों को अपने टेनेंट कॉन्फ़िगरेशन को अपडेट करके या exclusions, annotations, या omissions का उपयोग करके YAML कॉन्फ़िगरेशन फ़ाइल में जोखिम स्वीकृतियों को प्रलेखित करके संबोधित करें। विस्तृत मार्गदर्शन के लिए नीचे दिए गए अनुभागों को देखें।
यह पुनरावृत्तीय दृष्टिकोण सुनिश्चित करता है कि ScubaGear आपके वातावरण के अनुरूप है और सभी नीति मूल्यांकन आपकी अनुकूलित बेसलाइन पर आधारित हैं।
PSGallery से ScubaGear स्थापित करने के लिए, Windows कंप्यूटर पर PowerShell 5 टर्मिनल खोलें और मॉड्यूल स्थापित करें:
# Install ScubaGear
Install-Module -Name ScubaGear
# Install the minimum required dependencies
Install-ScubaDependencies
# Check the version
Invoke-SCuBA -Version
[!IMPORTANT] यदि आप gcc या gcchigh जैसे गैर-व्यावसायिक टेनेंट के विरुद्ध इंटरैक्टिव लॉगिन के साथ v2.0.0 चला रहे हैं, तो -M365Environment पैरामीटर शामिल करें। भविष्य के रिलीज़ में ScubaGear स्वतः M365 वातावरण का पता लगा लेगा और यह आवश्यक नहीं होगा।
# Assess all products (basic command)
Invoke-SCuBA -ProductNames *
