
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित
 grampae/cve-2019-16889-poc
CVE-2019-16889 के लिए संकल्पना का प्रमाण (Ubiquiti Edgemax 1.10.6 और पहले के संस्करणों पर संसाधन खपत)
 githublihaha/dirtypipe-cve-2022-0847
CVE-2022-0847 (Dirty Pipe) के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण जो Linux कर्नेल पर SUID बाइनरी हेरफेर के माध्यम से स्थानीय विशेषाधिकार वृद्धि को सक्षम करता…
 askyeye/cve-2020-6418
CVE का अवधारणा प्रमाण
 xhowenma/rope
रक्षा ढांचा जो रूटेड ओरिजिन नीति लागू करता है, ताकि टूल-उपयोग करने वाले LLM एजेंटों में अप्रत्यक्ष प्रॉम्प्ट इंजेक्शन को रोका जा सके, जिसमें…
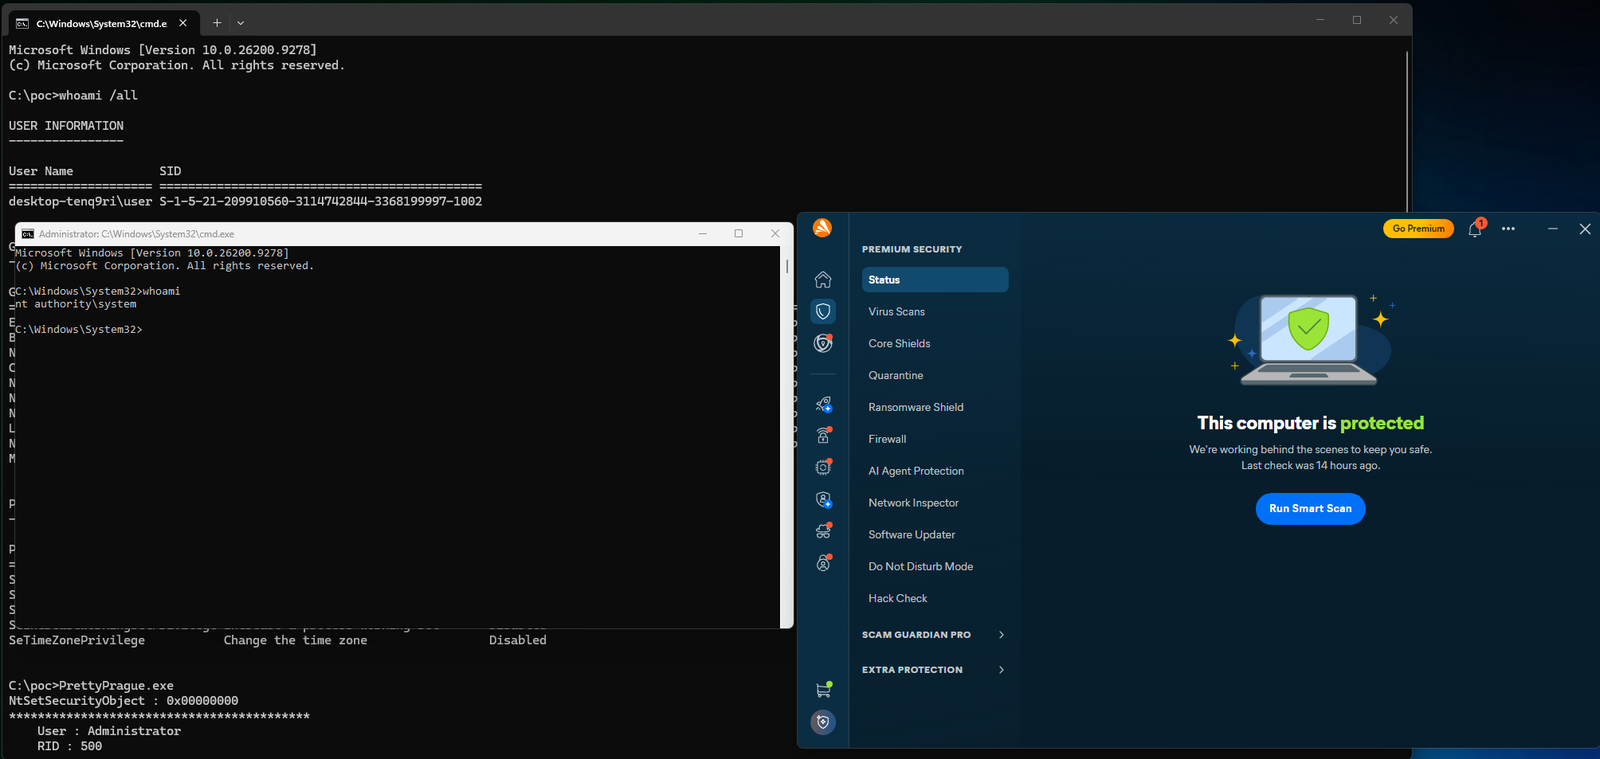 msnightmare/prettyprague
जेनडिजिटल अवास्ट एंटीवायरस ज़ीरोडे विशेषाधिकार उन्नयन भेद्यता
 0x0mar/smod
MODBUS पैठ परीक्षण फ्रेमवर्क
 vxcontrol/pentagi
पूरी तरह से स्वायत्त एआई एजेंट प्रणाली जो जटिल पैठ परीक्षण कार्यों को करने में सक्षम है।
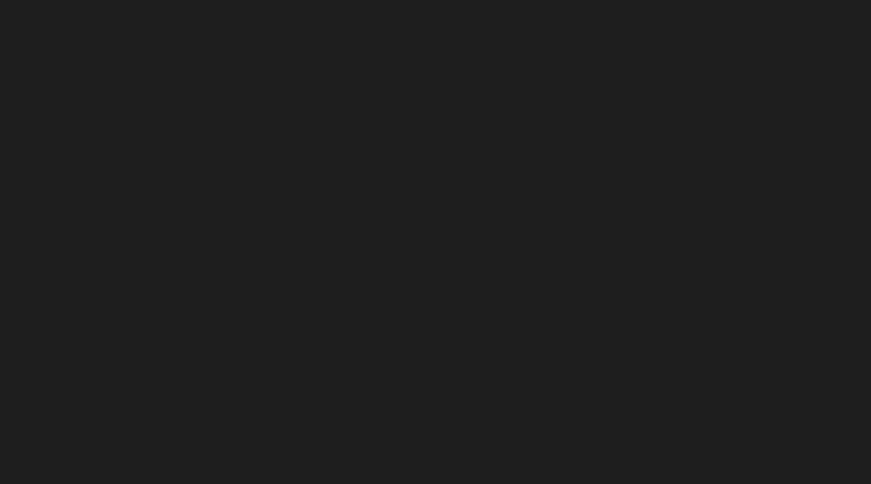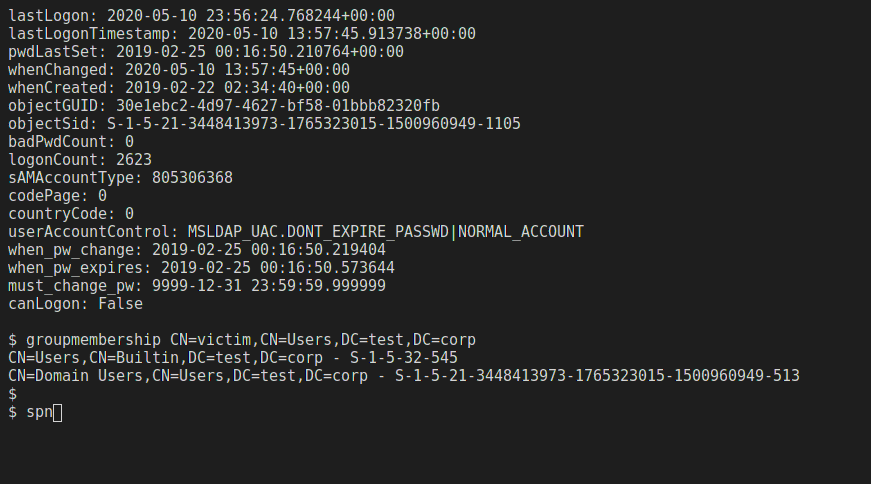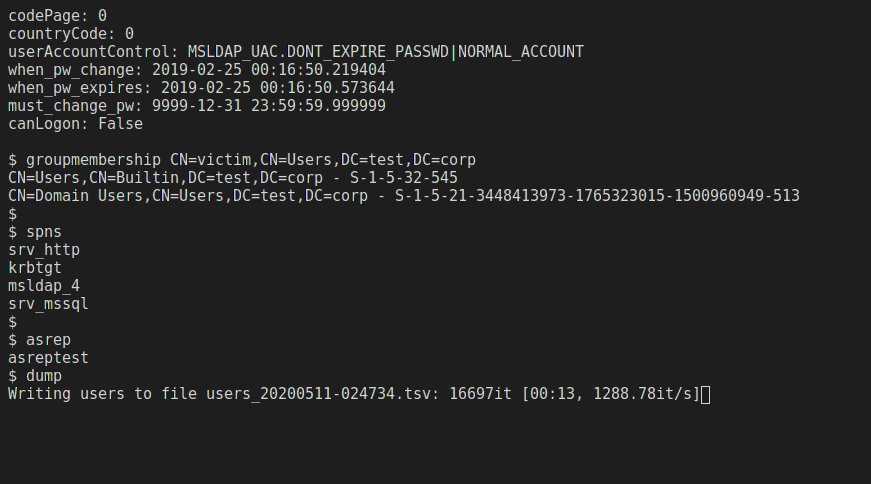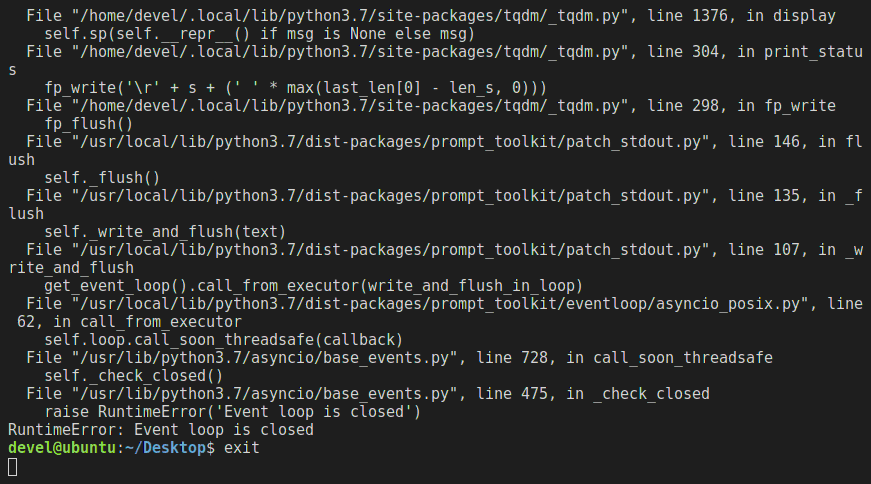 skelsec/msldap
Microsoft Active Directory का LDAP के माध्यम से ऑडिटिंग करने के लिए पायथन लाइब्रेरी, जो NTLM, Kerberos, SSPI प्रमाणीकरण, चैनल बाइंडिंग, एन्क्रिप्शन,…
 secrary/ssma
SSMA - सरल स्थिर मैलवेयर विश्लेषक [यह परियोजना अब मेरे द्वारा अनुरक्षित नहीं है]
 sapt01/hbsqli
हेडर आधारित ब्लाइंड SQL इंजेक्शन के परीक्षण के लिए स्वचालित उपकरण
 nu11secur1ty/kali-linux
Kali Linux उन्नत सेटअप
 joshuavanderpoll/cve-2021-3129
Laravel RCE Exploit PoC - CVE-2021-3129 (उपयोगकर्ता-अनुकूल, स्वचालित लॉग पथ पहचान के साथ)
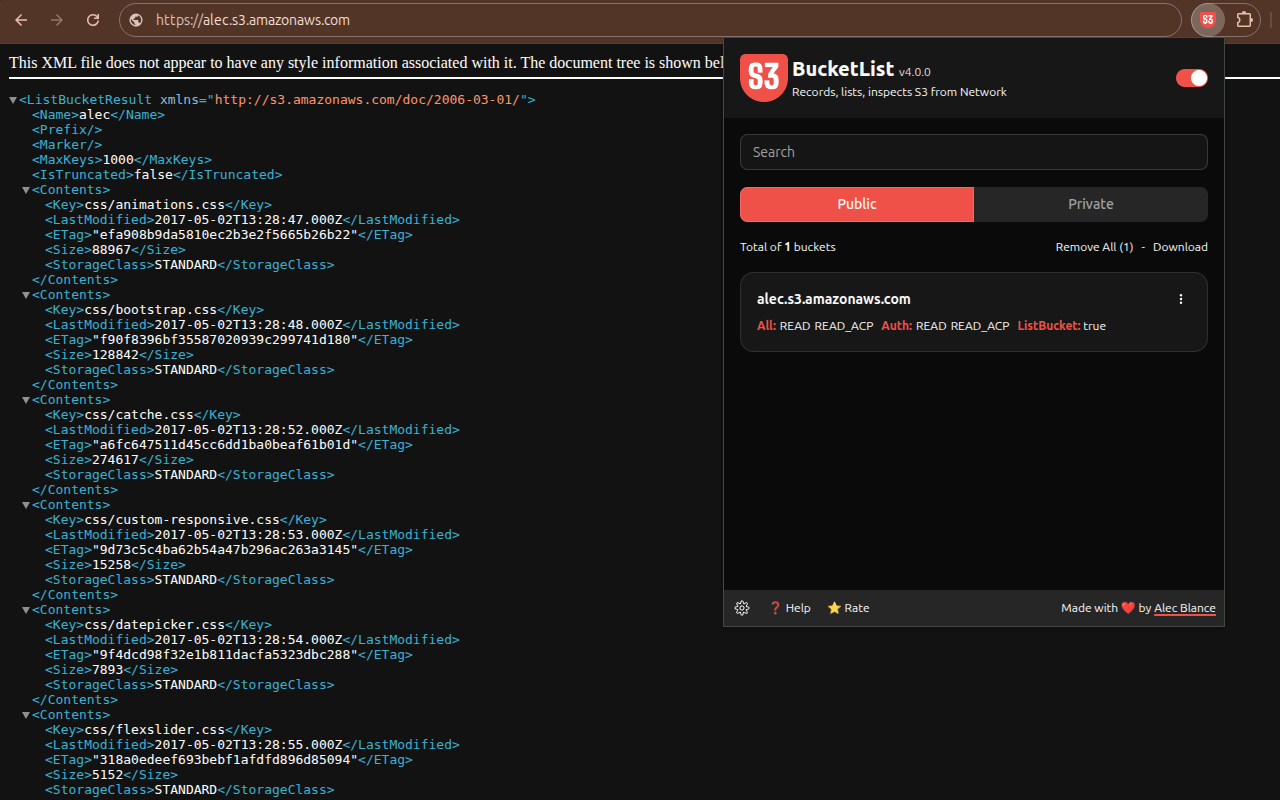 alecblance/s3bucketlist
ब्राउज़िंग करते समय Amazon S3 बकेट्स को सूचीबद्ध करने वाला Chrome और Firefox एक्सटेंशन
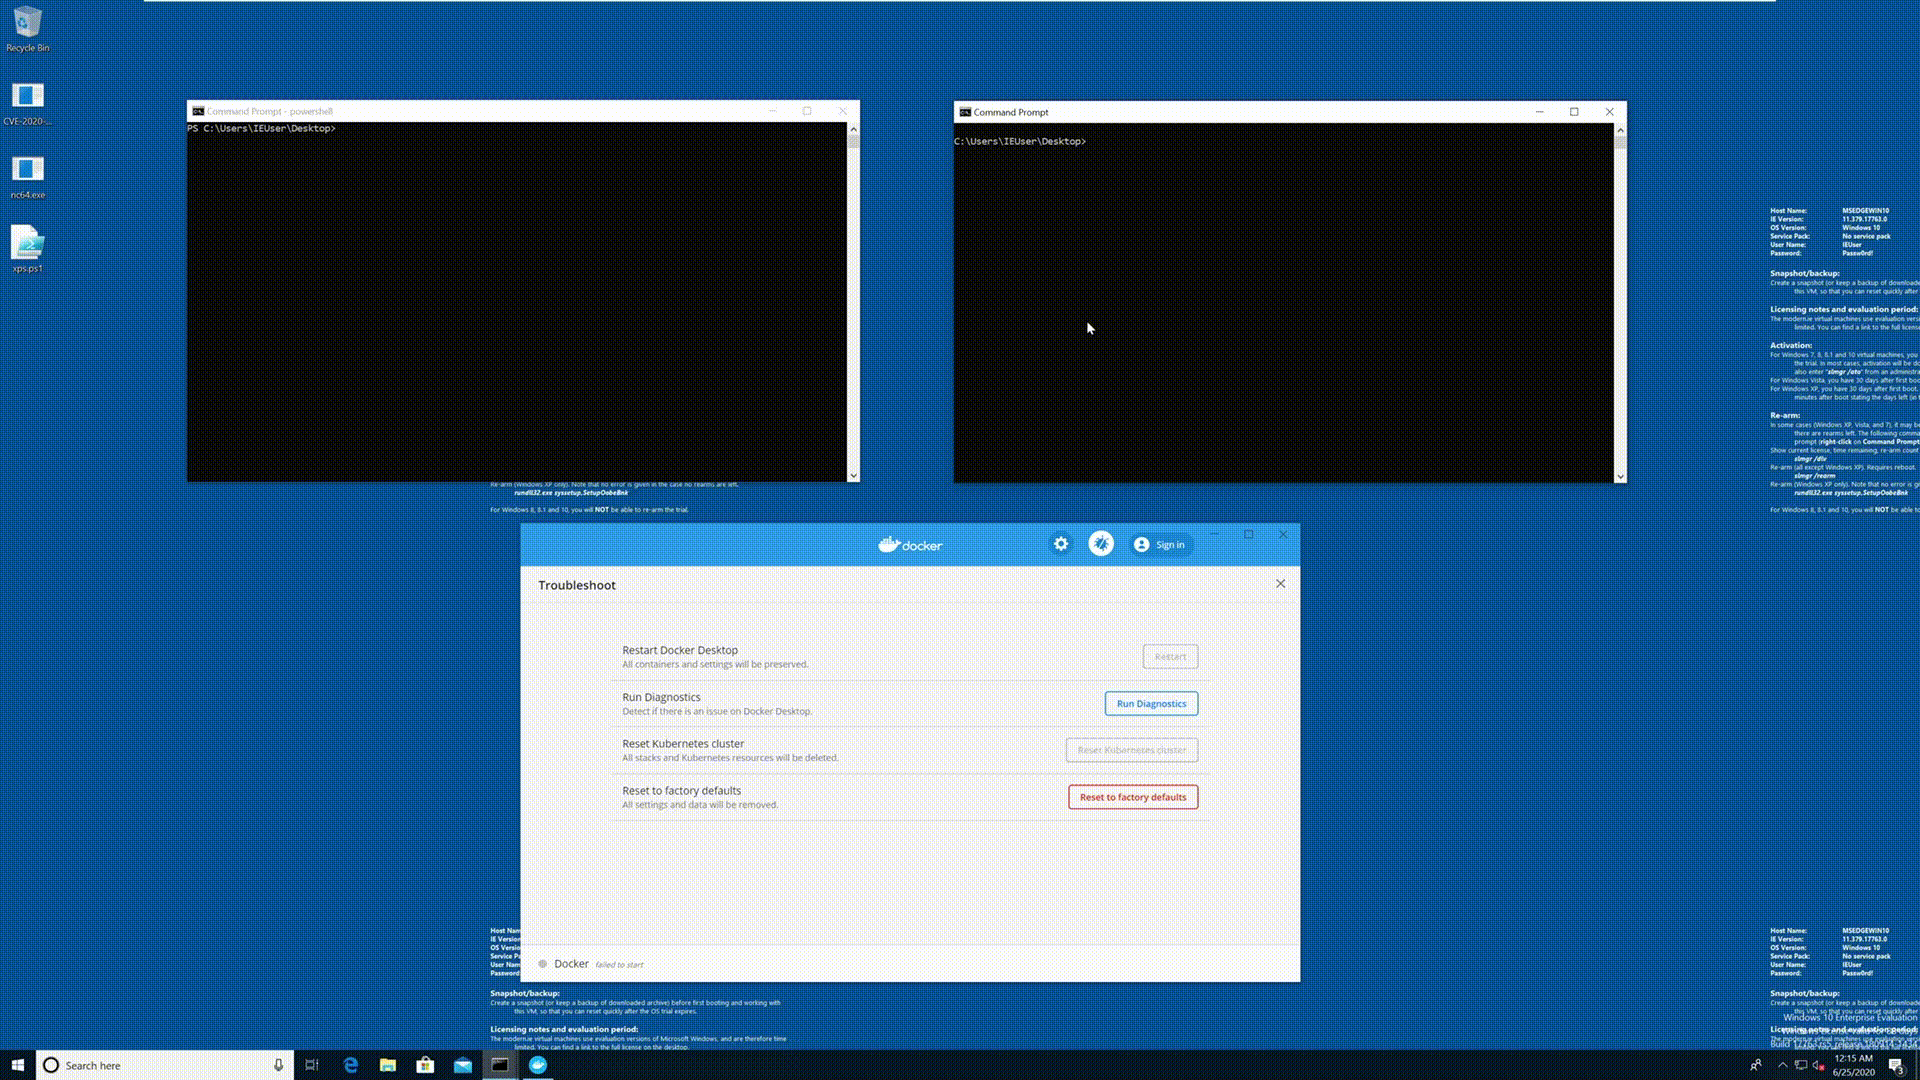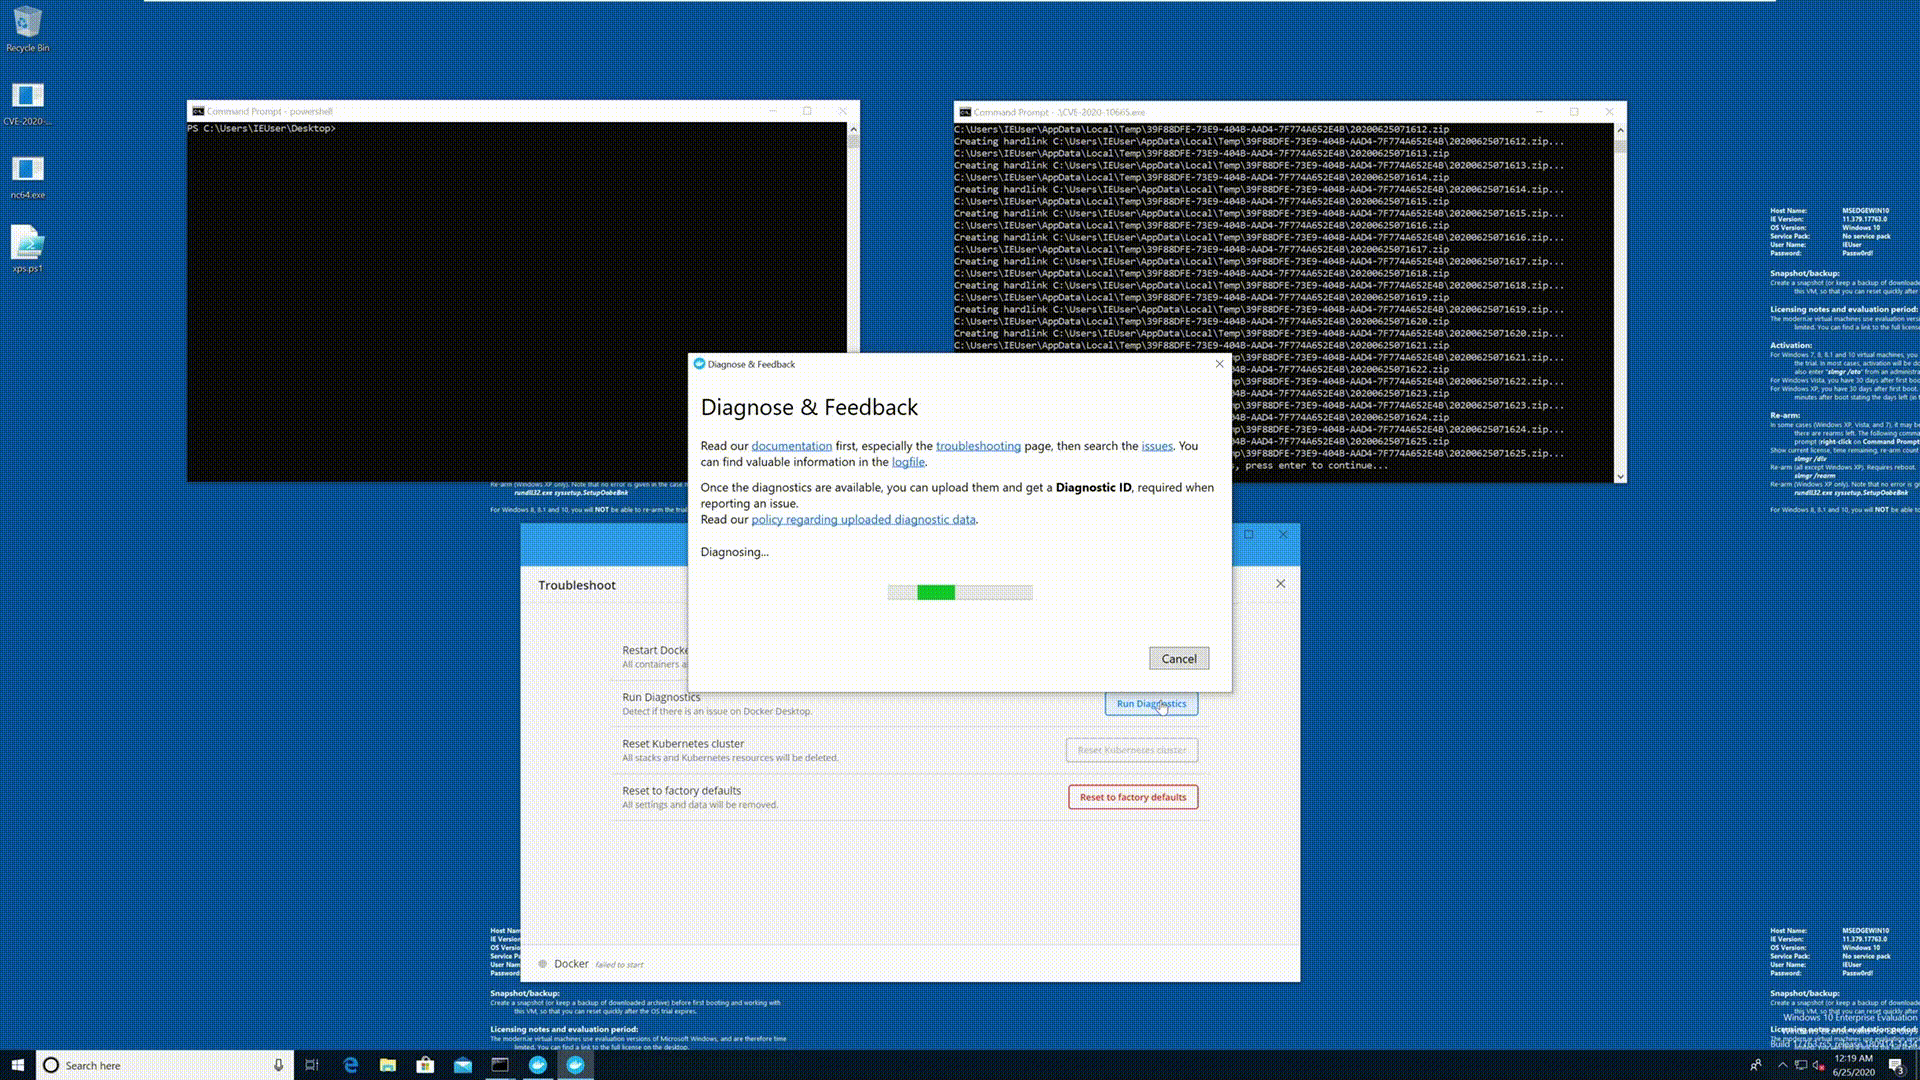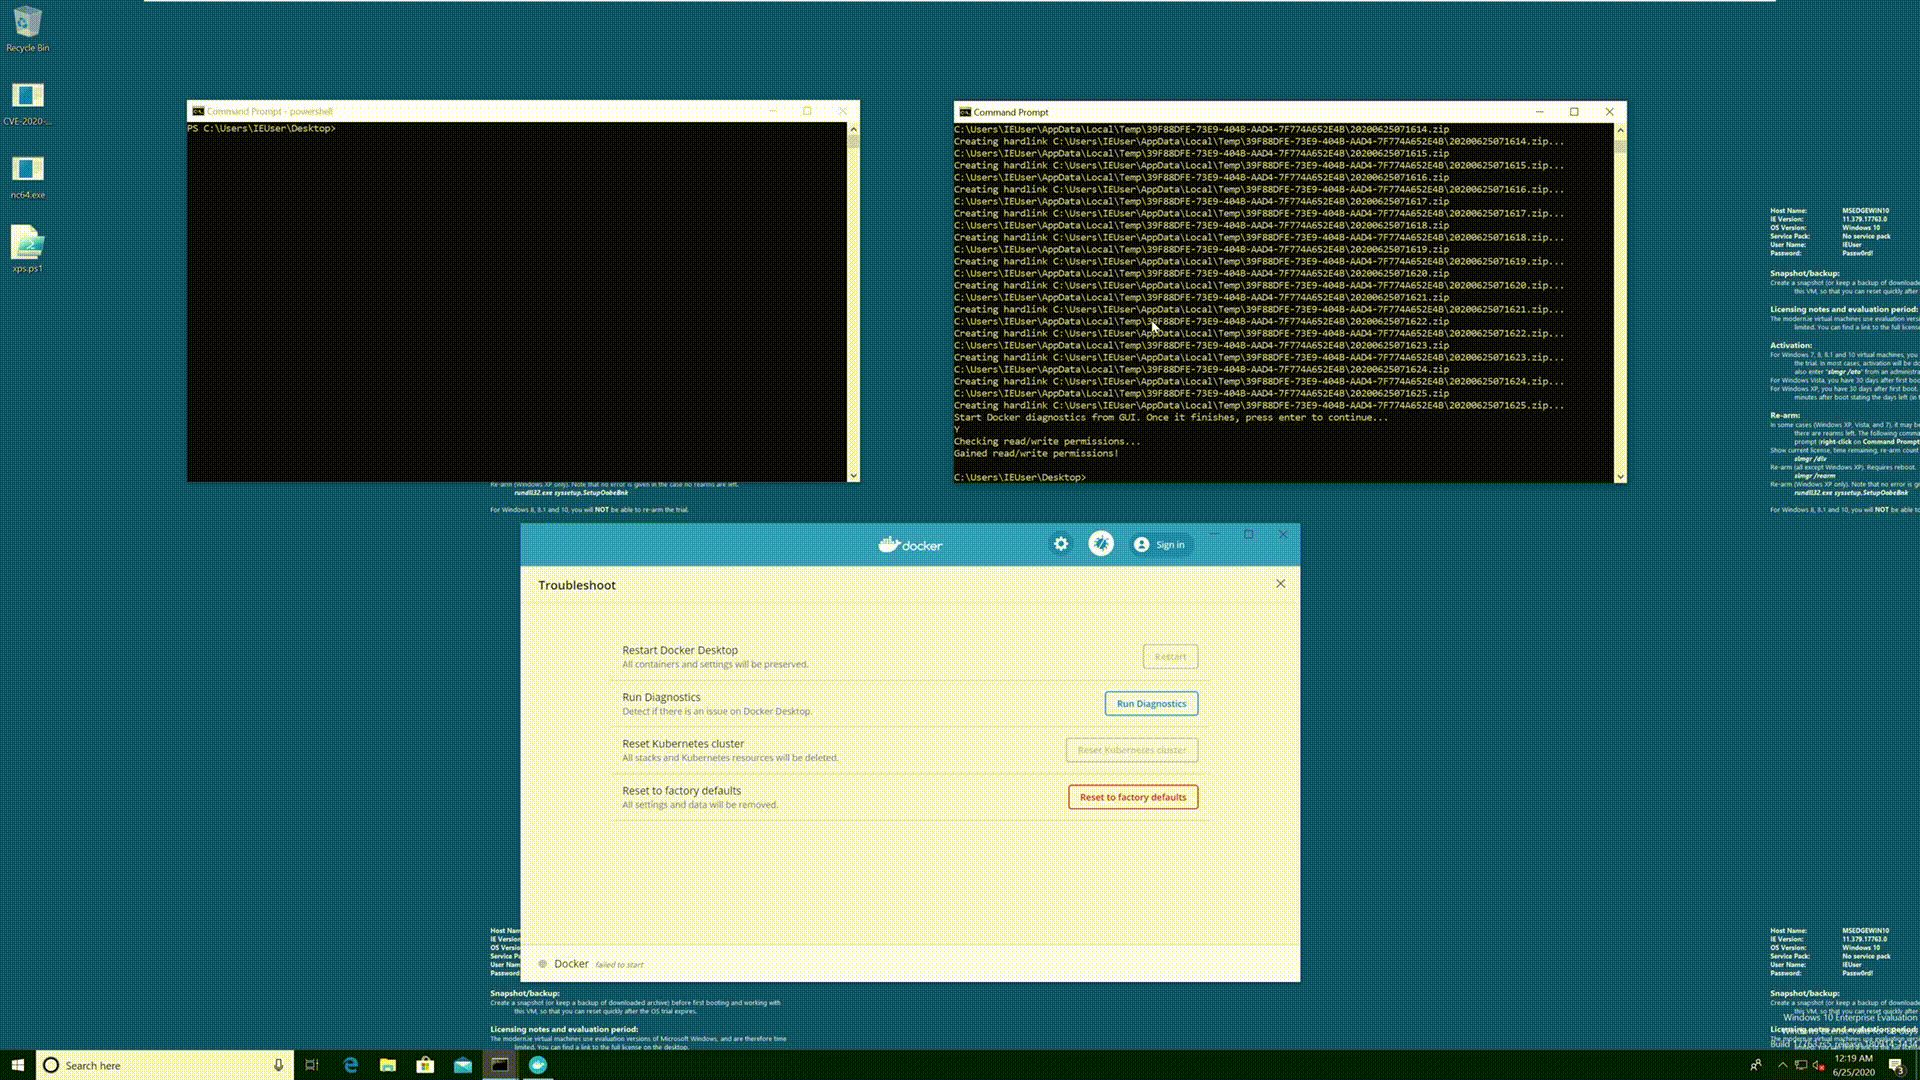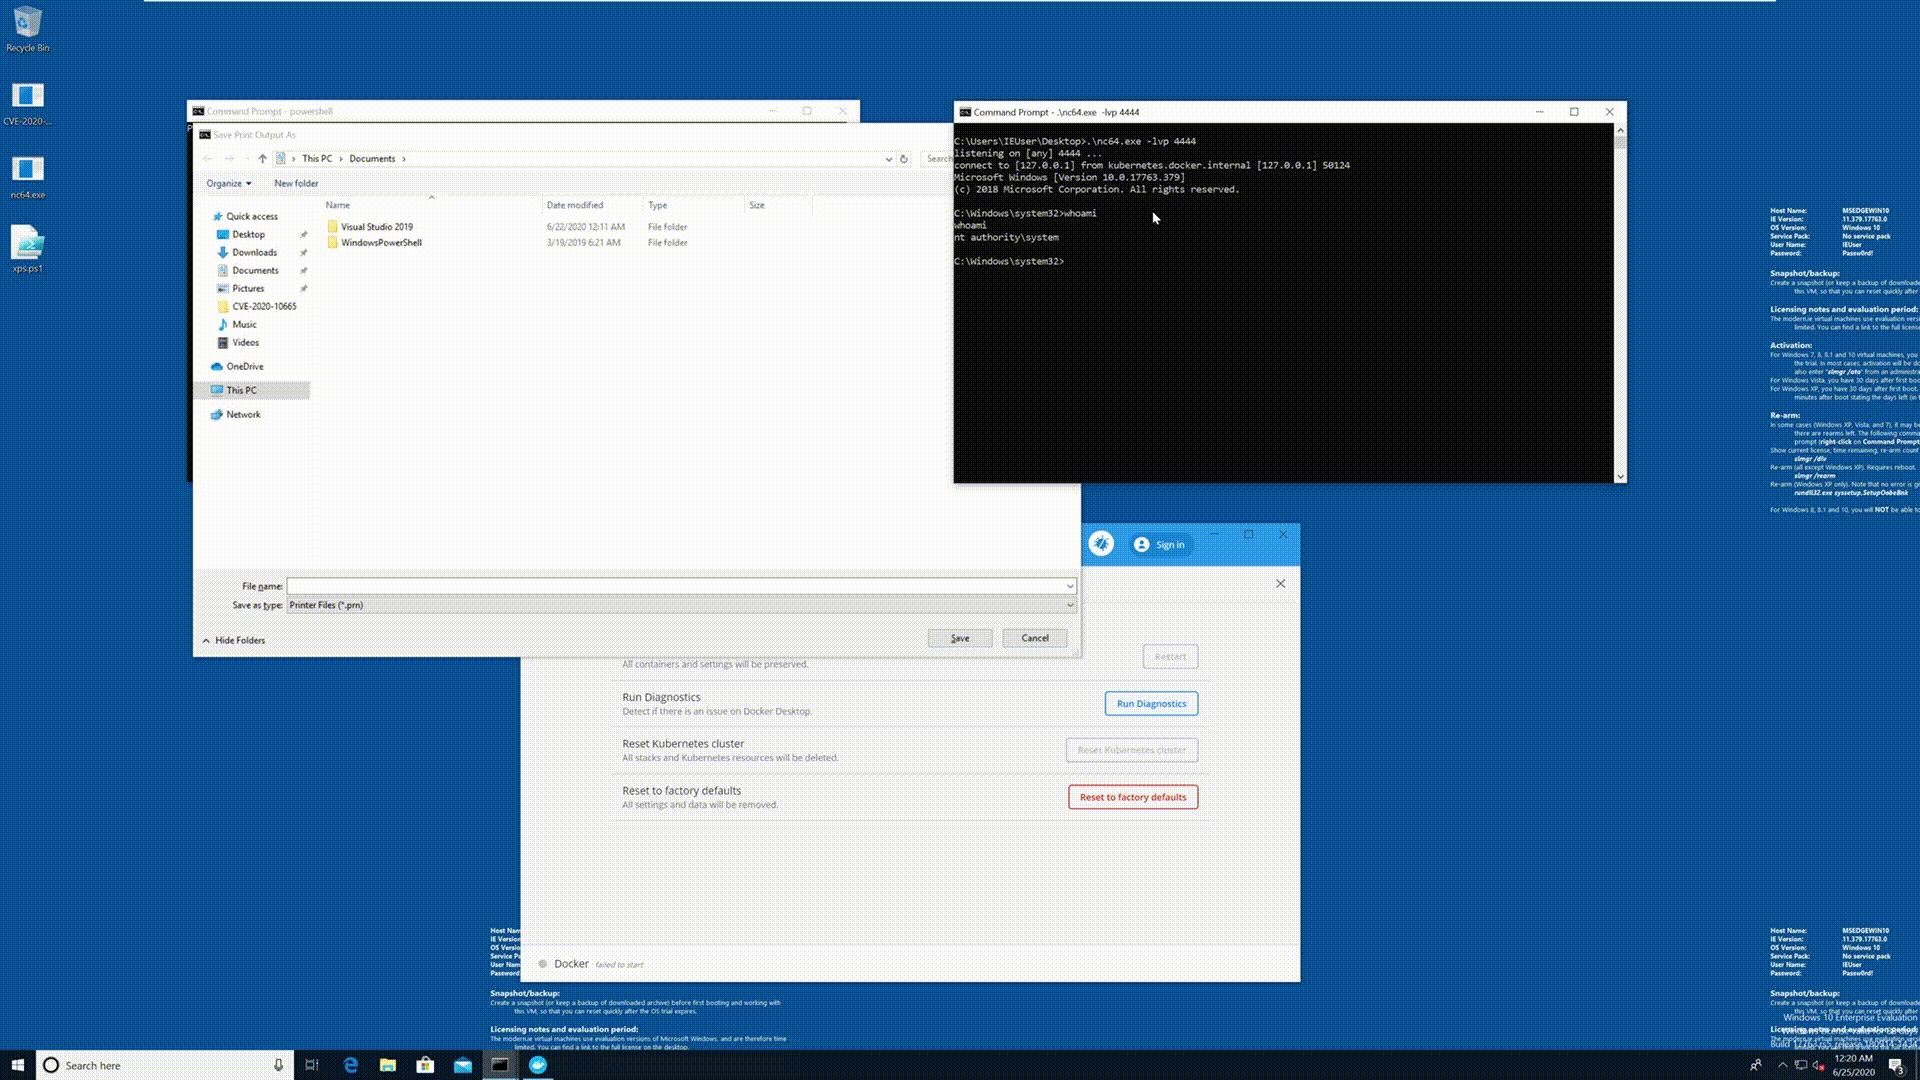 spaceraccoon/cve-2020-10665
CVE-2020-10665 Docker Desktop स्थानीय विशेषाधिकार वृद्धि के लिए POC
 x1tan/cve-2019-13025
Connect Box CH7465LG (CVE-2019-13025)
 gh-ost00/cve-2024-4577-rce
PHP CGI Argument Injection (CVE-2024-4577) के लिए एक्सप्लॉइट जो Apache और PHP-CGI चलाने वाले असुरक्षित Windows सर्वरों पर रिमोट कोड निष्पादन सक्षम…
 dinosn/cve-2026-34197
CVE-2026-34197 activemq PoC
 david-honisch/cve-2022-21882
CVE-2022-21882








