
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
खतरा फ़ीड और एग्रीगेटर — पृष्ठ 6 | Kitploit
श्रेणियाँ

खतरा फ़ीड और एग्रीगेटर

विभिन्न स्रोतों से बाहरी खतरे खुफिया फ़ीड का उपभोग करने, एकत्र करने और विश्लेषण करने के उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
MISP preview#1

MISP

GitHubmisp/misp
6.5k20 दिन पहले
opencti preview#2

opencti

GitHubopencti-platform/opencti
9.8k2घं 39मि पहले
IntelOwl preview#3

IntelOwl

GitHubintelowlproject/intelowl
4.7k1 महीना पहले
AIL-framework preview#4

AIL-framework

GitHubcircl/ail-framework
1.4k4 दिन पहले
yeti preview#5

yeti

GitHubyeti-platform/yeti
2.0k2 दिन पहले
misp-galaxy preview#6

misp-galaxy

GitHubmisp/misp-galaxy
65019घं 43मि पहले
misp-taxonomies preview#7

misp-taxonomies

GitHubmisp/misp-taxonomies
30119 दिन पहले
misp-objects preview#8

misp-objects

GitHubmisp/misp-objects
11119घं 21मि पहले
attack-stix-data preview#9

attack-stix-data

GitHubmitre-attack/attack-stix-data
70616 दिन पहले
signature-base preview#10

signature-base

GitHubneo23x0/signature-base
3.0k1 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
137 परिणाम
notepadpp-supply-chain-iocs preview

notepadpp-supply-chain-iocs

GitHubrenat0z3r0/notepadpp-supply-chain-iocs

Notepad++ आपूर्ति श्रृंखला हमले (CVE-2025-15556) — Lotus Blossom APT, जून–दिसंबर 2025 के लिए IoCs और डिटेक्शन नियम। इसमें Falcon LogScale क्वेरी,…

ioc-managementthreat-feeds-aggregatorsvulnerability-analysis+6
18 महीने पहले
darwis-taxii preview

darwis-taxii

GitHubcspf-founder/darwis-taxii

Rust में लिखा एक उच्च-प्रदर्शन TAXII (Trusted Automated eXchange of Indicator Information) सर्वर।
authentication-authorizationioc-managementthreat-feeds-aggregators+3
118 महीने पहले
sigint-hombre preview

sigint-hombre

GitHubmalvuln/sigint-hombre

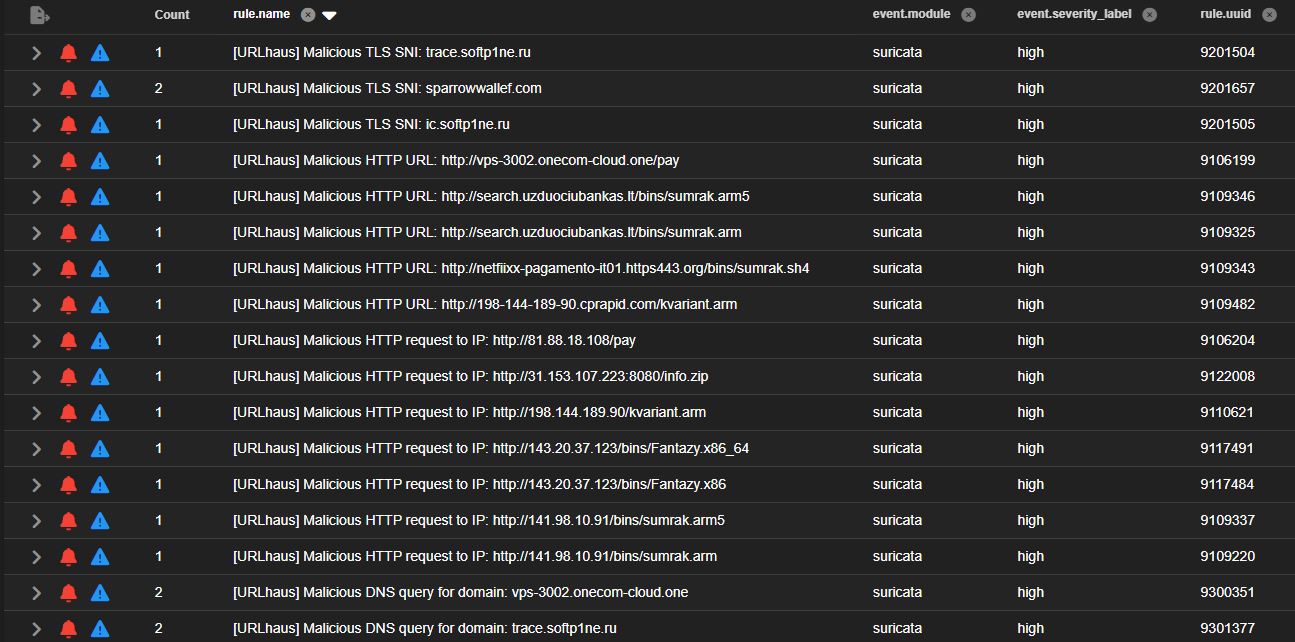
रियल-टाइम थ्रेट फीड से गतिशील रूप से उत्पन्न Suricata नियम
defensive-toolsthreat-feeds-aggregatorsscripting-automation+4
149 महीने पहले
OpenTAXII preview

OpenTAXII

GitHubeclecticiq/opentaxii

EclecticIQ द्वारा Python में TAXII सर्वर का कार्यान्वयन
defensive-toolsioc-managementthreat-feeds-aggregators+1
2149 महीने पहले
vuln-list-aqua preview

vuln-list-aqua

GitHubaquasecurity/vuln-list-aqua

एक्वा सिक्योरिटी से सुरक्षा सलाहकार
threat-feeds-aggregatorsvulnerability-analysis
510 महीने पहले
Crawlector preview

Crawlector

GitHubmfmokbel/crawlector

Crawlector एक खतरा शिकार ढाँचा है जो वेबसाइटों पर दुर्भावनापूर्ण वस्तुओं की स्कैनिंग के लिए डिज़ाइन किया गया है।
osintvulnerability-scannersthreat-feeds-aggregators+5
12310 महीने पहले
BloodSOCer preview

BloodSOCer

GitHubscoubi/bloodsocer

MITRE ATT&CK, Sigma, और Atomic Red Team डेटा को BloodHound ग्राफ़ में एकत्रित करता है ताकि SOC विश्लेषक डिटेक्शन कवरेज का मानचित्रण कर सकें, अंतराल…
defensive-toolsthreat-feeds-aggregatorsthreat-intelligence+1
6110 महीने पहले
abusech preview

abusech

GitHubrollwagen/abusech

abuse.ch के लिए CLI क्लाइंट

ioc-managementthreat-feeds-aggregatorsinformation-gathering+1
111 महीने पहले
ZeroScout preview

ZeroScout

GitHubsumidcyber/zeroscout

🦅 ZeroScout: स्वायत्त स्थानीय और क्लाउड खतरा शिकारी। लाइव युद्ध कक्ष में हमलों की कल्पना करें, आनुवंशिक विश्लेषण के माध्यम से APT समूहों की पहचान…

defensive-toolsioc-managementstatic-analysis+7
1111 महीने पहले
enterpriseattack preview

enterpriseattack

GitLabxakepnz/enterpriseattack

MITRE ATT&CK® एंटरप्राइज़ डेटासेट के साथ इंटरैक्ट करने के लिए एक हल्का Python मॉड्यूल। न्यूनतम निर्भरताओं के साथ गति के लिए निर्मित। अधिक जानकारी के…
threat-feeds-aggregatorsutilities-frameworksthreat-intelligence
111 महीने पहले
vexhub-crawler preview

vexhub-crawler

GitHubaquasecurity/vexhub-crawler

VEX दस्तावेज़ एकत्र करें और VEX Hub अपडेट करें
threat-feeds-aggregatorsvulnerability-analysisinformation-gathering+3
711 महीने पहले
BRIntelcollector preview

BRIntelcollector

GitHubqbitseclabs/brintelcollector

साइबर खतरा खुफिया (CTI) राष्ट्रीय या वैश्विक खतरों के स्रोतों और संकेतकों का उपयोग करते हुए, लेकिन ब्राजील के राष्ट्रीय साक्ष्य या संकेतकों के साथ 🌎

osintthreat-feeds-aggregatorsinformation-gathering+1
811 महीने पहले
synacktiv-rules preview

synacktiv-rules

GitHubsynacktiv/synacktiv-rules

Synacktiv द्वारा निर्मित Sigma और YARA नियमों की सार्वजनिक रिपॉजिटरी
ioc-managementthreat-feeds-aggregatorsforensics+3
211 साल पहले
PatrowlHears preview

PatrowlHears

GitHubpatrowl/patrowlhears

# PatrowlHears - भेद्यता खुफिया केंद्र / एक्सप्लॉइट्स
defensive-toolsthreat-feeds-aggregatorsvulnerability-analysis+3
1671 साल पहले
loboguara preview

loboguara

GitHubolivsec/loboguara

साइबर खतरा खुफिया मंच जो SSL प्रमाणपत्र खोज, डोमेन/URL स्कैनिंग, डेटा लीक निगरानी, ट्रैकिंग लिंक निर्माण, और दुर्भावनापूर्ण बुनियादी ढांचे की पहचान…
osintphishing-toolsvulnerability-scanners+6
731 साल पहले
honeypot preview

honeypot

GitHubrxerium/honeypot

🍯हनीपॉट थ्रेट इंटेल

defensive-toolsioc-managementthreat-feeds-aggregators+4
11 साल पहले
Adama preview

Adama

GitHubrandomuserid/adama

थ्रेट हंटिंग और सुरक्षा एनालिटिक्स के लिए खोज
threat-feeds-aggregatorsthreat-intelligenceincident-response+1
2391 साल पहले
scirius preview

scirius

GitHubstamusnetworks/scirius

Suricata नियमसेट प्रबंधन, खतरा शिकार, और नियम ट्यूनिंग के लिए वेब इंटरफ़ेस, जिसमें बहु-स्रोत फ़ीड एकत्रीकरण, रूपांतरण और गतिविधि आँकड़े शामिल हैं।


defensive-toolsthreat-feeds-aggregatorsvulnerability-analysis+3
6801 साल पहले
पिछला1…5678अगला







