
 #1
विभिन्न स्रोतों से बाहरी खतरे खुफिया फ़ीड का उपभोग करने, एकत्र करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित

 misp/misp-objects
Curated JSON object templates that define MISP attributes and relationship types for structured threat intelligence sharing and interoperable IOC…
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 15k CVEs
 pduggusa/dugganusa-ietf
DugganUSA threat-intelligence contributions to the IETF Hackathon: real-world agentic-attack benchmark vectors, CVE-2026-33697 attestation analysis,…
 the-art-of-hacking/h4cker
साइबर सुरक्षा संसाधनों, लैब्स और प्रशिक्षण सामग्री का चयनित संग्रह, जिसमें एथिकल हैकिंग, पेनेट्रेशन टेस्टिंग, एक्सप्लॉइट डेवलपमेंट, रिवर्स…
 nextronsystems/iocs
Nextron Threat Research टीम द्वारा विश्लेषण और शोध से प्राप्त समझौता के संकेतक
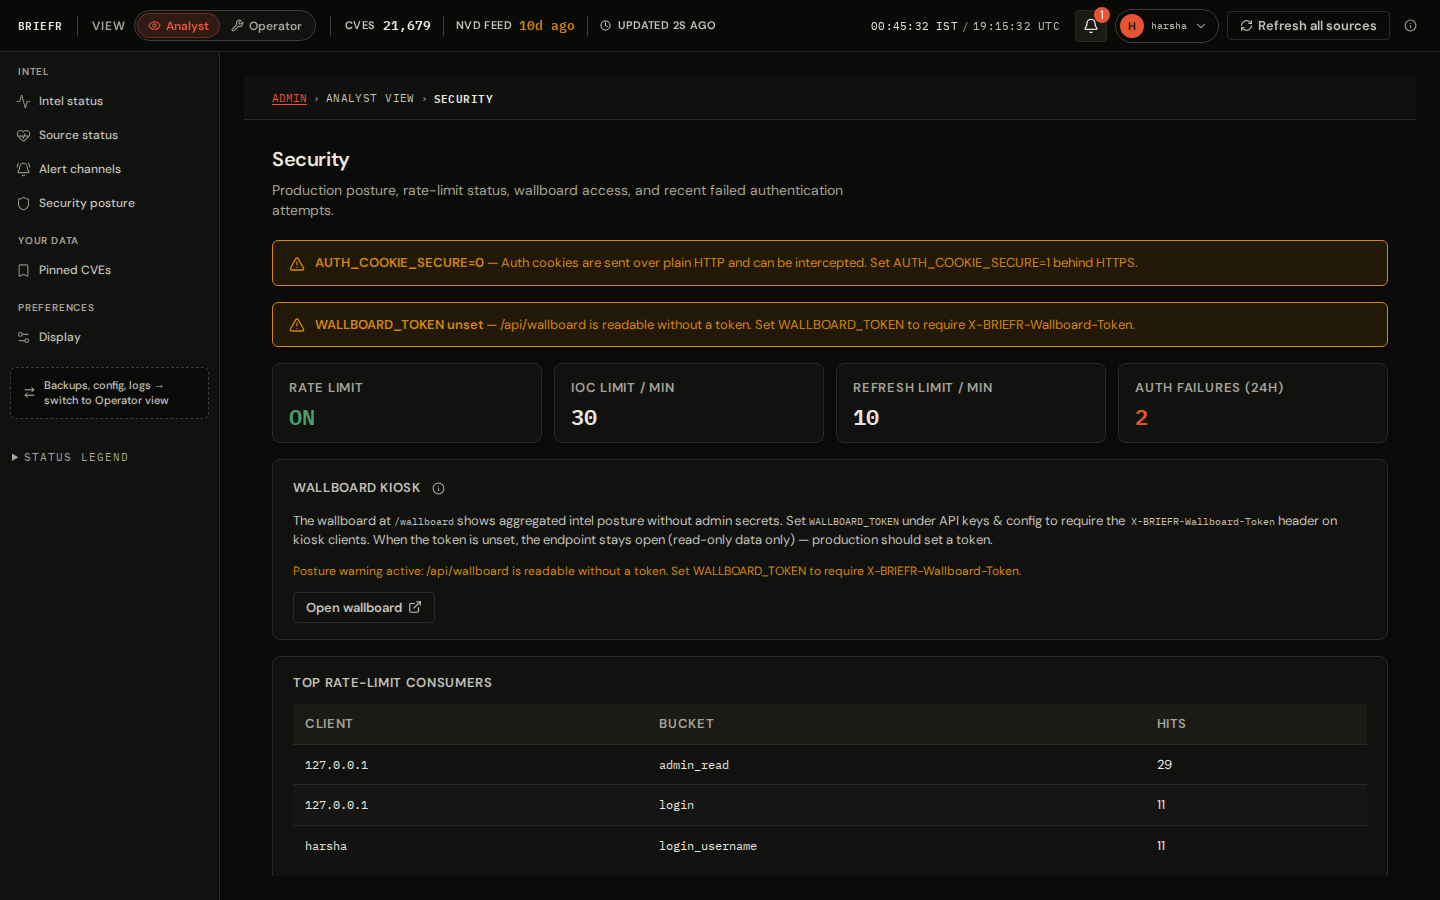 soldier0x0/briefr
ओपन वल्नरेबिलिटी इंटेलिजेंस प्लेटफ़ॉर्म, एक डैशबोर्ड में एकत्रित इंटेल, सहसंबंध और IOC लुकअप के साथ, पूर्णतः स्व-होस्टेड। सभी संसाधन ओपन और निःशुल्क…
 mandiant/capa
नियम-आधारित स्थैतिक और गतिशील विश्लेषण उपकरण जो PE, ELF, .NET और shellcode फ़ाइलों में क्षमताओं की पहचान करता है, और उन्हें मैलवेयर ट्राइएज के लिए…
 sigmahq/sigma
मुख्य Sigma Rule Repository
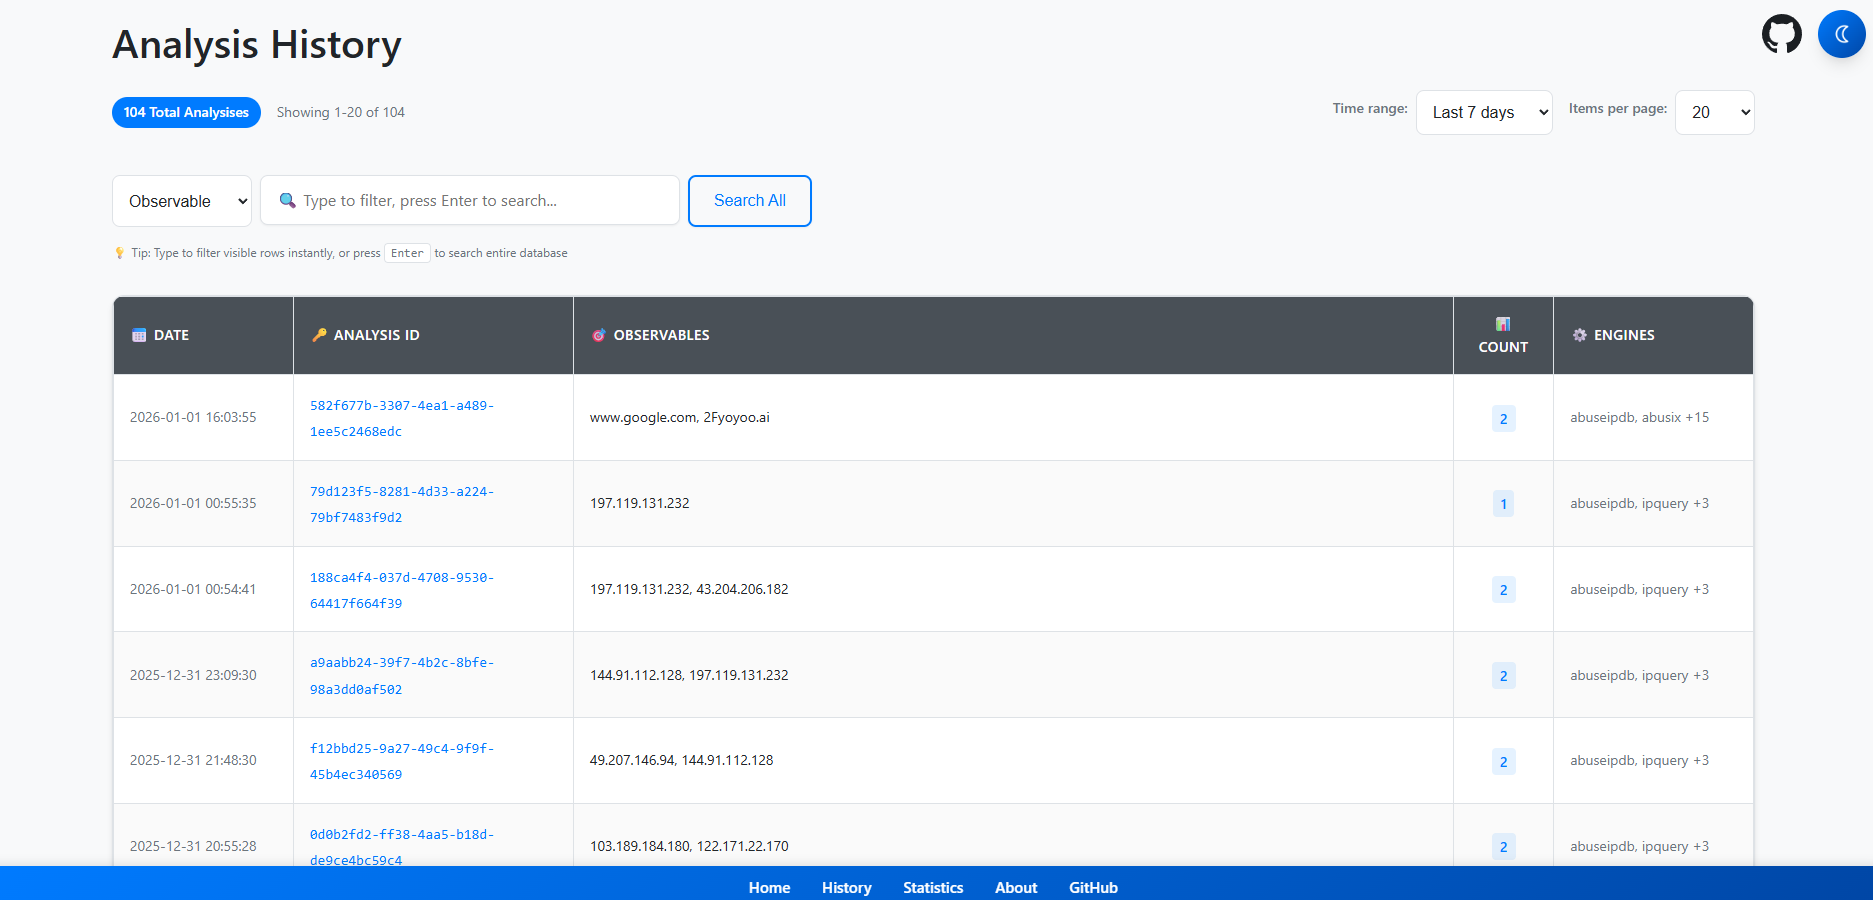 stanfrbd/cyberbro
एक सरल एप्लिकेशन जो आपके IoCs को कचरे इनपुट से निकालता है और कई CTI सेवाओं का उपयोग करके उनकी प्रतिष्ठा की जांच करता है।
 bruneaug/dshield-siem
DShield Sensor Log Collection with ELK
 neo23x0/signature-base
YARA सिग्नेचर और IOC डेटाबेस मेरे स्कैनर्स और टूल्स के लिए
 nomi-sec/nvd-database
📕NVD डेटाबेस
 jpcertcc/phishurl-list
फ़िशिंग URL डेटासेट JPCERT/CC से
 mitre-attack/attack-stix-data
MITRE ATT&CK ज्ञानकोश का STIX 2.1 संग्रह, जो enterprise, mobile और ICS खतरे की खुफिया जानकारी के लिए प्रतिद्वंद्वी रणनीति और तकनीकें प्रदान करता है।
 vulncheck-oss/cli
VulnCheck का आधिकारिक कमांड लाइन टूल
 volexity/threat-intel
सार्वजनिक Volexity ब्लॉग पोस्ट से सिग्नेचर और IoCs।
 misp/misp-taxonomies
MISP वर्गिकी प्रणाली में उपयोग की जाने वाली वर्गिकी, जिनका उपयोग अन्य सूचना साझाकरण उपकरणों द्वारा भी किया जा सकता है।
misp/mispMISP (मुख्य सॉफ़्टवेयर) - ओपन सोर्स थ्रेट इंटेलिजेंस और शेयरिंग प्लेटफ़ॉर्म




