
 #1
विभिन्न स्रोतों से बाहरी खतरे खुफिया फ़ीड का उपभोग करने, एकत्र करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित
 eclecticiq/opentaxii
EclecticIQ द्वारा Python में TAXII सर्वर का कार्यान्वयन
 threatlabz/iocs
यह रिपॉजिटरी Zscaler ThreatLabz सार्वजनिक रिपोर्टों से समझौते के संकेतकों (IOCs) के लिए है।
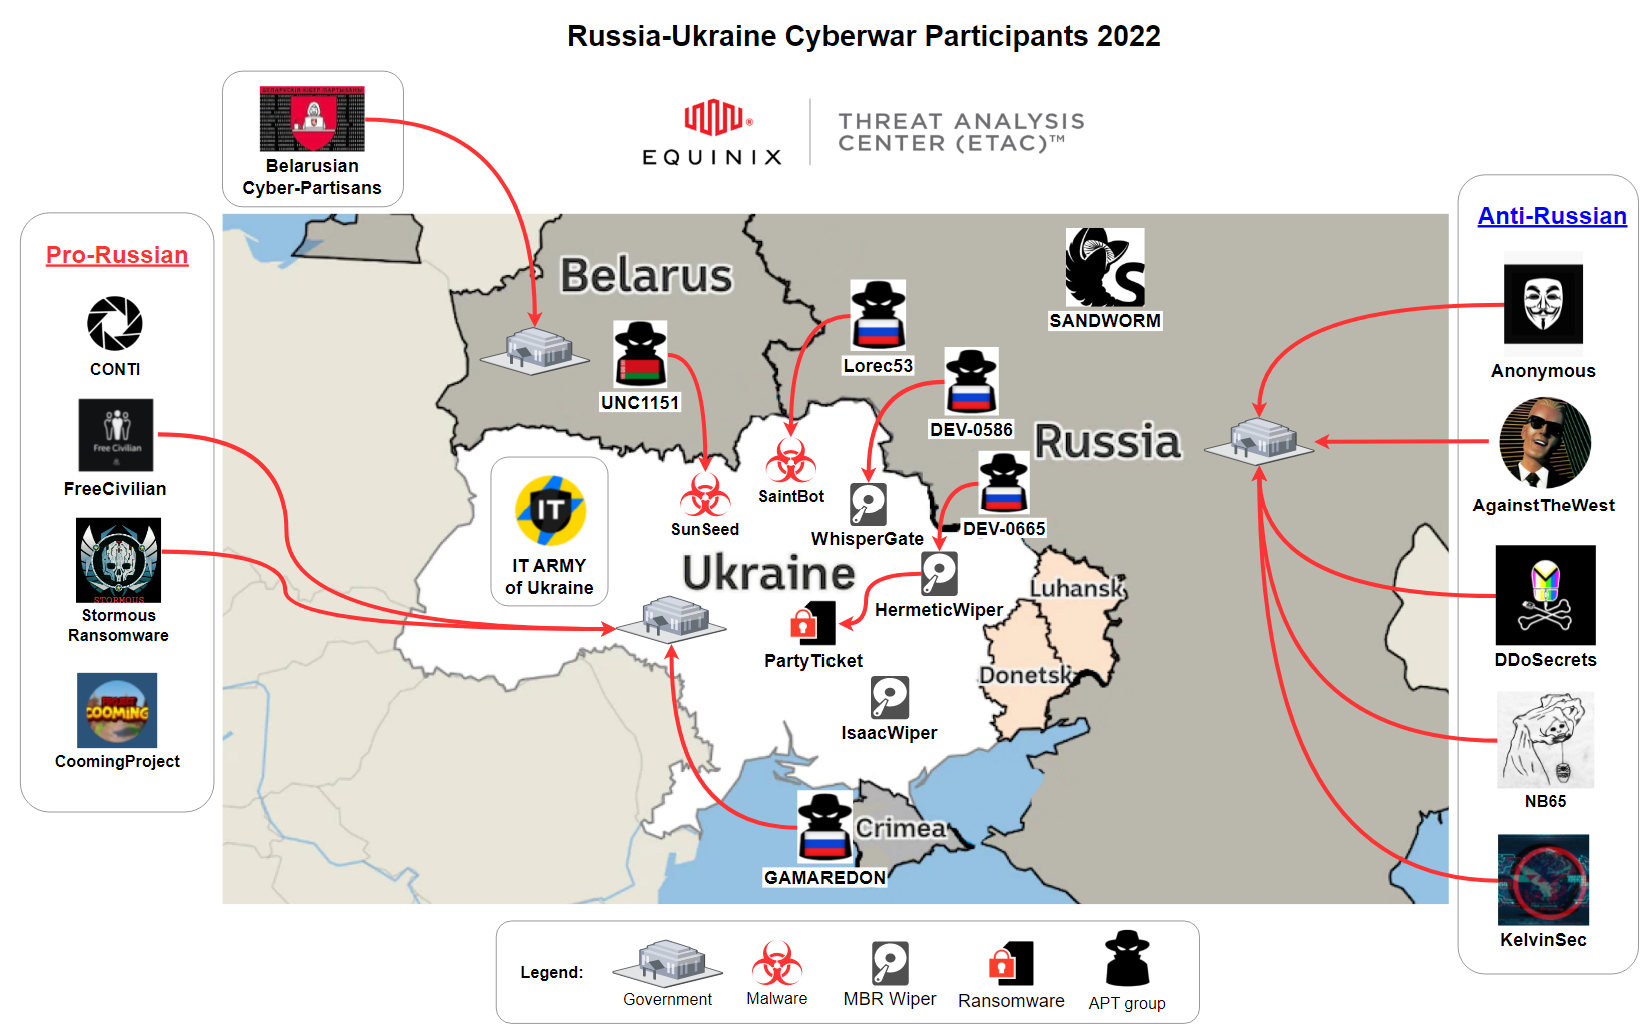 curated-intel/ukraine-cyber-operations
Curated Intelligence दुनिया भर के विश्लेषकों के साथ काम कर रहा है ताकि यूक्रेन में उन संगठनों को उपयोगी जानकारी प्रदान की जा सके जो अतिरिक्त मुफ्त…
 scoubi/bloodsocer
MITRE ATT&CK, Sigma, और Atomic Red Team डेटा को BloodHound ग्राफ़ में एकत्रित करता है ताकि SOC विश्लेषक डिटेक्शन कवरेज का मानचित्रण कर सकें, अंतराल…
 bushidouk/abused-legitimate-services
Cloud, CDN, और मार्केटिंग सेवाएँ जिनका उपयोग साइबर अपराधी और APT समूह करते हैं
 aquasecurity/vuln-list-redhat
Red Hat सुरक्षा परामर्श
 sumidcyber/zeroscout
🦅 ZeroScout: स्वायत्त स्थानीय और क्लाउड खतरा शिकारी। लाइव युद्ध कक्ष में हमलों की कल्पना करें, आनुवंशिक विश्लेषण के माध्यम से APT समूहों की पहचान…
 guardicode/cve-2021-44228_iocs
Log4j भेद्यता (CVE-2021-44228) के लिए सार्वजनिक समझौता संकेतक (IoCs) का चयनित संग्रह, खतरे का पता लगाने और घटना प्रतिक्रिया के लिए कई स्रोतों से…
 ptkthg/statecraftcyber
PT-BR में थ्रेट इंटेलिजेंस प्लेटफ़ॉर्म - CVEs, ब्रीफिंग्स, IOCs और सुरक्षा समाचार
 paloaltonetworks/unit42-timely-threat-intel
Palo Alto Network की Unit 42 टीम के सोशल मीडिया पोस्ट का समर्थन करने वाले इंडिकेटरों वाली फ़ाइलों का एक संग्रह, जो समय पर खतरे की खुफिया जानकारी…
 essexrich/threatactors-ttps
Repository created to share information about tactics, techniques and procedures used by threat actors. Initially with ransomware groups and evolving…
 renat0z3r0/notepadpp-supply-chain-iocs
Notepad++ आपूर्ति श्रृंखला हमले (CVE-2025-15556) — Lotus Blossom APT, जून–दिसंबर 2025 के लिए IoCs और डिटेक्शन नियम। इसमें Falcon LogScale क्वेरी,…
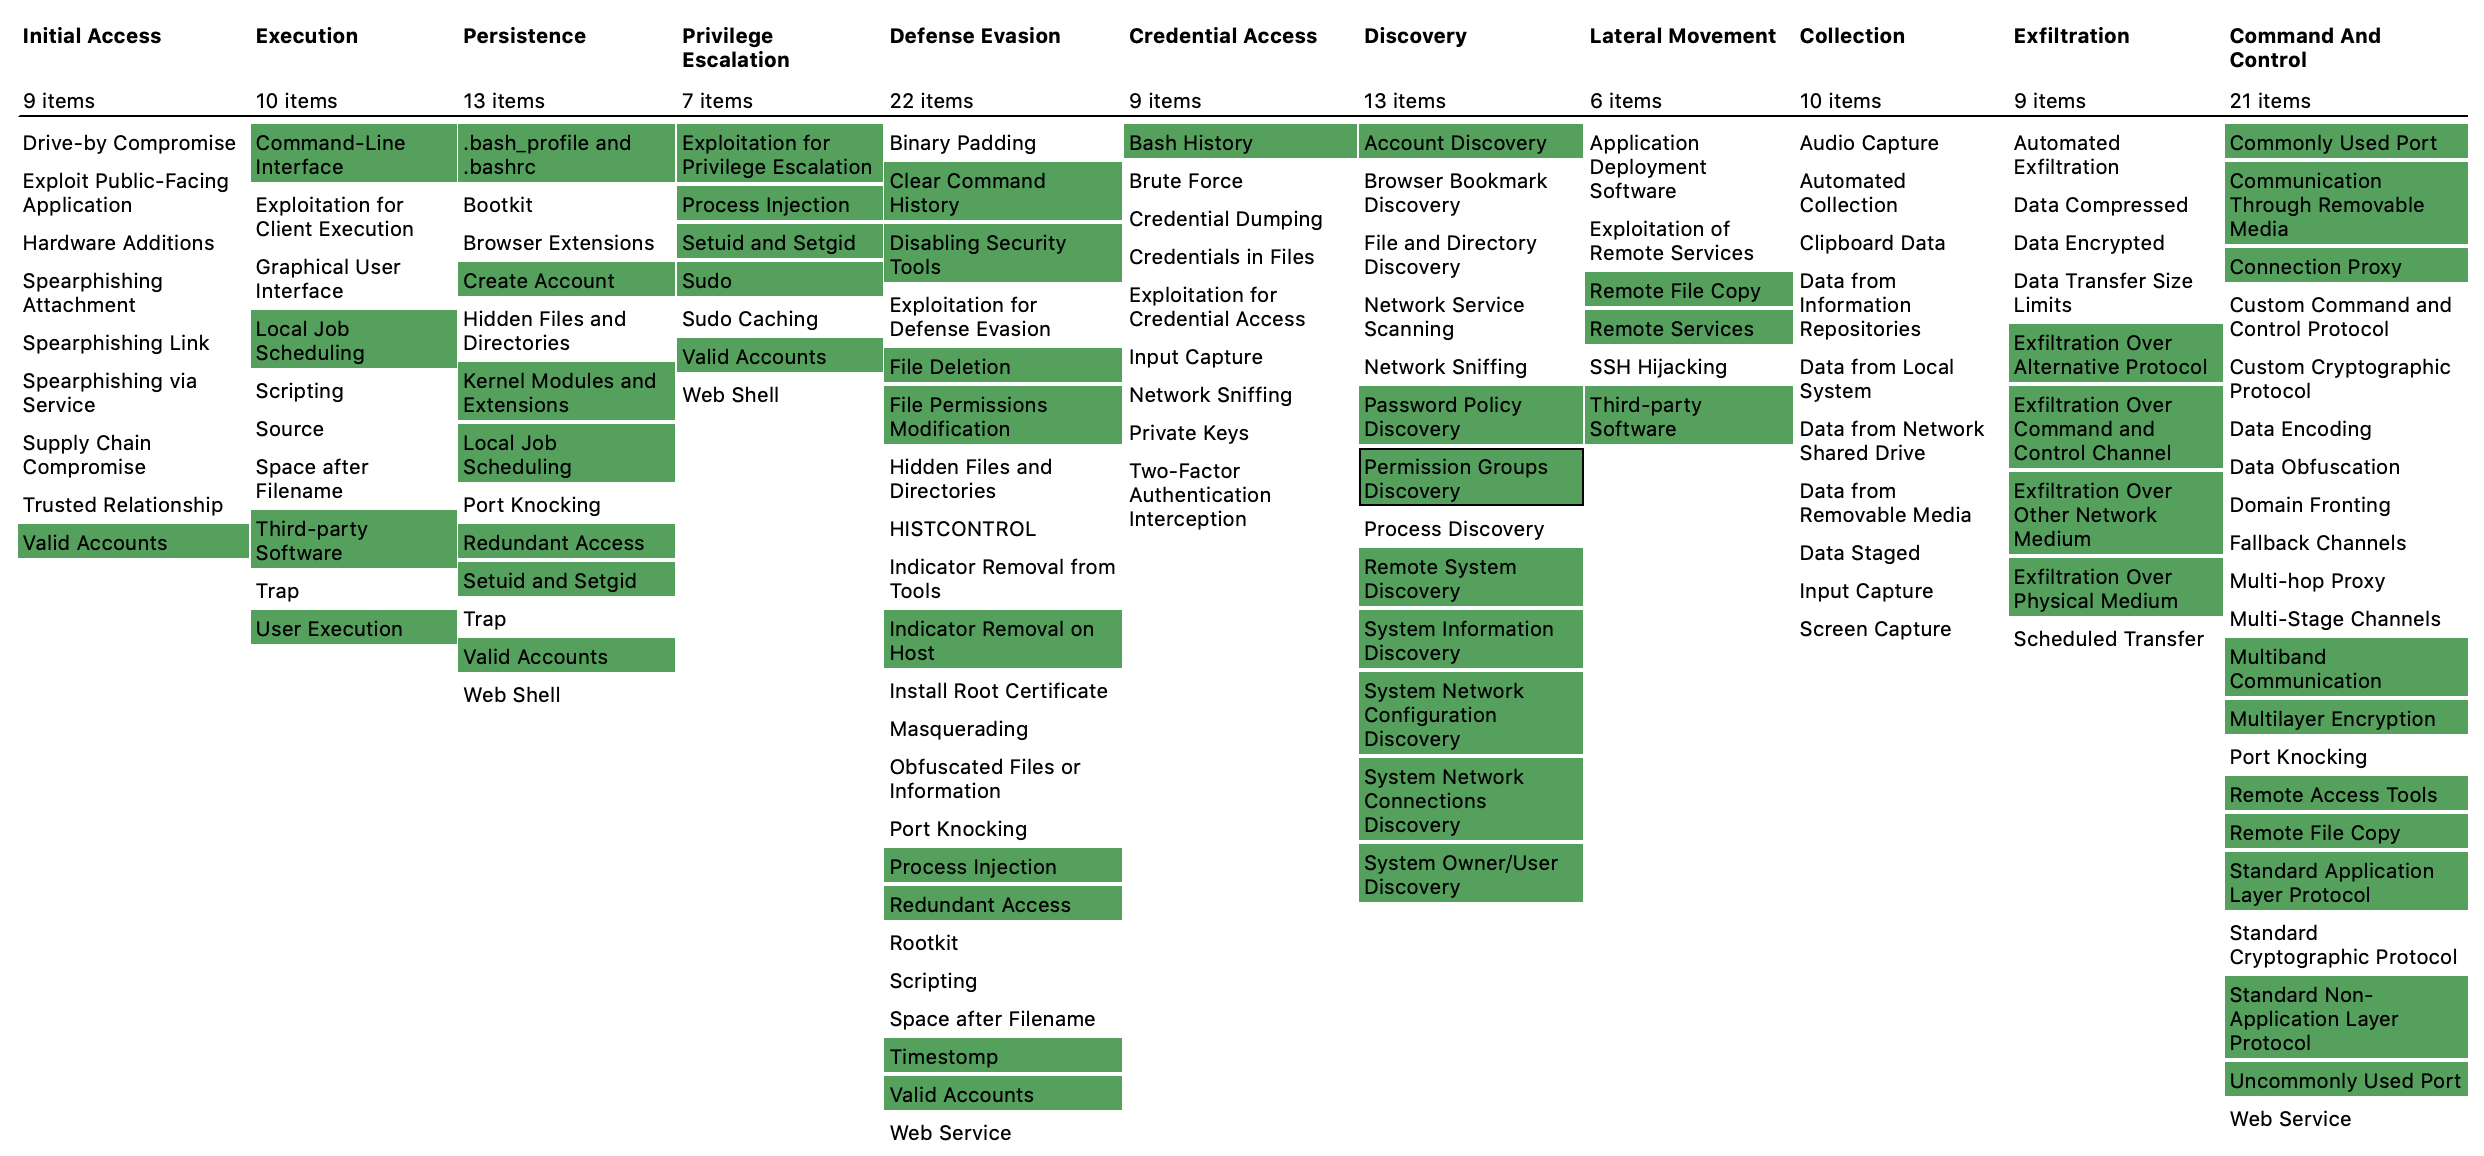 bfuzzy/auditd-attack
लिनक्स ऑडिटड नियम सेट जो MITRE के अटैक फ्रेमवर्क से मैप किया गया है
 payloadsecurity/sandbox_scryer
सार्वजनिक सैंडबॉक्स विस्फोट रिपोर्टों को पार्स करता है, खतरा शिकार बुद्धिमत्ता उत्पन्न करता है, MITRE ATT&CK के माध्यम से निष्कर्षों को व्यवस्थित…
 emergingthreats/threatresearch
Proofpoint - Emerging Threats - थ्रेट रिसर्च टूल्स + सार्वजनिक रूप से साझा की गई खुफिया जानकारी और दस्तावेज़
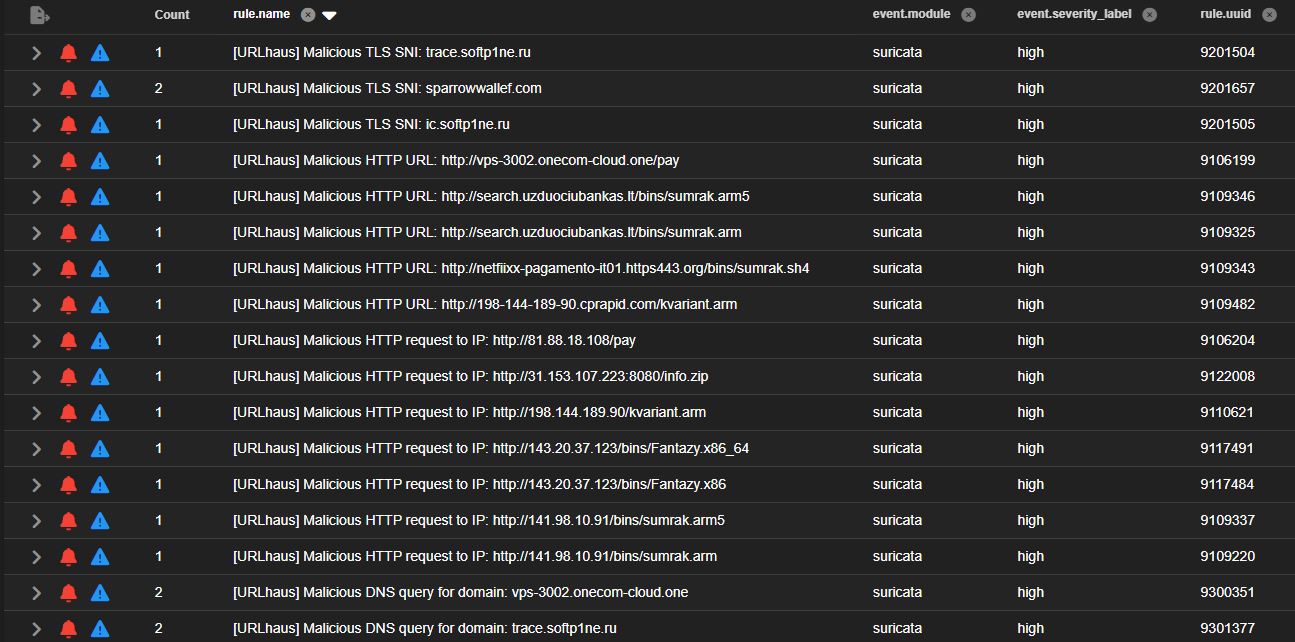 malvuln/sigint-hombre
रियल-टाइम थ्रेट फीड से गतिशील रूप से उत्पन्न Suricata नियम
 adham504/sentinelthread-forensics
तेज़ गति वाला विंडोज फोरेंसिक ट्राइएज प्लेटफ़ॉर्म जो Hayabusa इंजन को संचालित करता है ताकि कच्चे EVTX लॉग को प्राथमिकता वाली खतरा समयरेखाओं में Sigma…








