#1
विभिन्न स्रोतों से बाहरी खतरे खुफिया फ़ीड का उपभोग करने, एकत्र करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित
 bushidouk/ransomware-tool-matrix
एक संसाधन जिसमें प्रत्येक रैंसमवेयर गिरोह द्वारा उपयोग किए जाने वाले सभी उपकरण शामिल हैं
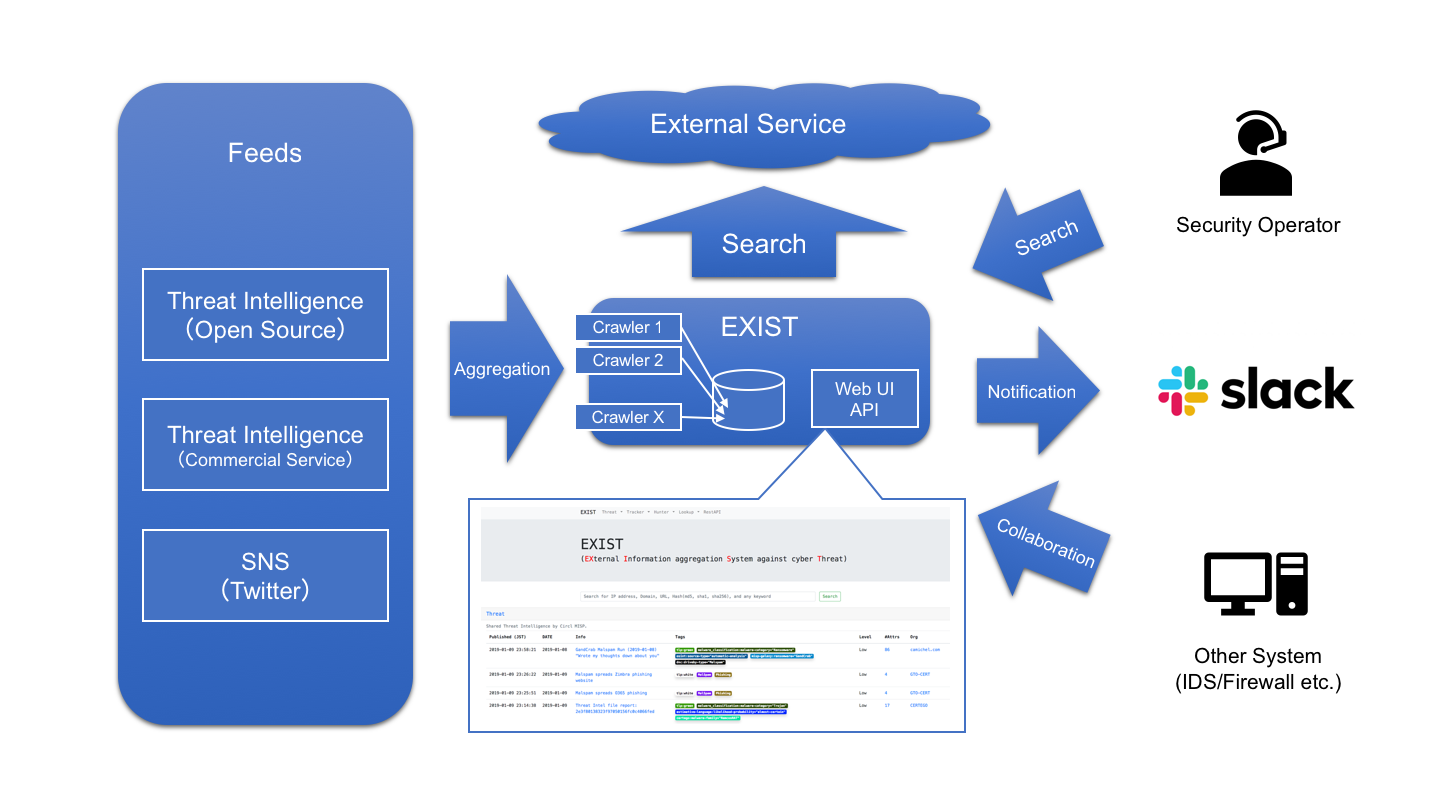 nict-csl/exist
EXIST एक वेब एप्लिकेशन है जो साइबर खतरे की खुफिया जानकारी (cyber threat intelligence) को एकत्र करने और उसका विश्लेषण करने के लिए है।
 aquasecurity/secfixes-tracker
से https://gitlab.alpinelinux.org/kaniini/secfixes-tracker से फोर्क किया गया
 olafhartong/threathunting
MITRE ATT&CK से मैप किया गया एक Splunk ऐप जो आपके खतरे की खोजों का मार्गदर्शन करता है।
 aquasecurity/vexhub-crawler
VEX दस्तावेज़ एकत्र करें और VEX Hub अपडेट करें
 knqyf263/vuln-list-backup
कई सार्वजनिक सुरक्षा फ़ीड्स से भेद्यता (vulnerability) और एडवाइज़री (advisory) डेटा एकत्र करता है और इसे डाउनस्ट्रीम सुरक्षा टूलिंग के लिए पार्स करने…
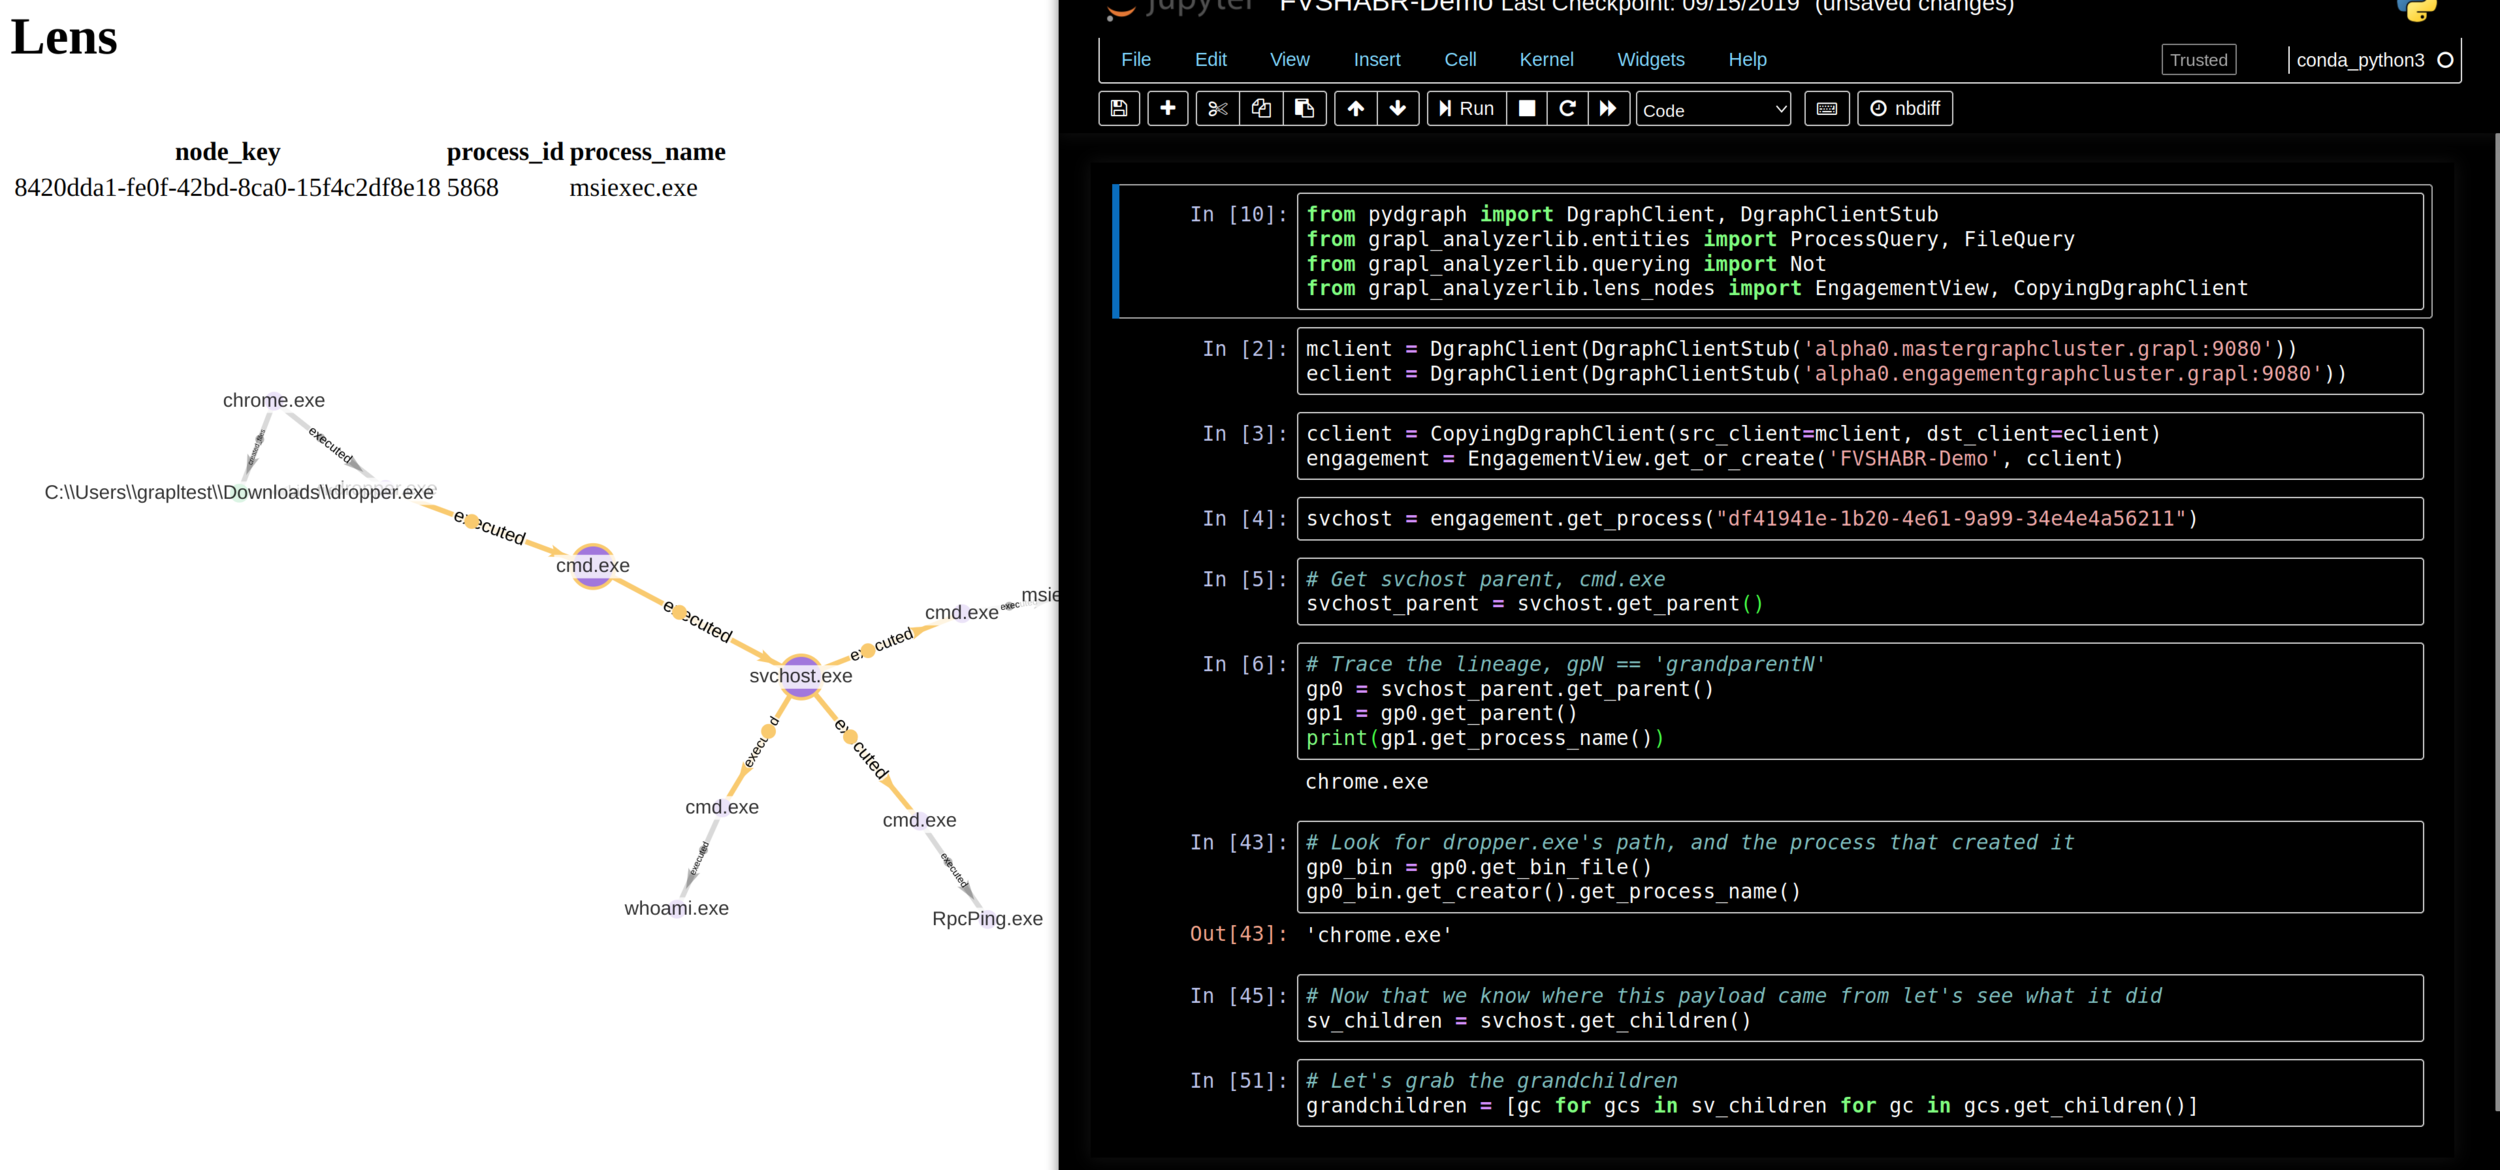 grapl-security/grapl
डिटेक्शन और रिस्पॉन्स के लिए ग्राफ प्लेटफॉर्म
 gendigitalinc/ioc
खतरा इंटेल IoCs + डार्क मैटर के कुछ टुकड़े। Gen Threat Labs द्वारा प्रकाशित।
 aquasecurity/vuln-list-debian
देबियन सुरक्षा ट्रैकर
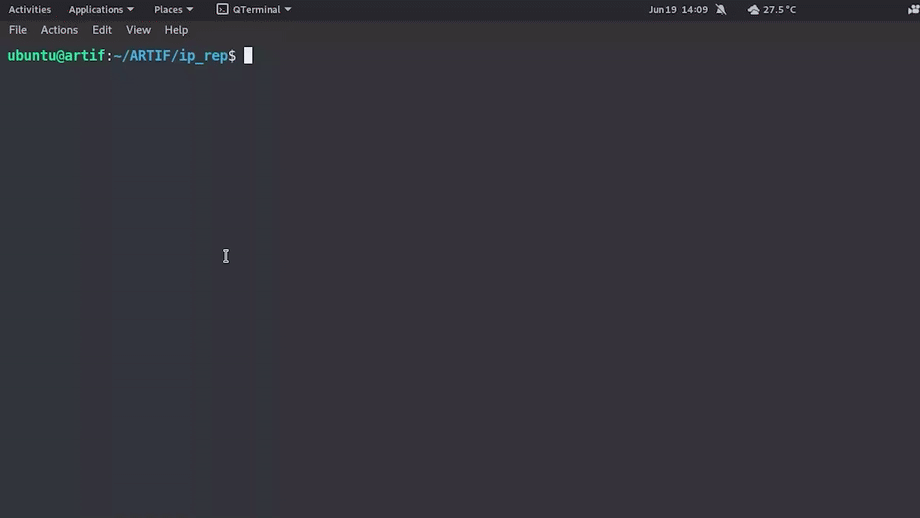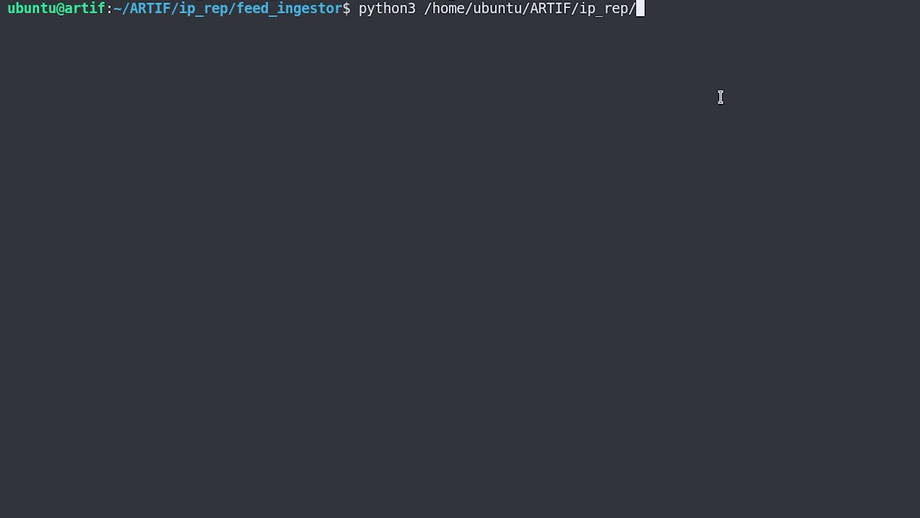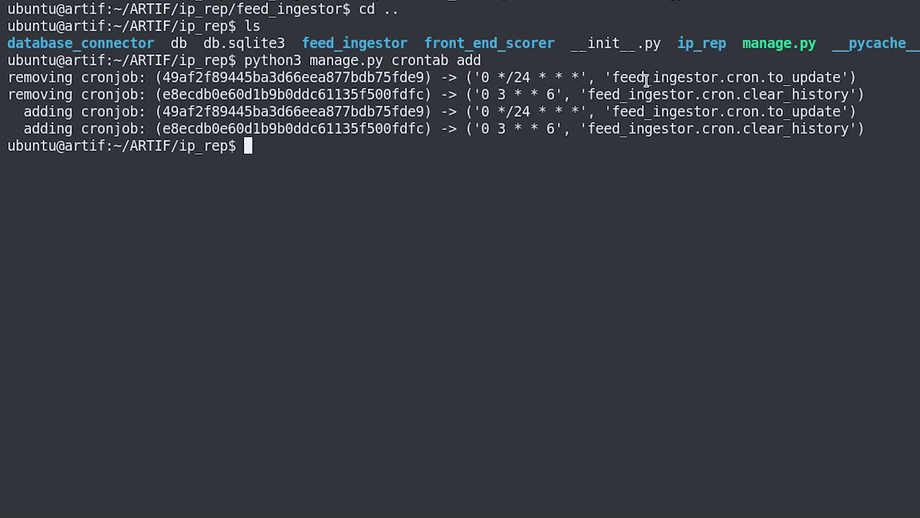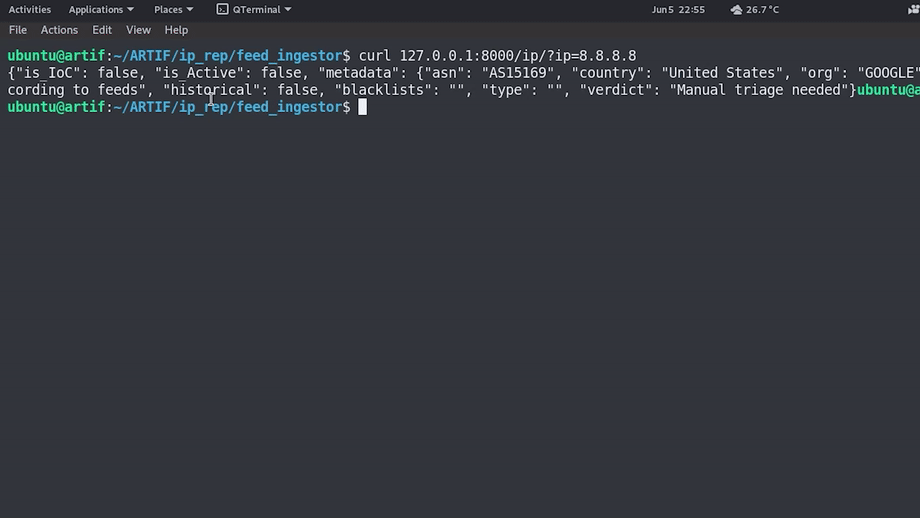 cred-club/artif
IP प्रतिष्ठा और ऐतिहासिक डेटा के आधार पर खतरों और दुर्भावनापूर्ण वेब ट्रैफिक की पहचान करने के लिए एक उन्नत रीयल-टाइम खतरा खुफिया ढांचा।
 cspf-founder/darwis-taxii
Rust में लिखा एक उच्च-प्रदर्शन TAXII (Trusted Automated eXchange of Indicator Information) सर्वर।
 toborrm9/malicious_extension_sentry
Malicious Extension Database
 patrowl/patrowlhears
# PatrowlHears - भेद्यता खुफिया केंद्र / एक्सप्लॉइट्स
 cross-samuel1/soc-analyst-hub
मुफ़्त, ऑफ़लाइन SOC विश्लेषक हब Tier 1 के लिए — IR चेकलिस्ट, अलर्ट ट्राइएज प्लेबुक, थ्रेट हंटिंग क्वेरी और विश्लेषक ऑनबोर्डिंग। एकल HTML फ़ाइल, कोई…
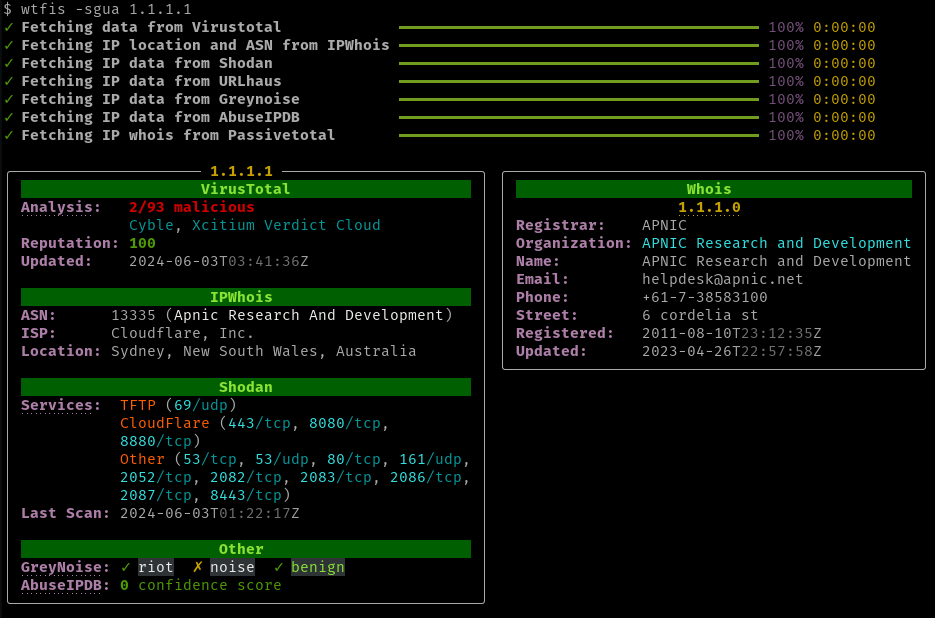 pirxthepilot/wtfis
गैर-रोबॉट के लिए निष्क्रिय होस्टनेम, डोमेन और आईपी लुकअप उपकरण
 olafhartong/attackdatamap
घटना स्तर पर एक डेटास्रोत मूल्यांकन जो संभावित कवरेज या MITRE ATT&CK framework को दर्शाता है।
 kaal22/darkgrid
3D खतरा खुफिया डैशबोर्ड जो AbuseIPDB और OpenPhish जैसे OSINT स्रोतों से दुर्भावनापूर्ण बुनियादी ढांचे का दृश्य प्रस्तुत करता है, इसमें लाइव खतरा…