
 #1
सुरक्षा खामियों को खोजने के लिए निष्पादन के बिना स्रोत कोड की जांच के उपकरण।
Kitploit अनुशंसित

 contrastsecurity/contrast
Java, JavaScript और .NET अनुप्रयोगों के साथ-साथ AWS Lambda फ़ंक्शन को स्कैन करने, कोड भेद्यताओं और अति-अनुज्ञेय IAM नीतियों का पता लगाने के लिए SAST…
 tai-e/cve-2021-44228
लॉग4शेल (उर्फ CVE-2021-44228) भेद्यता की पहचान करने के लिए Tai-e का उपयोग करें
 martyx00/vulnfanatic-ng
डीकंपाइल बाइनरीज़ में कमजोरियों की पहचान करने के लिए BianryNinja प्लगइन, जिसमें प्रोग्रामैटिक स्कैन और LLM सपोर्ट दोनों शामिल हैं।
 nccgroup/lightweight_static_analysis
ओपन सोर्स टूल्स + आपके कोड के थोड़े से हिस्से का उपयोग करके उपयोगी, हल्के स्टैटिक एनालिसिस बनाएं
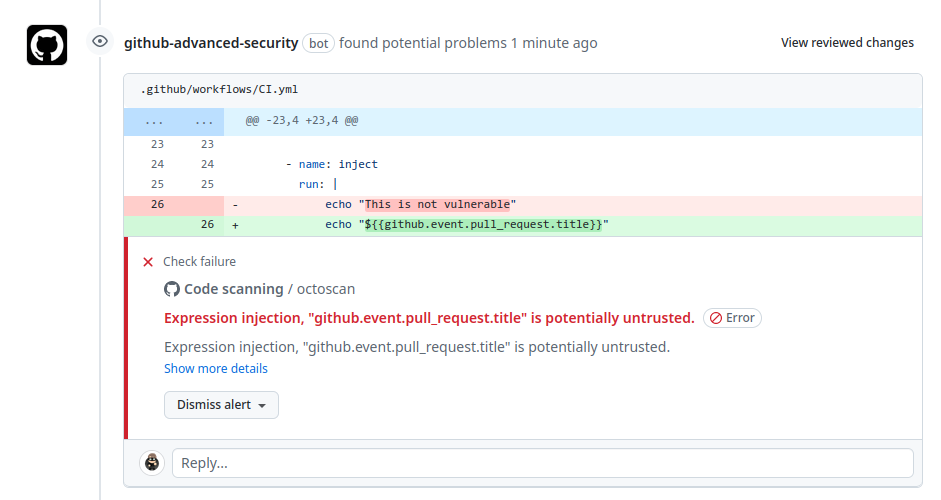 synacktiv/action-octoscan
📦 :octocat: एक GitHub Action जो आपके GitHub Actions की सुरक्षा जाँच करता है।
 openbreach/canop
स्टैटिक विश्लेषण CLI जो AI-जनित कोड को SQL इंजेक्शन, असुरक्षित रिफ्लेक्शन, और हार्डकोडेड सीक्रेट्स जैसी कमजोरियों के लिए स्कैन करता है, SARIF…
 nccgroup/matt.net
मैट.नेट माइक्रोसॉफ्ट के CAT.NET कोड ऑडिटिंग टूल के चारों ओर एक सरल GUI रैपर है।
 xiaoqimikko/jackson-check
jackson-databind + jackson-core के 26 सुरक्षा सलाहकारों का स्व-जाँच: निर्देशांक के अनुसार एक-एक करके प्रतिच्छेदन निकालकर वास्तव में उपयुक्त संस्करण…
 xs2024770/cve-2024-57521-ruoyi-sqli
RuoYi-Vue के जनरेटर मॉड्यूल में प्रमाणित SQL इंजेक्शन, CVE-2024-57521 का स्टैटिक कोड ऑडिट, सोर्स-टू-सिंक विश्लेषण और %0b फ़िल्टर बायपास PoC के साथ।
 auditinfra-io/o1js-scan
o1js/Mina zkApps और Noir सर्किट में zk सर्किट साउंडनेस बग्स के लिए डिपेंडेंसी-फ्री स्टैटिक एनालाइज़र
 shentao83/news-8.6.0-cve-2026-8726-backport
georgringer/news 8.6.0 में CVE-2026-8726 के लिए न्यूनतम सुरक्षा बैकपोर्ट
 abraxas/drupal-move-block-markup
Drupal 11.4.8 - उच्च - रिमोट - XSS - Move Block सहोदर लेबल @label एस्केपिंग छोड़ते हैं
 rakib-nyc/nullorigin
केवल-अनुसंधान AI वॉटरमार्क मजबूती टूलकिट: स्थानीय रिवर्स प्रॉक्सी C2PA/EXIF/XMP, यूनिकोड, इमेज/ऑडियो स्टेगो, OOXML/PDF मेटाडेटा हटाता है, और ट्रोजन…
 carlosalbertotuma/advisory
ओपन-सोर्स वेब सॉफ़्टवेयर में खोजी गई भेद्यताओं के लिए सार्वजनिक सुरक्षा सलाह और PoC, जिनमें मूल-कारण विश्लेषण, CVE संदर्भ, पुनरुत्पादन चरण और शमन…
 squid-protocol1/gitgalaxy
AST-free heuristic knowledge graph engine for deep repository intelligence and zero-trust security scanning. Integrates as a GitLab CI/CD component,…
 joshuaprovoste/deserializer
एजेंटिक LLM-संचालित रिलेशनशिप मैपिंग के साथ AST-आधारित स्टैटिक कोड एनालाइज़र, जो AI, LLM, रोबोटिक्स, डेटा साइंस, मशीन लर्निंग और डीप लर्निंग (लेकिन…
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…








