#1
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 github/codeql
CodeQL: वे लाइब्रेरी और क्वेरी जो दुनिया भर के सुरक्षा शोधकर्ताओं को सशक्त बनाती हैं, साथ ही GitHub Advanced Security में कोड स्कैनिंग भी।
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 openai/codex-security
OpenAI's Codex Security CLI and TypeScript SDK for finding, validating, and fixing security vulnerabilities. npm:…
 aquasecurity/trivy
कंटेनरों, Kubernetes, कोड रिपॉजिटरी, क्लाउड और अधिक में कमजोरियां, गलत कॉन्फ़िगरेशन, रहस्य, SBOM खोजें

 checkmarx/kics
इन्फ्रास्ट्रक्चर-एज़-कोड के लिए एक स्थैतिक विश्लेषण स्कैनर जो Terraform, Kubernetes, CloudFormation और 20+ IaC प्लेटफॉर्म में सुरक्षा कमजोरियों,…
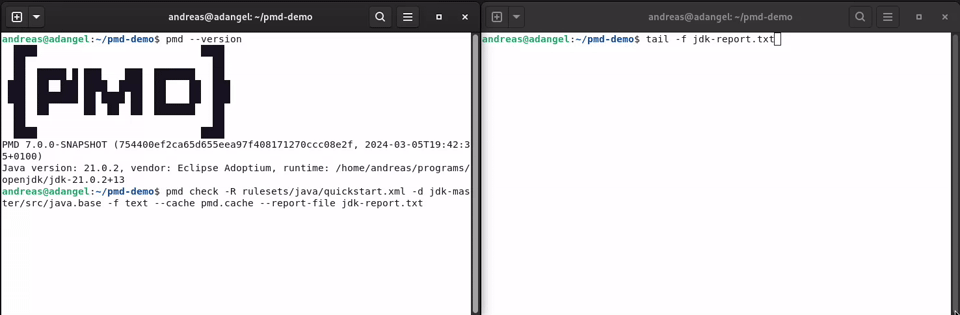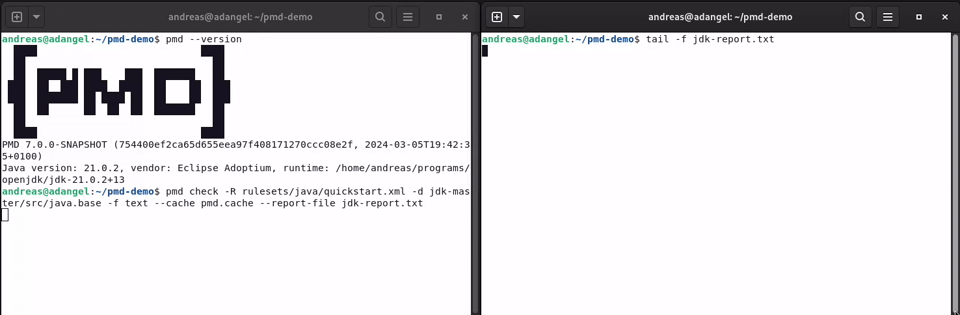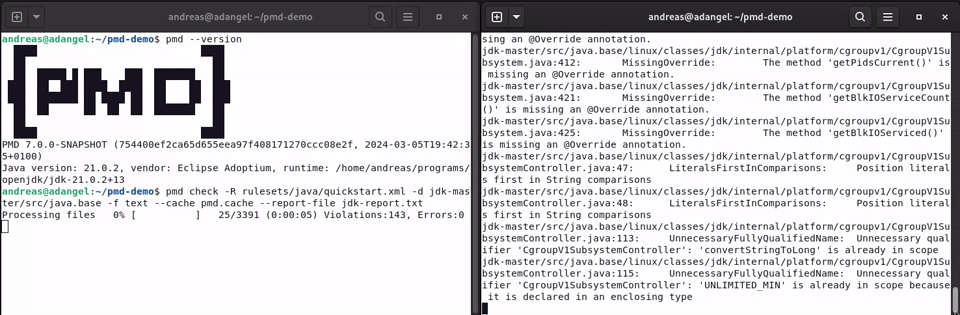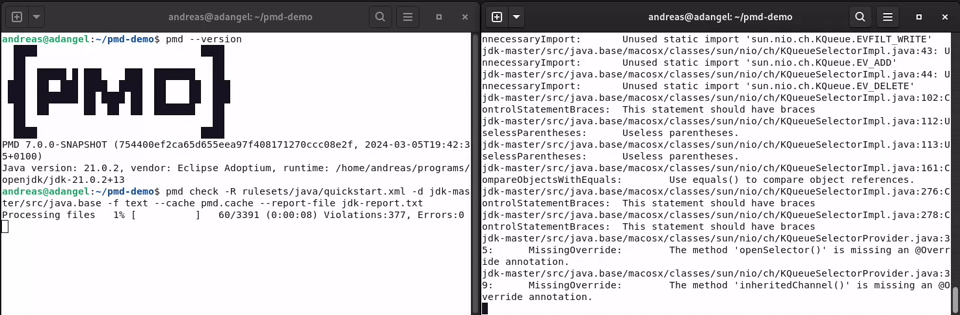 pmd/pmd
एक विस्तार योग्य बहुभाषी स्थैतिक कोड विश्लेषक।
 makenowjust-labs/recheck
Static analysis tool for detecting ReDoS (Regular Expression Denial of Service) vulnerabilities in JavaScript and Scala codebases, providing…
 ajinabraham/njsscan
Node.js अनुप्रयोगों के लिए सिमैंटिक-अवेयर SAST स्कैनर जो libsast पैटर्न मिलान और semgrep सिंटैक्स-अवेयर विश्लेषण का उपयोग करके असुरक्षित कोड पैटर्न…
 pycqa/bandit
Bandit एक उपकरण है जो Python कोड में सामान्य सुरक्षा समस्याओं का पता लगाने के लिए डिज़ाइन किया गया है।
 nealbridges/vulnhunter
एजेंटिक AI सुरक्षा स्कैनर जो स्रोत कोड पर हमलावर की तरह तर्क करता है, निष्पादन योग्य PoC के साथ शोषण योग्य खामियों की पुष्टि करता है, और hunt, fix,…
 sonarsource/sonarqube
कोड-गुणवत्ता और स्थैतिक-विश्लेषण प्लेटफ़ॉर्म जिसमें क्वालिटी गेट्स, बहु-भाषा स्कैनिंग और सुरक्षा-केंद्रित नियम शामिल हैं, ताकि CI/CD वर्कफ़्लो में…
 knostic/openant
OpenAnt from Knostic is the leading open source LLM-based vulnerability discovery product, helping defenders proactively find verified security flaws…
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…

 gitlab-org/security-products/sast-rules
GitLab SAST के लिए चयनित Semgrep नियमों का भंडार, जो CI/CD एकीकरण के साथ कई प्रोग्रामिंग भाषाओं में सुरक्षा कमजोरियों का पता लगाने के लिए स्थैतिक…
 bearer/bearer
कोड सुरक्षा स्कैनिंग टूल (SAST) जो सुरक्षा और गोपनीयता जोखिमों को खोजने, फ़िल्टर करने और प्राथमिकता देने के लिए है।