
 #1
सुरक्षा खामियों को खोजने के लिए निष्पादन के बिना स्रोत कोड की जांच के उपकरण।
Kitploit अनुशंसित

 aquasecurity/trivy
कंटेनरों, Kubernetes, कोड रिपॉजिटरी, क्लाउड और अधिक में कमजोरियां, गलत कॉन्फ़िगरेशन, रहस्य, SBOM खोजें
 analysis-tools-dev/static-analysis
प्रोग्रामिंग भाषाओं, कॉन्फ़िग, बिल्ड टूल्स और CI के लिए स्टैटिक विश्लेषण (SAST) टूल्स और लिंटर्स की चयनित निर्देशिका, कोड गुणवत्ता में सुधार पर…
 facebook/infer
Java, C, C++, और Objective-C के लिए एक स्थैतिक विश्लेषक
semgrep/semgrepकई भाषाओं के लिए हल्का स्थैतिक विश्लेषण। स्रोत कोड जैसा दिखने वाले पैटर्न के साथ बग वेरिएंट खोजें।
 github/codeql
CodeQL: वे लाइब्रेरी और क्वेरी जो दुनिया भर के सुरक्षा शोधकर्ताओं को सशक्त बनाती हैं, साथ ही GitHub Advanced Security में कोड स्कैनिंग भी।
 phpstan/phpstan
PHP Static Analysis Tool - अपने कोड में बग्स को बिना चलाए खोजें!
 sonarsource/sonarqube
कोड-गुणवत्ता और स्थैतिक-विश्लेषण प्लेटफ़ॉर्म जिसमें क्वालिटी गेट्स, बहु-भाषा स्कैनिंग और सुरक्षा-केंद्रित नियम शामिल हैं, ताकि CI/CD वर्कफ़्लो में…
 bridgecrewio/checkov
कोड के रूप में बुनियादी ढांचे के लिए स्थैतिक विश्लेषण उपकरण जो निर्माण-समय के दौरान Terraform, Kubernetes, CloudFormation और कंटेनर इमेज में क्लाउड…
 openai/codex-security
OpenAI का Codex Security CLI और TypeScript SDK सुरक्षा भेद्यताओं को खोजने, सत्यापित करने और ठीक करने के लिए। npm:…

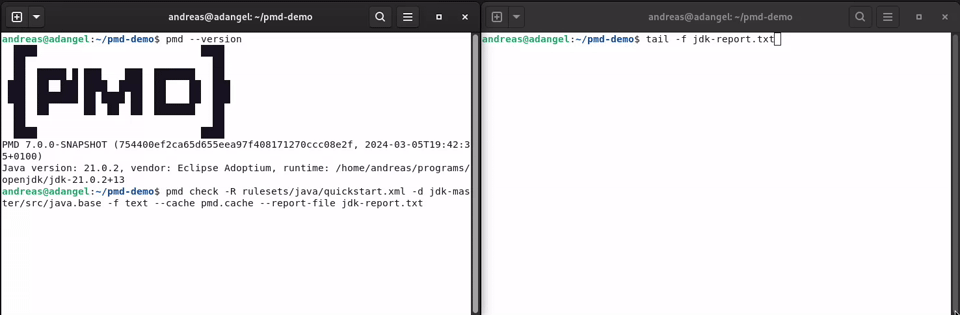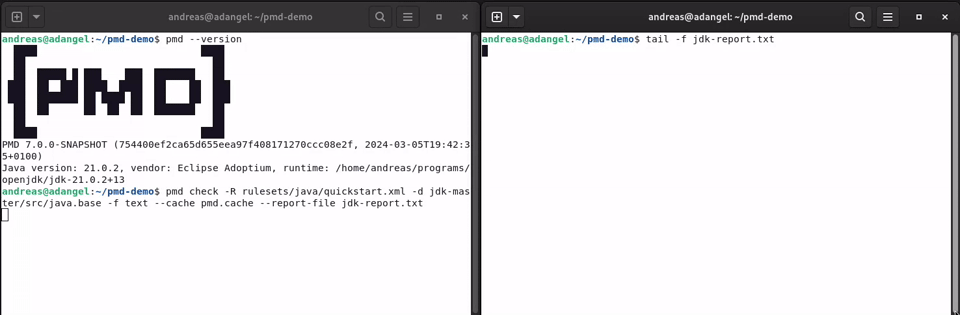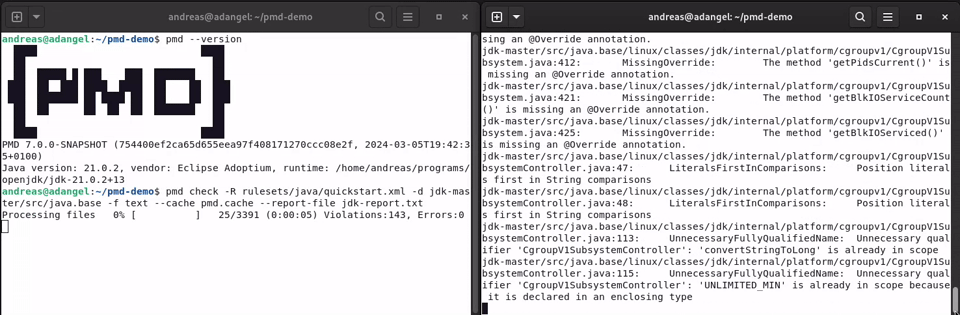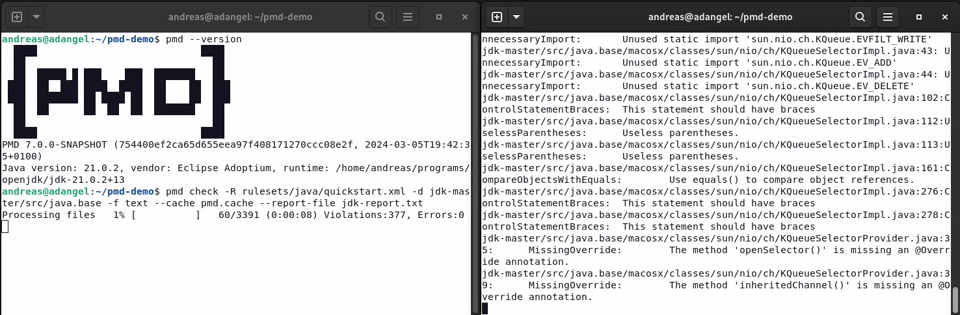 pmd/pmd
एक विस्तार योग्य बहुभाषी स्थैतिक कोड विश्लेषक।
 pycqa/bandit
Bandit एक उपकरण है जो Python कोड में सामान्य सुरक्षा समस्याओं का पता लगाने के लिए डिज़ाइन किया गया है।
 awarexone/agentic-bug-hunter
AI-संचालित बग बाउंटी हंटिंग टूलकिट जो सब्सक्रिप्शन के साथ या बिना सब्सक्रिप्शन के काम करती है।
 zrax/pycdc
C++ python बाइटकोड डिसएसेम्बलर और डीकम्पाइलर
 lirantal/awesome-nodejs-security
Node.js सुरक्षा उपकरणों, स्थैतिक विश्लेषकों, भेद्यता स्कैनरों और शैक्षिक संसाधनों की एक संकलित निर्देशिका, जिसमें OWASP Top 10, आपूर्ति श्रृंखला…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 semgrep/semgrep-rules
स्थैतिक विश्लेषण नियम पैक जो कई भाषाओं में सुरक्षा कमजोरियों, खतरनाक कोड पैटर्न और कॉन्फ़िगरेशन समस्याओं का पता लगाने के लिए है; CI/CD स्कैनिंग…
 stackrox/kube-linter
KubeLinter एक स्थैतिक विश्लेषण उपकरण है जो Kubernetes YAML फ़ाइलों और Helm चार्ट्स की जाँच करता है ताकि यह सुनिश्चित किया जा सके कि उनमें दर्शाए गए…



