
 #1
सुरक्षा खामियों को खोजने के लिए निष्पादन के बिना स्रोत कोड की जांच के उपकरण।
Kitploit अनुशंसित

 owasp/trisuella-aidlca-framework
Policy-शासित LLMSecOps फ्रेमवर्क जो AST-आधारित SAST, secret स्कैनिंग, supply-chain और multi-cloud CSPM जाँच, AI-BoM जनरेशन, और CI/CD सुरक्षा गेट्स…
 mbennett-labs/crypto-scanner
CLI टूल जो कोडबेस में क्वांटम-असुरक्षित क्रिप्टोग्राफी को स्कैन करता है
 nccgroup/secretscrub
स्टैटिक विश्लेषण उपकरणों से प्राप्त SARIF आउटपुट को प्रोसेस करके सोर्स कोड में हार्ड-कोडेड सीक्रेट्स का पता लगाता है और उन्हें रेडैक्ट करता है, जिससे…
 thrilokh-q123/cve-2025-23134_fixes_code
ASN1_STRING_set() फ़ंक्शन एक `int` लंबाई लेता है, सुनिश्चित करें कि asn1_ex_c2i() से कॉल किए जाने पर तर्क अनजाने में truncated न हो जाए।
 sassoftware/shiro
CVE-2026-49268 — एक LDAP इंजेक्शन प्रमाणीकरण बायपास भेद्यता का विश्लेषण और उपचार
 minhhk68/cve-2026-13158
Everest Toolkit WordPress प्लगइन (<= 1.2.3) में Admin+ मनमाना फ़ाइल अपलोड से रिमोट कोड एक्ज़ीक्यूशन भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और…
 ockeghem/cve-2015-6835-checker
PHP स्क्रिप्ट जो CVE-2015-6835 (सेशन डिसीरियलाइज़ेशन भेद्यता) का पता लगाने के लिए सत्र हैंडलर में असुरक्षित unserialize() कॉल के लिए स्रोत कोड का…
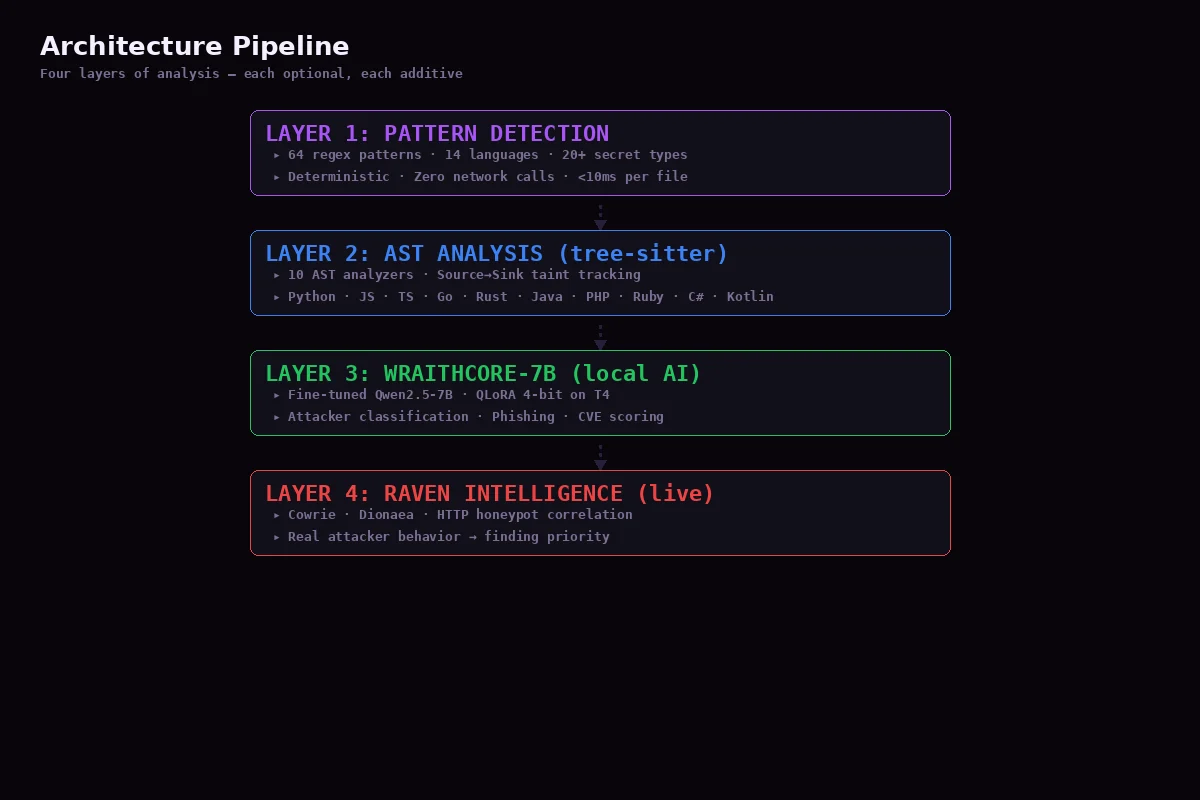 niffyhunt/codeguard-copilot
AI-संचालित सुरक्षा सह-पायलट जो आपके कोडिंग करते समय कमज़ोरियों को पकड़ता है। डेवलपर्स के लिए रीयल-टाइम सुरक्षा स्कैनिंग, शैक्षिक व्याख्याएँ, और ऑटो…
 rh-rahulshetty/log4shell-cve-2021-44228
Log4Shell (CVE-2021-44228) का पता लगाने, ShieldOps में कोड-प्रभाव वर्गीकरण और उपचार मार्गदर्शन का परीक्षण करने के लिए जानबूझकर कमजोर Java/Maven…
 luiscastellanos-dev/cobol-shield
COBOL लिगेसी सिस्टम्स के लिए सुरक्षा हार्डनिंग टूलकिट — अदृश्य यूनिकोड डिटेक्शन, फॉर्मेट बाउंड्री विश्लेषण, सोर्स ट्रांसफॉर्मेशन इंटीग्रिटी
 anna-kravets/codeql-buffer-overflow-variant
CVE-2020-8597 (pppd EAP) का सिंथेटिक CWE-120 स्टैक बफर ओवरफ्लो वेरिएंट, CodeQL स्टैटिक-विश्लेषण लक्ष्य के रूप में
 offensive360/sast-scan-action
GitHub Action for Offensive360 SAST स्कैन और SARIF परिणामों के लिए। पात्रता और सेटअप के लिए ओपन-सोर्स प्रोग्राम देखें।
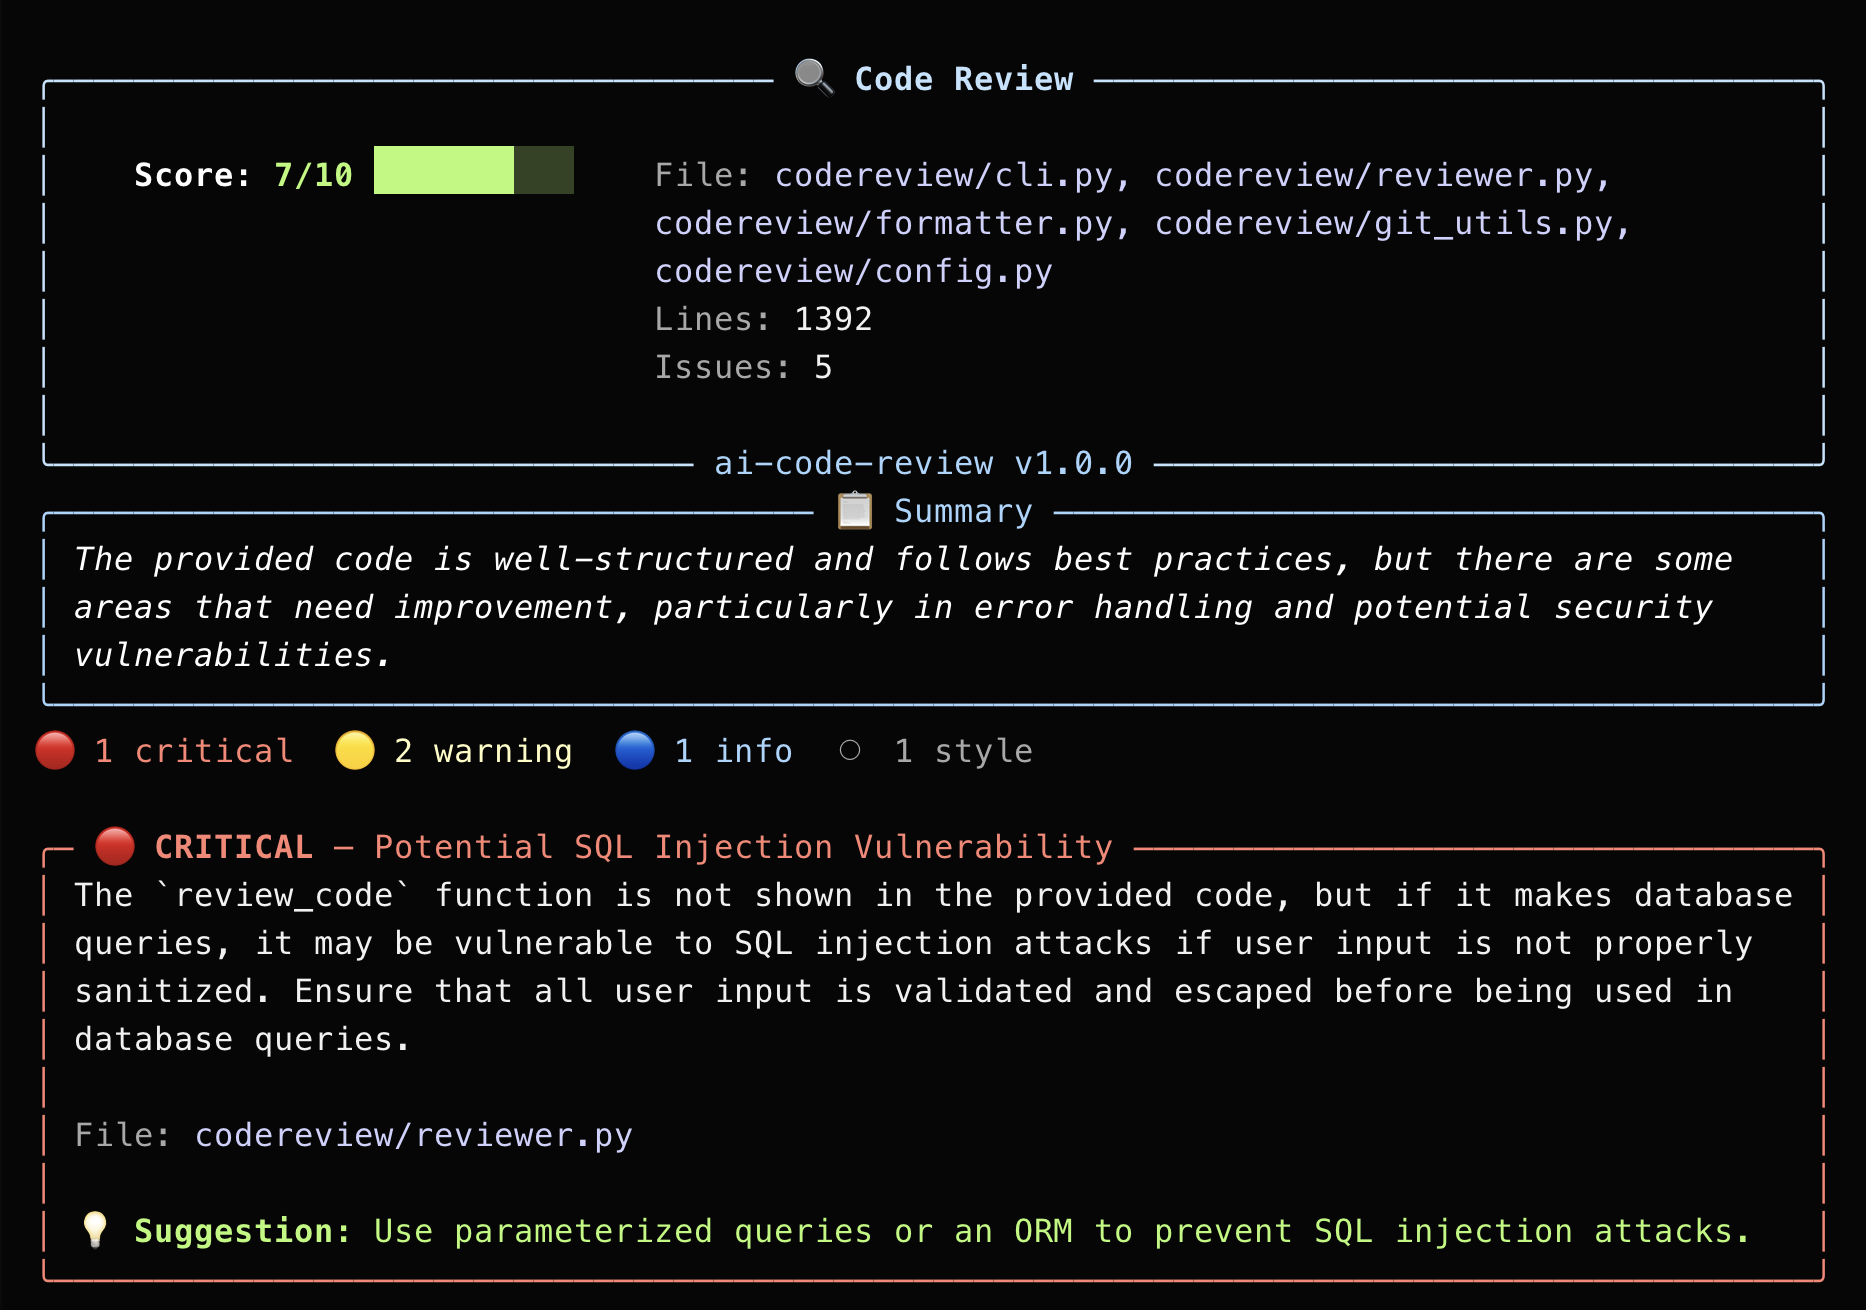 jaydendancer12/ai-code-review
AI-संचालित CLI टूल जो LLM का उपयोग करके सुरक्षा कमजोरियों, बग्स और एंटी-पैटर्न के लिए कोड की समीक्षा करता है। स्थानीय और क्लाउड प्रदाताओं, git diffs,…
 offensive360/mcp-server
MCP सर्वर जो स्थानीय कोडबेस पर SAST स्कैन चलाता है और गंभीरता तथा फिक्स के साथ निष्कर्ष लौटाता है, जिससे AI सहायक सुरक्षा विश्लेषण और सुधार करने में…
 sam00/cve-2026-56158-.net-framework-rce-poc-exploit
CVE-2026-56158 के लिए पाँच .NET डिसीरियलाइज़ेशन पेलोड प्रारूप उत्पन्न करता है, उन्हें HTTP/SOAP/JSON एंडपॉइंट्स के माध्यम से वितरित करता है, और इसमें…
 yousif-iq/cve-2026-39259
CVE-2026-39259
 merbinr/cve-2023-31606
CVE-2023-31606 का दस्तावेज़ीकरण: Redcloth gem के sanitize_html फ़ंक्शन में एक ReDoS कमज़ोरी, मूल कारण विश्लेषण, CVSS 7.5 स्कोरिंग, और शैक्षिक…
 arian-gogani/enforcement-coverage
अपने समकक्षों की तुलना में कमज़ोर प्राधिकरण वाले API रूट्स का पता लगाता है। स्रोत से CVE-2026-45316 को पुनर्प्राप्त किया गया। नकारात्मक परिणामों को…








