
 #1
सुरक्षा खामियों को खोजने के लिए निष्पादन के बिना स्रोत कोड की जांच के उपकरण।
Kitploit अनुशंसित

 ntoskernel/deepsecrets
कोड में उजागर क्रेडेंशियल्स का पता लगाने के लिए regex नियमों, lexer-आधारित सिमैंटिक विश्लेषण और हैश्ड-वैल्यू मिलान को संयोजित करने वाला ऑफ़लाइन…
 opengrep/opengrep
🔎 कोड में सुरक्षा समस्याओं को खोजने के लिए स्थैतिक कोड विश्लेषण इंजन।
 edtrackai/nextjs-supabase-stripe-security-checker
Next.js, Supabase और Stripe ऐप्स के लिए स्थानीय स्टैटिक सुरक्षा स्कैनर: लीक हुई कुंजियों, अनुपस्थित RLS और grants, और असुरक्षित webhooks के लिए 24…
 blackvectorops/semantic_firewall
Go फ़ंक्शन्स के लिए नियतात्मक सिमैंटिक फ़िंगरप्रिंट जनरेट करें। Static Single Assignment (SSA) विश्लेषण और Scalar Evolution का उपयोग करके xz-शैली के…
 m14r41/scan4secrets
स्रोत कोड, वेब URL, और CI/CD में फैले 170+ नियमों के साथ क्रेडेंशियल और सीक्रेट खोजें, उन्हें विक्रेता API के विरुद्ध सत्यापित करें, और SARIF, JSONL,…
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 abraxas/drupal-move-block-markup
Drupal 11.4.8 - उच्च - रिमोट - XSS - Move Block सहोदर लेबल @label एस्केपिंग छोड़ते हैं
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 githubsecuritylab/seclab-taskflow-agent
MCP-सक्षम मल्टी-एजेंट फ्रेमवर्क, जो डिक्लेरेटिव YAML-आधारित एजेंटिक वर्कफ़्लो के लिए है, और CodeQL एकीकरण के साथ AI-सहायित कोड ऑडिटिंग, भेद्यता…
 nealbridges/vulnhunter
एजेंटिक AI सुरक्षा स्कैनर जो स्रोत कोड पर हमलावर की तरह तर्क करता है, निष्पादन योग्य PoC के साथ शोषण योग्य खामियों की पुष्टि करता है, और hunt, fix,…
 carlosalbertotuma/advisory
ओपन-सोर्स वेब सॉफ़्टवेयर में खोजी गई भेद्यताओं के लिए सार्वजनिक सुरक्षा सलाह और PoC, जिनमें मूल-कारण विश्लेषण, CVE संदर्भ, पुनरुत्पादन चरण और शमन…
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 joshuaprovoste/deserializer
एजेंटिक LLM-संचालित रिलेशनशिप मैपिंग के साथ AST-आधारित स्टैटिक कोड एनालाइज़र, जो AI, LLM, रोबोटिक्स, डेटा साइंस, मशीन लर्निंग और डीप लर्निंग (लेकिन…
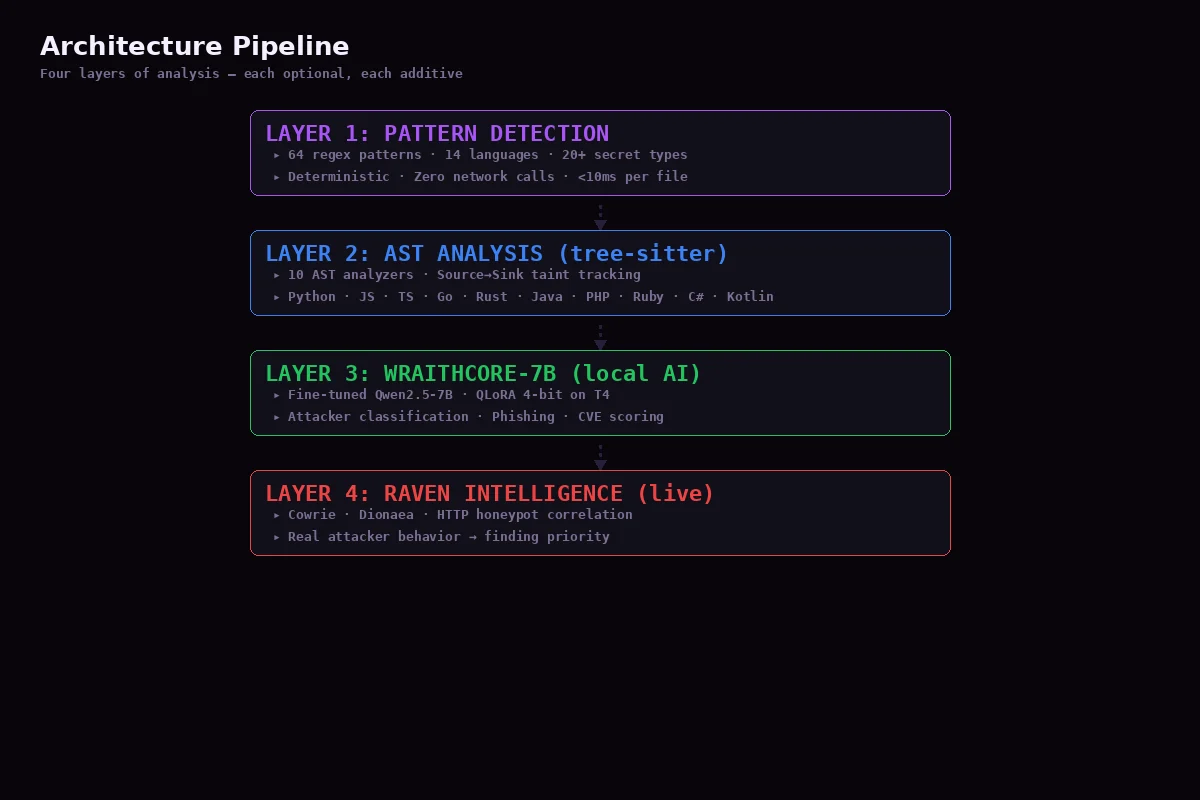 niffyhunt/codeguard-copilot
AI-संचालित सुरक्षा सह-पायलट जो आपके कोडिंग करते समय कमज़ोरियों को पकड़ता है। डेवलपर्स के लिए रीयल-टाइम सुरक्षा स्कैनिंग, शैक्षिक व्याख्याएँ, और ऑटो…
 dmdhrumilmistry/security-harness
AI कोडिंग एजेंट्स के लिए मल्टी-एजेंट स्टैटिक एप्लिकेशन-सुरक्षा समीक्षा हार्नेस: कोडबेस को मैप करता है, भेद्यता वर्गों की खोज करता है, निष्कर्षों को…
 nationwide-group-oss/cryptoptic
CodeQL-आधारित स्कैनर जो रिपॉज़िटरी और GitHub संगठनों में क्रिप्टोग्राफ़िक फ़ंक्शन कॉल्स की सूची बनाता है, और SARIF प्रारूप में क्रिप्टोग्राफ़िक बिल…
 whgojp/javaseclab
जावा भेद्यता प्रयोगशाला जिसमें भेद्य और ठीक किया गया कोड, आक्रमण परिदृश्य, स्रोत/सिंक ऑडिट नोट्स, और सुरक्षा प्रशिक्षण एवं टूल मूल्यांकन के लिए…
 thrilokh-q123/cve-2025-23134_fixes_code
ASN1_STRING_set() फ़ंक्शन एक `int` लंबाई लेता है, सुनिश्चित करें कि asn1_ex_c2i() से कॉल किए जाने पर तर्क अनजाने में truncated न हो जाए।








