
 tc4dy/cve-2026-65643-poc-toolkit
रेड/ब्लू टीम टूलकिट CVE-2026-65643 के लिए, जो cPanel डोमेन पार्किंग RCE है। इसमें रिवर्स शेल, वेबशेल, पर्सिस्टेंस और मास स्कैनिंग के साथ एक्सप्लॉइट शामिल है, साथ ही डिटेक्शन और ऑडिटिंग के लिए एक गैर-आक्रामक वेरिफायर भी है।



केवल नैतिक उपयोग के लिए – अधिकृत सुरक्षा परीक्षण
यह रिपॉज़िटरी केवल अधिकृत सुरक्षा पेशेवरों, ब्लू टीमों और पेनेट्रेशन टेस्टरों के लिए उपकरण प्रदान करती है।
कंप्यूटर सिस्टम तक अनधिकृत पहुँच CFAA (US), Computer Misuse Act (UK), TCK 243/244 (Turkey), और दुनिया भर के समान कानूनों के तहत अवैध है।
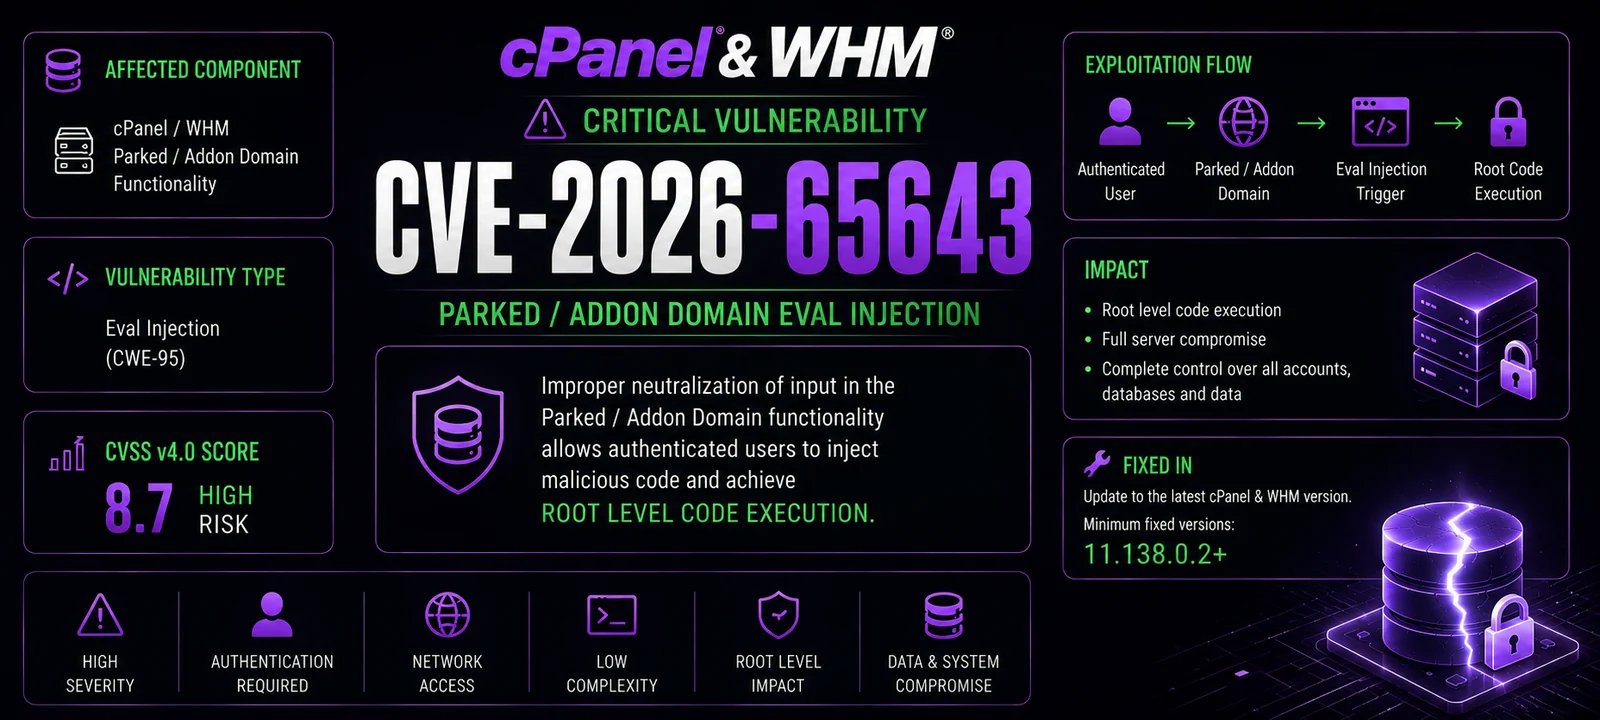
CVE‑2026‑65643 cPanel & WHM संस्करण 11.x में एक गंभीर कमांड इंजेक्शन भेद्यता है जो एक प्रमाणित cPanel उपयोगकर्ता को डोमेन पार्किंग कार्यक्षमता के माध्यम से रूट विशेषाधिकारों के साथ मनमानी सिस्टम कमांड निष्पादित करने की अनुमति देती है।
`) का उपयोग करके शेल कमांड इंजेक्ट कर सकता है।| उपकरण | उद्देश्य | इच्छित उपयोगकर्ता |
|---|---|---|
exploit.py | रिवर्स शेल, वेबशेल, दृढ़ता, फ़ाइल पढ़ना/लिखना, रूट पासवर्ड परिवर्तन, मास स्कैनिंग, Tor समर्थन, और OPSEC सुविधाओं के साथ पूर्ण हथियारीकृत टूलकिट। | रेड टीमें / अधिकृत पेंटेस्टर |
verifier.py | गैर-घुसपैठ भेद्यता जाँचकर्ता जो cPanel संस्करण का पता लगाता है, इंजेक्शन को मान्य करता है, और किसी भी दुर्भावनापूर्ण पेलोड को निष्पादित किए बिना जोखिम का आकलन करता है। विस्तृत रिपोर्ट तैयार करता है। | ब्लू टीमें / सुरक्षा लेखा परीक्षक |
| सुविधा | exploit.py | verifier.py |
|---|---|---|
| भेद्यता का पता लगाना | [+] | [+] |
| संस्करण का पता लगाना (4 एंडपॉइंट) | [+] | [+] |
| कमांड इंजेक्शन | [+] | [-] |
| रिवर्स शेल | [+] | [-] |
| WebShell अपलोड | [+] | [-] |
| दृढ़ता (cPanel उपयोगकर्ता निर्माण) | [+] | [-] |
| रूट पासवर्ड परिवर्तन | [+] | [-] |
| फ़ाइल पढ़ना/लिखना | [+] | [-] |
| 4 इंजेक्शन विधियाँ (JSON/Form/CGI/API2) | [+] | [+] |
| Tor समर्थन (गुमनामी) | [+] | [-] |
| User‑Agent रोटेशन (OPSEC) | [+] | [-] |
| जिटर (OPSEC) | [+] | [-] |
| मास स्कैनिंग (मल्टी‑थ्रेड) | [+] | [-] |
| इंटरैक्टिव शेल | [+] | [-] |
| गैर-घुसपैठ (सुरक्षित) मोड | [-] | [+] |
| टाइमलाइन लॉगिंग | [+] | [+] |
| HTML रिपोर्ट | [+] | [-] |
| JSON रिपोर्ट | [+] | [+] |
| लॉग सफाई (एंटी-फोरेंसिक) | [+] | [+] |
| प्रॉक्सी समर्थन | [+] | [+] |
| कस्टम User‑Agent | [+] | [+] |
| SSL सत्यापन नियंत्रण | [+] | [+] |
| परिदृश्य | अनुशंसित उपकरण |
|---|---|
| ब्लू टीम – यह सत्यापित करना कि आपकी cPanel स्थापना भेद्य है या नहीं | verifier.py |
| सुरक्षा ऑडिट – गैर-घुसपैठ भेद्यता मूल्यांकन | verifier.py |
| रेड टीम – पूर्ण शोषण के साथ अधिकृत पेनेट्रेशन परीक्षण | exploit.py |
| बग बाउंटी – जिम्मेदार प्रकटीकरण परीक्षण | verifier.py |
| मास स्कैनिंग – भेद्यता के लिए कई लक्ष्यों की जाँच | exploit.py (केवल पता लगाना) |
| घटना प्रतिक्रिया – सिस्टम के समझौता किए जाने की जाँच | verifier.py |
git clone https://github.com/tc4dy/CVE-2026-65643-PoC-Toolkit
cd CVE-2026-65643-PoC-Toolkit
pip install -r requirements.txt
requests
urllib3
exploit.py पैरामीटर| पैरामीटर | विवरण |
|---|---|
-t, --target | लक्ष्य cPanel URL (जैसे https://cpanel.example.com:2083) |
-l, --target-file | मास स्कैनिंग के लिए लक्ष्यों की सूची वाली फ़ाइल (प्रति पंक्ति एक) |
-u, --username | cPanel उपयोगकर्ता नाम |
-P, --password | cPanel पासवर्ड |
-p, --port | cPanel पोर्ट ओवरराइड करें (URL या 2083 से डिफ़ॉल्ट) |
--threads | मल्टी‑टार्गेट के लिए थ्रेड्स की संख्या (डिफ़ॉल्ट: 10) |
-o, --output | JSON रिपोर्ट फ़ाइल में सहेजें |
--html-report | HTML रिपोर्ट फ़ाइल में सहेजें |
-v, --verbose | विस्तृत आउटपुट |
--proxy | HTTP/HTTPS प्रॉक्सी (जैसे http://127.0.0.1:8080) |
--tor | Tor के माध्यम से रूट करें (localhost:9050) |
-ua, --user-agent | कस्टम User‑Agent |
--no-keep-alive | सत्र को जीवित न रखें |
--delay | अनुरोधों के बीच विलंब (डिफ़ॉल्ट: 2.0s) |
--jitter | अनुरोधों के बीच यादृच्छिक जिटर (0‑1 सेकंड) (डिफ़ॉल्ट: 0.5) |
--max-retries | अधिकतम पुनः प्रयास (डिफ़ॉल्ट: 5) |
--ssl-verify | SSL प्रमाणपत्र सत्यापित करें |
--timeout | अनुरोध टाइमआउट (डिफ़ॉल्ट: 15s) |
--cmd | लक्ष्य पर एक कमांड निष्पादित करें |
--reverse-shell | रिवर्स शेल IP:PORT |
--passwd | रूट पासवर्ड बदलें |
--adduser | cPanel उपयोगकर्ता बनाएँ (USER DOMAIN PASSWORD) |
--read | एक फ़ाइल पढ़ें |
--write | एक फ़ाइल लिखें (पथ निर्दिष्ट करें) |
--write-content | लिखने के लिए सामग्री |
--cleanup | शोषण के बाद लॉग और इतिहास साफ़ करें |
-i, --interactive | शोषण के बाद इंटरैक्टिव शेल |
--domain-suffix | पार्क किए गए डोमेन के लिए प्रत्यय (डिफ़ॉल्ट: exploit.local) |
verifier.py पैरामीटर| पैरामीटर | विवरण |
|---|---|
-t, --target | लक्ष्य cPanel URL (जैसे https://cpanel.example.com:2083) |
-u, --username | cPanel उपयोगकर्ता नाम |
-P, --password | cPanel पासवर्ड |
-o, --output | JSON रिपोर्ट फ़ाइल में सहेजें |
-v, --verbose | विस्तृत आउटपुट |
--proxy | HTTP/HTTPS प्रॉक्सी (जैसे http://127.0.0.1:8080) |
--tor | Tor के माध्यम से रूट करें (localhost:9050) |
--ssl-verify | SSL प्रमाणपत्र सत्यापित करें |
--timeout | अनुरोध टाइमआउट (डिफ़ॉल्ट: 15s) |
--cleanup | परीक्षण के बाद लॉग साफ़ करें |

