
 #1
समझौता किए गए सिस्टम पर उच्च-स्तरीय अनुमतियां या अनधिकृत पहुंच प्राप्त करने के उपकरण।
Kitploit अनुशंसित

 xiaobailovesstirring/ghostlock-k419-adapter
4.19.152-perf+ Android कर्नेल के लिए GhostLock (CVE-2026-43499) अडैप्टर
 0xblackash/cve-2026-46300
CVE-2026-46300
 hiikezoe/diaggetroot
CVE-2012-4220 के लिए एक्सप्लॉइट जो कर्नेल भेद्यता के माध्यम से Android उपकरणों पर रूट विशेषाधिकार वृद्धि प्रदान करता है।
 nccgroup/diskwalker
UNIX जैसी फ़ाइल प्रणालियों पर विशिष्ट गुणों वाली फ़ाइलों को कुशलतापूर्वक खोजने के लिए Python स्क्रिप्ट (find से तेज़)
 poliva/root-zte-open
CVE-2012-4220 के लिए एक्सप्लॉइट जो zte-open पर काम करता है
 smarttfoxx/copyfail
CVE-2026-31431 (कॉपी फेल) PoC - authencesn AF_ALG + splice() के माध्यम से Linux कर्नेल पेज कैश भ्रष्टाचार
 slapah/ghostlock-h8q
# गैलेक्सी Z फोल्ड 8 (h8q) के लिए GhostLock CVE-2026-43499 पोर्ट
 sho-luv/zerologon
Zerologon जाँच और शोषण - Secura के Tom Tervoort द्वारा खोजा गया और @Dirkjanm के cve-2020-1472 कोडित उदाहरण पर विस्तारित। यह उपकरण पासवर्ड को मूल…
 embedi/smm_usbrt_poc
CVE-2017-5721 अवधारणा प्रमाण
 t0kx/privesc-cve-2015-5602
Sudo <= 1.8.14 स्थानीय विशेषाधिकार उन्नयन और कमजोर कंटेनर
 dimopouloselias/sepm-eop
CVE-2018-18368 SEP Manager EoP एक्सप्लॉइट
 linux-tools/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
Android kernel root exploit for iQOO Neo9 (CVE-2025-21479, Adreno GPU SDS) providing arbitrary physical write, kernel cap bypass, and root daemon/su…
 mbadanoiu/cve-2025-20029
CVE-2025-20029: F5 BIG-IP के TMSH CLI में कमांड इंजेक्शन
 zzzxxxxxxxxxx/ghostlock-got-w29
CVE-2026-43499 (GhostLock) HUAWEI MatePad Pro 11 GOT-W29 पर शोध
 rjt-gupta/page-cache-corruption-lpes
CVE-2026-46331 और CVE-2026-43503
 no-world/rootkit
Flutter/Shizuku Android app that chains the CVE-2026-64560 kernel UAF to write creds, load a custom kernel module and install KernelSU for one-tap…
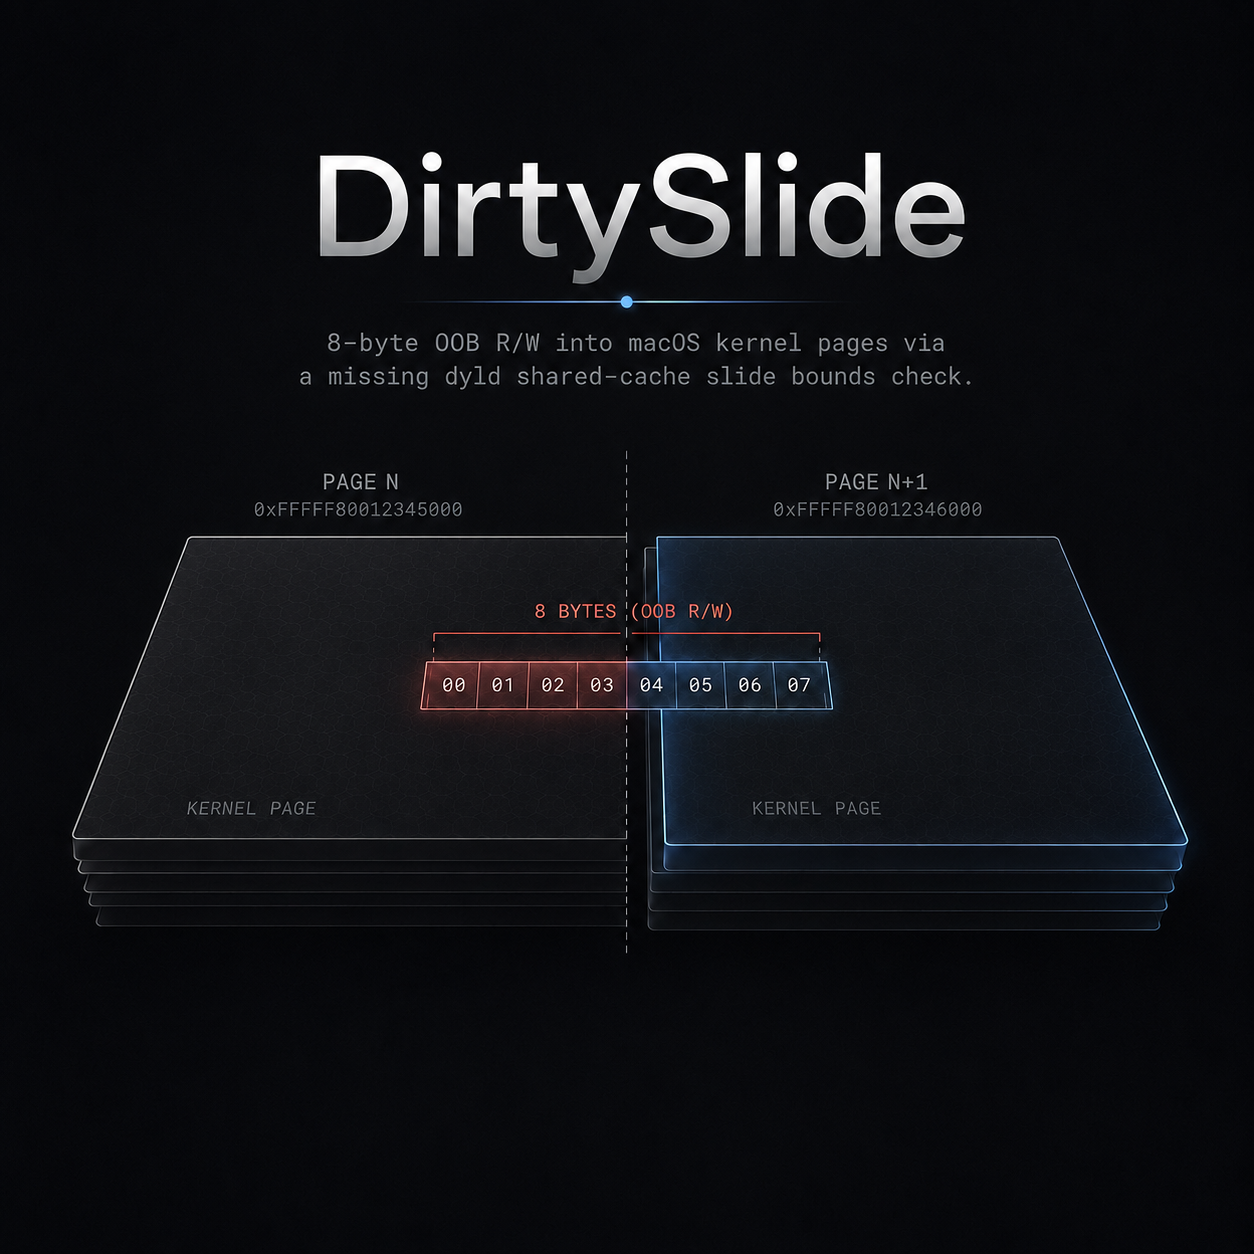 gracecondition/dirtyslide
macOS XNU कर्नेल के लिए लोकल प्रिविलेज एस्केलेशन एक्सप्लॉइट (CVE-2026-43724) जो dyld शेयर्ड-कैश स्लाइड वॉक में आउट-ऑफ-बाउंड्स राइट का उपयोग करके एक…
 sideeffect42/rootpipetester
RootPipe (CVE-2015-1130) और Phoenix (CVE-2015-3673) — Mac OS X 10.2.8 और उसके बाद के संस्करणों के लिए भेद्यता परीक्षण उपयोगिता








