
 #1
समझौता किए गए सिस्टम पर उच्च-स्तरीय अनुमतियां या अनधिकृत पहुंच प्राप्त करने के उपकरण।
Kitploit अनुशंसित

 aniket2912/internal-network-penetration-testing
आंतरिक नेटवर्क पेनेट्रेशन टेस्टिंग पर शैक्षिक मॉड्यूल: कार्यप्रणाली, हमले के वेक्टर, एन्यूमरेशन, शोषण, विशेषाधिकार वृद्धि, और प्रयोगशाला के…
 ivancabrera02/whfb-pincapture
Windows Hello PIN को प्रवेश के समय कैप्चर करता है, LogonUI.exe में DLL इंजेक्ट करके जो NgcSerializeConvenienceCredential पर CPU हार्डवेयर ब्रेकपॉइंट…
 blasty/wake-and-break
AMD navi31 (RX 7900) GPU के लिए PSP exploit जो firmware signature जाँचों को अक्षम कर देता है ताकि कार्ड अहस्ताक्षरित SMU, SDMA, MEC, IMU और RLC…

 c4psu13/mali-pagecache-root
TCL 50C721 (RTD1319 / Mali-G31) रूट टूलकिट — स्वायत्त CVE-2022-22706 एक्सप्लॉइट चेन
 k0keoyo/ssctf-pwn450-ms16-034-writeup
MS16-034 के Windows kernel exploitation को कवर करने वाले SSCTF pwn450 challenge का writeup, जिसमें vulnerability analysis और privilege escalation…
 gmh5225/n_gsm_exploit
Linux kernel n_gsm TTY ioctl use-after-free एक्सप्लॉइट PoC: रेस कंडीशन विश्लेषण, kernel base leak, heap spray, RIP hijack, arbitrary write, और…
 gmh5225/offensivedriver
Windows kernel driver प्रोटोटाइप जो प्रोसेस सुरक्षा को टॉगल करता है, प्रोसेस विशेषाधिकारों को समायोजित करता है, DSE नीति को पैच करता है, और AV/EDR…
 ritwick7/sudostamp
Linux वर्कस्टेशन पर अपने Android फ़ोन के फ़िंगरप्रिंट से sudo को स्वीकृत करें। केवल LAN; ECDSA कुंजी कभी भी फ़ोन के TEE से बाहर नहीं जाती और pam_rssh…
 0xby7eme/windows-lpe-auditor
एक छोटा Windows स्थानीय-विशेषाधिकार-उन्नयन (LPE) गलत-कॉन्फ़िगरेशन ऑडिटर, जिसमें टर्मिनल UI है, C++20 और FTXUI से बनाया गया
 pepsipu/ns2jb
कंसोल जेलब्रेक डेमो जो SmileBASIC के माध्यम से Switch 2 फ़ाइलसिस्टम प्रक्रिया के भीतर नेटिव फ़ंक्शन निष्पादित करता है, परिणामों को सत्यापित करता है,…
 jakehildreth/locksmith2
AD Admins, Defensive Security Professionals और Filthy Red Teamers के लिए एक AD CS टूलकिट
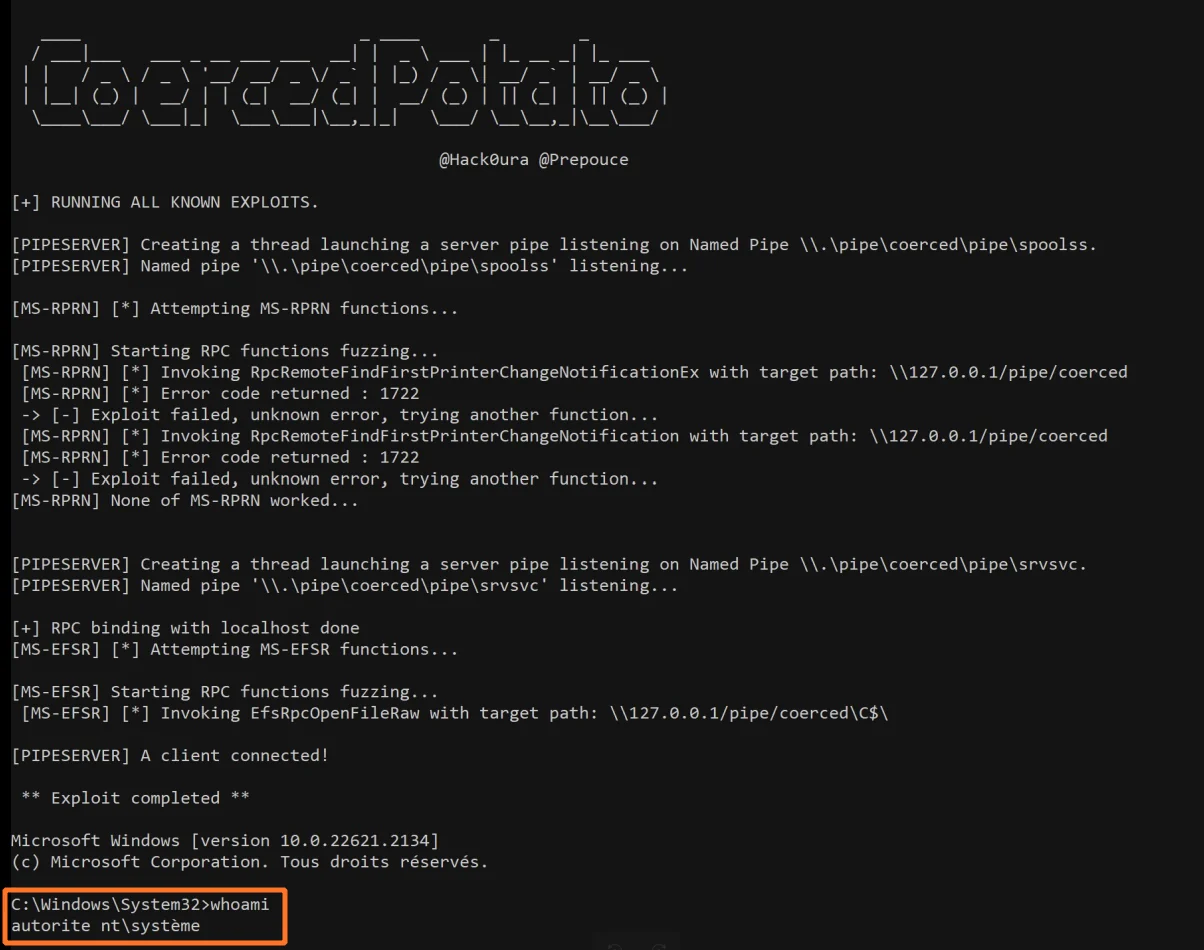 prepouce/coercedpotato
Windows स्थानीय विशेषाधिकार उन्नयन उपकरण जो MS-RPRN और MS-EFSR RPC बाध्यता के माध्यम से SeImpersonatePrivilege का दुरुपयोग करके SYSTEM के रूप में…
 abraxas/superset-g3-v0-import-sql-plant
Apache Superset 6.1.0 में एक प्राधिकरण दोष के लिए प्रूफ-ऑफ-कॉन्सेप्ट लैब, जहाँ एक Gamma डैशबोर्ड संपादक अनवर्ज़न्ड v0 डैशबोर्ड आयात के माध्यम से…
 constantinefedorov/review.cve-2021-3156
CVE-2021-3156 (Baron Samedit) के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो एक sudoedit हीप ओवरफ़्लो है जिससे कमजोर sudo बिल्ड्स पर स्थानीय…
 blendin/3snake
नई रूप से स्पॉन की गई प्रक्रियाओं से जानकारी निकालने के लिए टूल
 capture0x/aws-pentest
AWS सुरक्षा आकलन के लिए स्वचालित CLI, जिसमें 30 मॉड्यूल हैं जो IAM विशेषाधिकार वृद्धि, S3 एक्सपोज़र, कंप्यूट, नेटवर्क, लॉगिंग और गलत कॉन्फ़िगरेशन…
 sysdopllc/vestacp-config-eval-rce
सुरक्षा सलाह: VestaCP <= 0.9.8-26 प्रमाणित कॉन्फ़िग-पार्सर eval सिंक -> रूट RCE (HestiaCP GHSA-w3mx/cr7q का पूर्वज, VestaCP के लिए कभी प्रकट नहीं…
 zhangutah/security-research
Linux कर्नेल की प्रकट की गई कमज़ोरियों के लिए प्रूफ़-ऑफ़-कॉन्सेप्ट C कोड और राइटअप, जिनमें प्रति-CVE एक्सप्लॉइट स्रोत और तकनीकी विश्लेषण शामिल हैं।








