
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 abraxas/webmin-sessiondb-cookie
Webmin 2.670 - क्रिटिकल 9.1 - रिमोट - सत्र चोरी - list_sessions sessiondb कुंजी प्रिंट करता है; miniserv इसे sid के रूप में स्वीकार करता है। साइन-इन…
 s3n4t0r-0x0/apts-adversary-simulation
This repository contains detailed adversary simulation APT campaigns targeting various critical sectors. Each simulation includes custom tools, C2…
 inguardians/peirates
Peirates - कुबरनेटीस प्रवेश परीक्षण उपकरण
 whispergate/tendril
C# और बीकन ऑब्जेक्ट फ़ाइल आधारित पर्सिस्टेंस टूल
 tc4dy/cve-2026-61511-poc-exploit
CVE-2026-61511 – vBulletin प्री-ऑथ RCE (CVSS 9.8)। Vuln 5.x/6.x (अनपैच्ड)। एंडपॉइंट पूल, AJAX, PHPFuck WAF बाईपास के माध्यम से मल्टी-एक्सप्लॉइट।…
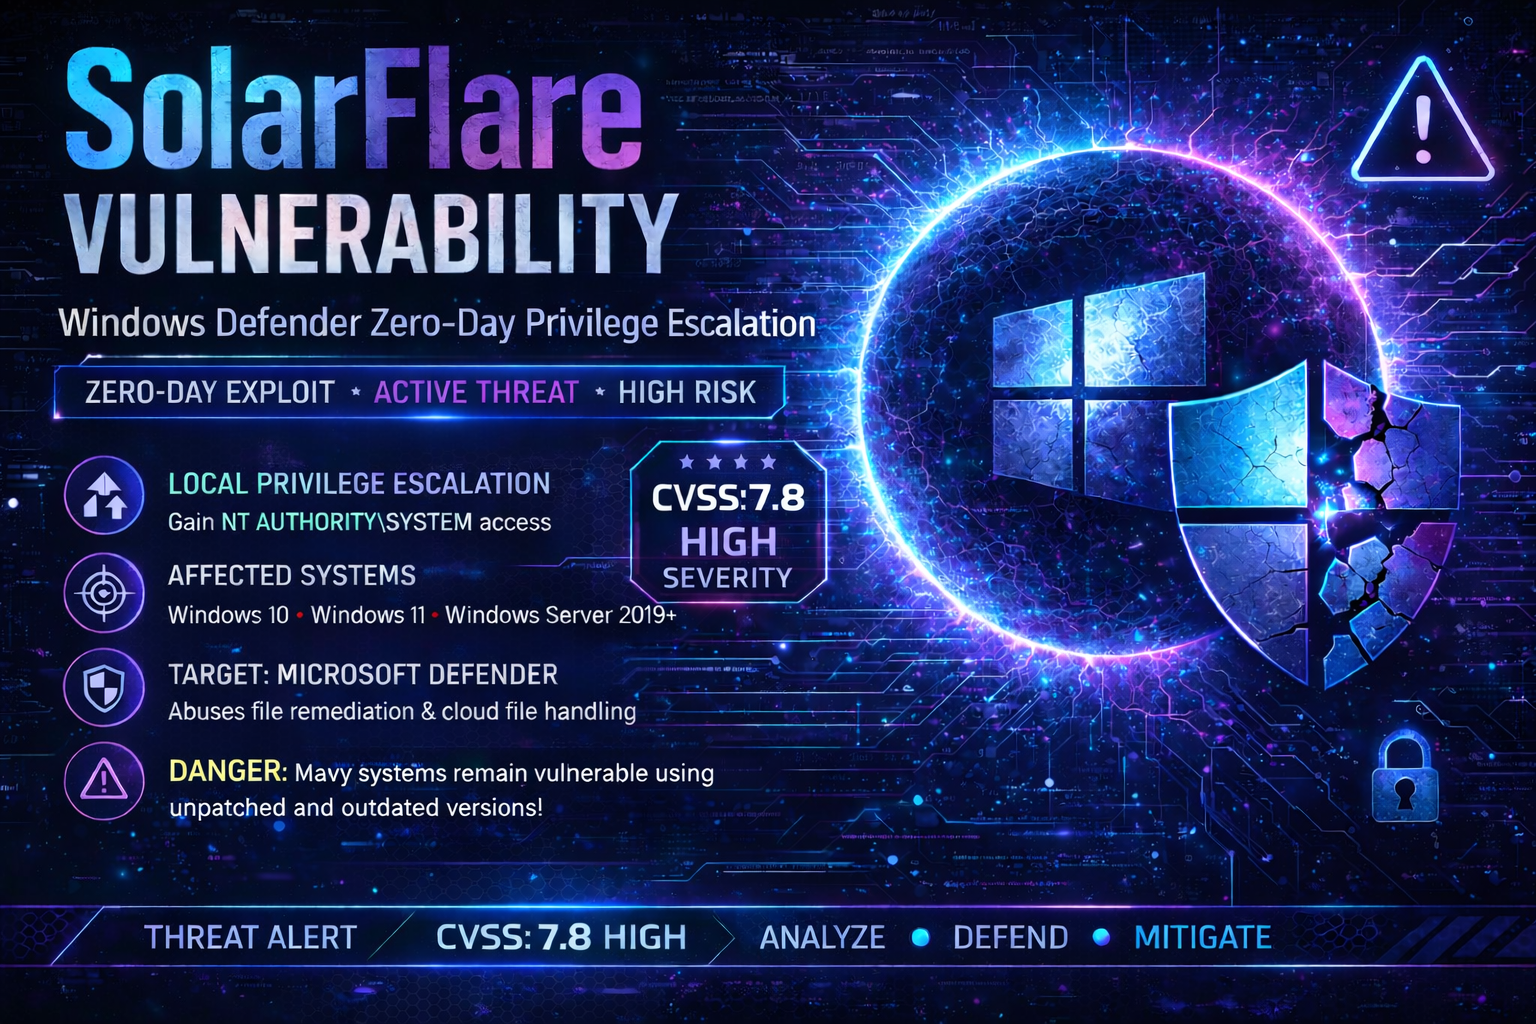 tc4dy/cve-2026-41091-poc-exploit
CVE-2026-41091 RedSun | Microsoft Defender LPE शोषण। निम्न-विशेषाधिकार वाले उपयोगकर्ता Cloud Files API + NTFS जंक्शन चालबाज़ी के माध्यम से NT…
 tc4dy/cve-2026-21589-poc-exploit
CVE-2026-21589 के लिए एक्सप्लॉइट और सेफ-चेक टूलकिट, जो Atlassian Data Center में एक अनधिप्रमाणित पाथ ट्रैवर्सल है: WEB-INF फ़ाइल पढ़ना, क्रेडेंशियल…
 megamansec/ssh-snake
फ़ाइलरहित, स्व-प्रसारित Bash स्क्रिप्ट जो पुनरावर्ती रूप से SSH निजी कुंजियों और पहुँच योग्य होस्टों की खोज करती है, फिर समझौता पथों का मानचित्रण…
 ivancabrera02/admintosystem-http.sys
Windows Admin-to-SYSTEM विशेषाधिकार उन्नयन PoC जो SYSTEM प्रक्रियाओं को स्थानीय HTTP.sys लिसनर पर प्रमाणित होने के लिए बाध्य करता है, NTLM टोकन को…
 sadpainy/stuxnet
स्टक्सनेट वर्म का शैक्षिक पुनर्निर्माण, मैलवेयर विश्लेषण और रक्षात्मक अनुसंधान के लिए। इसमें विशेषाधिकार वृद्धि, रूटकिट कार्यक्षमता, और सीमेंस स्टेप…
 eonraider/blackhat-python3
जस्टिन सीट्ज़ द्वारा लिखित पुस्तक "Black Hat Python" का स्रोत कोड। कोड को पूरी तरह से Python 3 में परिवर्तित कर दिया गया है, PEP8 मानकों के अनुरूप…
 captmag/maldev
एकाधिक मैलवेयर टूल्स का निर्माण जिसमें evasion, enumeration और exploitation शामिल हैं
 element2023h/cve-2026-120232-rust-poc
Rust प्रूफ-ऑफ-कॉन्सेप्ट जो Horizon DataSys Reboot Restore Standard में shield.sys ड्राइवर के माध्यम से SYSTEM तक स्थानीय विशेषाधिकार उन्नयन…
 chayewuu/xring-cve-2026-98260-os4.0
CVE-2026-98260 一键 root | 玄戒 O1 家族:Xiaomi Pad 7S Pro 12.5 (violin) / Pad 7 Ultra (jinghu) / 15S Pro (dijun),内核 6.18.21 | 可选加载 KernelSU / SukiSU /…
 lw5959/xring-cve-2026-98260
CVE-2026-98260(fs/exec.c POSIX CPU timer UAF)XRING O1 / Android 17 / 6.18.21 研究记录与 PC 一键流程(授权设备安全研究)
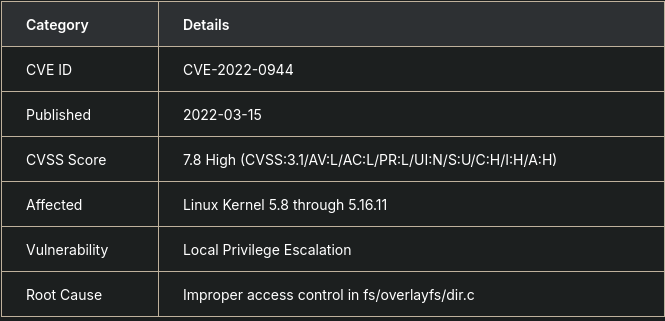 neoartemis37/overlayfs-privesc-cve-2022-0944
शैक्षिक एक्सप्लॉइट CVE-2022-0944 OverlayFS विशेषाधिकार वृद्धि के लिए, रिवर्स शेल पेलोड डिलीवरी और कर्नेल संस्करण पहचान स्क्रिप्ट के साथ।
 mc493/kshield
आपातकालीन ज़ीरो-डाउनटाइम Linux कर्नेल रक्षा और हमला-सतह निष्क्रियकर्ता। CVE-2026-98432 (MPTCP RCE), CVE-2024-1086, CVE-2026-53266 के लिए सक्रिय…
 diversenok/tokenuniverse
पहुँच टोकन और विंडोज सुरक्षा नीति के साथ काम करने के लिए एक उन्नत उपकरण।








