Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
TokenUniverse — पहुँच टोकन और विंडोज सुरक्षा नीति के साथ काम करने के लिए एक उन्नत उपकरण। | Kitploit

उपकरण/GitHubGitHub/diversenok/tokenuniverse
विशेषाधिकार वृद्धिपेनिट्रेशन टेस्टिंग
GitHubdiversenok/tokenuniverse

TokenUniverse

पहुँच टोकन और विंडोज सुरक्षा नीति के साथ काम करने के लिए एक उन्नत उपकरण।

रिपॉजिटरी देखें
66469368 दिन पहलेKitploit द्वारा समीक्षित
साझा करें

टोकन यूनिवर्स

टोकन यूनिवर्स विंडोज सुरक्षा तंत्रों के प्रयोग और अनुसंधान के लिए एक उन्नत उपकरण है। यह एक्सेस टोकन बनाने, देखने, प्रतिरूपण करने और संशोधित करने, प्रक्रियाएँ उत्पन्न करने, स्थानीय सुरक्षा प्राधिकरण का प्रबंधन करने, कई प्रकार की वस्तुओं की पहुँच की जाँच करने और सुरक्षा को संशोधित करने, और बहुत कुछ करने के लिए UI प्रदान करता है। यह प्रोग्राम LPAC AppContainer सैंडबॉक्स से लेकर SeTcbPrivilege और SeCreateTokenPrivilege के साथ SYSTEM तक, विभिन्न विशेषाधिकारों के तहत संचालित हो सकता है और (कम से कम आंशिक रूप से) मूल्यवान कार्यक्षमता प्रदान कर सकता है।

डाउनलोड

यह उपकरण विंडोज 7 और उससे ऊपर का समर्थन करता है। पूर्व-संकलित बाइनरी के लिए रिलीज़ पृष्ठ देखें।

यदि आपको बग मिलते हैं और उन्हें पुन: उत्पन्न करना जानते हैं, तो बेझिझक मुद्दे खोलें। इसके अतिरिक्त, आप रिलीज़ पृष्ठ से डीबग प्रतीक (TokenUniverse.dbg) डाउनलोड कर सकते हैं और उन्हें TokenUniverse.exe के समान फ़ोल्डर में रख सकते हैं, जिससे प्रोग्राम अनहैंडल अपवादों पर स्टैक ट्रेस दिखा सके।

प्रोजेक्ट को संकलित करने के निर्देशों के लिए, नीचे एक अनुभाग देखें।

कुंजीमान
लेखकdiversenok
संस्करण0.5
तारीख7 अगस्त, 2023
संकलितEmbarcadero Delphi 10.4

विशेषताएँ

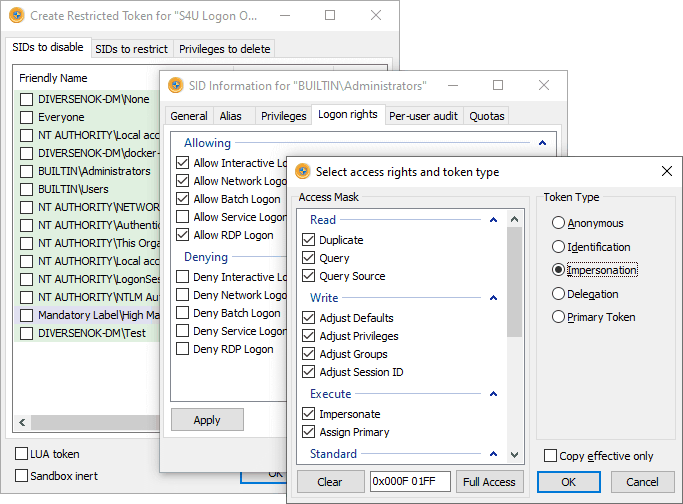
टोकन देखना और समायोजित करना

सूचना विंडो

टोकन खोलना और बनाना

मुख्य विंडो

उदाहरण: लॉगऑन

लॉगऑन विंडो

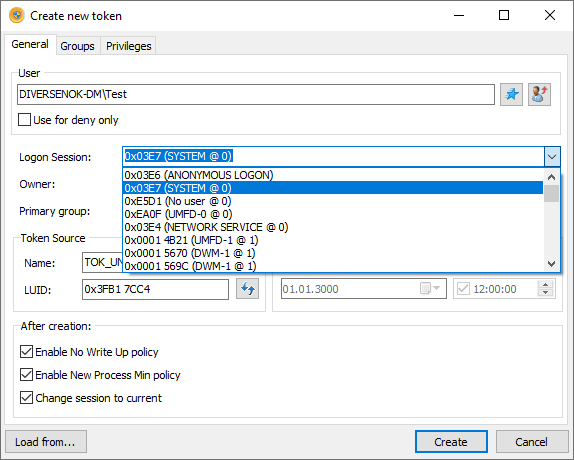
उदाहरण: निर्माण

निर्माण विंडो

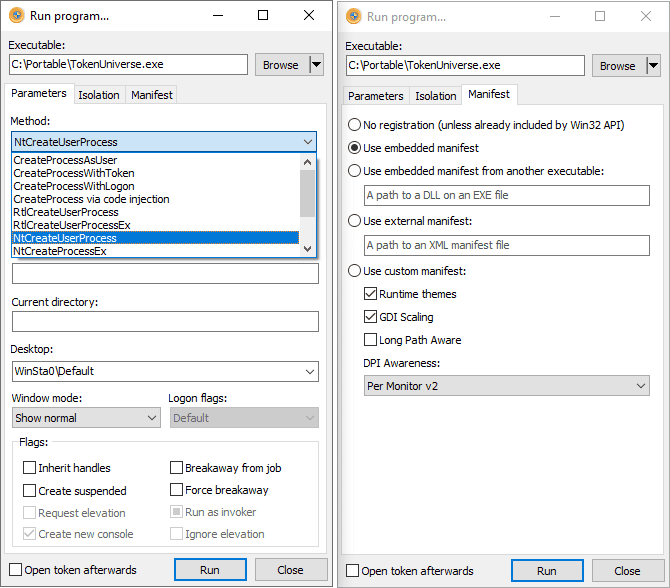
प्रक्रियाएँ उत्पन्न करना

रन विंडो

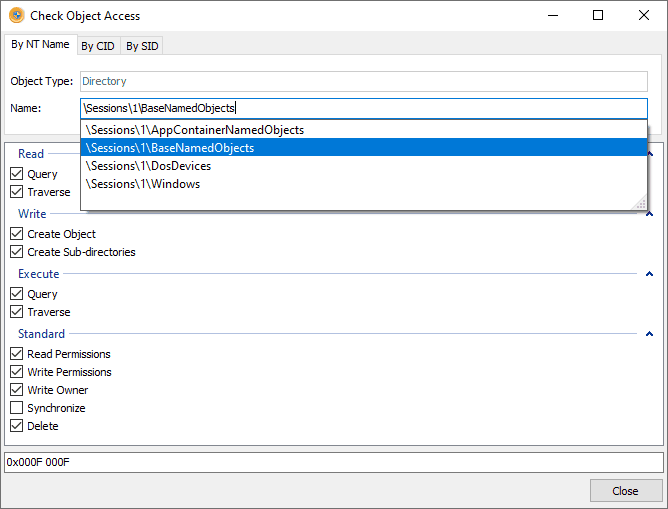
पहुँच जाँच

पहुँच जाँच विंडो

सुरक्षा संपादन

सुरक्षा संपादक

अन्य

अन्य

सुविधा सूची

पहले से लागू कई सुविधाएँ हैं, लेकिन अभी और भी बहुत कुछ किया जाना बाकी है। यहाँ दोनों का अवलोकन है:


टोकन-संबंधित कार्यक्षमता

टोकन प्राप्त करना

  • प्रक्रिया/थ्रेड टोकन खोलना
  • सभी सुलभ प्रक्रिया/थ्रेड टोकन खोलना
  • प्रत्यक्ष प्रतिरूपण के माध्यम से टोकन खोलना
  • टर्मिनल सत्र टोकन क्वेरी करना
  • क्रेडेंशियल्स के साथ उपयोगकर्ताओं को लॉग इन करना
  • बिना क्रेडेंशियल के उपयोगकर्ताओं को लॉग इन करना (S4U लॉगऑन)
  • वर्चुअल खातों में लॉग इन करना
  • उपयोगकर्ताओं को लॉग इन करते समय मनमाना समूह सदस्यता जोड़ना
  • टोकन डुप्लिकेट करना
  • हैंडल डुप्लिकेट करना
  • खुले हैंडल खोजना
  • लिंक किए गए टोकन खोलना
  • प्रतिबंधित टोकन बनाना
  • Safer API के माध्यम से प्रतिबंधित टोकन बनाना
  • LowBox (AppContainer) टोकन बनाना
  • NtCreateToken के माध्यम से टोकन बनाना
  • अनाम टोकन बनाना
  • Everyone सदस्यता के साथ अनाम टोकन बनाना
  • पाइपों के माध्यम से लॉगऑन सत्र टोकन का प्रतिरूपण करना
  • क्लिपबोर्ड टोकन खोलना
  • BITS का प्रतिरूपण करना

देखना और संपादित करना

  • समूह (सक्षम/अक्षम)
  • विशेषाधिकार (सक्षम/अक्षम/हटाना)
  • सत्र आईडी
  • अखंडता स्तर (कम/बढ़ाना)
  • UIAccess, अनिवार्य नीति
  • वर्चुअलाइजेशन (सक्षम/अक्षम और अनुमति/अननुमति)
  • स्वामी और प्राथमिक समूह
  • मूल लॉगऑन सत्र
  • डिफ़ॉल्ट DACL
  • सुरक्षा विवरणक
  • सुरक्षा गुण
  • ऑडिट ओवरराइड
  • हैंडल फ़्लैग (इनहेरिट, प्रोटेक्ट)
  • SID जानकारी
  • विशेषाधिकार जानकारी

केवल देखना

  • उपयोगकर्ता, प्रतिबंधित SID
  • सांख्यिकी, स्रोत, फ़्लैग
  • विस्तारित फ़्लैग (TOKEN_*)
  • ऐप कंटेनर SID
  • विस्तृत टर्मिनल सत्र जानकारी
  • उन्नयन प्रकार
  • लॉगऑन सत्र जानकारी
  • पैकेज पहचान जानकारी
  • विश्वास स्तर
  • क्षमताएँ
  • दावे
  • AppModel नीति
  • वस्तु और हैंडल जानकारी (पहुँच, गुण, संदर्भ)
  • वस्तु निर्माता (PID)
  • उन प्रक्रियाओं की सूची जिनके पास इस टोकन के हैंडल हैं
  • निर्माण और अंतिम संशोधन समय

संचालन

  • प्रतिरूपण
  • सुरक्षित प्रतिरूपण
  • प्रत्यक्ष प्रतिरूपण
  • प्राथमिक टोकन असाइन करना
  • किसी अन्य प्रक्रिया को हैंडल भेजना
  • टोकन के साथ प्रक्रियाएँ उत्पन्न करना
  • TokenUniverse के किसी अन्य उदाहरण के साथ साझा करना
  • टोकन की तुलना करना
  • UAC-अनुकूल टोकन बनाने के लिए लॉगऑन सत्रों को लिंक करना

AppContainer और पैकेज

  • AppContainer जानकारी देखना
  • प्रति उपयोगकर्ता AppContainer प्रोफाइल सूचीबद्ध करना
  • चाइल्ड AppContainer सूचीबद्ध करना
  • AppContainer बनाना/हटाना
  • पैकेज जानकारी देखना
  • पैकेज सूचीबद्ध करना

स्थानीय सुरक्षा प्राधिकरण

  • वैश्विक ऑडिट सेटिंग्स
  • प्रति-उपयोगकर्ता ऑडिट सेटिंग्स
  • विशेषाधिकार असाइनमेंट
  • लॉगऑन अधिकार असाइनमेंट
  • वर्चुअल खाता निर्माण
  • SID ट्री
  • सुरक्षा देखना/संपादित करना
  • अधिकार/विशेषाधिकार वाले खातों को गणना करना
  • टोकन में अधिकारों का स्रोत
  • कोटा

सुरक्षा खाता प्रबंधक

  • डोमेन जानकारी
  • समूह जानकारी
  • उपनाम जानकारी
  • उपयोगकर्ता जानकारी
  • डोमेन समूहों/उपनामों/उपयोगकर्ताओं की गणना करना
  • समूह सदस्यों की गणना करना
  • उपनाम सदस्यों की गणना करना
  • समूह सदस्यों का प्रबंधन करना
  • उपनाम सदस्यों का प्रबंधन करना
  • समूह बनाना
  • उपनाम बनाना
  • उपयोगकर्ता बनाना
  • Sam वस्तु ट्री
  • सुरक्षा देखना/संपादित करना

प्रक्रिया निर्माण

विधियाँ

  • CreateProcessAsUser
  • CreateProcessWithToken
  • CreateProcessWithLogon (क्रेडेंशियल्स)
  • कोड इंजेक्शन के माध्यम से CreateProcess (बिना टोकन)
  • RtlCreateUserProcess
  • RtlCreateUserProcessEx
  • NtCreateUserProcess
  • NtCreateProcessEx
  • ShellExecuteEx (बिना टोकन)
  • IShellDispatch2 के माध्यम से ShellExecute (बिना टोकन)
  • WdcRunTaskAsInteractiveUser (बिना टोकन)
  • WMI
  • IDesktopAppXActivator (पैकेज्ड)

पैरामीटर

  • वर्तमान निर्देशिका
  • डेस्कटॉप
  • विंडो शो मोड
  • फ़्लैग (हैंडल इनहेरिट करें, सस्पेंडेड बनाएं, जॉब से अलग करें, ...)
  • जॉब ब्रेकअवे को बाध्य करें
  • पर्यावरण चर
  • पैरेंट प्रक्रिया ओवरराइड
  • शमन नीतियाँ
  • चाइल्ड प्रक्रिया नीति
  • प्रक्रिया सुरक्षा (PPL/पूर्ण/आदि)
  • कस्टम SxS पंजीकरण
  • जॉब असाइनमेंट
  • इनवोकर के रूप में चलाएं/उन्नयन को अनदेखा करें
  • AppContainer SID
  • क्षमताएँ
  • सुरक्षा विवरणक
  • डेस्कटॉप/विंडो स्टेशन तक पहुँच सत्यापित करें

प्रक्रिया और थ्रेड सूची

  • पदानुक्रम
  • आइकन
  • निम्न अखंडता और AppContainer से प्रक्रियाएँ सूचीबद्ध करना
  • सस्पेंड/रिज्यूम समर्थन
  • अनुकूलन योग्य कॉलम
  • हाइलाइटिंग
  • सुरक्षा देखना/संपादित करना

आक्रमण सतह विश्लेषण

  • NT नेमस्पेस वस्तुओं तक पहुँच जाँचना
  • नेमस्पेस वस्तु नाम सुझाव
  • प्रक्रियाओं/थ्रेड्स/टोकन तक पहुँच जाँचना
  • LSA और SAM खातों तक पहुँच जाँचना
  • विंडो स्टेशनों और डेस्कटॉप तक पहुँच जाँचना
  • सेवाओं और SCM तक पहुँच जाँचना
  • फ़ाइल शेयरों तक पहुँच जाँचना
  • कर्नेल लेन-देन तक पहुँच जाँचना
  • निजी नेमस्पेस में वस्तुओं तक पहुँच जाँचना
  • सुरक्षा विवरणक देखना/संपादित करना
  • सुलभ संसाधनों की गणना करना

अन्य

  • व्यवस्थापक के रूप में पुनरारंभ करना
  • SYSTEM के रूप में पुनरारंभ करना
  • SeCreateToken के साथ SYSTEM के रूप में पुनरारंभ करना
  • अनुकूलन योग्य कॉलम
  • सेटिंग्स
  • उपयोगकर्ताओं के बीच सेटिंग्स साझा करना
  • ग्राफिकल हैश आइकन
  • इनहेरिट किए गए हैंडल का ऑटो-डिटेक्ट करना
  • SID सुझाव
  • विस्तृत त्रुटि स्थिति जानकारी
  • DLL मोड

संकलन

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    429
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    275

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →