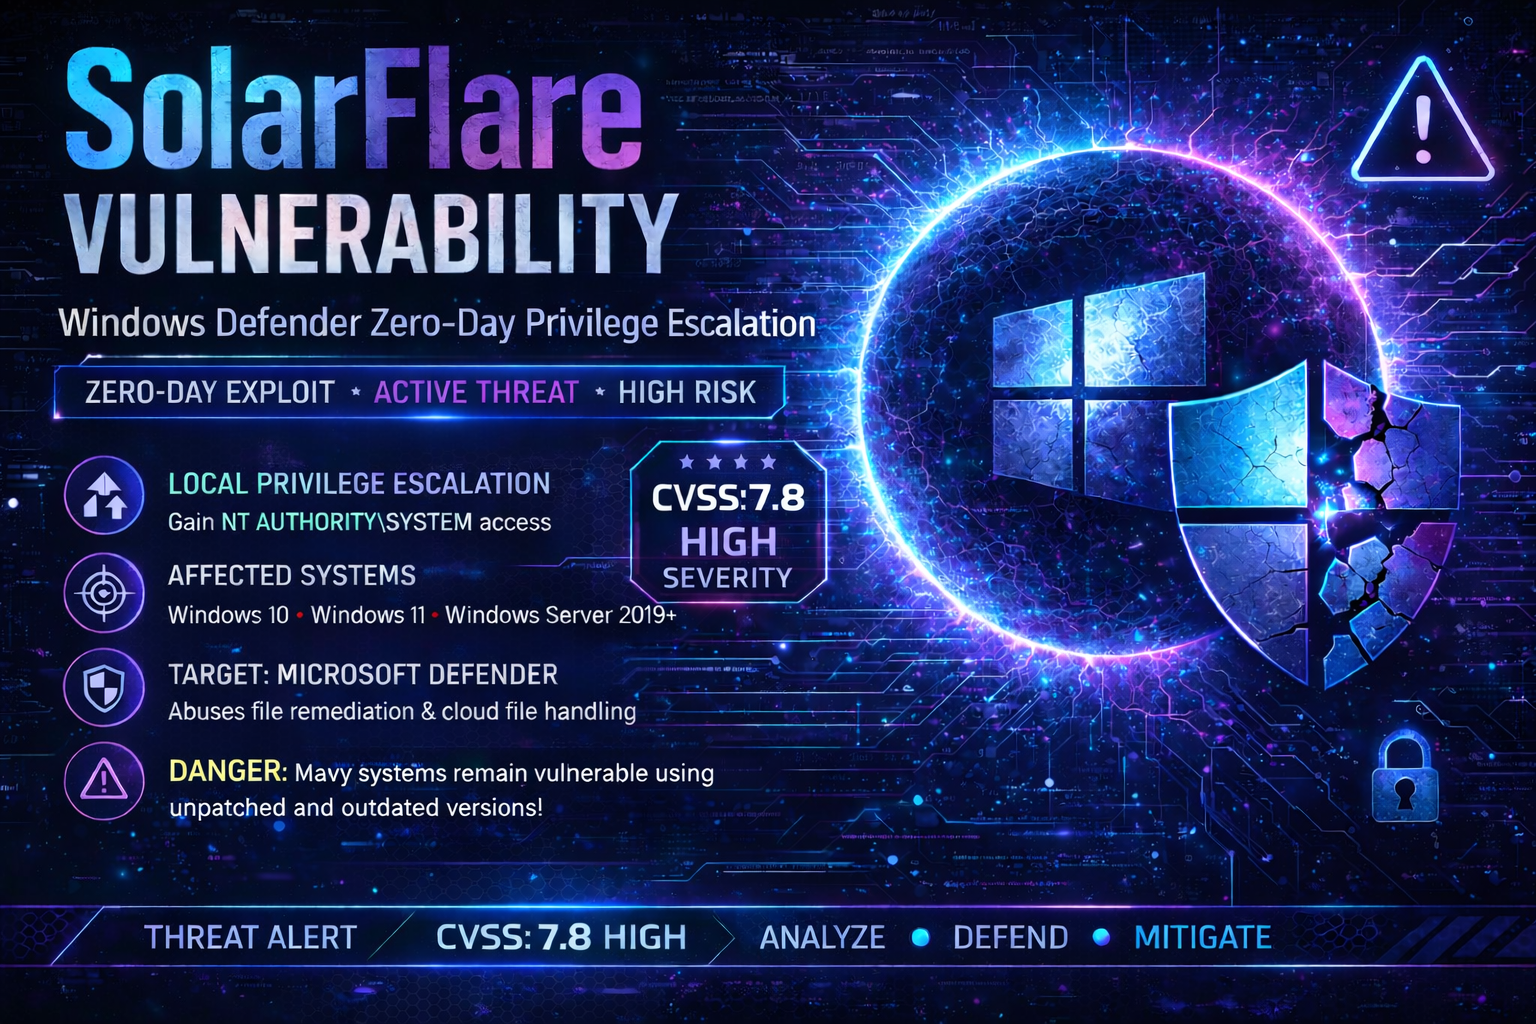
 tc4dy/cve-2026-41091-poc-exploit
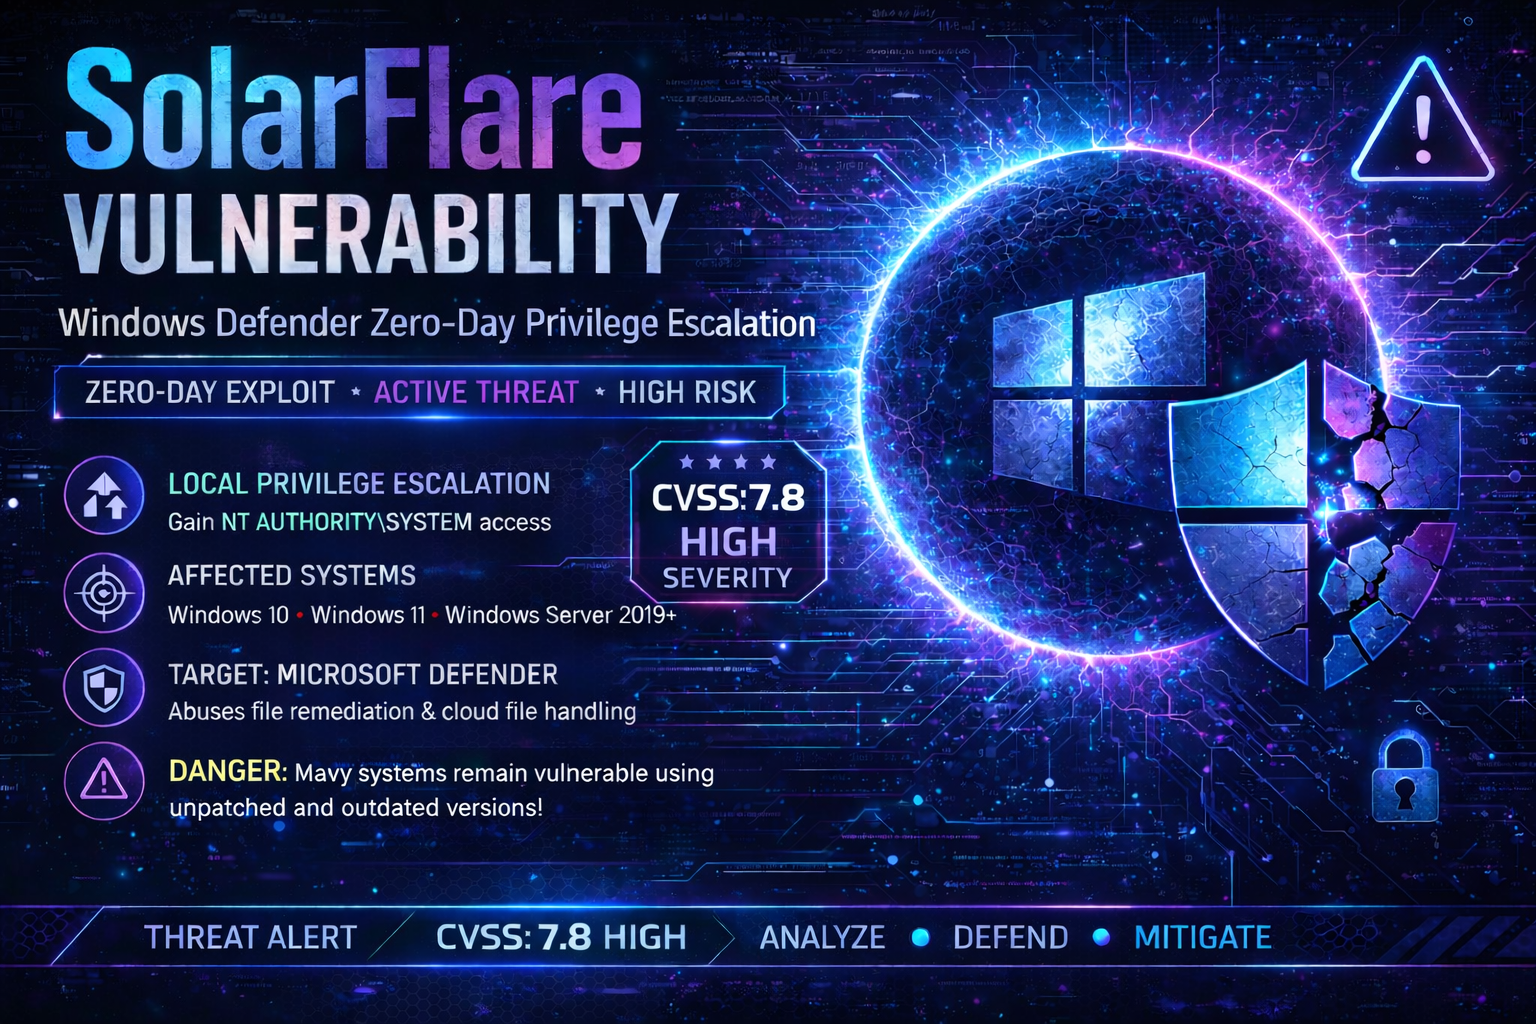
CVE-2026-41091 RedSun | Microsoft Defender LPE शोषण। निम्न-विशेषाधिकार वाले उपयोगकर्ता Cloud Files API + NTFS जंक्शन चालबाज़ी के माध्यम से NT AUTHORITY\SYSTEM 🔥 प्राप्त करते हैं। Defender को SYSTEM अधिकारों के साथ System32 में दुर्भावनापूर्ण पेलोड लिखने के लिए मजबूर करता है। ⚠️ वास्तविक दुनिया में सक्रिय रूप से शोषण किया जा रहा है। CVSS 7.8। पैच: Defender Engine 1.1.26040.8। 🛡️ केवल शैक्षिक PoC।



यह टूल केवल शैक्षिक और अधिकृत पेनेट्रेशन परीक्षण उद्देश्यों के लिए प्रदान किया गया है। लेखक और योगदानकर्ता इस सॉफ़्टवेयर के किसी भी दुरुपयोग या क्षति के लिए उत्तरदायी नहीं हैं। उपयोगकर्ता पूरी तरह से यह सुनिश्चित करने के लिए ज़िम्मेदार हैं कि परीक्षण से पहले उनके पास लक्ष्य स्वामी से स्पष्ट लिखित अनुमति है। कंप्यूटर सिस्टम तक अनधिकृत पहुँच लागू संघीय, राज्य और अंतर्राष्ट्रीय साइबर अपराध कानूनों के तहत अवैध है। इस सॉफ़्टवेयर का उपयोग करके, आप सहमत होते हैं:
[!] चेतावनी: Active Directory विशेषाधिकार उन्नयन कमज़ोरियाँ एंटरप्राइज़ अवसंरचना के लिए उच्च जोखिम प्रस्तुत करती हैं। अनधिकृत परीक्षण सख्ती से प्रतिबंधित है।
Microsoft Defender लिंक फ़ॉलोइंग कमज़ोरी - NT AUTHORITY\SYSTEM तक स्थानीय विशेषाधिकार उन्नयन
इस रिपॉज़िटरी में CVE-2026-41091 के लिए एक पूर्ण कार्यशील Proof of Concept (PoC) एक्सप्लॉइट शामिल है, जो Microsoft Defender (Microsoft Malware Protection Engine) में एक गंभीर स्थानीय विशेषाधिकार उन्नयन कमज़ोरी है। अनुचित लिंक रिज़ॉल्यूशन (CWE-59) का शोषण करके, एक प्रमाणित निम्न-विशेषाधिकार वाला हमलावर NT AUTHORITY\SYSTEM विशेषाधिकार प्राप्त कर सकता है।
यह कमज़ोरी, जिसे "RedSun" या "SolarFlare" के नाम से भी जाना जाता है, हमलावरों को Cloud Files API (CfAPI) और NTFS junction points का उपयोग करके Microsoft Defender को SYSTEM विशेषाधिकारों के साथ संरक्षित सिस्टम स्थानों पर मनमानी फ़ाइलें लिखने के लिए धोखा देने की अनुमति देती है।
नोट: इस रिपॉज़िटरी में दो संस्करण शामिल हैं:
basic_poc.cpp- सरलीकृत एल्गोरिदम प्रदर्शन (शैक्षिक)full_poc.cpp- सभी सुविधाओं के साथ पूर्ण कार्यशील एक्सप्लॉइट
| श्रेणी | विशेषता | basic_poc.cpp | full_poc.cpp |
|---|---|---|---|
| शोषण | SYSTEM तक स्थानीय विशेषाधिकार उन्नयन | [+] | [+] |
| Cloud Files API (CfAPI) एकीकरण | [-] | [+] | |
| Cloud Placeholder निर्माण | [-] | [+] | |
| NTFS Junction रीडायरेक्शन | [~] | [+] | |
| COM सेवा सक्रियण | [-] | [+] | |
| तकनीकें | Batch Oplock दुरुपयोग | [+] | [+] |
| VSS स्नैपशॉट पहचान | [+] | [+] | |
| EICAR ट्रिगर | [+] | [+] | |
| NTFS Reparse Point (Mount Point) | [+] | [+] | |
| File Disposition (NtSetInformationFile) | [-] | [+] | |
| Named Pipe Session ID पहचान | [-] | [+] | |
| Console Session लॉन्च (conhost.exe) | [-] | [+] | |
| WaitOnAddress / WakeByAddress | [-] | [+] | |
| SYSTEM सत्यापन | [-] | [+] | |
| लक्ष्य | Microsoft Defender < 1.1.26040.8 | [+] | [+] |
| Windows 10/11 | [+] | [+] | |
| Windows Server 2016 | [+] | [+] | |
| Windows Server 2019/2022 | [+] | [+] | |
| केवल x64 | [+] | [+] | |
| उपयोगिता | संरचित लॉगिंग | [~] | [+] |
| त्रुटि प्रबंधन | [~] | [+] | |
| यादृच्छिक निर्देशिका नाम | [+] | [+] | |
| स्वचालित सफ़ाई | [~] | [+] | |
| पुनः प्रयास लॉजिक (NtCreateFile) | [-] | [+] |
| विशेषता | मान |
|---|---|
| CVE ID | CVE-2026-41091 |
| CVSS स्कोर | 7.8 (उच्च) |
| CVSS वेक्टर | AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H |
| आक्रमण वेक्टर | स्थानीय |
| आवश्यक विशेषाधिकार | निम्न |
| उपयोगकर्ता इंटरैक्शन | कोई नहीं |
| प्रभाव | SYSTEM-स्तरीय कोड निष्पादन |
| CISA KEV | [+] हाँ (वास्तविक दुनिया में सक्रिय रूप से शोषित) |
| पैच उपलब्ध | Microsoft Malware Protection Engine 1.1.26040.8 |
| उत्पाद | प्रभावित संस्करण | ठीक किए गए संस्करण |
|---|---|---|
| Microsoft Malware Protection Engine | < 1.1.26040.8 | 1.1.26040.8+ |
| Microsoft Defender Antimalware Platform | < 4.18.26040.7 | 4.18.26040.7+ |
