
 #1
फिशिंग सिमुलेशन, पहचान, विश्लेषण और सुरक्षा जागरूकता प्रशिक्षण उपकरण।
Kitploit अनुशंसित
 charlesgargasson/cve-2023-41425
Wonder CMS 3.2.0–3.4.2 के लिए XSS-से-RCE शोषण, स्वचालित पेलोड वितरण, रिवर्स शेल, और दुर्भावनापूर्ण थीम स्थापना के माध्यम से कुकी चोरी के साथ।
 sanupl/cve-2024-34568
LetterPress प्लगइन <= 1.2.1 में कुकी चोरी की भेद्यता है। एक हमलावर जावास्क्रिप्ट कोड इंजेक्ट करके कुकीज़ चुरा सकता है।
 sybelle03/cve-2021-43617
यह PHP Laravel 8.70.1 - Cross Site Scripting (XSS) से Cross Site Request Forgery (CSRF) भेद्यता का एक पुनरुत्पादन है।
 iwallplace/cve-2026-26897-ecoonline-deeplink
CVE-2026-26897 के लिए सार्वजनिक एडवाइज़री और PoC — EcoOnline EHS Android (com.airsweb.v10) में Deep Link Bypass, 0.2.500 में ठीक किया गया
 dhananjayasj/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
CVE-2024-21413 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक गंभीर Outlook RCE भेद्यता जो तैयार किए गए file:// लिंक के माध्यम से NetNTLMv2 हैश लीक करती…
 artur-augustyniak/class_struggle
CERT Polska चेतावनी सूची डेटा का उपयोग करके फ़िशिंग डोमेन की पहचान के लिए ऑटोएन्कोडर-आधारित विसंगति पहचान, अनुसंधान और शिक्षा के लिए Jupyter नोटबुक…
 razielx64/cve-2025-69606-gsvoip-xss
GSVoIP वेब पैनल v2.0.90 में एक प्रतिबिंबित XSS भेद्यता (CVE-2025-69606) के लिए प्रूफ-ऑफ-कॉन्सेप्ट, msg पैरामीटर के माध्यम से अप्रमाणित मनमाना…
 kaleth4/cve-2022-30190
CVE-2022-30190 (Follina) के लिए स्वचालित PoC एक्सप्लॉइट जो दुर्भावनापूर्ण RTF/DOCX फ़ाइलें उत्पन्न करता है, MSDT प्रोटोकॉल का दुरुपयोग करके मनमाने…
 h1ssbl1tz/blind-trust-cve-2024-21413-research
एक सुरक्षा अनुसंधान उपकरण जो CVE-2024-21413 (Moniker Link) का उपयोग करके लक्षित फ़िशिंग अभियानों का अनुकरण करता है।
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Windows OLE शून्य-क्लिक RCE शोषण का पता चला (CVE-2025-21298) Walkthrough
 alessandrobertoldi/research
प्रकाशित सुरक्षा अनुसंधान रिपॉजिटरी जिसमें डोमेन हाइजैकिंग, 2FA बायपास, और बड़े पैमाने पर स्पूफिंग तकनीकों पर शैक्षणिक पेपर शामिल हैं, जो Alessandro…
 yoguicr/cve-2024-21413-outlook-assessment
Microsoft Outlook में CVE-2024-21413 (Moniker Link) के लिए विस्तृत भेद्यता मूल्यांकन और शोषण रिपोर्ट, जिसमें हमले का मार्ग, NetNTLMv2 हैश रिसाव,…
 cmadhushanka/wordpress-rce-vapt-cve-2020-25213
शैक्षिक साइबर सुरक्षा परियोजना जो CVE-2020-25213 (वर्डप्रेस फ़ाइल मैनेजर प्लगइन RCE) के शोषण और शमन का प्रदर्शन करती है। इसमें मैलवेयर सिमुलेशन, VAPT…
 star-sg/random-scripts
DFIR और OSINT Python स्क्रिप्ट्स का संग्रह, जो दुर्भावनापूर्ण LNK सैंपल्स को पार्स करने, MHTML से OLE ऑब्जेक्ट्स निकालने, और फ़िशिंग साइटों की तलाश…
 4n4s4zi/cve-2025-33053_poc
CVE-2025-33053 के लिए POC एक्सप्लॉइट (URL फ़ाइल में फ़ाइल निष्पादन पथ का बाहरी नियंत्रण)
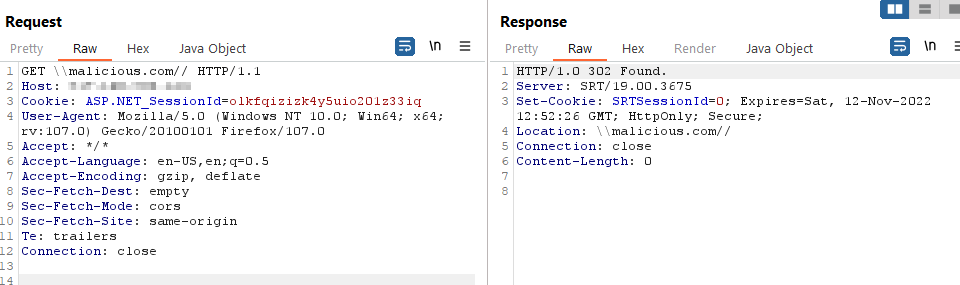 jbalanza/cve-2022-44215
TitanFTP 19.X Open Redirection भेद्यता का सार्वजनिक प्रकटीकरण
 pescada-dev/cve-2025-22381
CVE-2025-22381 की खोज: Aggie ओपन-सोर्स प्रोजेक्ट में होस्ट हेडर इंजेक्शन
 nxploited/cve-2025-25101
वर्डप्रेस Munk Sites प्लगइन <= 1.0.7 - CSRF से मनमाना प्लगइन इंस्टॉलेशन भेद्यता








