
 #1
फिशिंग सिमुलेशन, पहचान, विश्लेषण और सुरक्षा जागरूकता प्रशिक्षण उपकरण।
Kitploit अनुशंसित
 rat5ak/cve-2025-59382-qnap-password-reset-account-takeover
प्रूफ-ऑफ-कॉन्सेप्ट और CVE-2025-59382 के लिए तकनीकी व्याख्या, QNAP NAS में एक अप्रमाणित पासवर्ड रीसेट URL इंजेक्शन जो एक फिशिंग-टू-अकाउंट-टेकओवर…
 romain-deperne/cve-2026-33715
Chamilo LMS में install.ajax.php के माध्यम से अनधिकृत SSRF और खुले ईमेल रिले के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो आंतरिक नेटवर्क प्रोबिंग और…
 alkimcoskun/yordam-kutuphane-otomasyonunda-coklu-html-enjeksiyonu
CVE-2026-77818 - Yordam Kütüphane Otomasyon Sistemi - तीन अलग-अलग बिंदुओं पर परावर्तित HTML इंजेक्शन, फ़ॉर्म एक्शन अपहरण और क्रेडेंशियल चोरी (CWE-79)
 george0papasotiriou/cve-2026-11113-smtp-header-injection-in-contact-form
CVE-2026-11113 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Flask संपर्क फ़ॉर्म में अनसैनिटाइज़्ड ईमेल इनपुट के माध्यम से SMTP हेडर इंजेक्शन प्रदर्शित…
 praneethnaidu1910-cmd/cve-2023-23397-purple-team
बैंगनी टीम परियोजना जो CVE-2023-23397 Outlook NTLM लीक का फ़िशिंग डिलीवरी के साथ शोषण करती है, साथ ही हमले की श्रृंखला के लिए MITRE ATT&CK से मैप किए…
 roxanne_ardary/emailxpose
EmailXpose एक ओपन सोर्स AI-संचालित ईमेल सुरक्षा प्रणाली है जो फ़िशिंग, स्पैम, घोटाले, मैलवेयर और सोशल इंजीनियरिंग हमलों का पता लगाती है। यह पारंपरिक…
 toxy4ny/bl00dym4ry
साइबर सुरक्षा प्रशिक्षण के लिए शैक्षिक ट्रोजन सिम्युलेटर, जो जागरूकता बढ़ाने हेतु सोशल इंजीनियरिंग, सिस्टम रिकॉनिसेंस, एंटी-सैंडबॉक्स एवेज़न और डेटा…
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
TryHackMe रूम वॉकथ्रू CVE-2024-21413 का, जिसमें Outlook Moniker Link Protected View बायपास, NTLM हैश लीकिंग, और Responder के साथ क्रेडेंशियल कैप्चर…
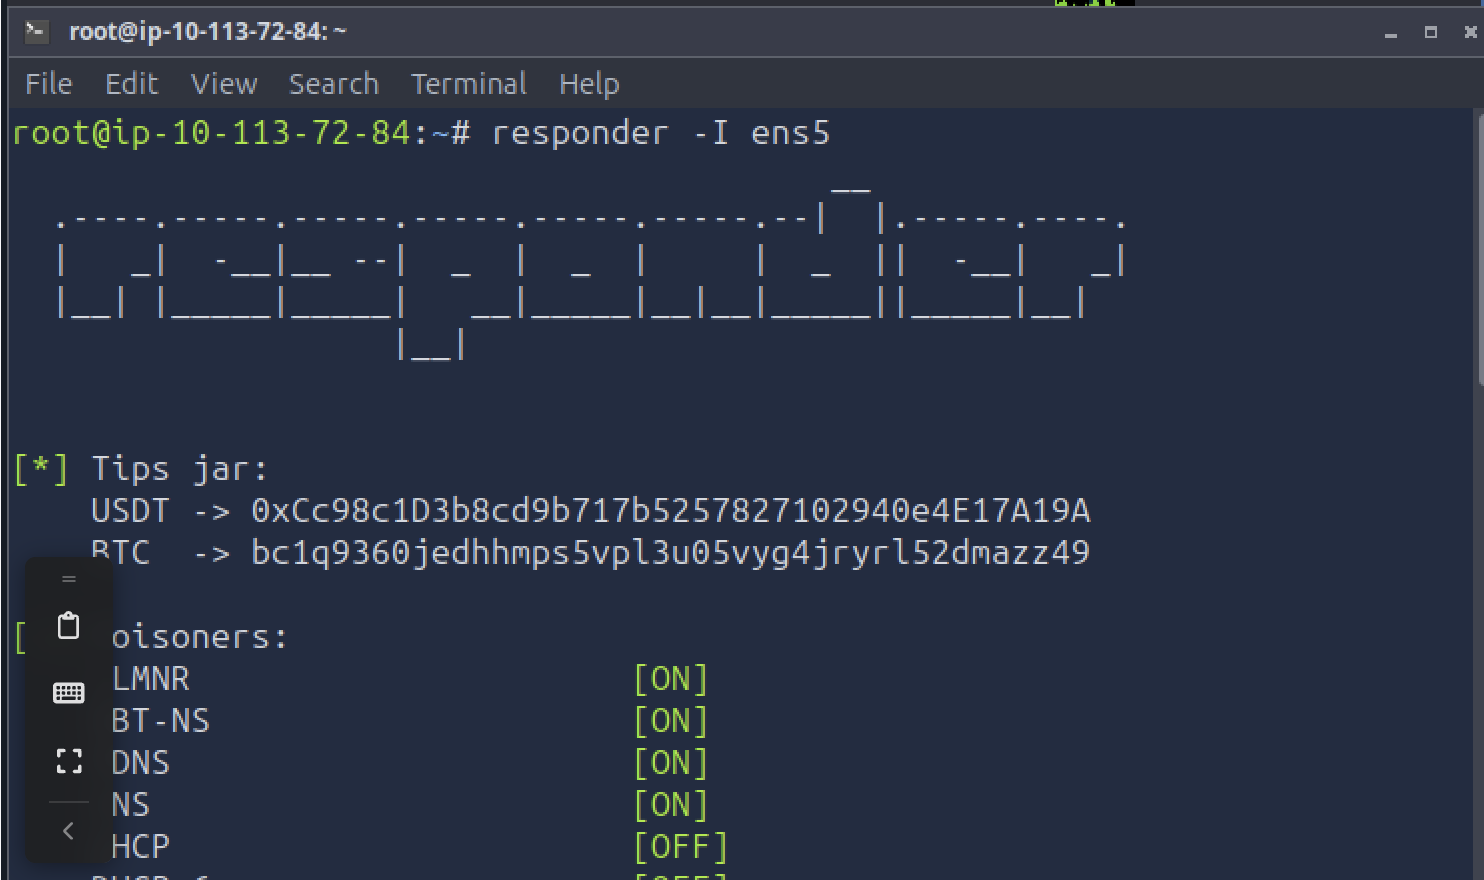 omarmahmoud1024/tryhackme-monikerlink-writeup
TryHackMe Moniker Link (CVE-2024-21413) वॉकथ्रू: Outlook संरक्षित दृश्य बायपास जिससे एक क्राफ्टेड मोनिकर लिंक के माध्यम से NTLMv2 हैश कैप्चर होता है।
 h4cknain/cve-2024-21413-microsoft-outlook-moniker-link-vulnerability
CVE-2024-21413 Outlook Moniker Link शोषण, SMB के माध्यम से NetNTLMv2 क्रेडेंशियल रिसाव, YARA/Wireshark से पहचान, और शमन रणनीतियों का विश्लेषण करने…
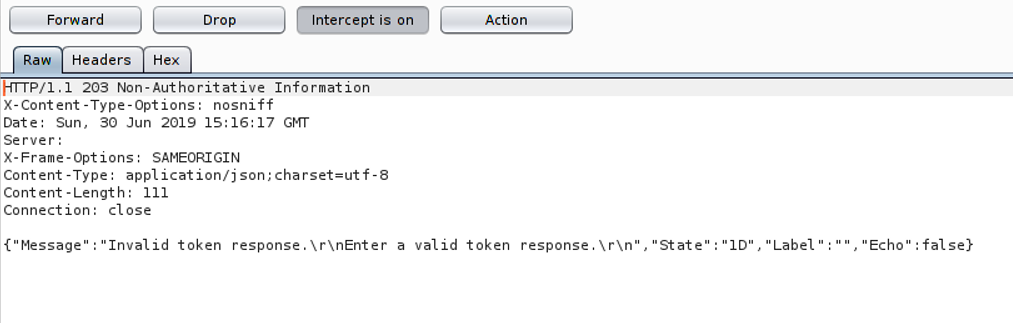 furqankhan1/cve-2019-13496
प्रमाण-अवधारणा शोषण जो One Identity Cloud Access Manager 8.1.3 में OTP बाईपास का प्रदर्शन करता है, MITM/SSL-स्ट्रिप, SAML प्रतिक्रिया रीप्ले, और…
 atn1ght/fakeauth
उपयोगकर्ताओं के सादे टेक्स्ट पासवर्ड कैप्चर करने के लिए नकली प्रमाणीकरण प्रॉम्प्ट बनाता है
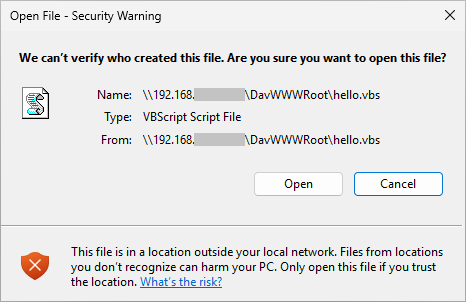 tangent65536/cve-2026-20841
Windows Notepad RCE के लिए PoC
 mcorybillington/suitecrm-rce
CVE-2020-28328 पर SuiteCRM लॉग फ़ाइल रिमोट कोड निष्पादन और कुछ अतिरिक्त क्रॉस-साइट स्क्रिप्टिंग का विवरण
 brodsbytes/cyberpup
गैर-तकनीकी लोगों के लिए एक मुफ्त, ओपन-सोर्स साइबर सुरक्षा ऐप।
 v35hr4j/cve-2021-24545
प्लगइन उपयोगकर्ताओं के बायो (Bio) में अनुमत HTML को सैनिटाइज़ नहीं करता है, जिससे उन्हें दुर्भावनापूर्ण JavaScript कोड का उपयोग करने की अनुमति मिलती…
 nictjh/threatdemos
व्यापक एंड्रॉइड सुरक्षा भेद्यता प्रदर्शन, जिसमें CVE-2017-13156 (Janus), ब्रॉडकास्ट रिसीवर शोषण, बाहरी स्टोरेज खतरे, और रूटेड डिवाइस हमले शामिल हैं।…
 gluxon/cve-2018-13257
CVE-2018-13257 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Blackboard Learn में CAS होस्ट हेडर स्पूफिंग का प्रदर्शन करता है, ताकि एक दुर्भावनापूर्ण…








