
 #1
फिशिंग सिमुलेशन, पहचान, विश्लेषण और सुरक्षा जागरूकता प्रशिक्षण उपकरण।
Kitploit अनुशंसित
 v35hr4j/cve-2021-24563
प्लगइन अपने फ़ॉर्म के माध्यम से HTML फ़ाइलों को अपलोड होने से नहीं रोकता है, जिससे बिना प्रमाणीकरण वाला उपयोगकर्ता उदाहरण के लिए JavaScript युक्त एक…
 ronixxcybsec0101/cve-2025-25460
Flatpress CMS में क्रॉस-साइट स्क्रिप्टिंग भेद्यता
 fdzdev/cve-2024-50962
Ferozo वेबमेल v1.1 में प्रलेखित क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता, पहचान और स्वचालित प्रतिक्रिया घटकों में अपर्याप्त इनपुट सत्यापन के माध्यम से…
 fdzdev/cve-2024-50964
CVE-2024-50964 का दस्तावेज़ीकरण: DonWeb MX सर्वर में गंभीर DMARC नीति बाईपास जो ईमेल स्पूफिंग की अनुमति देता है, जिसमें हमले की जटिलता कम है और किसी…
 polarisxsec/cve-2024-21413
शैक्षिक प्रयोगशाला जो Outlook में CVE-2024-21413 के दोहन का प्रदर्शन करती है, दुर्भावनापूर्ण UNC लिंक के माध्यम से NTLM हैश लीक करने के लिए, कस्टम…
 gregory-chatelier/huntglyph
दृश्य रूप से समान वर्णों (homoglyphs) और पाठ में छिपे डेटा का पता लगाएं ताकि भ्रामक हमलों से बचा जा सके
 mannansainicyber/url_checker
हाइब्रिड ML और अनुमान-आधारित URL फ़िशिंग डिटेक्टर जिसमें रीयल-टाइम विश्लेषण, व्याख्यात्मक आत्मविश्वास स्कोर, और प्रोग्रामेटिक सुरक्षा परीक्षण के लिए…
 elenichristopoulou/poc-cve-2026-20841
CVE-2026-20841 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Windows Notepad की रिमोट कोड एक्ज़ीक्यूशन भेद्यता है, जिसमें एक क्राफ्टेड .md फ़ाइल और सोशल…
 filipegaudard/cve-2026-33149-poc
CVE-2026-33149 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Tandoor Recipes में एक Host header injection जो इनवाइट लिंक पॉइज़निंग और कैश पॉइज़निंग को सक्षम…
 dionissh/cve-2024-21413
प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट माइक्रोसॉफ्ट आउटलुक RCE (CVE-2024-21413) के लिए SMTP-आधारित फिशिंग ईमेल वितरण, दुर्भावनापूर्ण RTF अटैचमेंट निर्माण, और…
 mrk336/cve-2021-3456
एक व्यावहारिक श्रृंखला जो एक हानिरहित PDF फ़ाइल से शुरू होती है और AWS EC2 इंस्टेंस पर reverse shell में समाप्त होती है।
 shndnth/cve-2022-30190
शैक्षिक प्रूफ-ऑफ-कॉन्सेप्ट CVE-2022-30190 (Follina) भेद्यता के लिए।
 themursalin/htb-mailing-a-complete-walkthrough
अगर आप HackTheBox मशीनों पर कड़ी मेहनत कर रहे हैं, तो Mailing उन बॉक्सों में से एक है जो वास्तव में आपको कुछ सिखाता है। इसे Easy रेटेड किया गया है,…
 thawkhant/viber-desktop-html-injection
CVE-2025-55996 (Viber Desktop HTML इंजेक्शन) के लिए सार्वजनिक राइटअप
 viniciusfariasdev/cve-2024-21413-outlook-monikerlink-lab
शैक्षिक प्रयोगशाला और PoC जो CVE-2024-21413 Outlook Moniker Link हमले का प्रदर्शन करता है ताकि तैयार HTML ईमेल के माध्यम से netNTLMv2 हैश लीक हो सकें।
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
CVE-2024-21413 का एक केस स्टडी। TryHackMe Moniker Link (CVE-2024-21413) रूम को पैरामीटर के रूप में उपयोग किया गया। एक्सप्लॉइट में claude code के साथ…
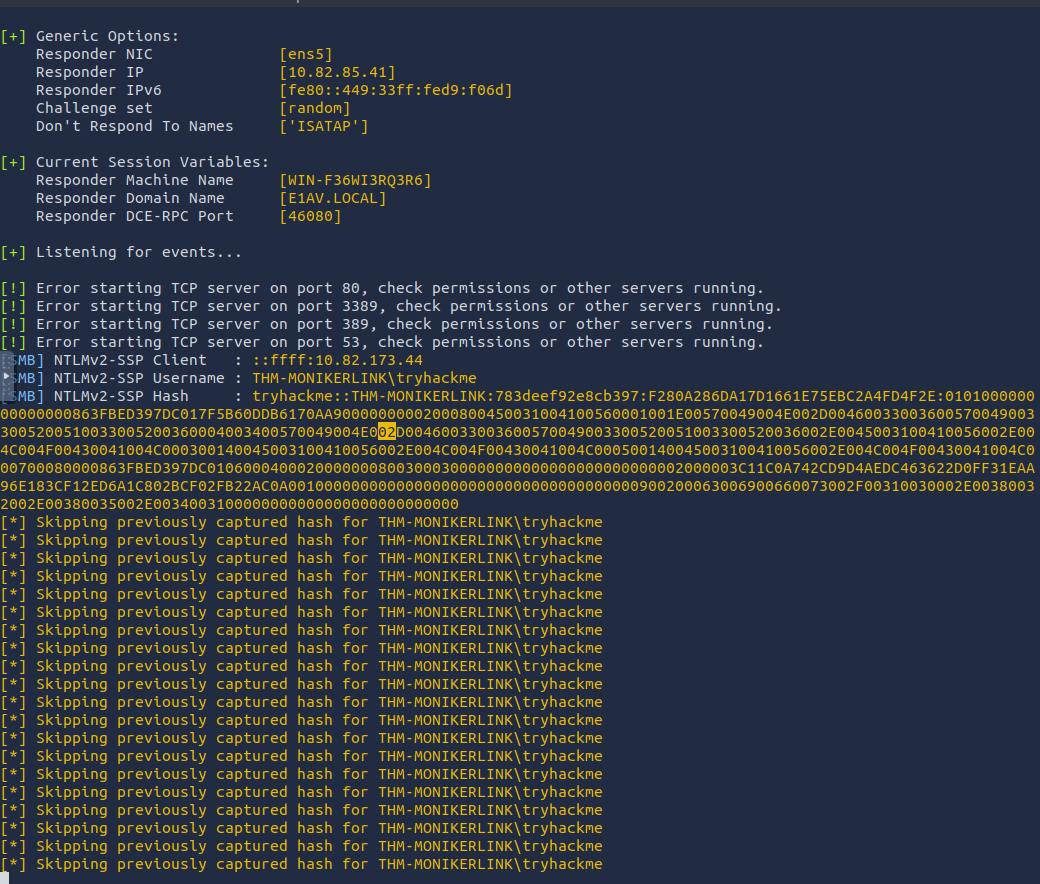 securenetexpert/cve-2024-21413-moniker-link-writeup
CVE-2024-21413 (मोनिकर लिंक भेद्यता) पर तकनीकी विवरण
 hau2212/moniker-link-cve-2024-21413-
CVE-2024-21413 (Moniker Link) के लिए शैक्षिक शोषण जो क्राफ्टेड हाइपरलिंक्स के माध्यम से Outlook RCE और NTLM क्रेडेंशियल लीक प्रदर्शित करता है, पहचान…








