Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
SOC336-Windows-OLE-Zero-Click-RCE-Exploitation-Detected-CVE-2025-21298 — SOC336 - Windows OLE शून्य-क्लिक RCE शोषण का पता चला (CVE-2025-21298) Walkthrough | Kitploit

उपकरण/GitHubGitHub/abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
भेद्यता विश्लेषणशोषणपार्श्व आंदोलनरिवर्स इंजीनियरिंगफोरेंसिकफिशिंगमालवेयर विश्लेषणकमांड एंड कंट्रोलखतरा खुफिया
लर्निंग और शिक्षा
घटना प्रतिक्रिया
ईमेल सुरक्षा
GitHubabc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298

SOC336-Windows-OLE-Zero-Click-RCE-Exploitation-Detected-CVE-2025-21298

SOC336 - Windows OLE शून्य-क्लिक RCE शोषण का पता चला (CVE-2025-21298) Walkthrough
रिपॉजिटरी देखेंवेबसाइट
595 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer एक ओपन-सोर्स विशेषाधिकार प्रबंधन (PAM) प्लेटफ़ॉर्म है जो DevOps और IT टीमों को SSH, RDP, Kubernetes, डेटाबेस और RemoteApp एंडपॉइंट्स तक वेब ब्राउज़र के माध्यम से मांग पर और सुरक्षित पहुँच प्रदान करता है।

    350
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    वेब पर 7,700+ सोशल मीडिया पहचानों को खोजने और मैप करने के लिए AI-संचालित OSINT इंजन

    283

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

LinkedIn Gmail Instagram Old Discord Reddit


SOC336 - Windows OLE Zero-Click RCE Exploitation Detected (CVE-2025-21298) Walkthrough

फ़िशिंग ईमेल

🔎 विषय सूची
  1. स्थिति
  2. अलर्ट अवलोकन
  3. उपयोग किए गए उपकरण
  4. विश्लेषण
    • ईमेल सुरक्षा
    • लॉग प्रबंधन
      • प्रॉक्सी लॉग
    • एंडपॉइंट सुरक्षा
      • टर्मिनल इतिहास
      • नेटवर्क कार्रवाई
      • प्रक्रियाएँ
      • CVE-2025-21298
  5. प्लेबुक
  6. विश्लेषक नोट
  7. संदर्भ

(शीर्ष पर वापस जाएं)

स्थिति

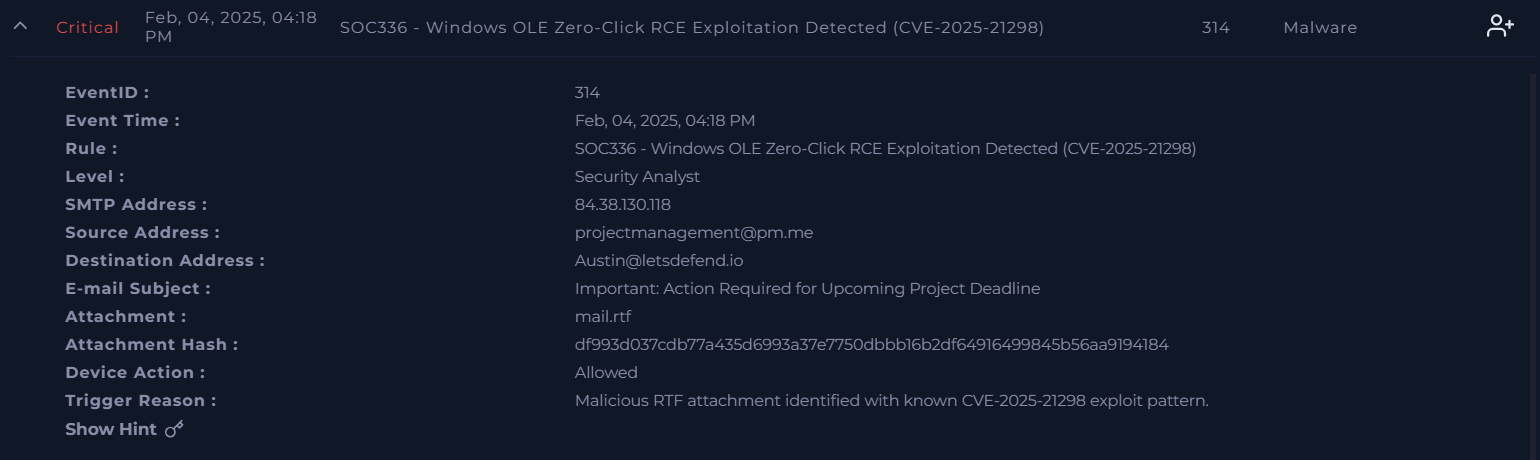
हमारे एक कर्मचारी ऑस्टिन को एक संदिग्ध प्रेषक से फ़िशिंग ईमेल प्राप्त हुआ और उसने 4 फरवरी, 2025 को शाम 4:18 बजे आउटलुक का उपयोग करके ईमेल खोलने के बाद एक अलर्ट ट्रिगर हुआ। ट्रिगर का कारण था "ज्ञात CVE-2025-21298 एक्सप्लॉइट पैटर्न के साथ पहचाना गया दुर्भावनापूर्ण RTF अटैचमेंट" .
(शीर्ष पर वापस जाएं)

अलर्ट अवलोकन

छवि

EventID : 314

इवेंट समय : 4 फरवरी, 2025, शाम 4:18 बजे (मुझे लगता है कि यह गलत था)

नियम : SOC336 - Windows OLE Zero-Click RCE Exploitation Detected (CVE-2025-21298)

स्तर : सुरक्षा विश्लेषक

SMTP पता : 84.38.130.118

स्रोत पता : [email protected]

गंतव्य पता : [email protected]

ईमेल विषय : महत्वपूर्ण: आगामी प्रोजेक्ट समय सीमा के लिए कार्रवाई आवश्यक

अटैचमेंट : mail.rtf

अटैचमेंट हैश : df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184

डिवाइस कार्रवाई : अनुमति दी गई

ट्रिगर कारण : ज्ञात CVE-2025-21298 एक्सप्लॉइट पैटर्न के साथ पहचाना गया दुर्भावनापूर्ण RTF अटैचमेंट।

(शीर्ष पर वापस जाएं)

उपयोग किए गए उपकरण

  1. VirusTotal
  2. AbuseIPDB
  3. Gemini

(शीर्ष पर वापस जाएं)

विश्लेषण

आइए अलर्ट ट्राइएज के लिए ईमेल सुरक्षा, लॉग प्रबंधन और एंडपॉइंट सुरक्षा लॉग में गहराई से जाएं।
ईमेल सुरक्षा

Screenshot 2026-05-27 151659

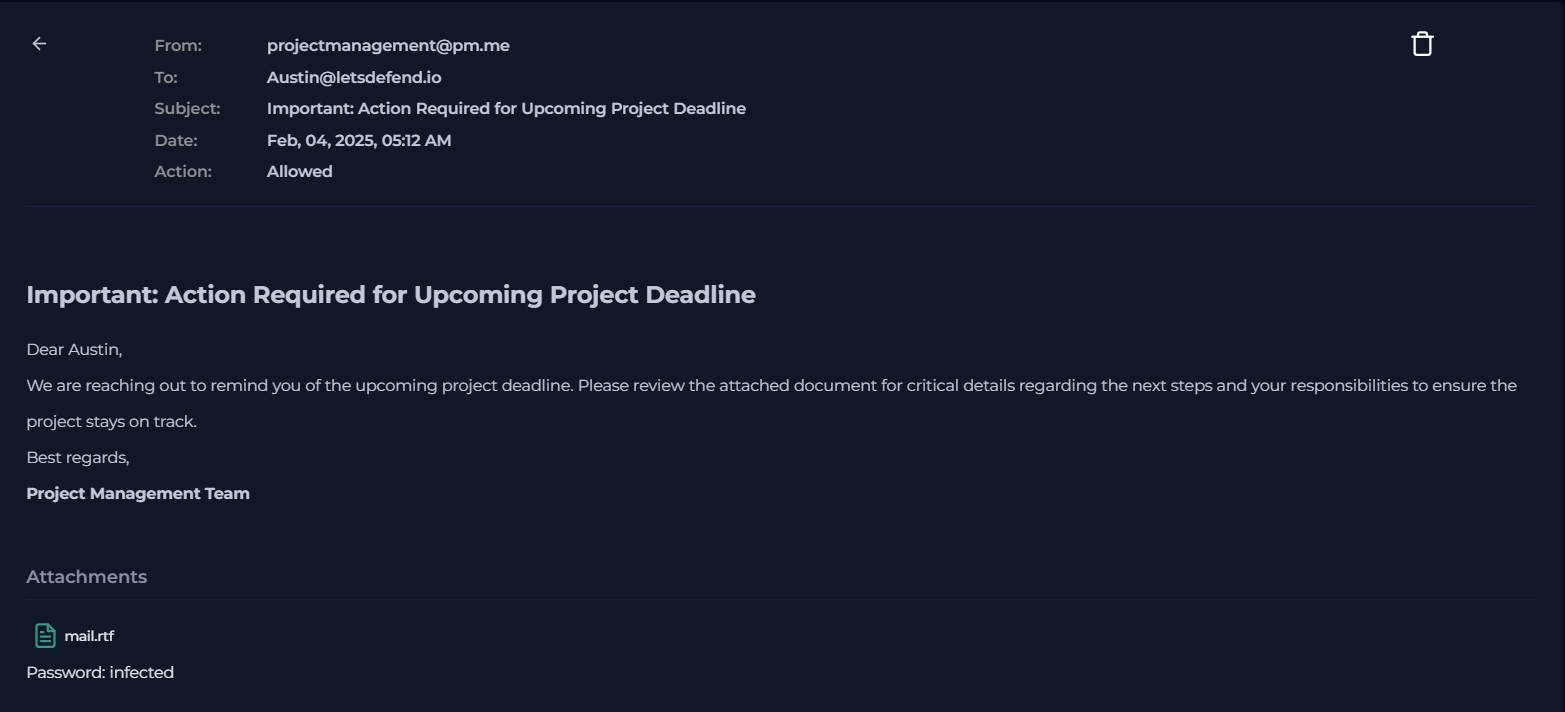
मैंने प्रेषक पते projectmanagement@pm[.]me की खोज की और उसी दिन सुबह 5:12 बजे भेजे गए ईमेल "महत्वपूर्ण: आगामी प्रोजेक्ट समय सीमा के लिए कार्रवाई आवश्यक" पर क्लिक किया, जो मेरे लिए अजीब था क्योंकि "महत्वपूर्ण" और "कार्रवाई आवश्यक" जैसे तत्काल स्वर और शब्दों ने मुझे फ़िशिंग ईमेल का संकेत दिया।


Screenshot 2026-05-27 175944

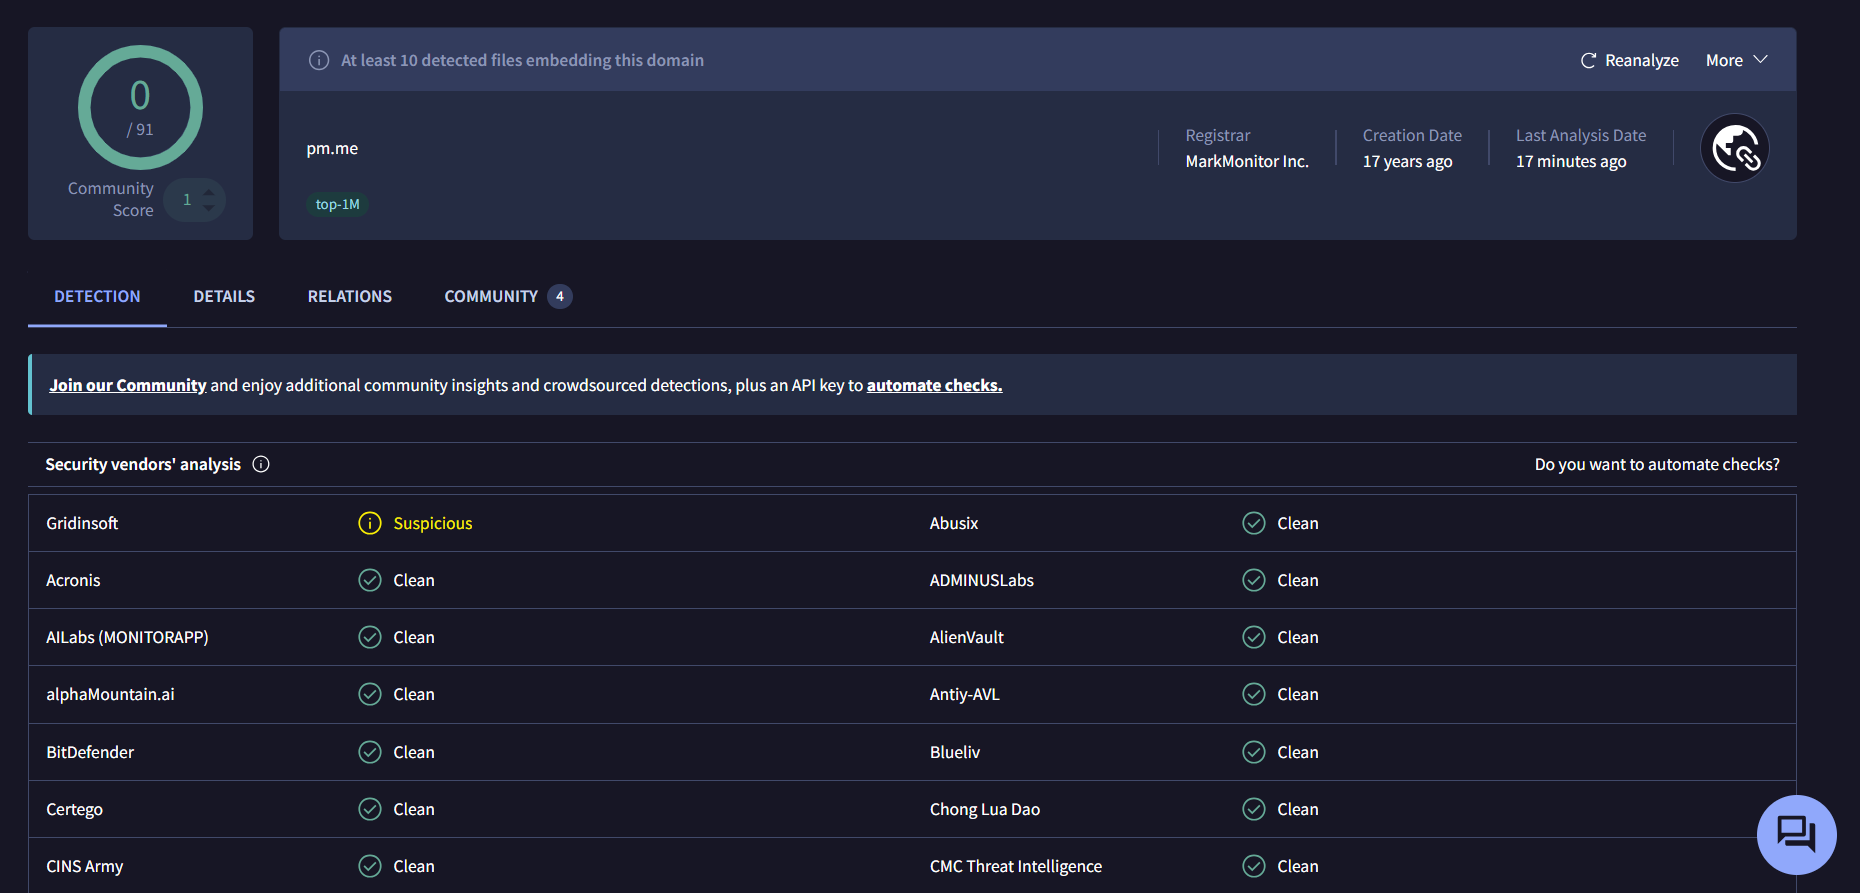
मैंने VirusTotal पर डोमेन pm[.]me की खोज की और केवल 1 विक्रेता ने इसे संदिग्ध बताया।


Screenshot 2026-05-27 151915

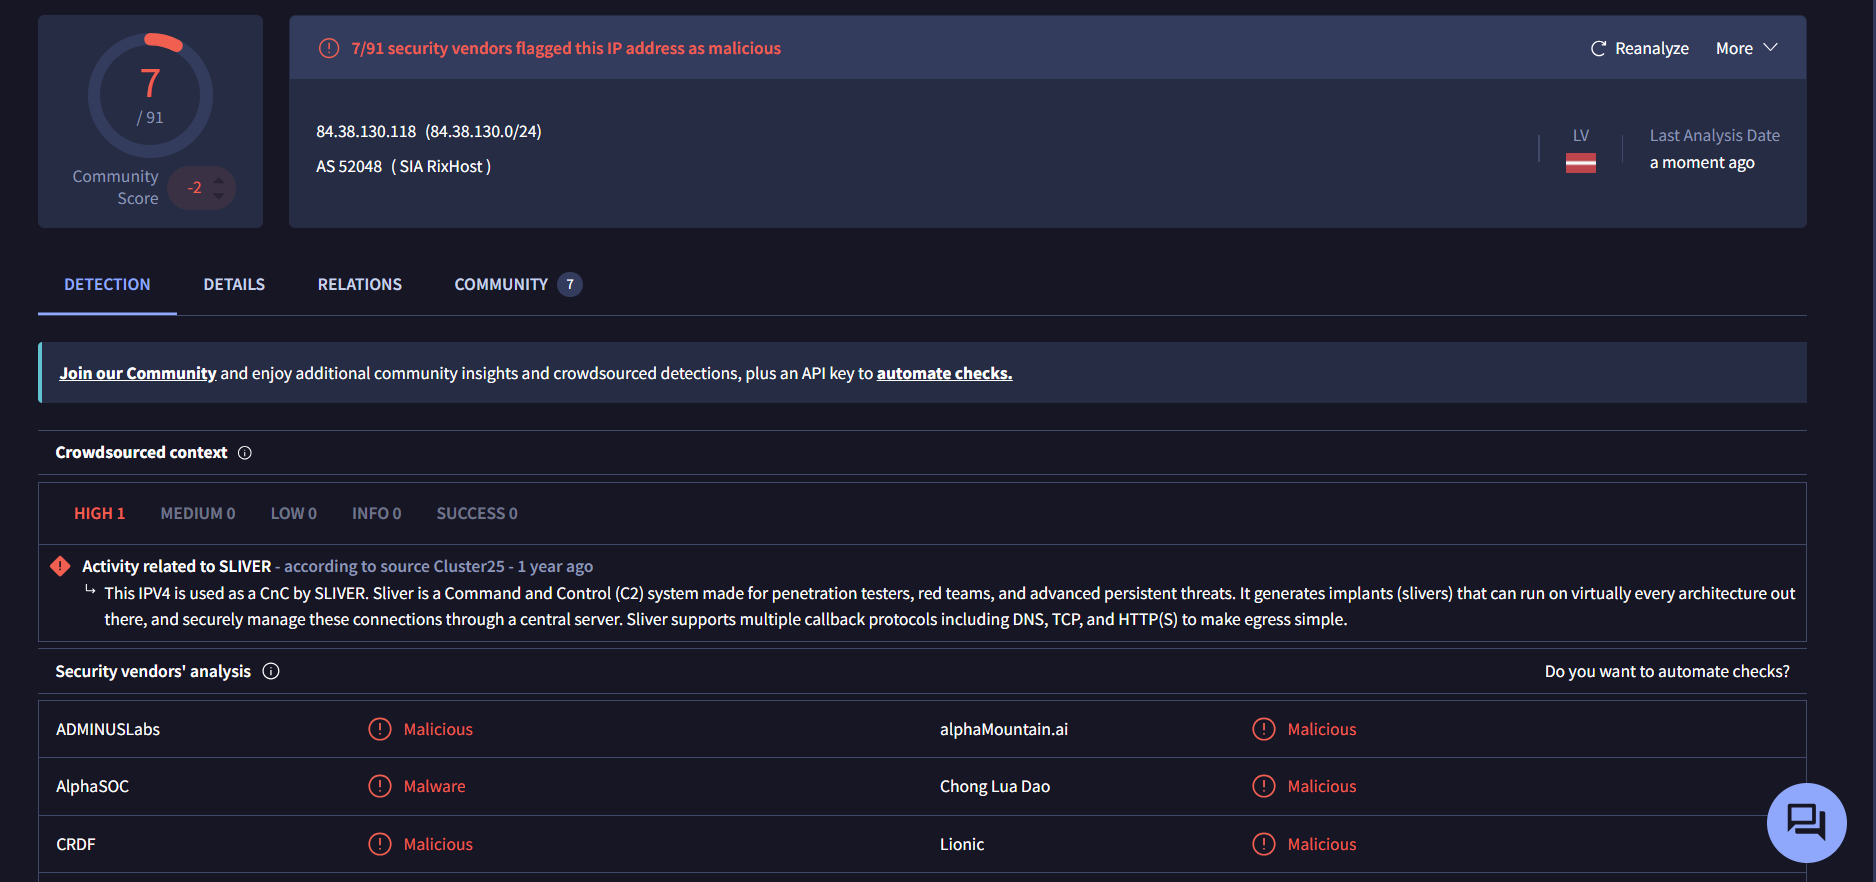
हालाँकि, जब मैंने SMTP पते 84[.]38[.]130[.]118 की खोज की, तो 7 विक्रेताओं ने इसे दुर्भावनापूर्ण और मैलवेयर के रूप में चिह्नित किया और यह SILVER C2 सर्वर से संबंधित था।

Screenshot 2026-05-27 180753 Screenshot 2026-05-27 180810

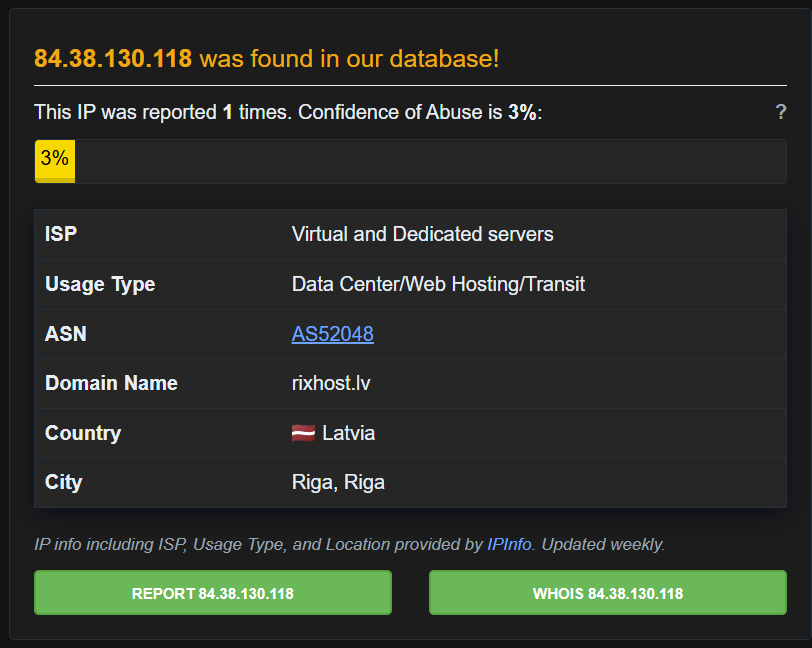
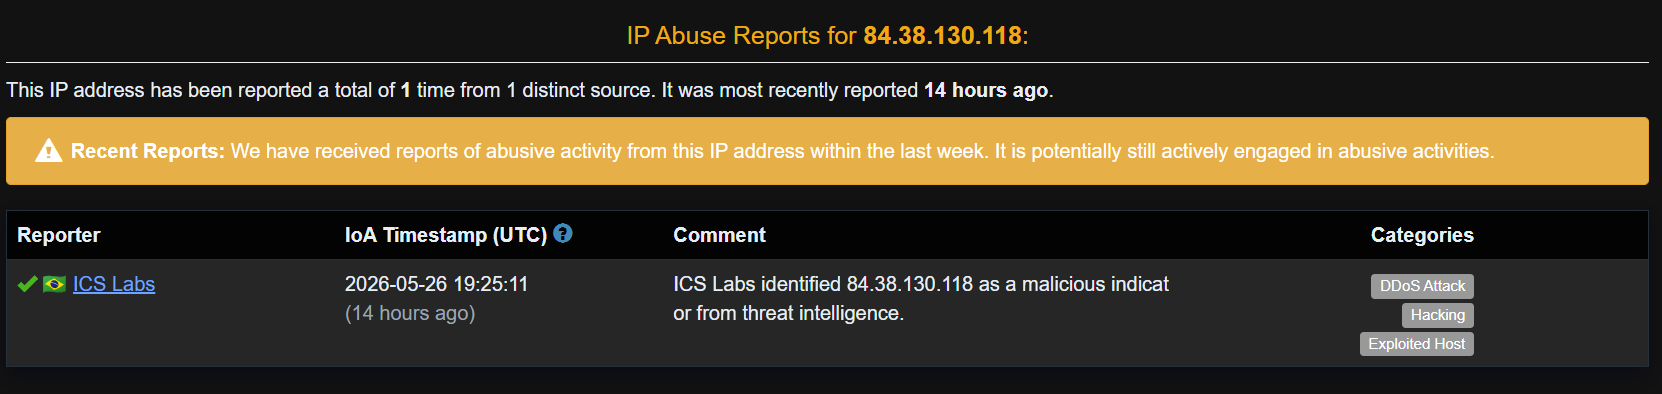
84[.]38[.]130[.]118 AbuseIPDB डेटाबेस में भी पाया गया। यह रीगा, रीगा, लातविया में स्थित है, डोमेन नाम rixhost.lv से संबंधित है और इसे DDoS हमला, हैकिंग और शोषित होस्ट के रूप में वर्गीकृत किया गया है।


Screenshot 2026-05-27 152243

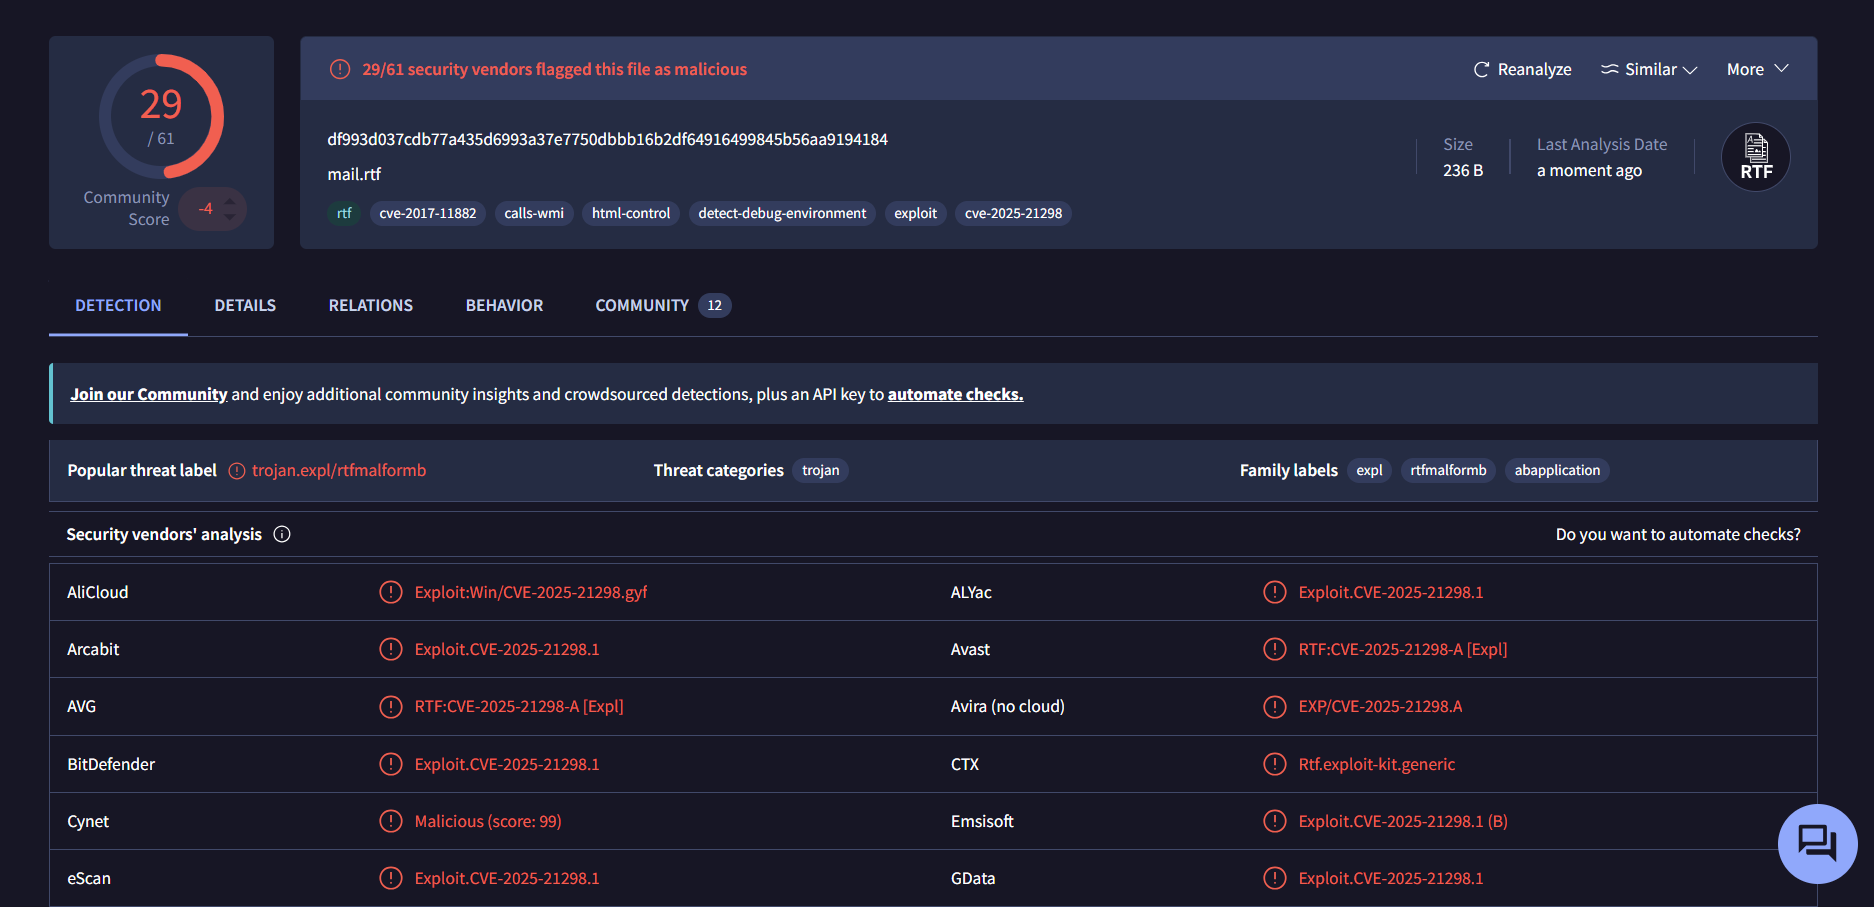
अंत में मैंने VirusTotal पर अटैचमेंट mail.rtf के हैश df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184 की खोज की और 61 में से 29 विक्रेताओं ने अटैचमेंट को दुर्भावनापूर्ण बताया। यह मैलवेयर परिवार rtfmalformb से संबंधित है और यह भेद्यता CVE-2025-21298 से जुड़ा था।

यह पुष्टि हुई कि ऑस्टिन को एक दुर्भावनापूर्ण अटैचमेंट वाला फ़िशिंग ईमेल भेजा गया था।

(शीर्ष पर वापस जाएं)

टूल डाउनलोड करें