
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 teovmp/cve-2026-33439
OpenAM <=16.0.5 के लिए jato.clientSession पैरामीटर के Java डीसेरियलाइज़ेशन के माध्यम से प्री-ऑथ RCE एक्सप्लॉइट, जिसमें कम्पैरेटर गैजेट चेन और इन-बैंड…
 stapat1245/cve-2026-33439_poc
OpenAM में CVE-2026-33439 RCE के लिए प्रूफ़ ऑफ़ कॉन्सेप्ट
 duohnson/cve-2026-33439-poc
OpenIdentityPlatform OpenAM के 16.0.5 और उससे पहले के संस्करणों को प्रभावित करने वाली प्री-ऑथेंटिकेशन रिमोट कोड एक्ज़ीक्यूशन भेद्यता
 trx-0/cve-2026-33157-craftcms-rce
Craft CMS CVE-2026-33157 filter-hud व्यवहार-इंजेक्शन RCE PoC
 grayhatkiller/keyeroo
NTLM प्रमाणीकरण को LDAP पर बाध्य करके रिले करता है और Netlogon सुरक्षित चैनल पर पीड़ित की सत्र कुंजी पुनः प्राप्त करके पीड़ित के रूप में लेखन करता…
 wgpsec/aboutsecurity
पेंटेस्ट के लिए सब कुछ। | पेनेट्रेशन टेस्टिंग नॉलेज बेस, जो सुरक्षा कार्यप्रणाली को AI Agent द्वारा निष्पादन योग्य प्रारूप में संचित करता है।
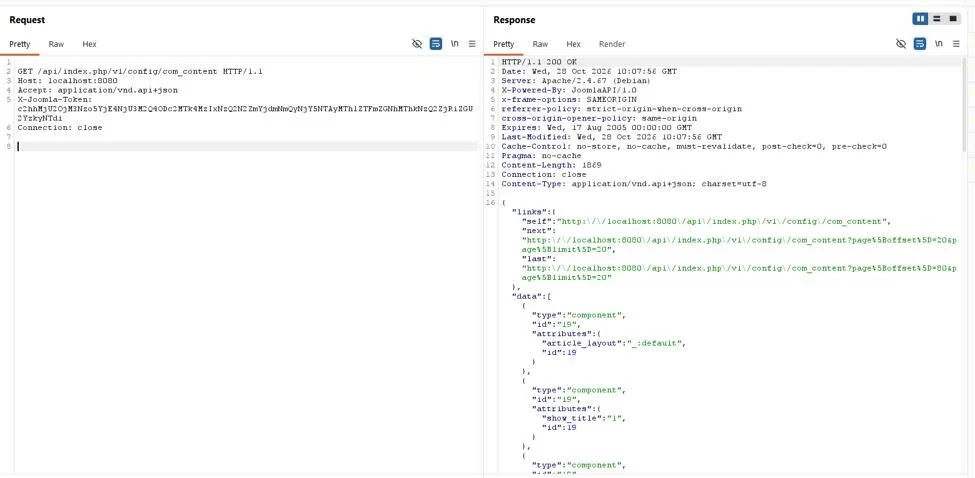 laremontada12/cve-2026-35223-joomla-access-control
CVE-2026-35223 के लिए प्रूफ़ ऑफ़ कॉन्सेप्ट – Joomla अनुचित एक्सेस कंट्रोल
 0xyngtg/craftcms-cve-2026-44011-poc-rce
CVE-2026-44011 के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Craft CMS में एक प्रमाणित रिमोट कोड एक्ज़ीक्यूशन दोष है और एक दुर्भावनापूर्ण Yii…
 kharaldipendra/cve-2026-43621
CVE-2026-43621 के लिए रीड-ओनली सत्यापन हार्नेस, जो SMF प्रोफ़ाइल प्राधिकरण बायपास है। प्रोफ़ाइल सेटिंग्स तक क्रॉस-अकाउंट पहुँच का पता लगाने के लिए…
 remipelloux/galaxycrash
Samsung Galaxy उपकरणों के लिए CVE-2026-43284 के माध्यम से Ephemeral root — DirtyFrag का स्थिरता फ़ोर्क। पूर्ववत करने के लिए रीबूट करें।
 porcumarcooo/thm-cve-2026-42945-nginx-rift-exploit
CVE-2026-42945 (Nginx Rift) भेद्यता का तकनीकी विश्लेषण और नियंत्रित वातावरण में एक वेब सर्वर के समझौते के लिए शोषण।
 x0xr00t/sl0ppy-riftscan-cve-2026-42945
Metasploit सहायक स्कैनर जो NGINX सर्वर हेडरों की निष्क्रिय रूप से फ़िंगरप्रिंटिंग करता है और बिना किसी एक्सप्लॉइट ट्रैफ़िक भेजे CVE-2026-42945…
 nxploited/cve-2026-120209
Doctreat Core <= 1.6.8 - अनधिकृत विशेषाधिकार वृद्धि | RCE
 hackfutsecroot/-gotenberg-rce-chain
Gotenberg CVE-2026-42589 और CVE-2026-40281 के लिए Python एक्सप्लॉइट चेन: कमज़ोर इंस्टेंस का पता लगाता है, मेटाडेटा पेलोड इंजेक्ट करता है, और रिवर्स…
 wingleszy/htb-enigma-walkthrough
Enigma मशीन (HTB) का Write-up। कॉर्पोरेट इन्फ्रास्ट्रक्चर: NFS exposure → Webmail recon → OpenSTAManager RCE (CVE-2026-38751) → OliveTin API में…
 hhg69/cve-2026-41875-exploit-quickcart-one-click-account-takeover
CVE-2026-41875 के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: Referer बायपास के माध्यम से Quick.Cart में CSRF एडमिन क्रेडेंशियल टेकओवर, वैकल्पिक रूप से…
 thhc10/cve-2026-41651
CVE-2026-41651 (Pack2TheRoot) को प्रदर्शित करने वाला C exploit, जो PackageKit में एक TOCTOU race है और polkit प्राधिकरण को बायपास करके एक…
 0xgh057r3c0n/cve-2026-40281
CVE-2026-40281 के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Gotenberg <= 8.30.1 में एक अनऑथेंटिकेटेड आर्ग्युमेंट इंजेक्शन RCE है, जिसमें…








