
 remipelloux/galaxycrash
Samsung Galaxy उपकरणों के लिए CVE-2026-43284 के माध्यम से Ephemeral root — DirtyFrag का स्थिरता फ़ोर्क। पूर्ववत करने के लिए रीबूट करें।

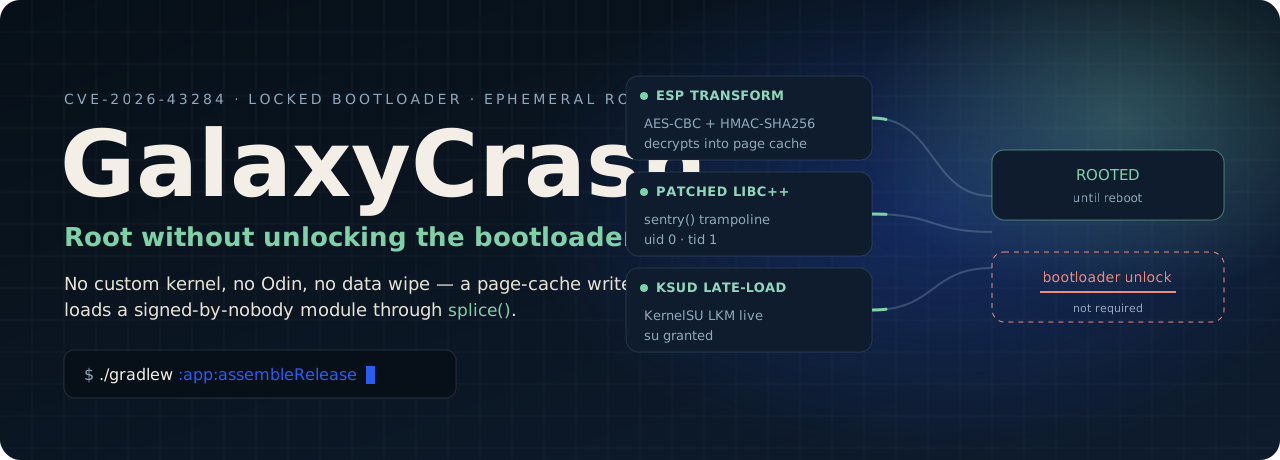
लॉक किए गए बूटलोडर पर रूट। कोई कस्टम कर्नेल नहीं, कोई Odin नहीं, कोई डेटा वाइप नहीं — और रीबूट पर गायब।

त्वरित शुरुआत · यह फ़ोर्क क्या बदलता है · यह कैसे काम करता है · बिल्ड · समस्या निवारण · श्रेय
GalaxyCrash CVE-2026-43284 का शोषण करता है, जो Android कर्नेल के IPsec ESP पाथ में एक पेज-कैश राइट है, ताकि ऐसे डिवाइस पर कर्नेल मॉड्यूल लोड किया जा सके और SU डेमॉन शुरू किया जा सके जिसका बूटलोडर अभी भी लॉक है और जिसका कर्नेल अभी भी स्टॉक है। कुछ भी फ़्लैश नहीं किया जाता। रीबूट के बाद कुछ भी नहीं बचता।
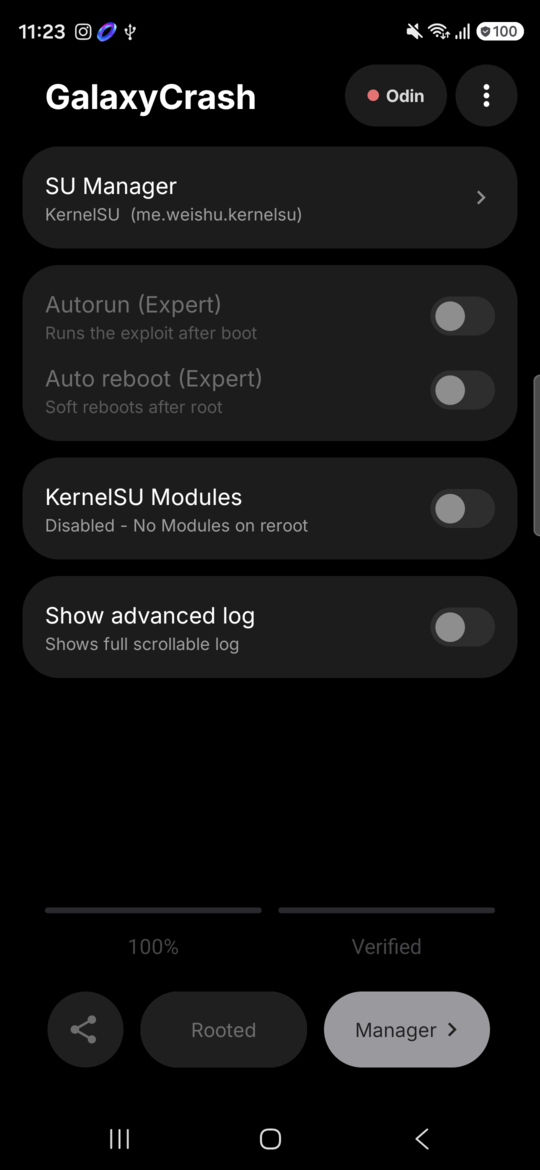
Galaxy S26 Ultra (SM-S948B), Android 17, सितंबर 2026 पैच पर वास्तविक ऐप।
LKM मोड में KernelSU, dfm6 तक सभी आठ मार्कर, रन के बाद SELinux वापस Enforcing पर।
[!IMPORTANT] रूट डिज़ाइन से ही अल्पकालिक (ephemeral) है। कर्नेल मॉड्यूल,
su, और आपके द्वारा लोड किया गया हर मॉड्यूल डिवाइस के रीबूट होते ही गायब हो जाता है। रीबूट ही रिकवरी का रास्ता भी है: यह फ़ोन को हमेशा एक साफ़, अनरूटेड स्थिति में लौटाता है। यह कोई पर्सिस्टेंस टूल नहीं है।
mitschud/DirtyFrag का यह फ़ोर्क (जिसका नाम बदलकर GalaxyCrash रखा गया) एक स्टेबिलिटी पास है, जिसे सोर्स पढ़ने के बजाय वास्तविक हार्डवेयर पर बनाया और सत्यापित किया गया है। दो दोष पाए गए, ठीक किए गए, और प्रत्येक को पहले एक विफल टेस्ट से सिद्ध किया गया।
ठीक किया गया: मॉड्यूल टॉगल ने रन को निरस्त कर दियाताज़ा KernelSU इंस्टॉल पर KernelSU Modules → Disabled सेट करने पर — जहाँ
यह सबसे बुरी संभव आंशिक स्थिति है, और यह अपस्ट्रीम इश्यू #42 की वही विफलता है। अब मॉड्यूल डायरेक्टरी का अनुपस्थित होना "अक्षम करने के लिए कुछ नहीं" माना जाता है — सफलता, जो उपयोगकर्ता ने मांगी थी। वास्तविक त्रुटियाँ ( |
ठीक किया गया: एक विफल रन
|
/proc/modules को जाँच के रूप में अस्वीकार किया गया| फ़ाइल | परिवर्तन |
|---|---|
app/src/main/jni/bootstrap.c | disable_modules(): return errno == ENOENT ? 0 : -1; |
app/src/main/java/df/root/RootState.java | नया — "rooted" की एक परिभाषा, दोनों कॉलर द्वारा उपयोग की गई |
app/src/main/java/df/root/MainActivity.java | 5 रूट जाँचें RootState के माध्यम से रूट की गईं, विफलता पर failedRun सेट |
app/src/main/java/df/root/BootReceiver.java | रूट जाँच RootState के माध्यम से रूट की गई |
रूट जाँच का पहला प्रयास kernelsu प्रविष्टि के लिए /proc/modules पढ़ता था। यह
adb shell से काम करता था और ऐप के अंदर से हमेशा विफल रहता था, क्योंकि SELinux /proc/modules को
untrusted_app से छिपा देता है। एक ऐसी जाँच जो चुपचाप हमेशा विफल हो, किसी भी जाँच से बुरी है, इसलिए इसे
/dev/df + /dev/dfm6 की जोड़ी से बदल दिया गया — दोनों mode 0666 के साथ बनाए जाते हैं, दोनों ऐप के अपने
डोमेन से stat-able हैं।
दोनों सुधारों को केवल एक सफल पथ से नहीं, बल्कि एक जबरन-विफलता नकारात्मक परीक्षण से सत्यापित किया गया।
आवश्यकताएँ
libksud.so के साथ आता है:
adb यदि आप इसे PC से चलाना चाहते हैं। Shizuku की आवश्यकता नहीं है।चरण
bootstrap: starting SU daemon पर समाप्त होती है; फिर पिल Rooted दिखाती है
और आपका मैनेजर मॉड्यूल को लाइव दिखाता है।पूर्ववत करने के लिए: रीबूट करें। स्थायी रूप से पूर्ववत करने के लिए, ऐप को अनइंस्टॉल करें।
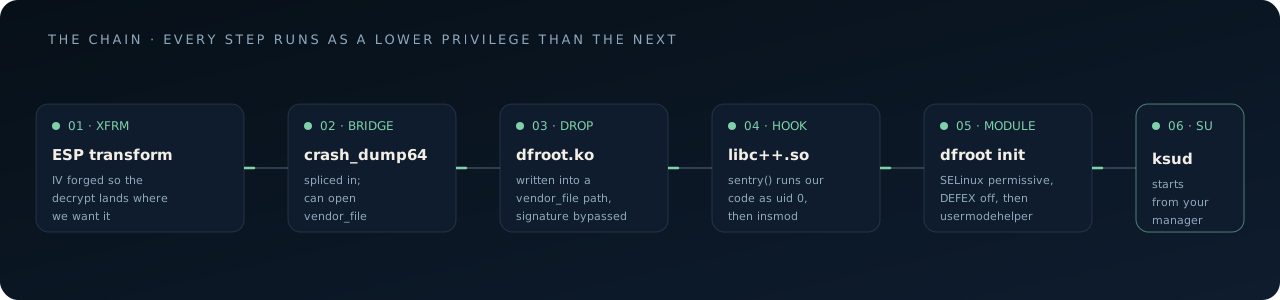
कर्नेल AES-CBC ESP पैकेट्स को सीधे उन फ़ाइलों के पेज कैश में डिक्रिप्ट करता है जो
splice() के लिए खोली गई हैं। इन्हें तैयार करके
IV = AES_ECB_DEC(key, current_content) XOR desired_content
किसी भी mapped shared library के किसी भी 16-बाइट-संरेखित ब्लॉक को ओवरराइट किया जा सकता है — बिना write अनुमति के, और copy-on-write ट्रिगर किए बिना। डिस्क पर मौजूद फ़ाइल अछूती रहती है; केवल cached पेज बदलता है, इसलिए यह तब तक टिकता है जब तक पेज evict न हो या डिवाइस रीबूट न हो।
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
