
 wgpsec/aboutsecurity
पेंटेस्ट के लिए सब कुछ। | पेनेट्रेशन टेस्टिंग नॉलेज बेस, जो सुरक्षा कार्यप्रणाली को AI Agent द्वारा निष्पादन योग्य प्रारूप में संचित करता है।
中文文档 | English
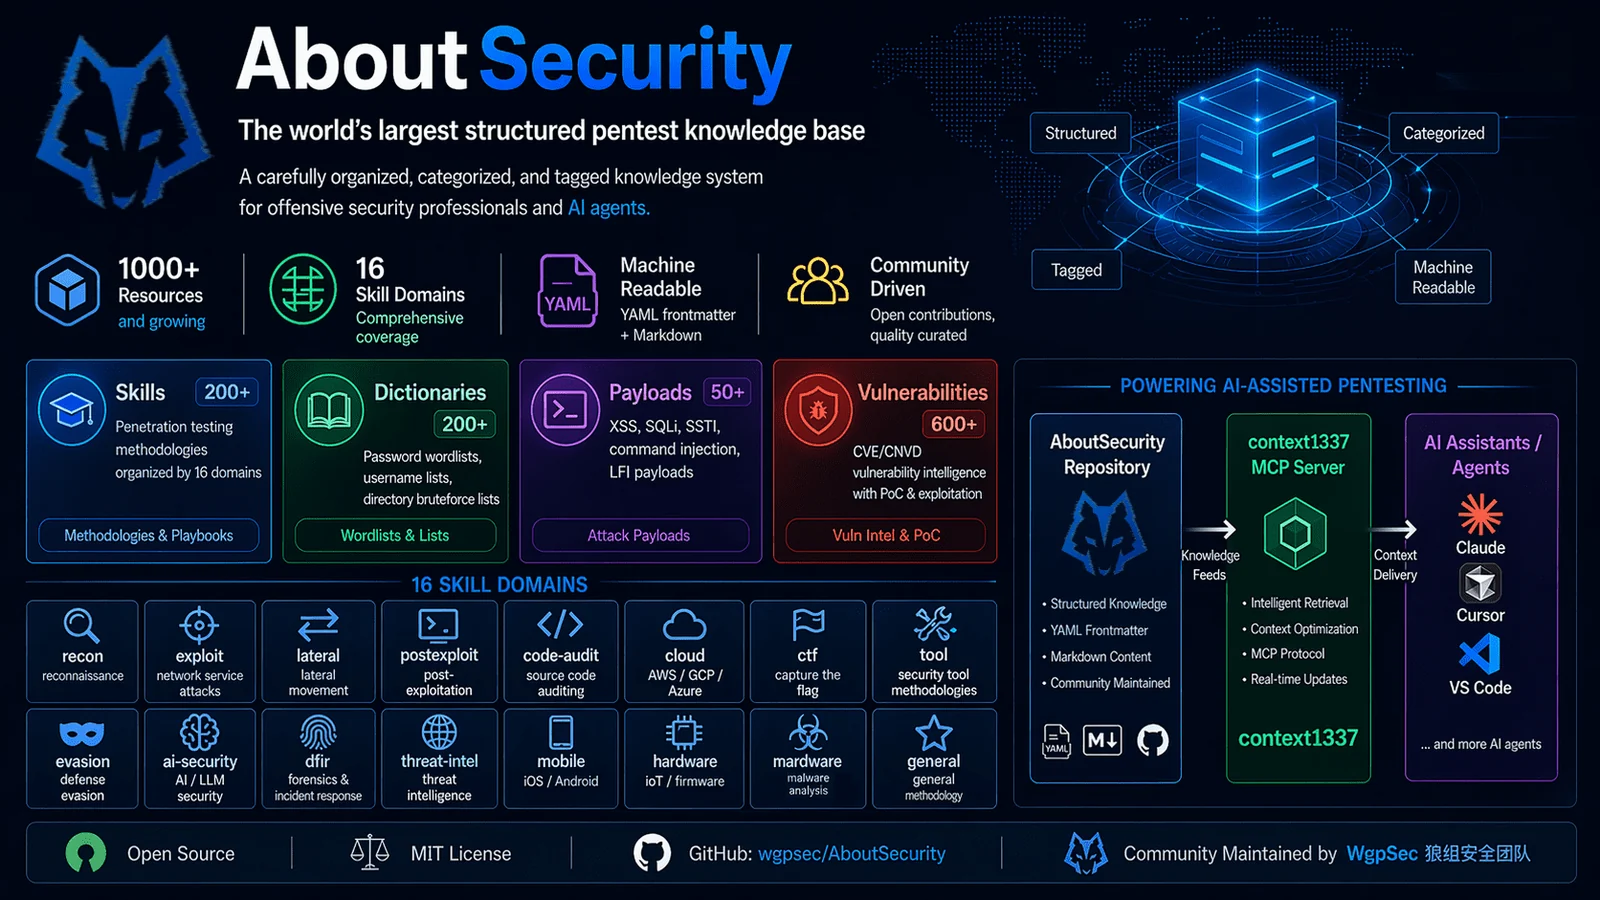
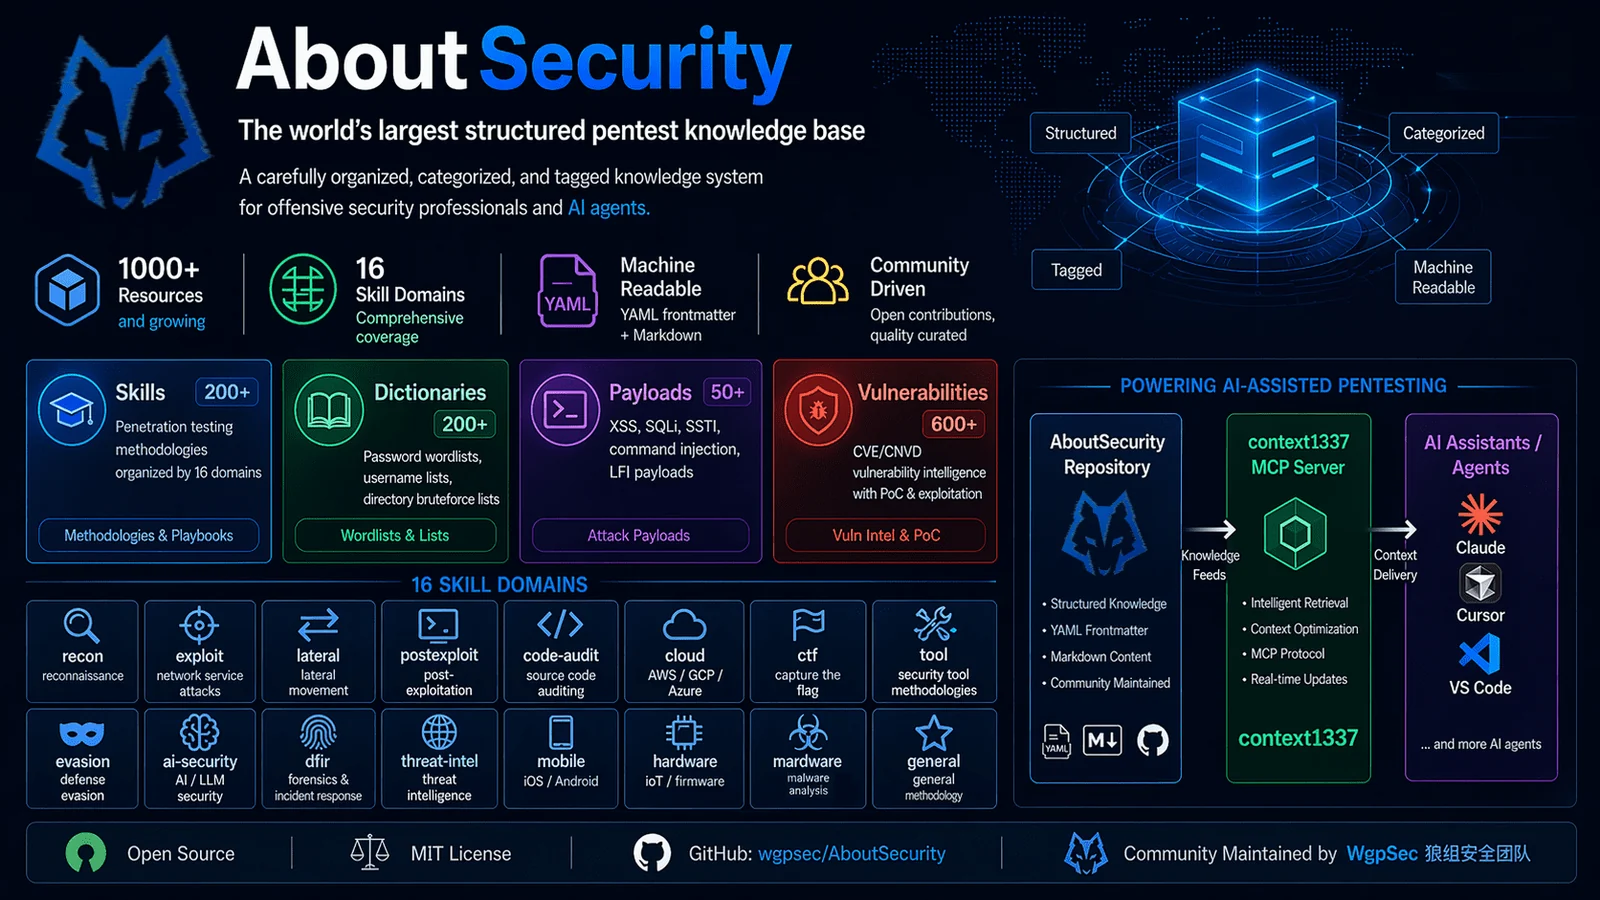
AI Agent-निष्पादन योग्य प्रारूप में सुरक्षा कार्यप्रणालियों के साथ पेनेट्रेशन टेस्टिंग नॉलेज बेस।
Skills/ — रेकॉन से लेकर पोस्ट-एक्सप्लॉइटेशन तक की पूरी श्रृंखला को कवर करने वाली 200+ स्किल कार्यप्रणालियाँ
ai-security/ — AI सुरक्षा (प्रॉम्प्ट इंजेक्शन, मॉडल जेलब्रेकिंग, प्रॉम्प्ट लीकिंग, एजेंट हमला श्रृंखलाएँ)cloud/ — क्लाउड वातावरण (Docker एस्केप, K8s हमला श्रृंखलाएँ, AWS IAM, Alibaba Cloud, Tencent Cloud, Serverless)code-audit/ — कोड ऑडिटिंग (PHP 8-स्किल सिस्टम, Java 8-स्किल सिस्टम जो इंजेक्शन/फ़ाइल/सीरियलाइज़ेशन/प्रमाणीकरण/फ्रेमवर्क/एक्सप्लॉइट श्रृंखलाओं को कवर करता है)ctf/ — CTF प्रतियोगिताएँ (Web चुनौतियाँ, रिवर्सिंग, PWN, क्रिप्टोग्राफी, फ़ोरेंसिक्स, AI/ML)dfir/ — डिजिटल फ़ोरेंसिक्स और घटना प्रतिक्रिया (मेमोरी फ़ोरेंसिक्स और एंटी-फ़ोरेंसिक्स, डिस्क फ़ोरेंसिक्स, लॉग इवेज़न)evasion/ — इवेज़न तकनीकें (C2 फ्रेमवर्क, शेलकोड जनरेशन, सुरक्षा अनुसंधान)exploit/ — शोषण (उपश्रेणी के अनुसार व्यवस्थित)
advanced/ — उन्नत शोषण (HTTP स्मगलिंग, रेस कंडीशन, सप्लाई चेन हमले, OT/ICS, क्रिप्टो हमले)auth/ — प्रमाणीकरण और प्राधिकरण (JWT, OAuth/SSO, IDOR, CORS, CSRF, कुकी विश्लेषण)binary/ — बाइनरी शोषण कार्यप्रणाली और उपकरणnetwork-service/ — पोर्ट/प्रोटोकॉल के अनुसार नेटवर्क सेवा पेंटेस्टिंग (SMB, FTP, SMTP, DNS, LDAP, आदि)web-method/ — Web कार्यप्रणाली (इंजेक्शन, XSS, SSRF, SSTI, फ़ाइल अपलोड, डीसीरियलाइज़ेशन, WAF बायपास...)general/ — सामान्य (रिपोर्ट जनरेशन, सप्लाई चेन ऑडिटिंग, मोबाइल बैकएंड API)hardware/ — हार्डवेयर/भौतिक पहुँच पेंटेस्टिंगlateral/ — लेटरल मूवमेंट (AD डोमेन हमले, NTLM रिले, डेटाबेस पिवोटिंग, Kerberoasting, ACL दुरुपयोग)malware/ — मैलवेयर (नमूना विश्लेषण कार्यप्रणाली, C2 बीकन कॉन्फ़िग निष्कर्षण, सैंडबॉक्स इवेज़न)mobile/ — मोबाइल ऐप पेंटेस्टिंग (Android, iOS)postexploit/ — पोस्ट-एक्सप्लॉइटेशन
post-exploit-linux/ / post-exploit-windows/ — OS-स्तरीय प्रिविलेज एस्केलेशन, क्रेडेंशियल चोरीpersist-maintain/ — पर्सिस्टेंस तकनीकें (cron, सेवाएँ, webshell)tool-delivery/ — समझौता किए गए होस्ट्स पर टूल डिलीवरी (fscan, frp, chisel, linpeas, mimikatz, आदि; Linux/Windows स्थानांतरण विधियाँ: wget/curl/certutil/bitsadmin/PowerShell/python/nc/base64/SMB; नो-ईग्रेस परिदृश्य, AV बायपास, निष्पादन-पश्चात सफ़ाई)product/ — उत्पाद-विशिष्ट पोस्ट-एक्सप्लॉइटेशन रणनीतियाँ (ArgoCD, Harbor, डेटाबेस, मिडलवेयर, Portainer, RabbitMQ)recon/ — रेकॉनिसेंस (सबडोमेन एन्यूमरेशन, निष्क्रिय सूचना संग्रह, JS API निष्कर्षण)threat-intel/ — थ्रेट इंटेलिजेंस (IOC इवेज़न, APT सिमुलेशन, थ्रेट हंटिंग इवेज़न)tool/ — टूल उपयोग (fscan, nuclei, sqlmap, msfconsole, ffuf, hashcat)Dic/ — शब्दकोश लाइब्रेरी (लोअरकेस हाइफ़न-पृथक नामकरण, प्रत्येक निर्देशिका में _meta.yaml मेटाडेटा है)
auth/ — उपयोगकर्ता नाम/पासवर्ड (जटिलता-नियम पासवर्ड, WPA, पिनयिन नाम), साथ ही सरकारी/उद्यम सुरक्षा उपकरणों और OA सिस्टम के डिफ़ॉल्ट क्रेडेंशियल (device-default/)network/ — DNS सर्वर, बहिष्कृत IP रेंजport/ — सेवा-विशिष्ट ब्रूट-फ़ोर्स शब्दकोश (mysql, redis, ssh, आदि — 19 प्रकार)regular/ — सामान्य-उद्देश्य शब्दकोश (संख्याएँ, अक्षर, पते, कीवर्ड)web/ — Web निर्देशिकाएँ, API पैरामीटर, मिडलवेयर, अपलोड बायपास, webshells, HTTP हेडरPayload/ — हमला पेलोड (लोअरकेस हाइफ़न-पृथक नामकरण, प्रत्येक निर्देशिका में _meta.yaml मेटाडेटा है)
sqli/, xss/, ssrf/, xxe/, lfi/, rce/, upload/, cors/, hpp/, format/, ssi/, email/, access-bypass/, prompt-injection/, reverse-shell/Vuln/ — 600+ भेद्यता प्रविष्टियाँ, उत्पाद के अनुसार व्यवस्थित संरचित भेद्यता डेटा
ai/ — AI-संबंधित (ComfyUI, Dify, LangFlow, AnythingLLM, आदि)cloud/ — क्लाउड प्लेटफ़ॉर्म (AWS API Gateway, आदि)middleware/ — मिडलवेयर (ActiveMQ, Nacos, Grafana, Jenkins, RocketMQ, आदि — 437 प्रविष्टियाँ)network/ — नेटवर्क डिवाइस (राउटर, स्विच, आदि)web/ — वेब एप्लिकेशन (1Panel, WordPress, OFBiz, आदि)postexploit/ बनाम Vuln/:
postexploit/के अंतर्गत स्किल्स पोस्ट-एक्सप्लॉइटेशन लेयर हैं — एक्सेस प्राप्त करने के बाद क्या करना है (प्रिविलेज एस्केलेशन, पर्सिस्टेंस, क्रेडेंशियल एक्सट्रैक्शन, लेटरल मूवमेंट, उत्पाद-विशिष्ट रणनीतियाँ)।Vuln/के अंतर्गत प्रविष्टियाँ वल्नरेबिलिटी डेटा लेयर हैं — प्रभावित संस्करण, PoC कोड, प्रति CVE विशिष्ट शोषण चरण। संक्षेप में: Skills आपको बताती हैं "अंदर आने के बाद क्या करना है", Vuln बताता है "अंदर कैसे आना है"।
git clone https://github.com/wgpsec/AboutSecurity.git
# Sync all security skills to your working project
cd AboutSecurity
./scripts/sync-claude-skills.sh --target /path/to/your-project

# Result: creates .claude/skills/<skill-name>/ symlinks in the target project
# Claude Code will automatically discover and invoke these skills
AboutSecurity रिपॉज़िटरी में ही सिंक करने के लिए
--targetछोड़ दें (इस रिपॉज़िटरी में सीधे Agent का उपयोग करने के लिए)। स्किल जोड़ने या हटाने के बाद दोबारा चलाएँ।
शब्दकोशों और पेलोड्स को सिंक करने की आवश्यकता नहीं है — बस अपनी Agent बातचीत में पथों का संदर्भ दें:
"Use the dictionaries under /path/to/AboutSecurity/Dic/auth/ to brute-force SSH"
"Load the payload list from /path/to/AboutSecurity/Payload/xss/ for fuzz testing"
Agent इन फ़ाइलों को सीधे Read / Glob टूल्स के माध्यम से पढ़ता है — बस सही repo पथ प्रदान करें।
SKILL.md) जो AI Agent को बताती है "परिदृश्य X का सामना करने पर क्या करना है".claude/skills/<name>/SKILL.md को पहचानता हैskills/exploit/web-method/sql-injection/SKILL.md), सिंक स्क्रिप्ट नेस्टेड → सपाट मैपिंग के लिए सिमलिंक बनाती हैयदि आप AI सहायकों (Claude Code, Cursor, Claude Desktop, आदि) के माध्यम से प्राकृतिक भाषा में इस repo के सभी संसाधनों को खोजना और आह्वान करना चाहते हैं, तो context1337 को तैनात करें — एक स्टैंडअलोन MCP संसाधन सेवा जो AboutSecurity को एक फ़ाइल repo से एक उपभोग्य API में बदल देती है (context7 की तरह, लेकिन सुरक्षा के लिए)।
git clone https://github.com/wgpsec/context1337.git
cd context1337
make run   # One command: clone data + build index + start server
फिर अपने AI टूल में MCP सेवा जोड़ें:
# Claude Code
claude mcp add aboutsecurity --transport http http://localhost:1337/mcp
इसके बाद, प्राकृतिक भाषा के साथ क्वेरी करें: "Search for SQL injection resources", "List all XSS payloads", "Find critical Apache vulnerabilities", आदि। विवरण के लिए context1337 README देखें।
skills/README.md में skills वर्गीकरण आर्किटेक्चर, फ़ॉर्मेट विनिर्देश, और बेंचमार्क परीक्षण प्रक्रिया शामिल है।
file-backup/, api-param/, prompt-injection/Fuzz_ उपसर्ग नहीं (पुरानी नामकरण को साफ़ कर दिया गया है)password-top100.txt, xss-tag-event-full.txt, complex-8char-upper-lower-digit.txt_meta.yaml मेटाडेटा