#1

 etsy/midas
Mac घुसपैठ का पता लगाने वाली विश्लेषण प्रणाली
 grapl-security/grapl
डिटेक्शन और रिस्पॉन्स के लिए ग्राफ प्लेटफॉर्म
 mandiant/mandiant-azure-ad-investigator
केवल-पढ़ने के लिए PowerShell मॉड्यूल जो Azure AD में UNC2452 और अन्य खतरा अभिनेता कलाकृतियों का पता लगाने, संघीय डोमेन, सेवा प्रिंसिपल, एप्लिकेशन और…
 blackhillsinfosec/eventlogging
Windows Event Forwarding, Sysmon, और Active Directory वातावरण में कस्टम ऑडिट नीतियों को तैनात करने के लिए स्वचालन स्क्रिप्ट्स।
 intezer/linux-explorer
लिनक्स एंडपॉइंट्स के लिए उपयोग में आसान लाइव फोरेंसिक टूलबॉक्स
 tnich/honssh
HonSSH को क्लाइंट और सर्वर के बीच सभी SSH संचार को लॉग करने के लिए डिज़ाइन किया गया है।
 dfir-dd/dfir-toolkit
Windows आर्टिफैक्ट्स की फोरेंसिक जांच के लिए CLI टूल्स
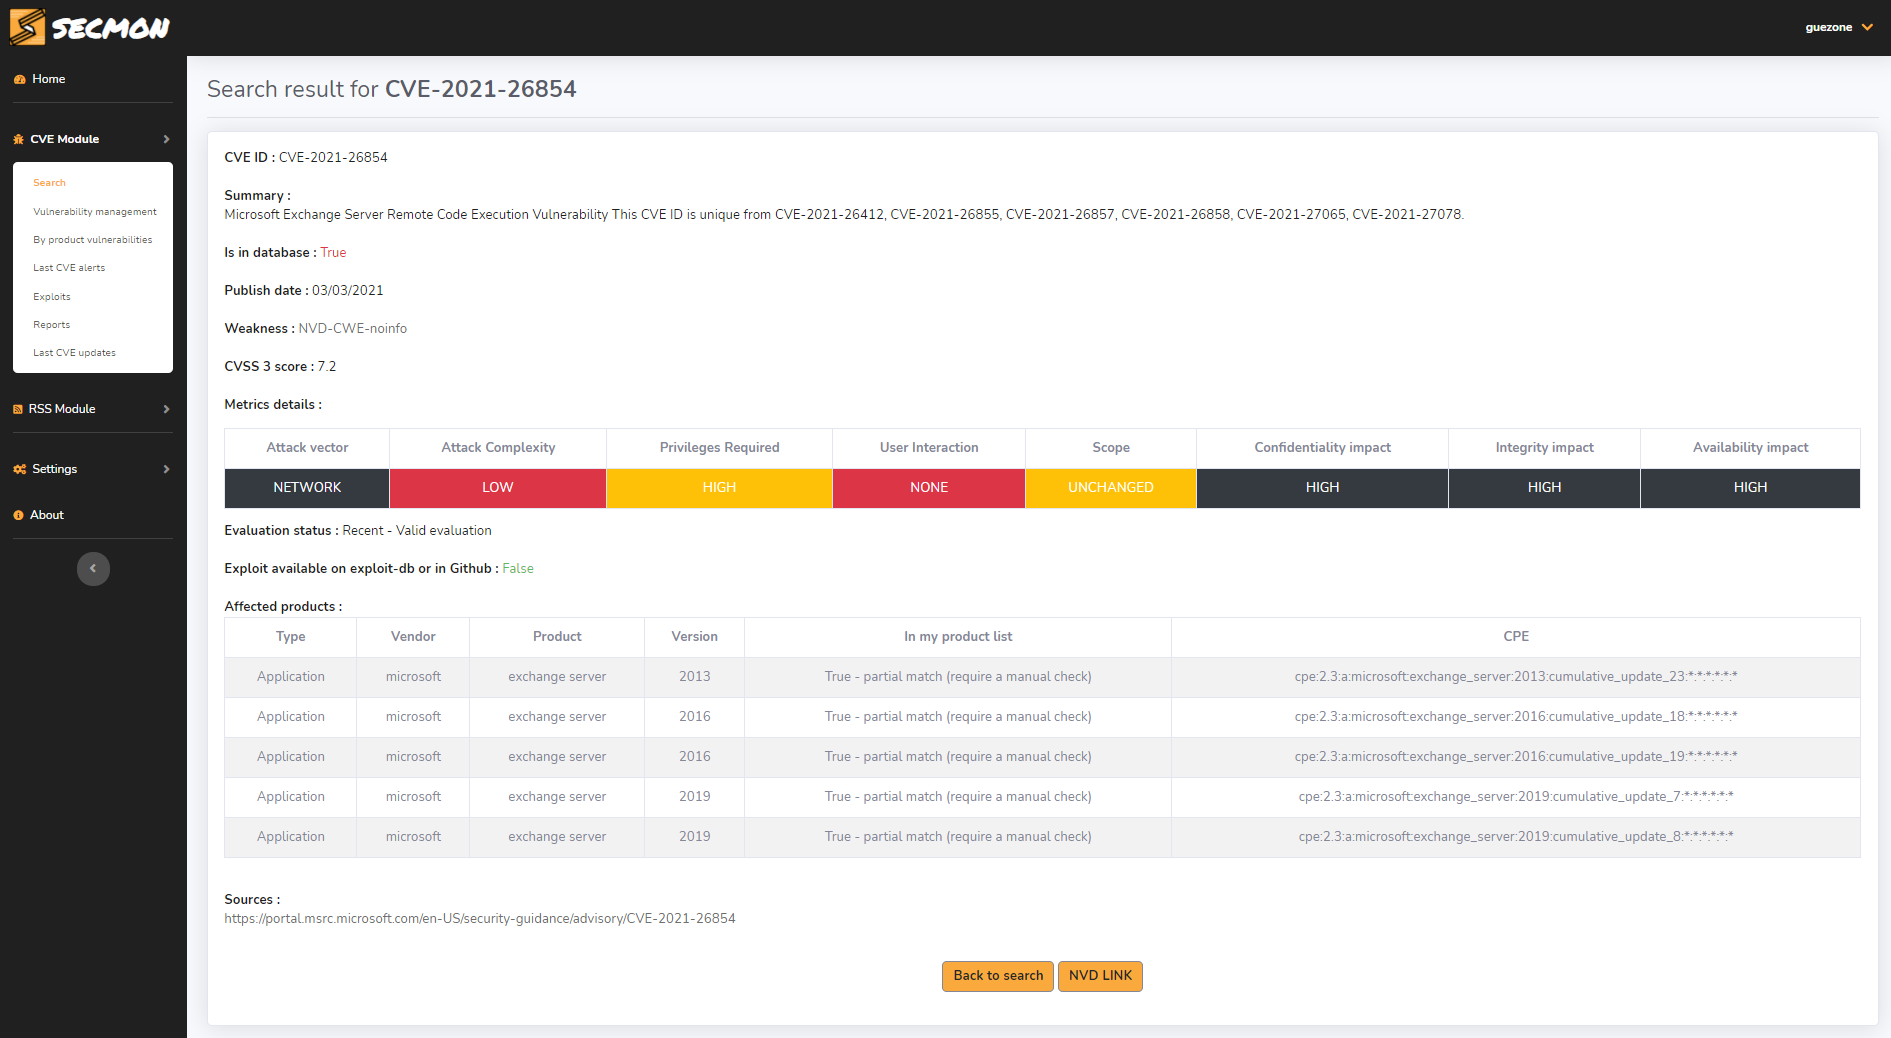 alb-uss/secmon
SECMON एक वेब-आधारित उपकरण है जो वेब इंटरफ़ेस के साथ इन्फोसेक निगरानी और भेद्यता प्रबंधन के स्वचालन के लिए है।
 0x4d31/salt-scanner
Salt Open और Vulners ऑडिट API पर आधारित Linux भेद्यता स्कैनर, Slack सूचनाओं और JIRA एकीकरण के साथ
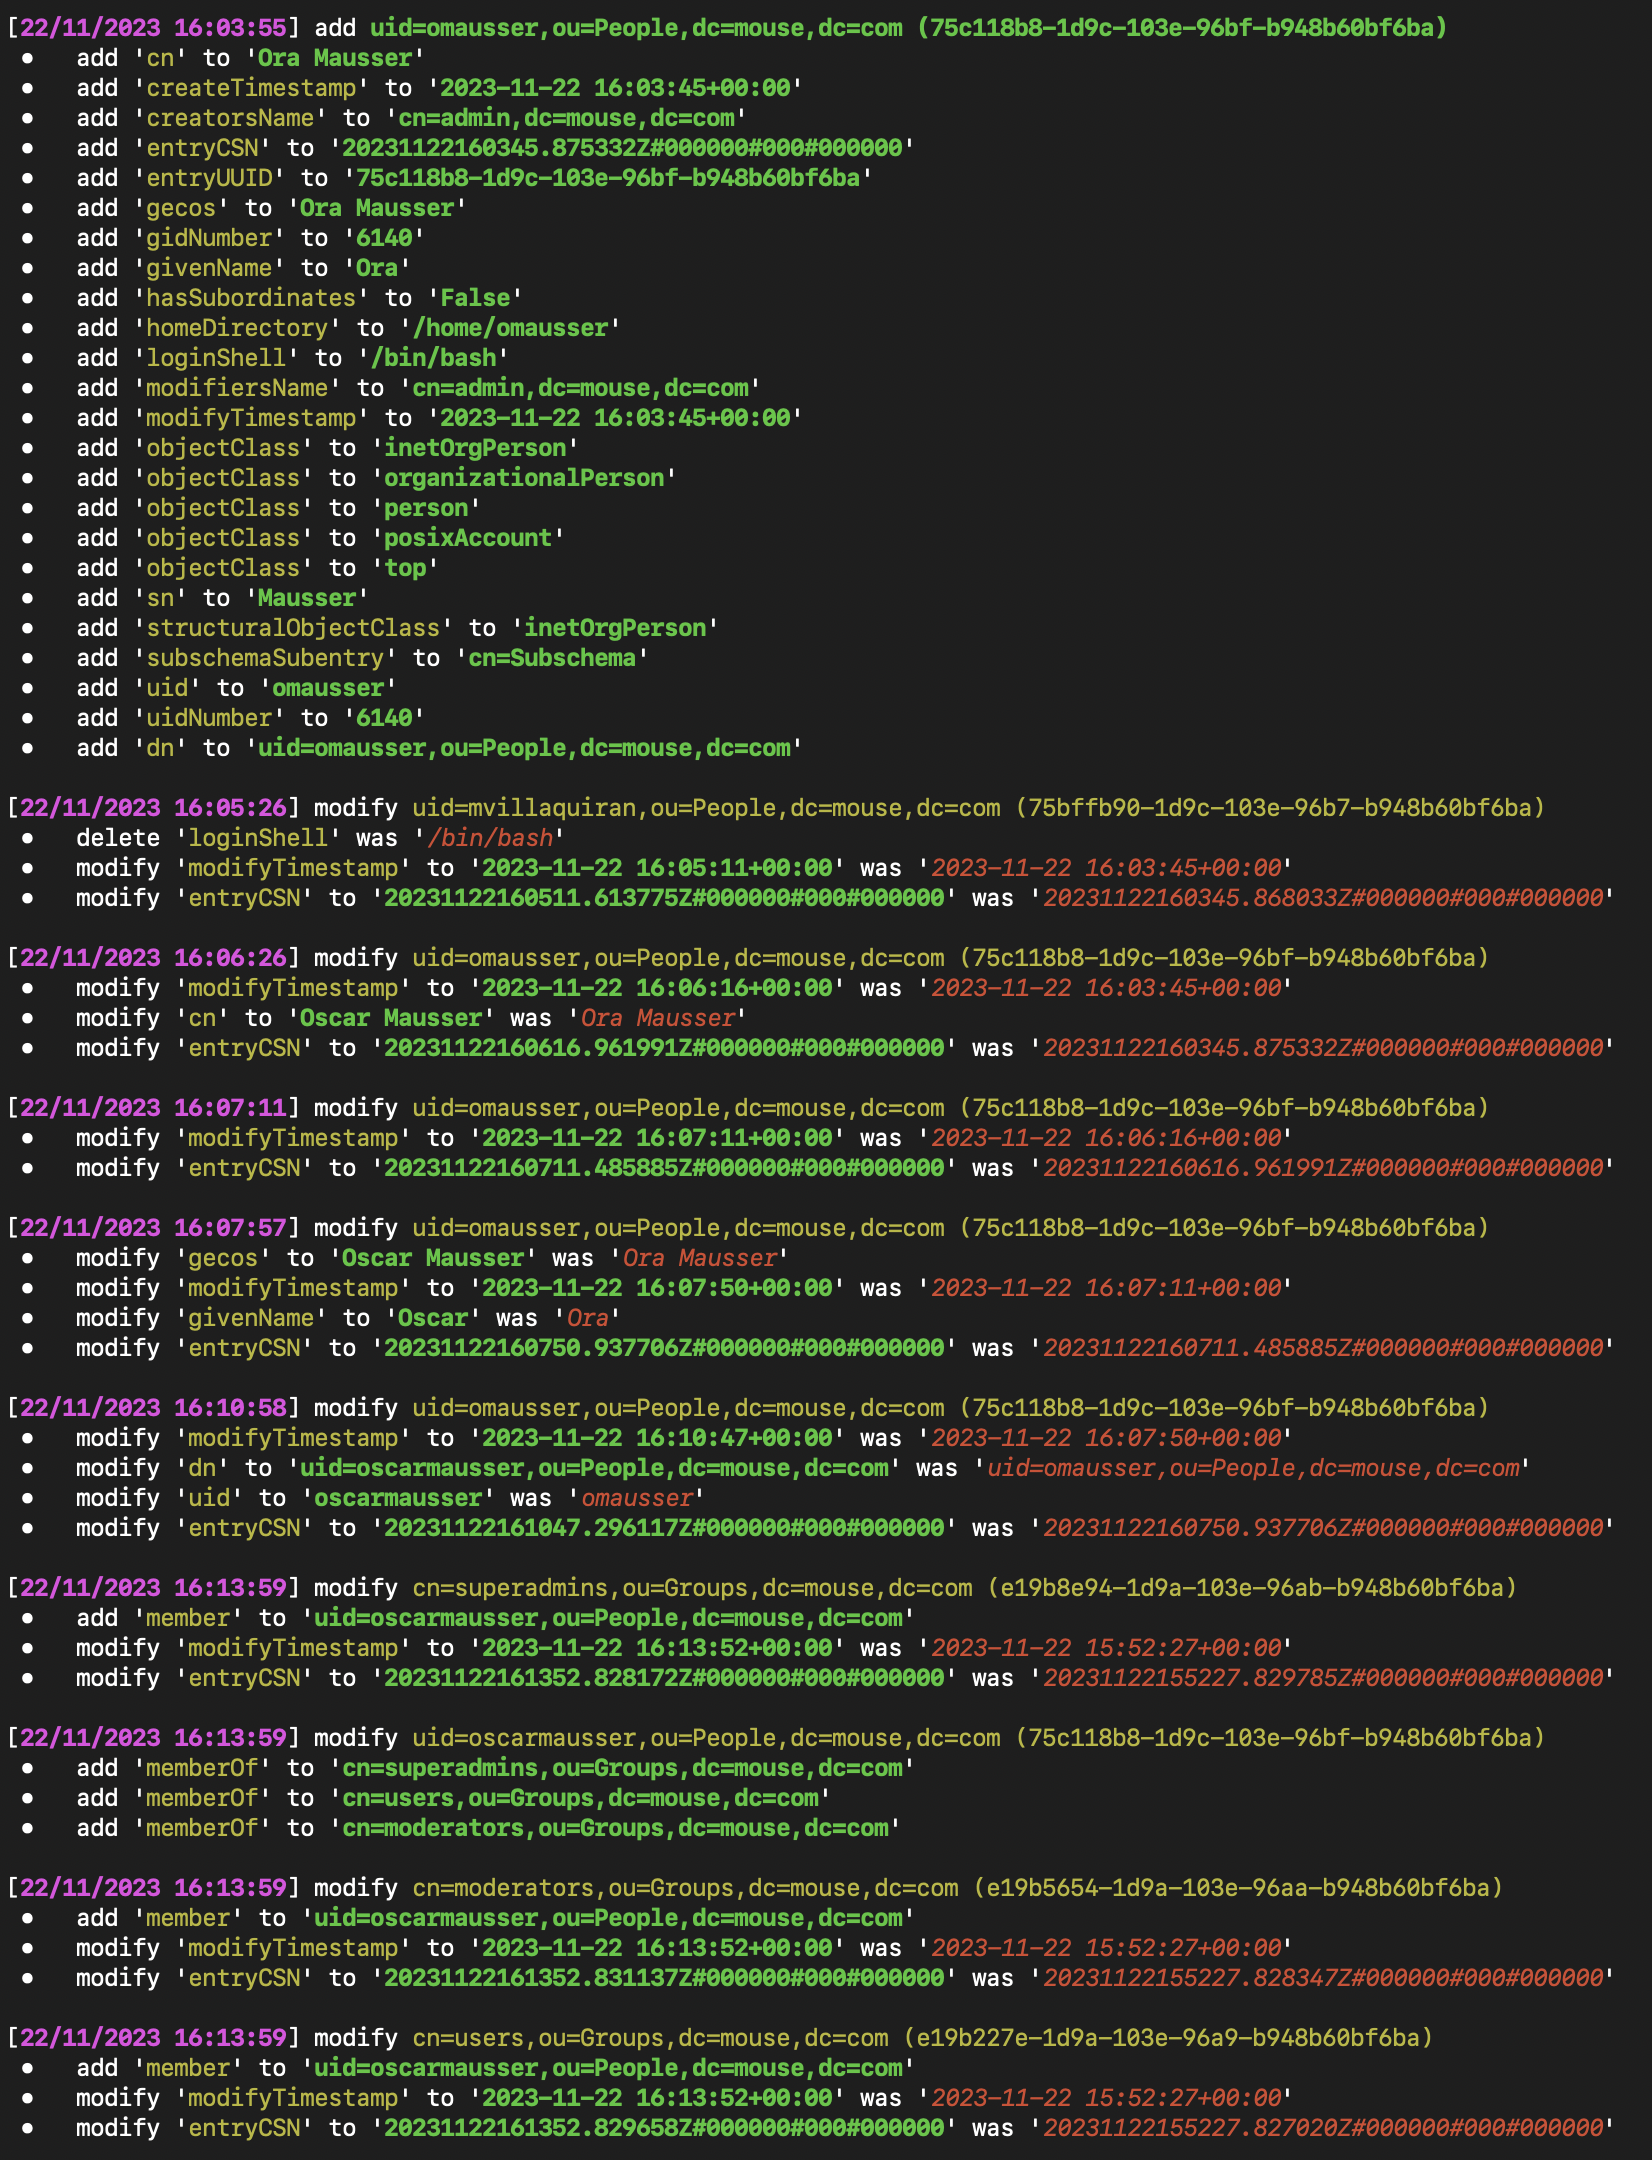 megamansec/ldap-monitoring-watchdog
LDAP Watchdog: एक रीयल-टाइम लिनक्स-संगत LDAP निगरानी उपकरण जो निर्देशिका परिवर्तनों का पता लगाने के लिए है, प्रशासकों और सुरक्षा शोधकर्ताओं के लिए…
 mitrecnd/whodat
पिवोटेबल Reverse WhoIs / PDNS Fusion जिसमें Registrant Tracking और Alerting शामिल है, साथ ही स्वचालित क्वेरीज़ के लिए API (JSON/CSV/TXT)
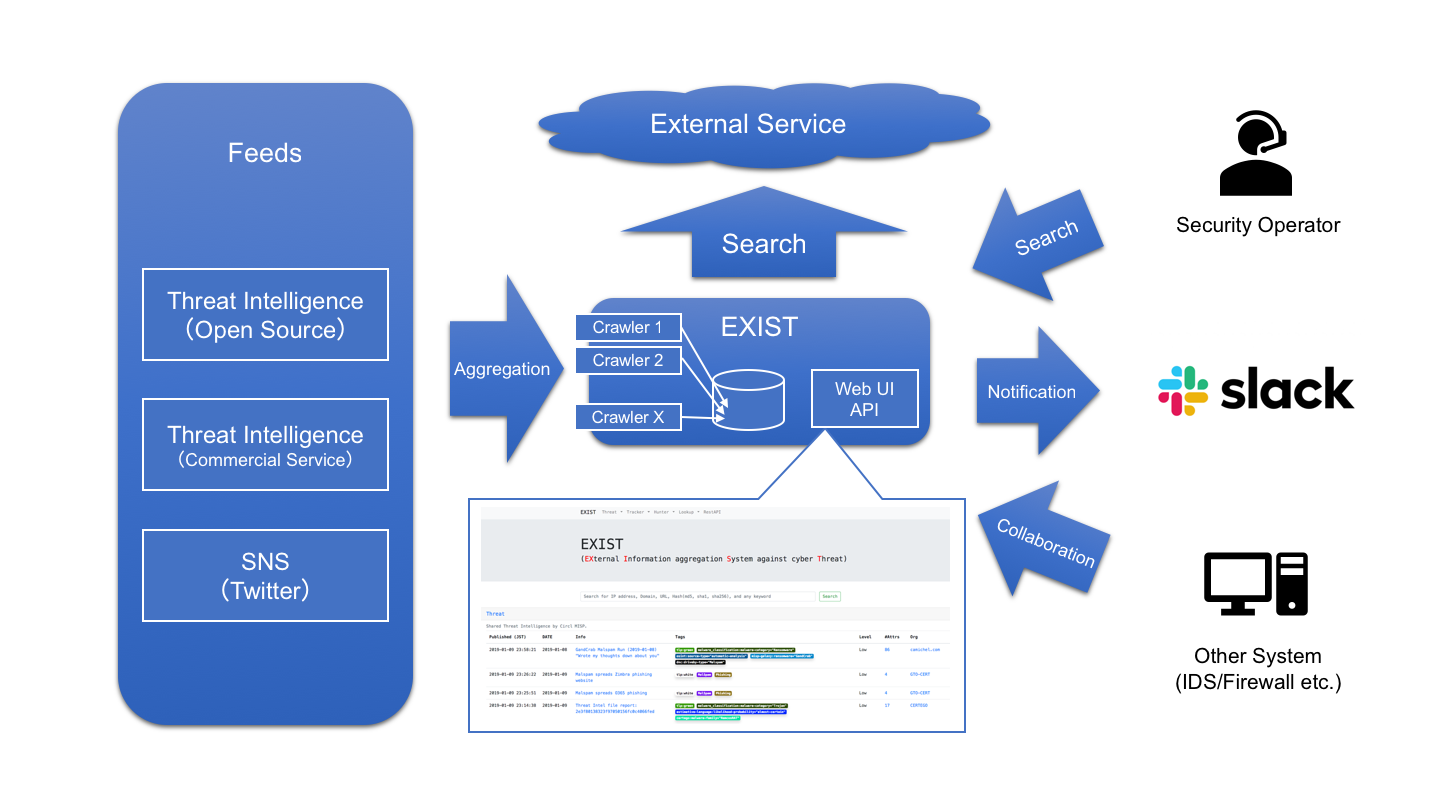 nict-csl/exist
EXIST एक वेब एप्लिकेशन है जो साइबर खतरे की खुफिया जानकारी (cyber threat intelligence) को एकत्र करने और उसका विश्लेषण करने के लिए है।
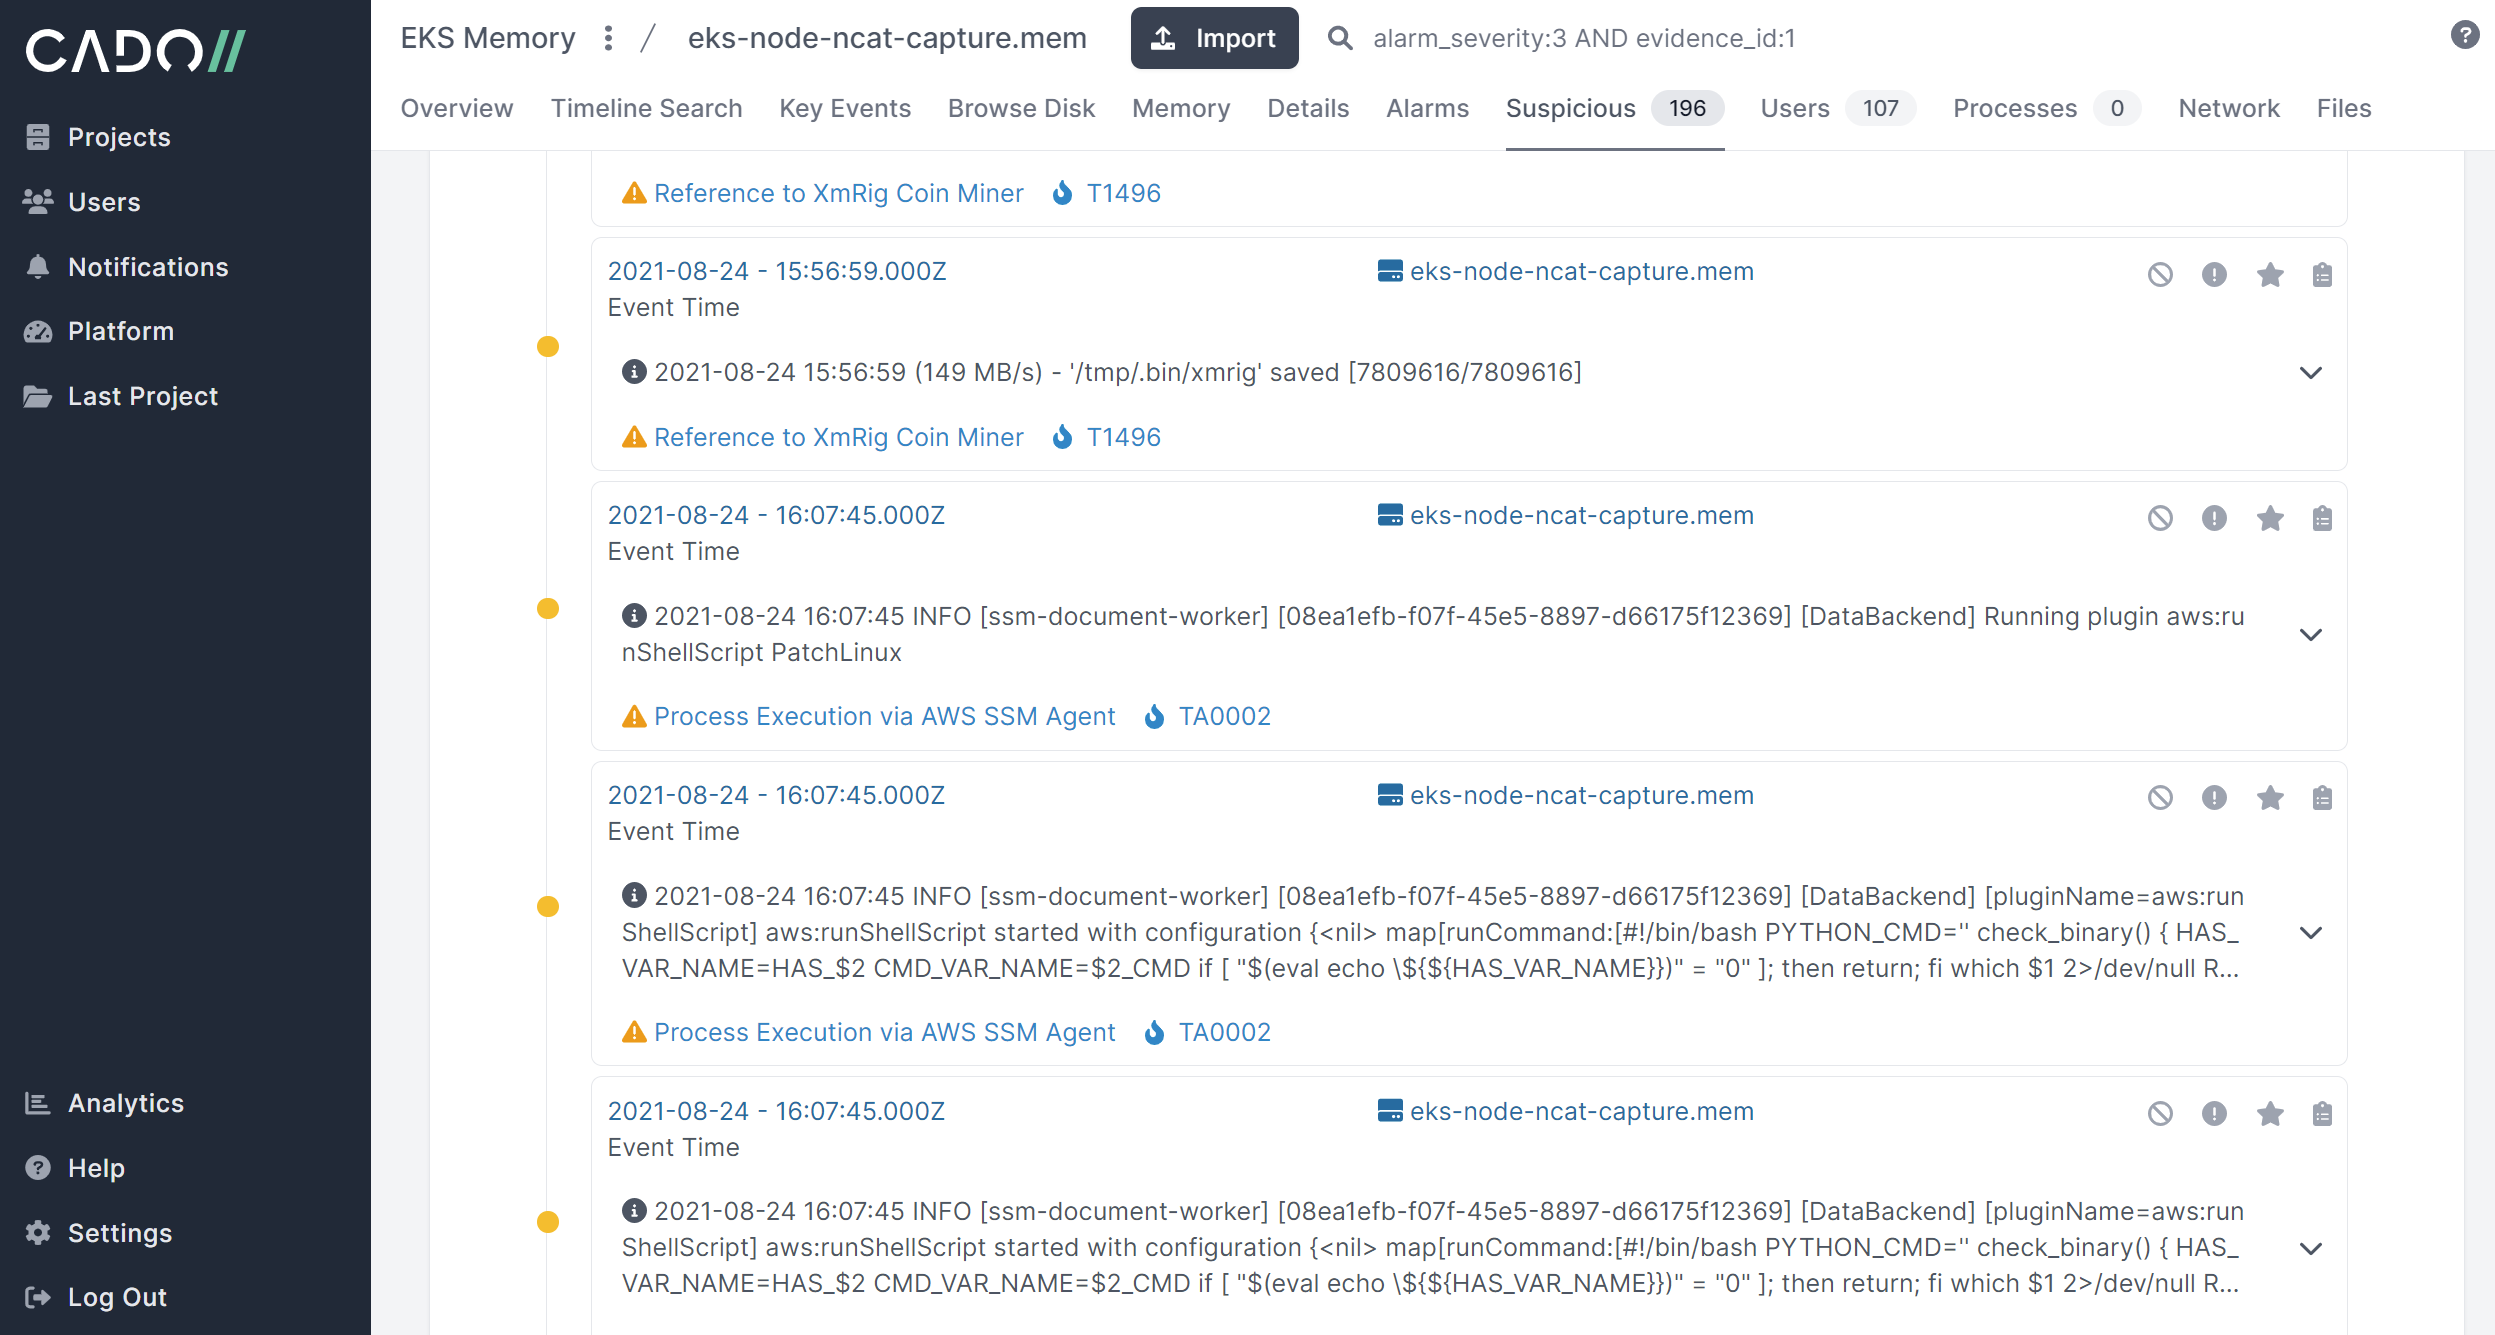 cado-security/rip_raw
Rip Raw समझौता किए गए Linux सिस्टम की मेमोरी का विश्लेषण करने के लिए एक छोटा उपकरण है।
 0x0v1/audix
Audix एक PowerShell टूल है जो सुरक्षा निगरानी के लिए Windows Event Audit Policies को त्वरित रूप से कॉन्फ़िगर करता है।
 mandiant/ioc-scanner-cve-2019-19781
CVE-2019-19781 के लिए समझौता सूचक स्कैनर