#1
लॉग पार्सिंग, SIEM, केंद्रीकृत लॉगिंग, फोरेंसिक टाइमलाइन और सुरक्षा घटना सहसंबंध उपकरण।
Kitploit अनुशंसित

 asmitdesai/ubuntils
Ubuntu सिस्टमों की फोरेंसिक ट्राइएज के लिए Python CLI/TUI — आर्टिफैक्ट संग्रह, टाइमलाइन सहसंबंध और Wazuh एकीकरण के साथ पर्सिस्टेंस मैकेनिज़्म का पता…
 prox0959/cryptoclipguard
विंडोज़ क्लिपबोर्ड हाईजैक का रीयल-टाइम डिटेक्टर जो क्लिपबोर्ड परिवर्तनों की निगरानी करता है, प्रतिस्थापित BTC, ETH, SOL, और USDT पतों को पुनर्स्थापित…
 prox0959/memguard
शून्य-निर्भरता वाला Windows EDR उपयोगिता जो अनधिकृत LSASS मेमोरी एक्सेस, हैंडल डुप्लीकेशन, और LOLBin क्रेडेंशियल डंपिंग का वास्तविक समय में पता लगाती…
 gmh5225/gatekeeper
Go में सेल्फ-होस्टेड SSH एक्सेस गेटवे, जिसमें OIDC/LDAP प्रमाणीकरण, RBAC, MFA, सत्र रिकॉर्डिंग, ऑडिट एक्सपोर्ट, एन्क्रिप्शन एट रेस्ट, IP नियम, और…
 g0tmi1k/kippo-g0tmi1k
मध्यम-अंतःक्रिया SSH हनीपॉट जो ब्रूट फोर्स हमलों और पूर्ण आक्रमणकारी शेल अंतःक्रियाओं को लॉग करता है, साथ ही फिंगरप्रिंटिंग कम करने के लिए अनुकूलन…
 mohamedbrek/soc335-cve-2024-49138-exploitation-detected
LetsDefend SOC लैब CVE-2024-49138 और संबंधित दुर्भावनापूर्ण गतिविधि की जाँच कर रही है।
 griisemine/cve-2026-87902-detection
CVE-2026-87902 के लिए डिटेक्शन टूलकिट और प्रतिलिपि-योग्य लैब, जो एक अनधिकृत WordPress पाथ ट्रैवर्सल है। इसमें रिमोट चेकर, IoC विश्लेषक, Sigma नियम,…
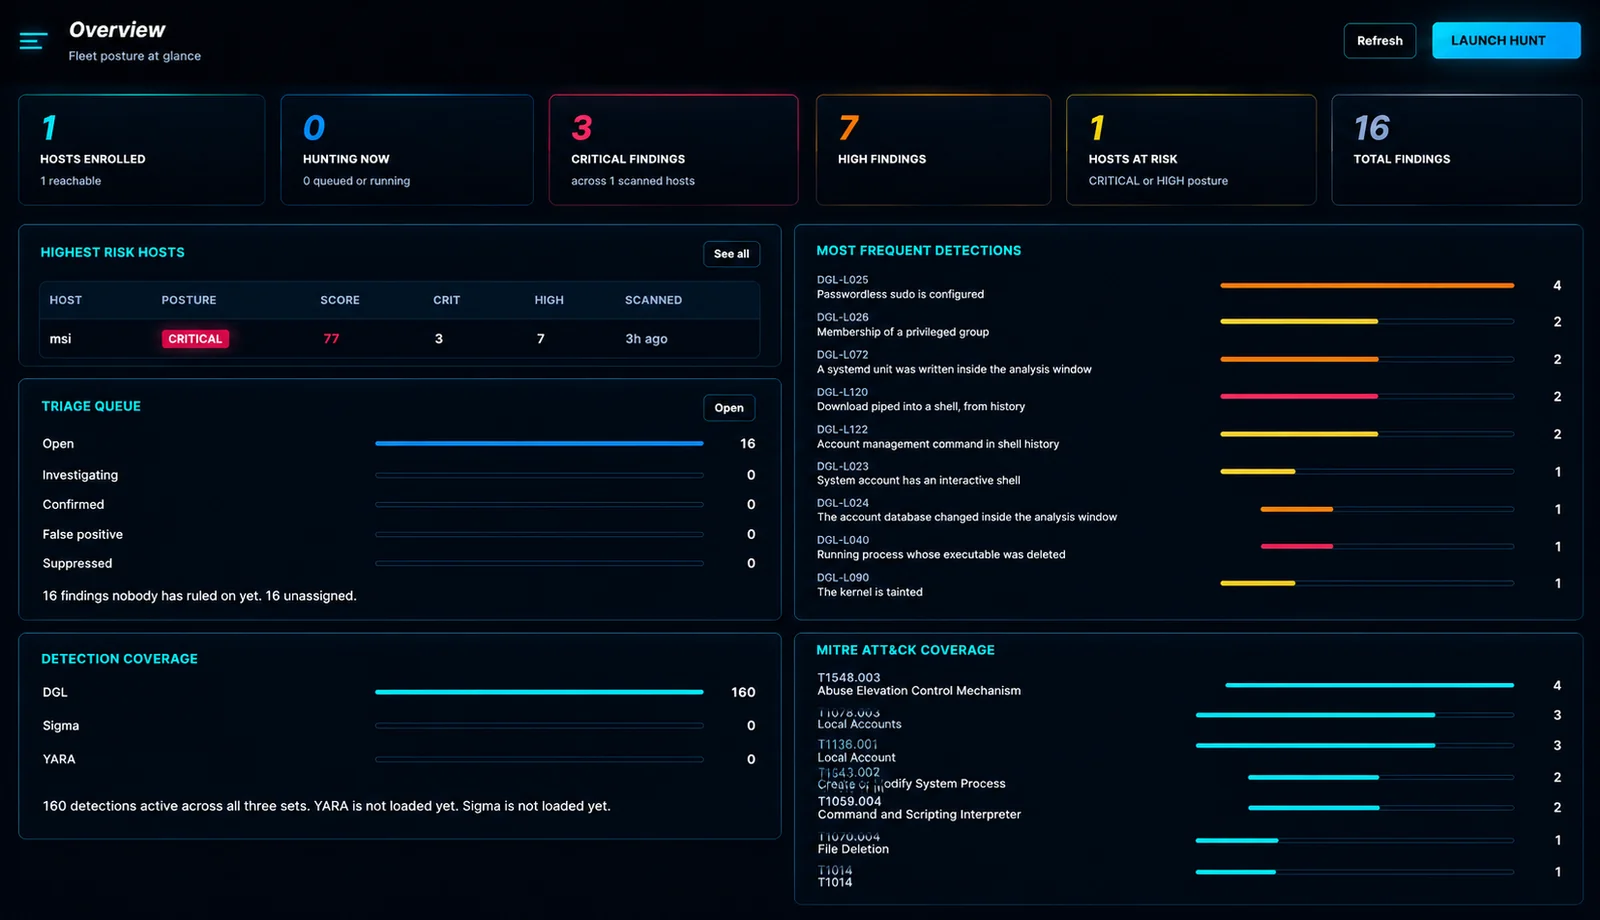 douglas-042/douglas-042-hq
Douglas-042 HEADQUARTERS कलेक्टरों के लिए केंद्रीय कंसोल। यह एक फ्लीट को स्कैन करता है, होस्ट्स के बीच परिणामों को सहसंबंधित करता है, और एक ही स्थान…
 philippeabraxas-jpg/responsible-alliance-protocol
सुरक्षा एक प्रॉम्प्ट निर्देश नहीं हो सकती। TBP स्वायत्त एजेंटों के लिए एक बाहरी निष्पादन-स्तर की सीमा प्रदान करता है, जो हस्ताक्षरित OPA नीतियों,…
 security-onion-solutions/security-onion
सिक्योरिटी ओनियन 16.04 - खतरे की खोज, एंटरप्राइज़ सुरक्षा निगरानी और लॉग प्रबंधन के लिए लिनक्स डिस्ट्रो
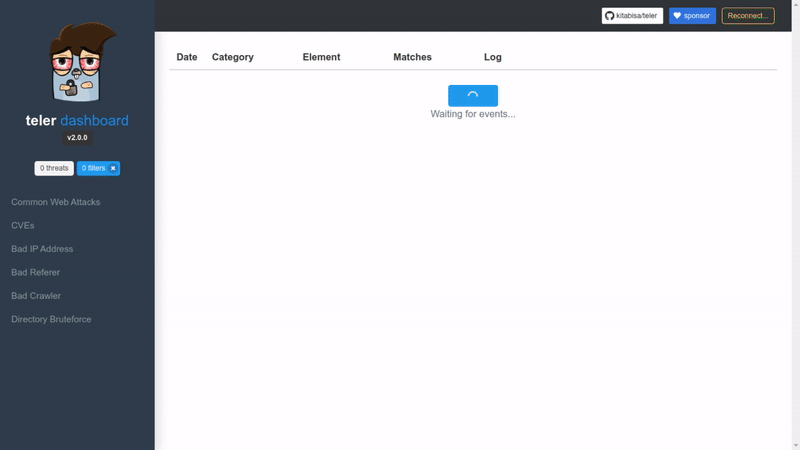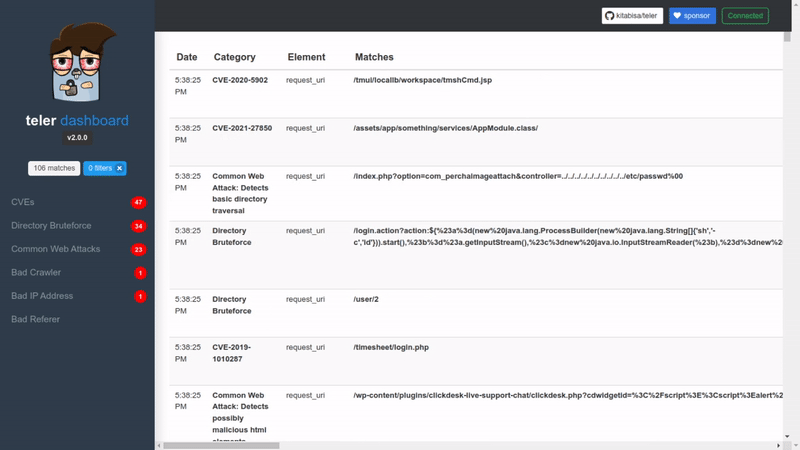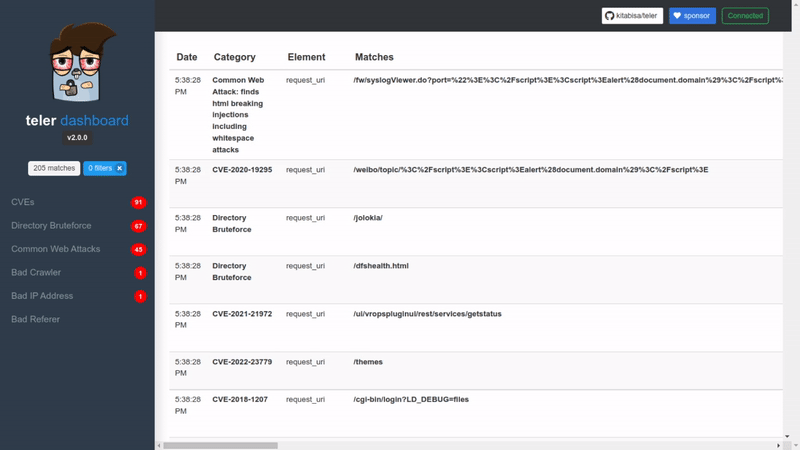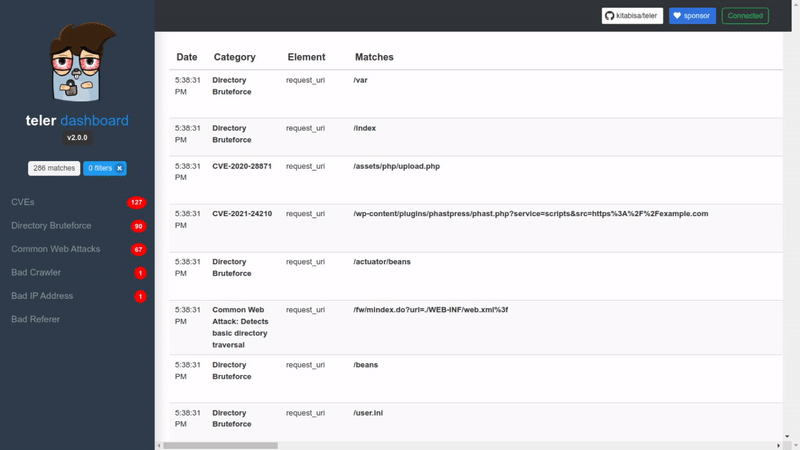 teler-sh/teler
रीयल-टाइम HTTP घुसपैठ का पता लगाना
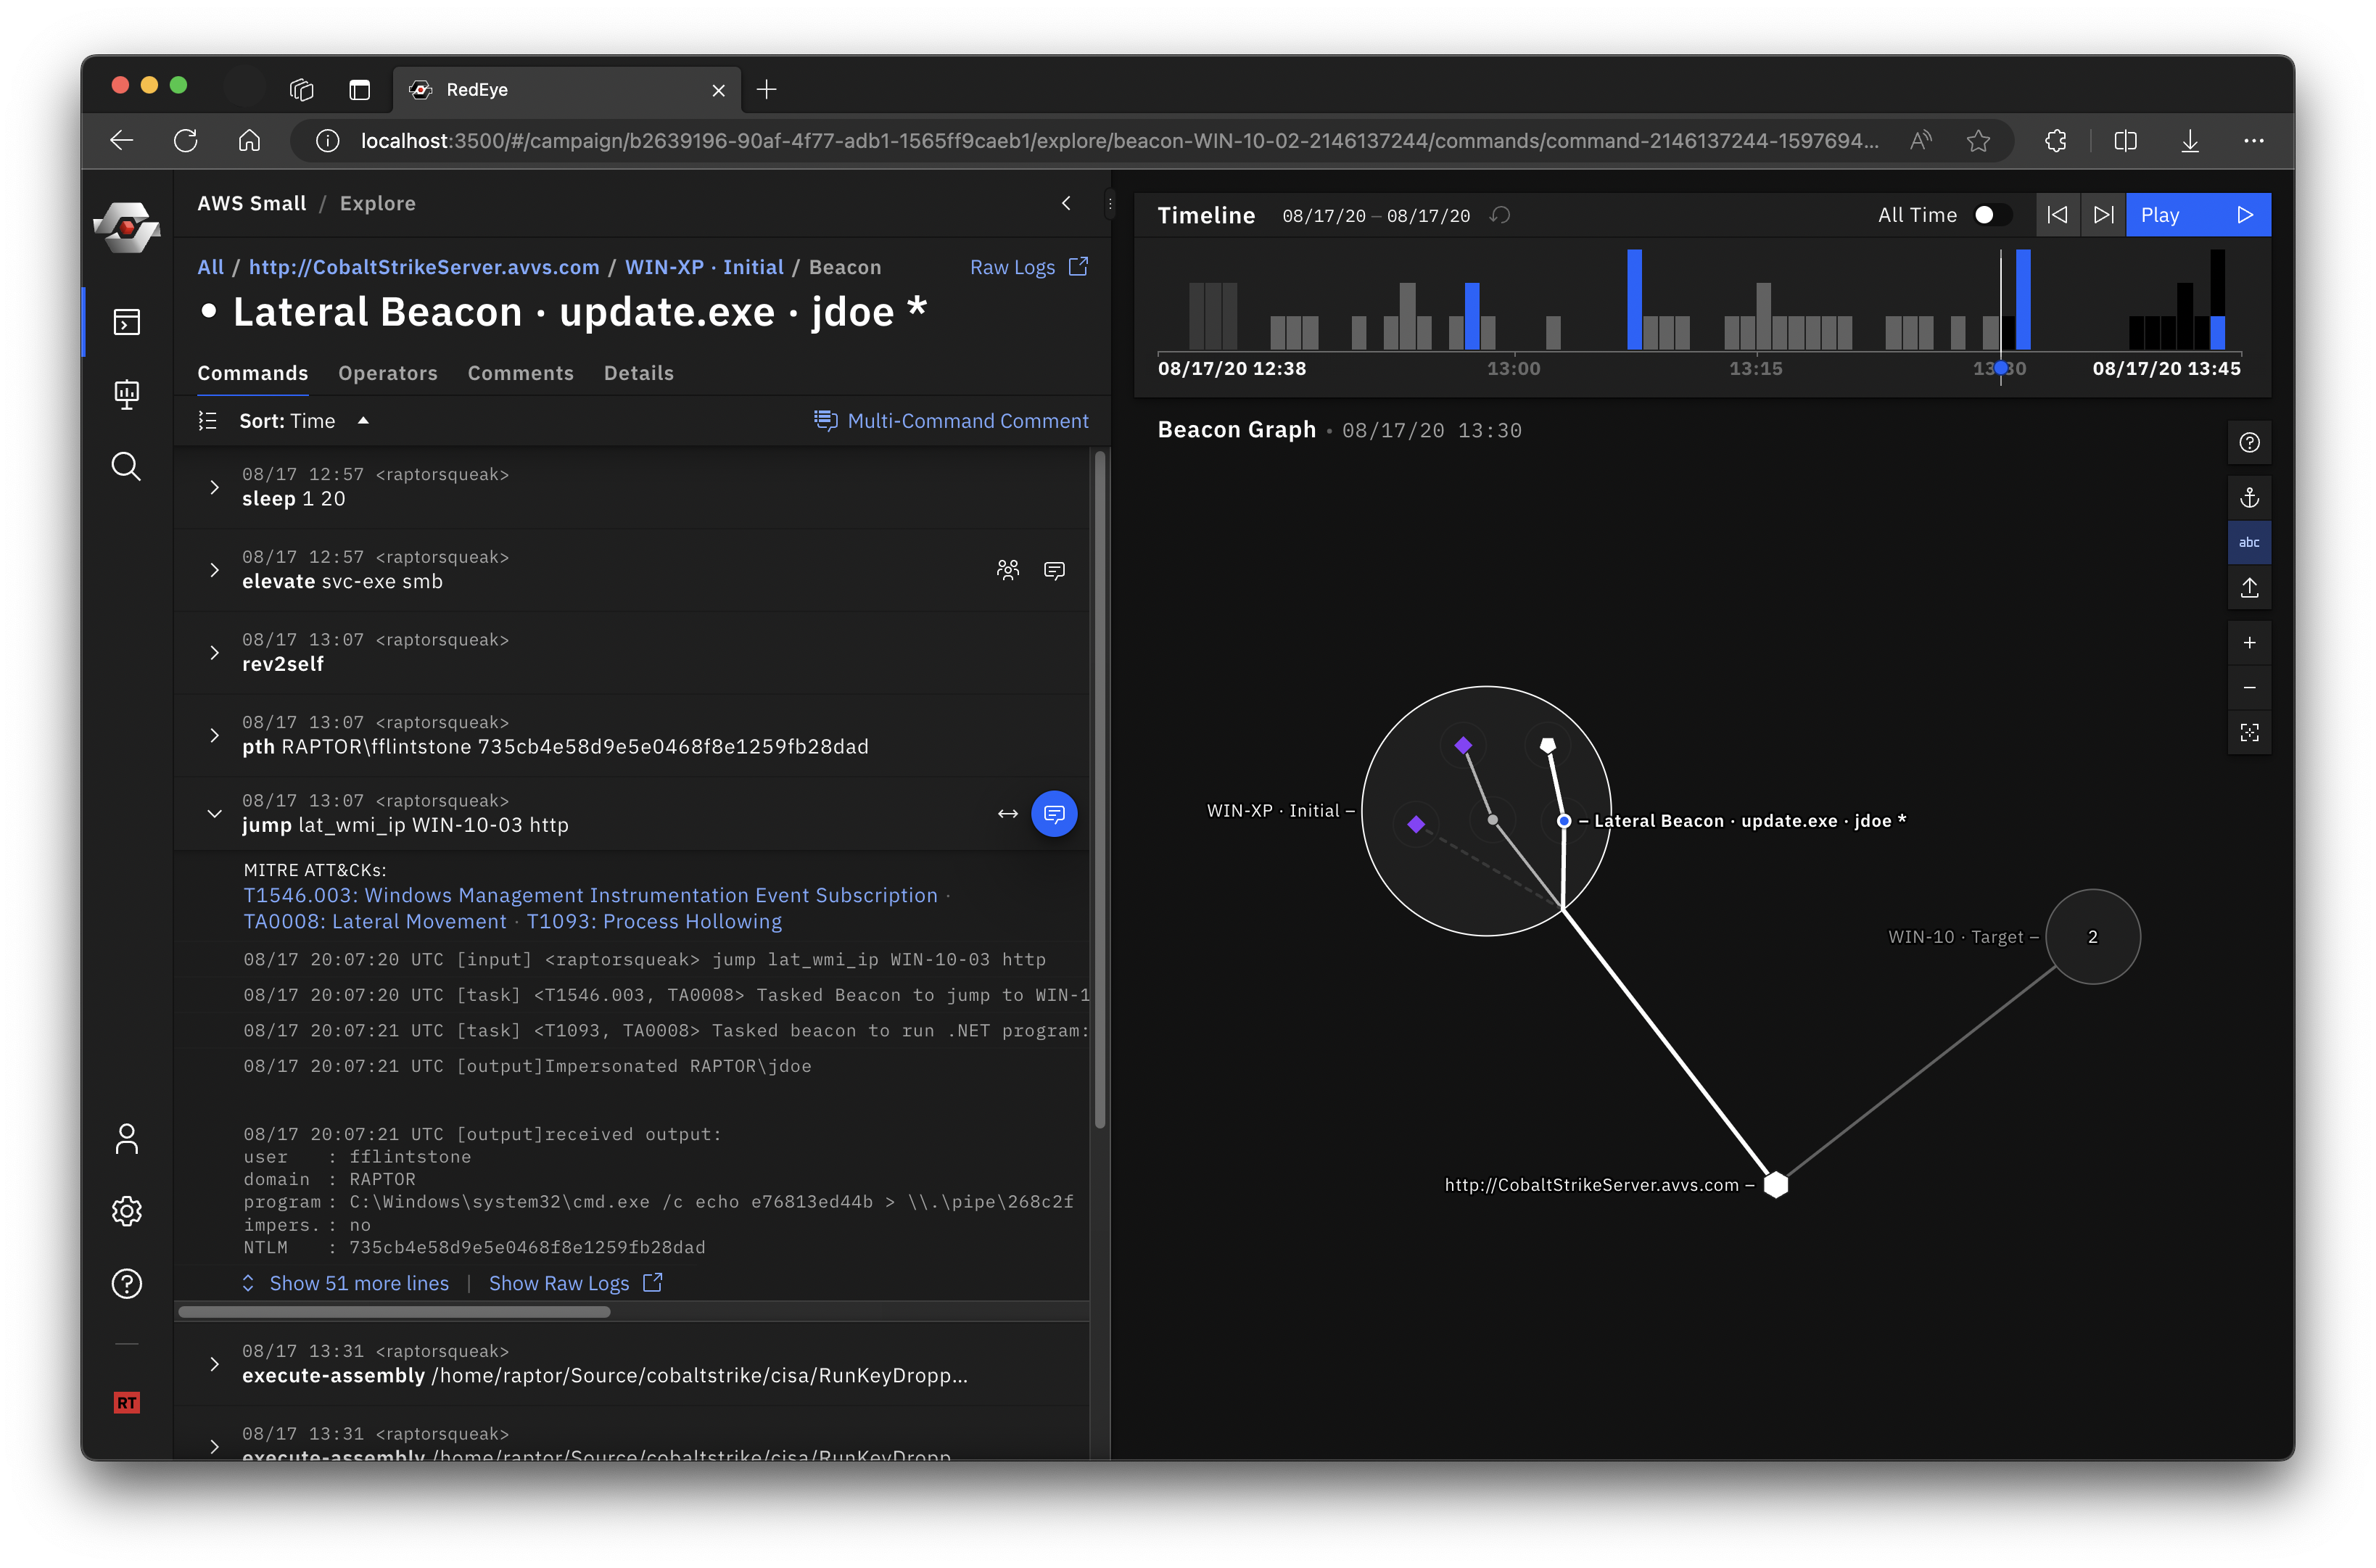 cisagov/redeye
RedEye एक दृश्य विश्लेषणात्मक उपकरण है जो रेड और ब्लू टीम संचालन का समर्थन करता है
 mozilla/mozdef
DEPRECATED - MozDef: मोज़िला एंटरप्राइज़ डिफेंस प्लेटफ़ॉर्म
 maliceio/malice
VirusTotal Wanna Be - अब 100% अधिक हिप्स्टर के साथ
 hasecuritysolutions/vulnwhisperer
अपने भेद्यता स्कैन से कार्रवाई योग्य डेटा बनाएं
 mozilla/mig
क्लाउड की गति पर वितरित और वास्तविक समय डिजिटल फोरेंसिक्स
 snovvcrash/usbrip
GNU/Linux पर USB घटनाओं के इतिहास को ट्रैक करना
 dropbox/securitybot
जनता के लिए वितरित अलर्टिंग!