Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
श्रेणियाँ

लॉग विश्लेषण

लॉग पार्सिंग, SIEM, केंद्रीकृत लॉगिंग, फोरेंसिक टाइमलाइन और सुरक्षा घटना सहसंबंध उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
wazuh preview#1

wazuh

GitHubwazuh/wazuh
16.5k18घं 22मि पहले
graylog2-server preview#2

graylog2-server

GitHubgraylog2/graylog2-server
8.2k3घं 39मि पहले
loki preview#3

loki

GitHubgrafana/loki
29.0k15घं 35मि पहले
osquery preview#7

osquery

GitHubosquery/osquery
23.4k3 दिन पहले
securityonion preview#8

securityonion

GitHubsecurity-onion-solutions/securityonion
4.9k17 दिन पहले
zeek preview#9

zeek

GitHubzeek/zeek
7.8k3 दिन पहले
suricata preview#10

suricata

GitHuboisf/suricata
6.5k6 दिन पहले
sigma preview#11

sigma

GitHubsigmahq/sigma
10.9k3 दिन पहले
detection-rules preview#12

detection-rules

GitHubelastic/detection-rules
2.7k18घं 30मि पहले
logparser preview#13

logparser

GitHublogpai/logparser
2.0k1 साल पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
659 परिणाम
अनुरोधित भाषा में सामग्री उपलब्ध नहीं है। अंग्रेज़ी संस्करण दिखाया जा रहा है।
Blue-Team-Notes preview

Blue-Team-Notes

GitHubpurp1ew0lf/blue-team-notes

You didn't think I'd go and leave the blue team out, right?
memory-forensicsnetwork-forensicsmalware-analysis+5
1.8k6 दिन पहले
Dshell preview

Dshell

GitHubusarmyresearchlab/dshell

Dshell एक नेटवर्क फोरेंसिक विश्लेषण फ्रेमवर्क है।

packet-sniffing-analysisnetwork-forensicsforensics+3
5.5k2 साल पहले
plaso preview

plaso

GitHublog2timeline/plaso

डिजिटल फोरेंसिक इंजन जो लॉग, फ़ाइलों और सिस्टम आर्टिफैक्ट्स को पार्स करके सुपर टाइमलाइन बनाता है, जिससे जांच के लिए कालानुक्रमिक घटना सहसंबंध सक्षम…
disk-forensicsioc-managementforensics+5
2.2k1 दिन पहले
LogonTracer preview

LogonTracer

GitHubjpcertcc/logontracer

Windows ईवेंट लॉग को विज़ुअलाइज़ और विश्लेषण करके दुर्भावनापूर्ण Windows लॉगऑन की जांच करें
digital-forensicsthreat-intelligenceincident-response+2
3.2k1 महीना पहले
DeTTECT preview

DeTTECT

GitHubrabobank-cdc/dettect

रणनीतियों, तकनीकों और युद्ध खतरों का पता लगाएं

defensive-toolsscada-ics-securitymobile-security+4
2.3k15 दिन पहले
OSXAuditor preview

OSXAuditor

GitHubjipegit/osxauditor

OS X Auditor एक मुफ्त Mac OS X कंप्यूटर फोरेंसिक उपकरण है।
disk-forensicsmemory-forensicsforensics+4
3.1k6 साल पहले
EVTX-ATTACK-SAMPLES preview

EVTX-ATTACK-SAMPLES

GitHubsbousseaden/evtx-attack-samples

विंडोज़ EVTX हमले के नमूनों का चयनित संग्रह, जो MITRE ATT&CK तकनीकों से मैप किया गया है, जिसे डिटेक्शन स्क्रिप्ट परीक्षण, DFIR प्रशिक्षण और खतरे की…
digital-forensicsthreat-intelligenceeducation+2
2.6k3 साल पहले
AiSOC preview

AiSOC

GitHubbeenuar/aisoc

Self-hostable AI SOC that fuses security alerts, auto-triages via agentic AI, runs MITRE ATT&CK investigations, and logs every agent decision in a…

defensive-toolsthreat-intelligencemachine-learning+5
1.8k5घं 13मि पहले
web preview

web

GitHubpi-hole/web

आँकड़ों और बहुत कुछ के लिए Pi-hole डैशबोर्ड

network-securityprivacydns-analysis+1
2.5k2 महीने पहले
Malcolm preview

Malcolm

GitHubcisagov/malcolm

कंटेनरीकृत नेटवर्क ट्रैफिक विश्लेषण सूट जो PCAP, Zeek लॉग्स, और Suricata अलर्ट्स को स्वचालित सामान्यीकरण, समृद्धि, और सहसंबंध के लिए OpenSearch…

packet-sniffing-analysisids-ips-evasionnetwork-forensics+9
2.5k1 महीना पहले
msticpy preview

msticpy

GitHubmicrosoft/msticpy

माइक्रोसॉफ्ट खतरा खुफिया सुरक्षा उपकरण
ioc-managementosintinformation-gathering+6
2.0k6 दिन पहले
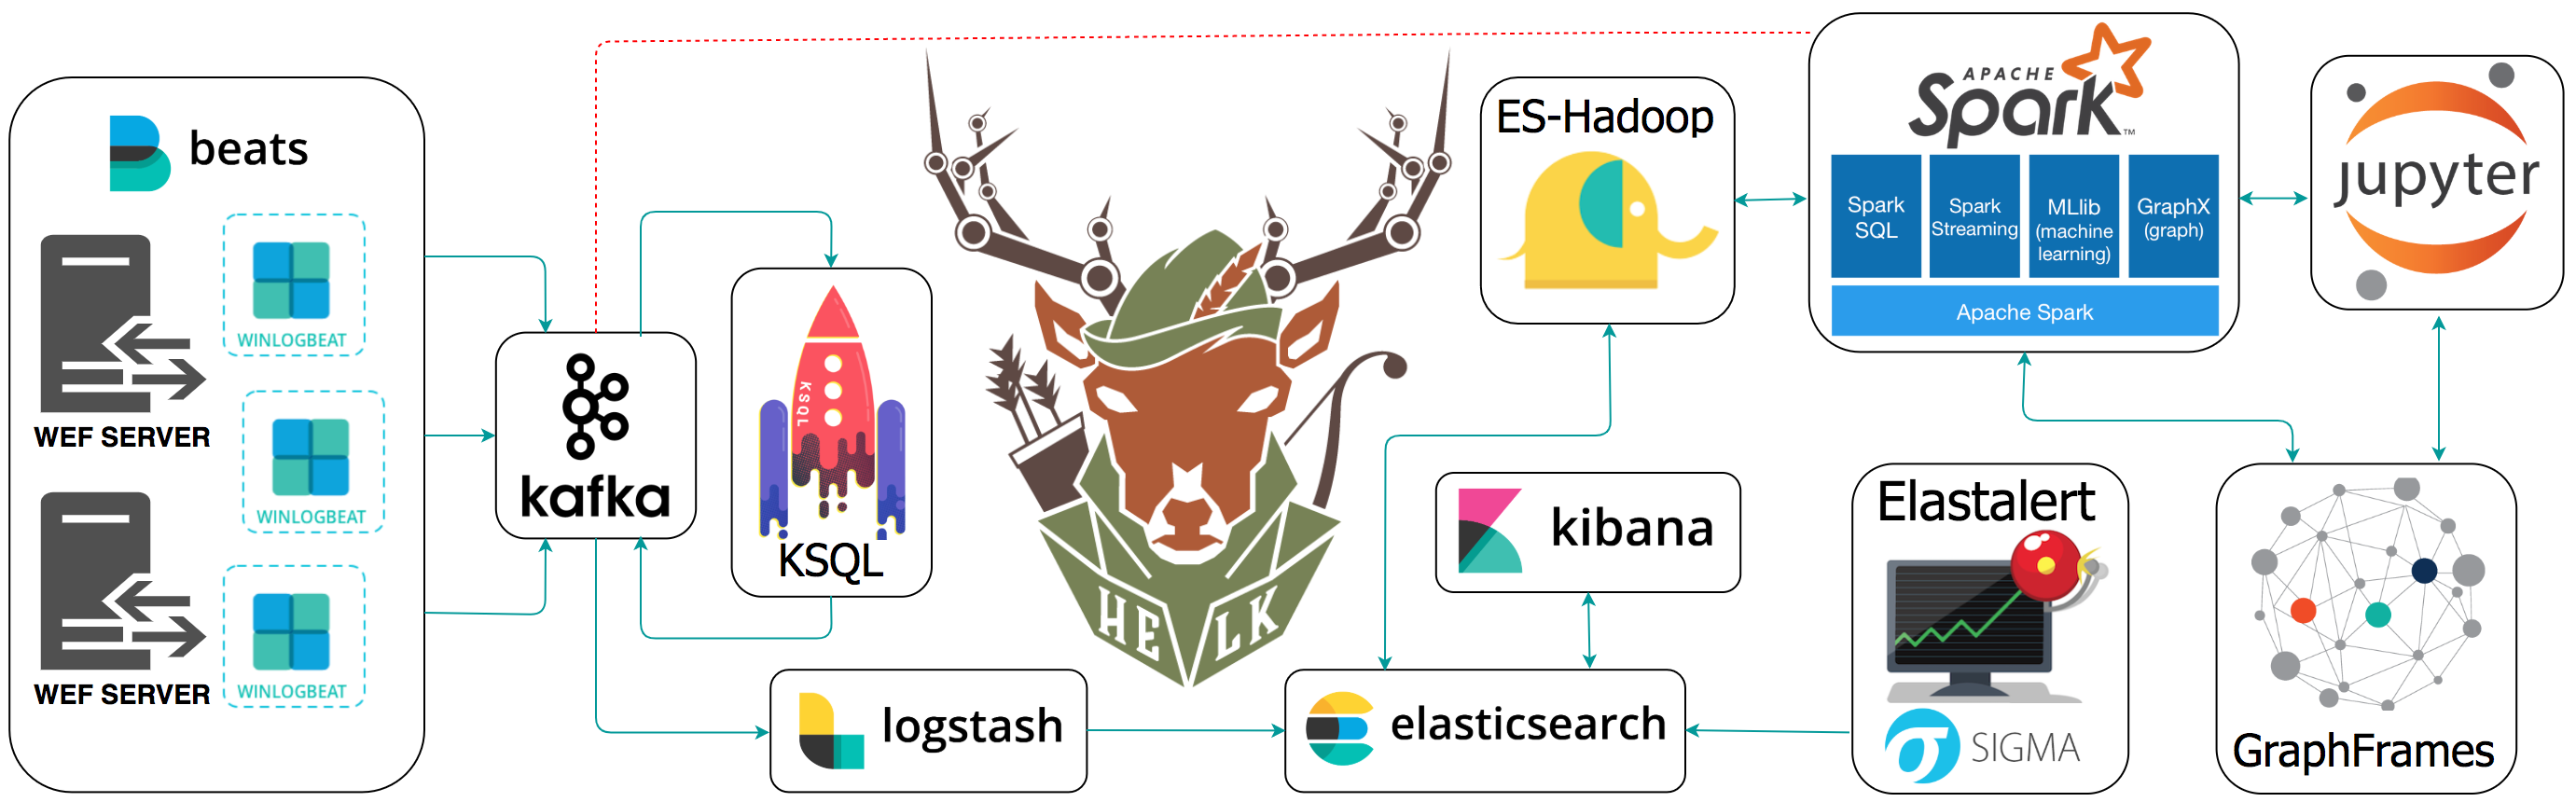
HELK preview

HELK

GitHubcyb3rward0g/helk

शिकार ELK

threat-feeds-aggregatorsthreat-intelligencemachine-learning+3
3.9k5 साल पहले
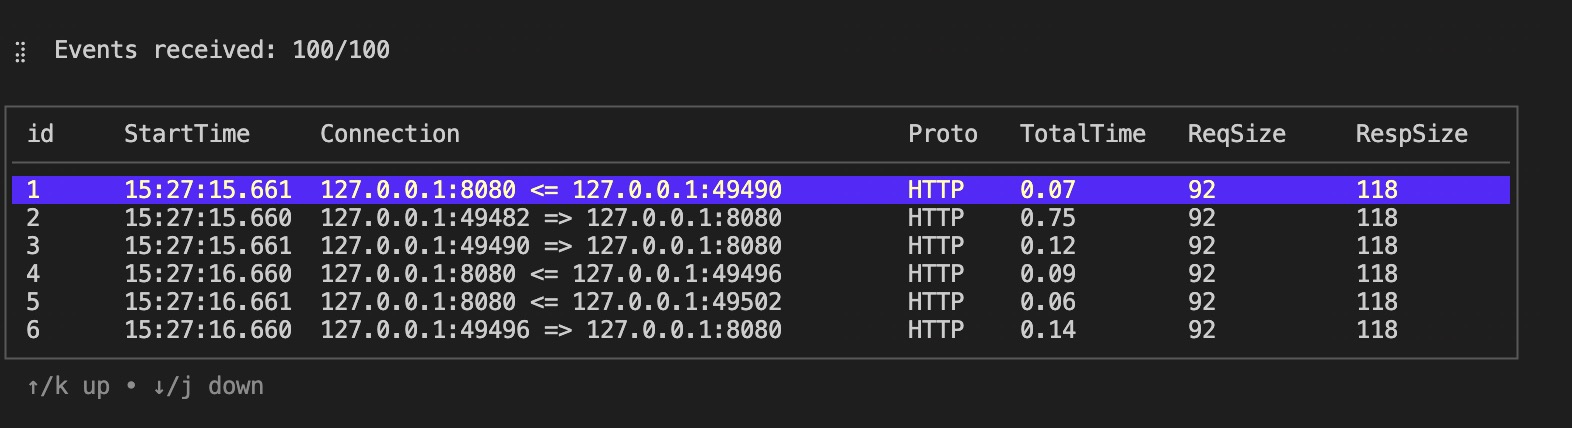
netwatch preview

netwatch

GitHubmatthart1983/netwatch

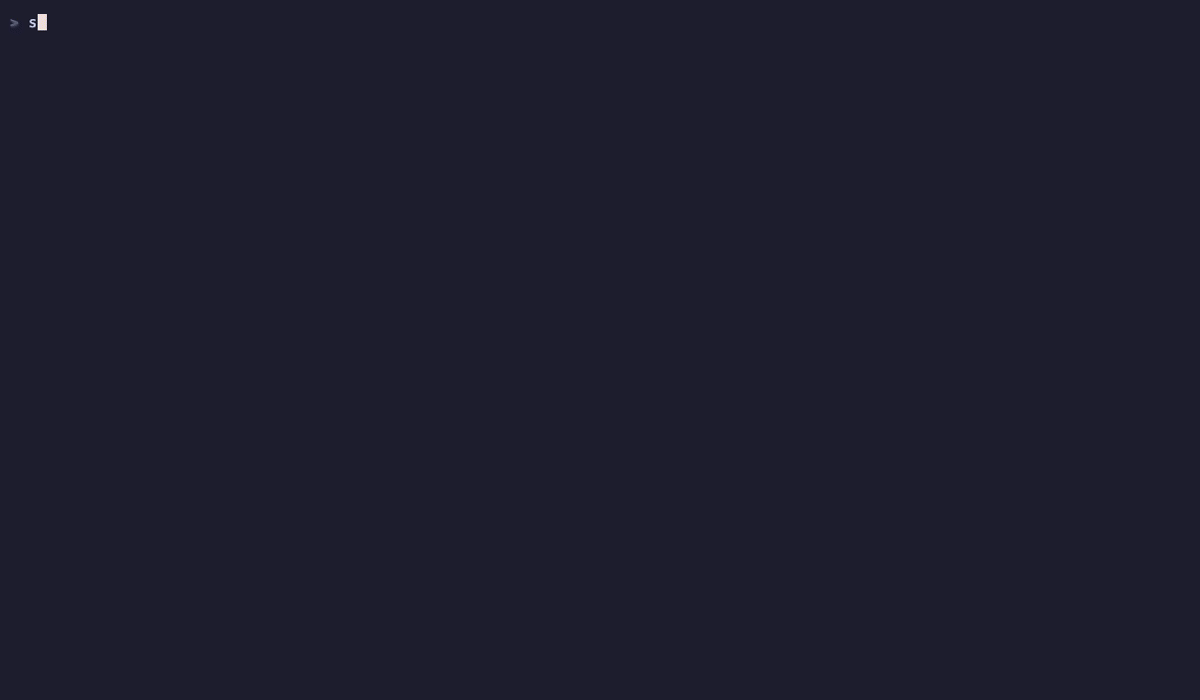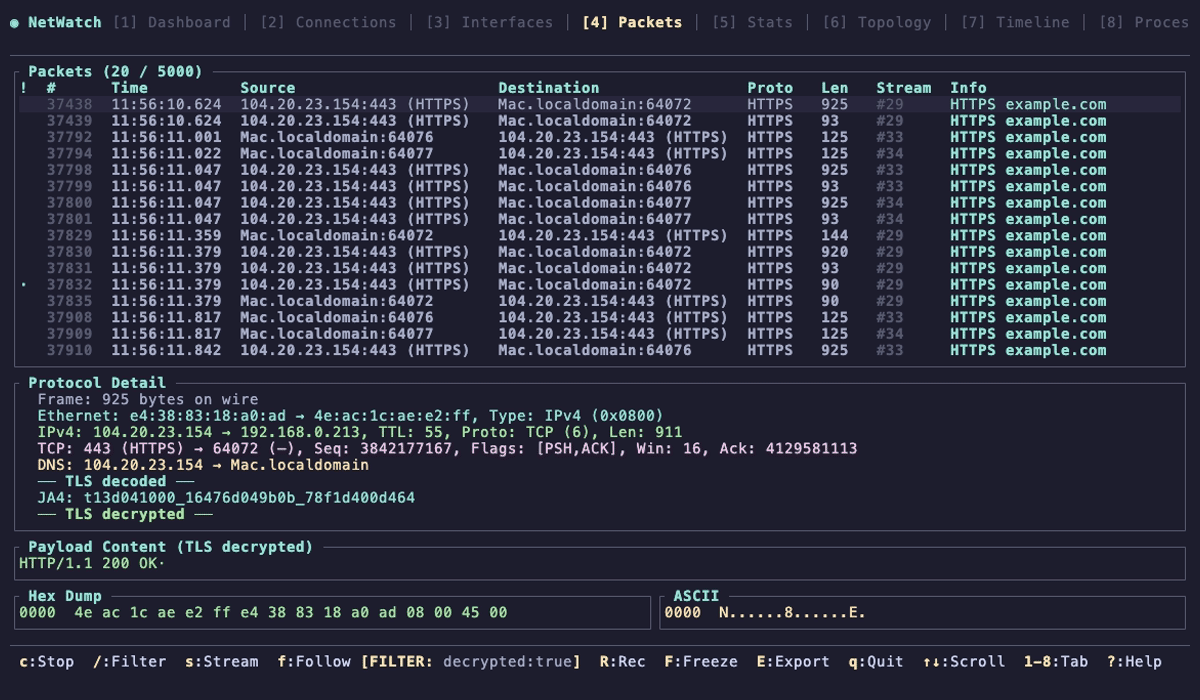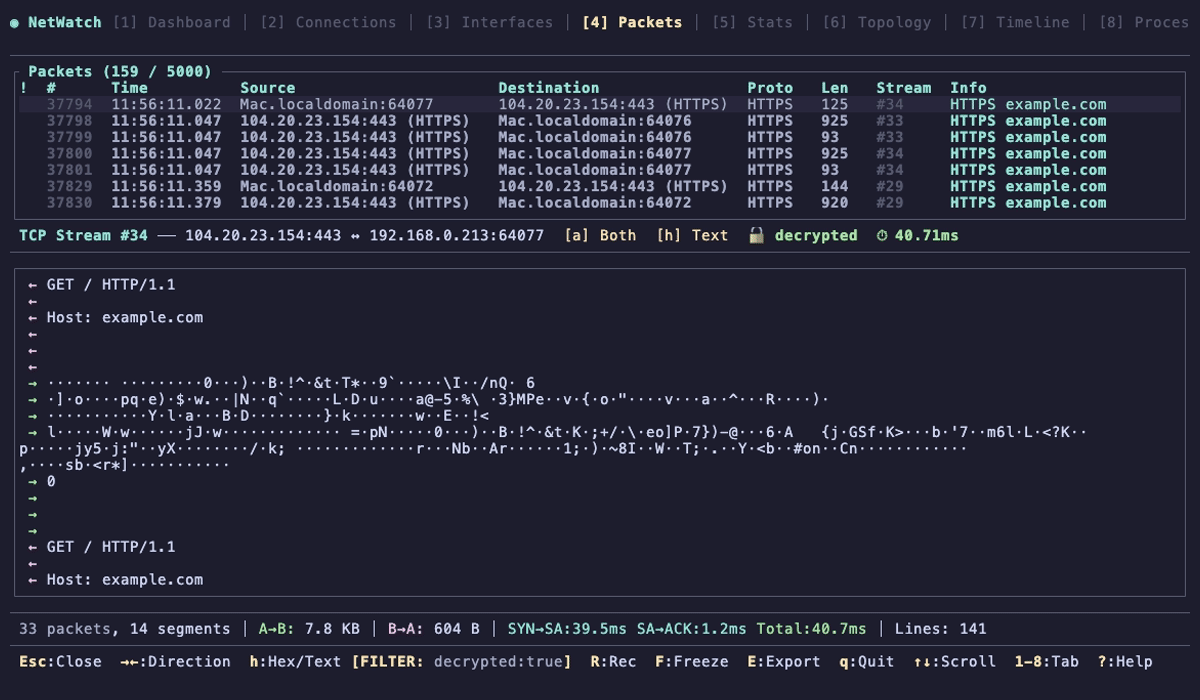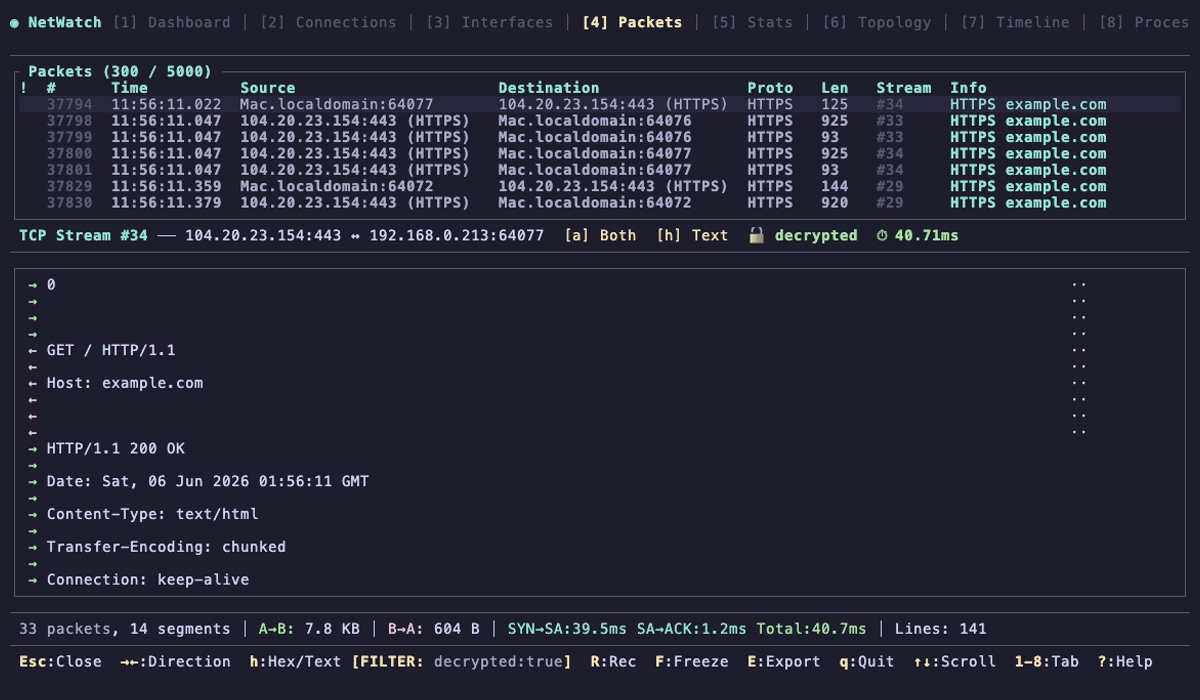
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
defensive-toolspacket-sniffing-analysisencryption-decryption-tools+8
2.3k2 दिन पहले
DeepBlueCLI preview

DeepBlueCLI

GitHubsans-blue-team/deepbluecli

PowerShell-आधारित थ्रेट हंटिंग टूल जो विंडोज इवेंट लॉग्स का विश्लेषण करता है ताकि दुर्भावनापूर्ण गतिविधि का पता लगाया जा सके, जिसमें क्रेडेंशियल…

malware-analysisdigital-forensicsintrusion-detection+2
2.4k3 साल पहले
KapeFiles preview

KapeFiles

GitHubericzimmerman/kapefiles

यह रिपॉजिटरी KAPE के साथ उपयोग के लिए समुदाय द्वारा निर्मित Targets और Modules हेतु एक स्थान के रूप में कार्य करती है।
disk-forensicsforensicsdigital-forensics+2
86411 दिन पहले
kyanos preview

kyanos

GitHubhengyoush/kyanos

Kyanos eBPF का उपयोग करने वाला एक नेटवर्किंग विश्लेषण उपकरण है। यह कर्नेल में पैकेटों द्वारा बिताए गए समय को विज़ुअलाइज़ कर सकता है,…
packet-sniffing-analysisdynamic-analysis-sandboxingnetwork-mapping+3
5.1k3 महीने पहले
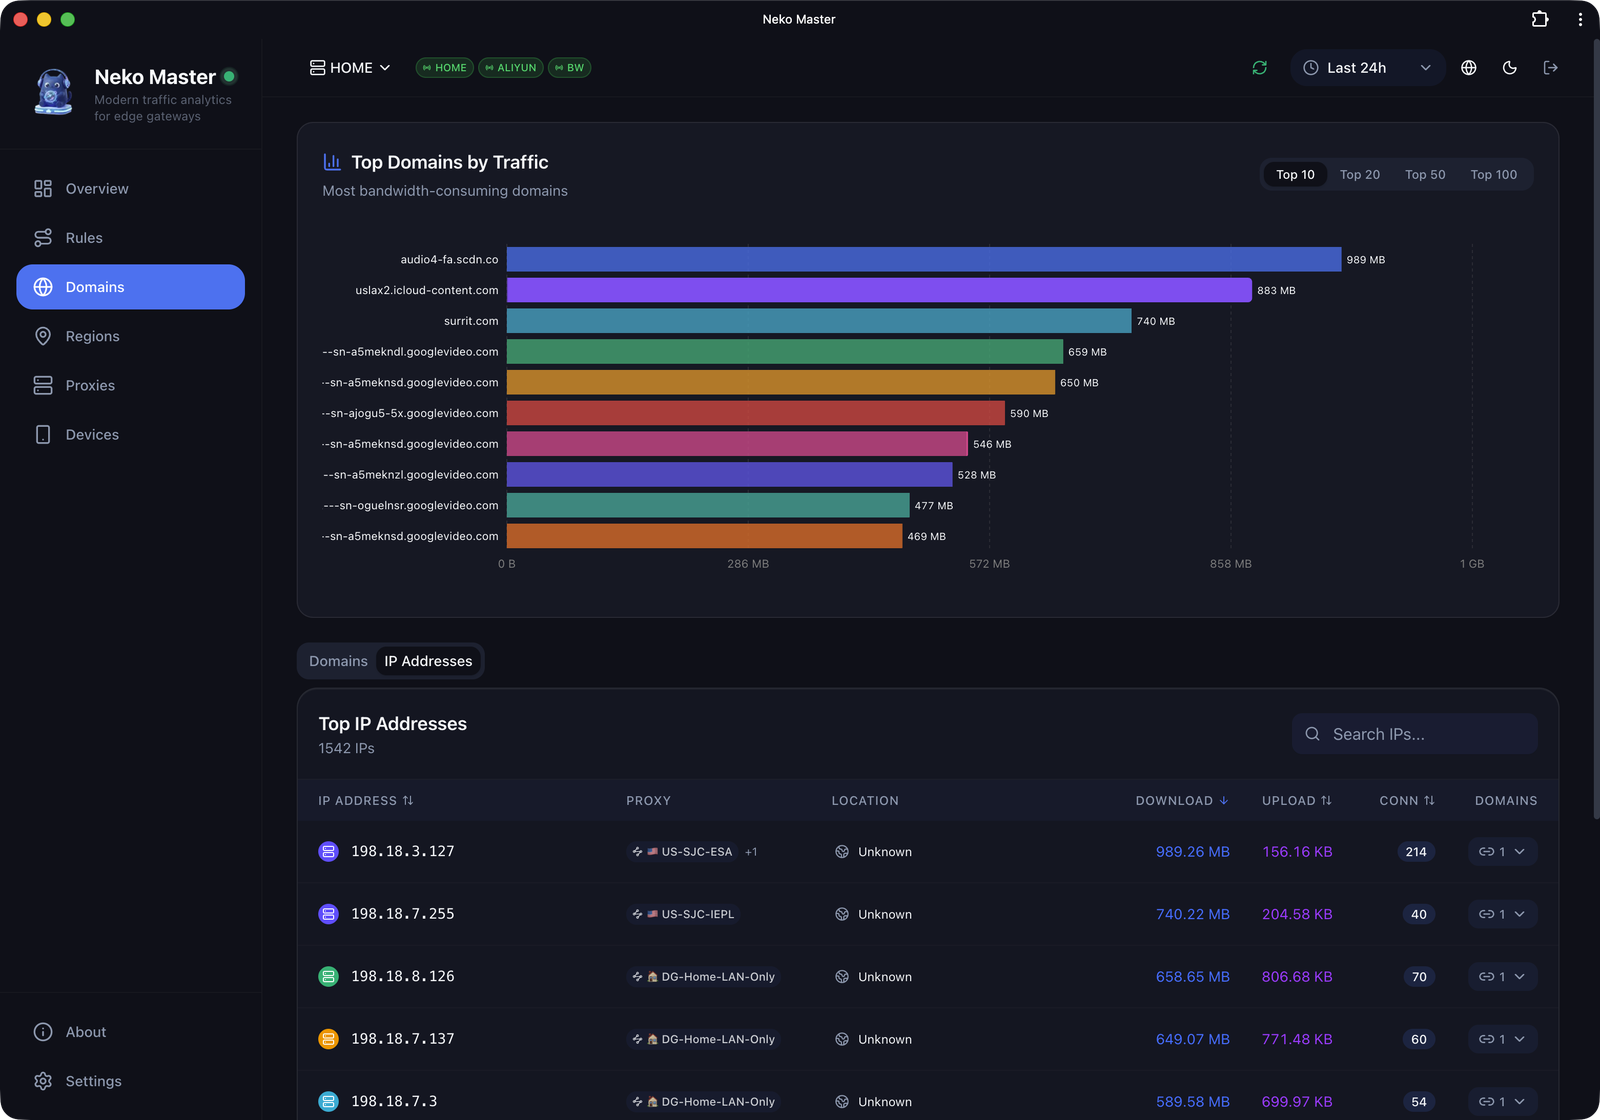
neko-master preview

neko-master

GitHubforu17/neko-master

नेटवर्क ट्रैफ़िक विज़ुअलाइज़ेशन और विश्लेषण के लिए एक आधुनिक और सुरुचिपूर्ण डैशबोर्ड।

network-mappinginformation-gatheringnetwork-security+3
4.1k1 महीना पहले
EDR-Telemetry preview

EDR-Telemetry

GitHubtsale/edr-telemetry

इस परियोजना का उद्देश्य विभिन्न EDR उत्पादों की टेलीमेट्री की तुलना और मूल्यांकन करना है।

defensive-toolseducationcurated-resources+1
2.0k1 दिन पहले
पिछला1234…37अगला