#1
लॉग पार्सिंग, SIEM, केंद्रीकृत लॉगिंग, फोरेंसिक टाइमलाइन और सुरक्षा घटना सहसंबंध उपकरण।
Kitploit अनुशंसित

 arkime/arkime
Arkime एक ओपन सोर्स, बड़े पैमाने पर, पूर्ण पैकेट कैप्चरिंग, इंडेक्सिंग और डेटाबेस सिस्टम है।
 ntop/ntopng
वेब-आधारित ट्रैफ़िक और साइबर सुरक्षा नेटवर्क ट्रैफ़िक निगरानी
 googlecloudplatform/professional-services
Google Cloud समाधान उदाहरणों और ऑडिट लॉग निगरानी, DLP डी-आइडेंटिफिकेशन, एन्क्रिप्शन कुंजी प्रबंधन, तथा IAM पैटर्न के लिए परिचालन उपयोगिताओं का संग्रह।
 ossec/ossec-hids
OSSEC एक ओपन-सोर्स होस्ट-आधारित घुसपैठ पहचान प्रणाली है जो लॉग विश्लेषण, फ़ाइल अखंडता जाँच, नीति निगरानी, रूटकिट पहचान, रीयल-टाइम अलर्टिंग और सक्रिय…
 security-onion-solutions/securityonion
ओपन-सोर्स सुरक्षा निगरानी प्लेटफ़ॉर्म जो खतरे की खोज (थ्रेट हंटिंग), घुसपैठ का पता लगाने, लॉग प्रबंधन, घटना प्रतिक्रिया और एंडपॉइंट दृश्यता के…
 clong/detectionlab
सुरक्षा उपकरणों और लॉगिंग सर्वोत्तम प्रथाओं के साथ एक प्रयोगशाला वातावरण के निर्माण को स्वचालित करें
 0x4d31/awesome-threat-detection
खतरे का पता लगाने और हंटिंग संसाधनों की चुनिंदा सूची: डिटेक्शन नियम, SIEM और लॉग विश्लेषण उपकरण, एंडपॉइंट/नेटवर्क मॉनिटरिंग, डेटासेट, प्रशिक्षण,…
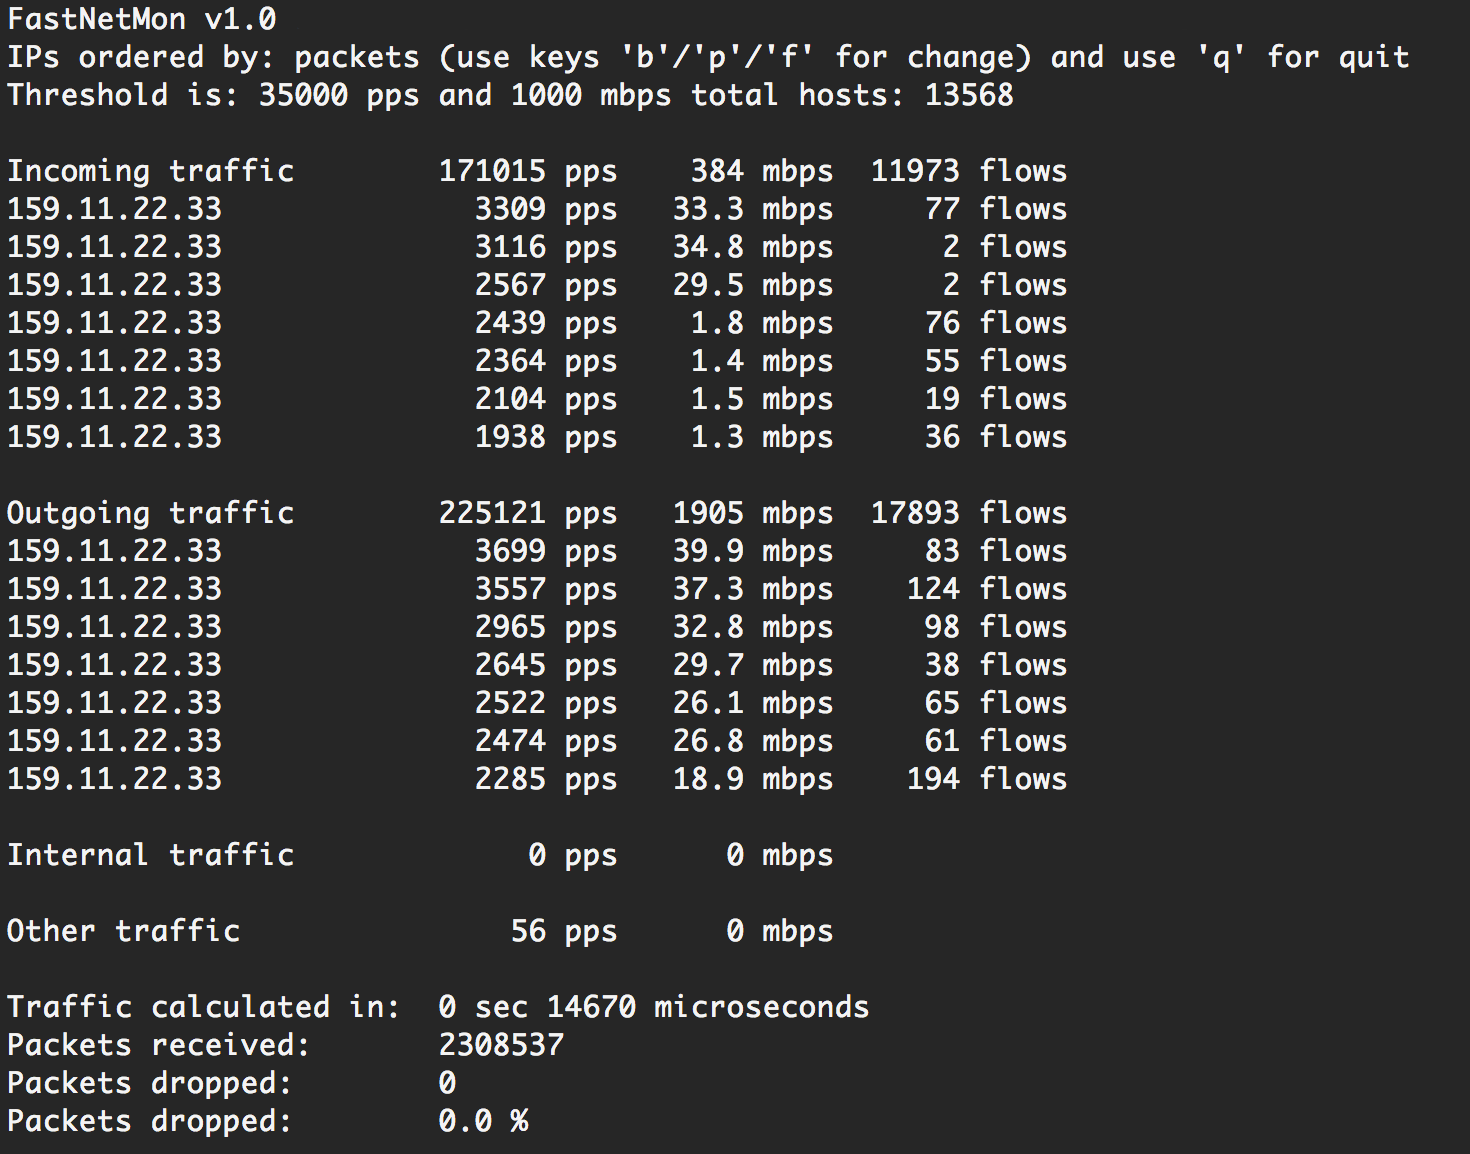 pavel-odintsov/fastnetmon
sFlow/Netflow/IPFIX/SPAN समर्थन के साथ अत्यंत तेज़ DDoS सेंसर
 google/timesketch
इंसिडेंट रिस्पॉन्स और DFIR जांच में सहायता के लिए इवेंट लॉग को इन्जेस्ट करने, खोजने और एनोटेट करने हेतु सहयोगी फॉरेंसिक टाइमलाइन विश्लेषण प्लेटफ़ॉर्म।
 the-tcpdump-group/tcpdump
TCPdump नेटवर्क डिसेक्टर
 olafhartong/sysmon-modular
A repository of sysmon configuration modules
 elastic/detection-rules
Elastic Security के लिए SIEM डिटेक्शन नियम विकसित करें, मान्य करें और प्रकाशित करें, जिसमें Python CLI टूलिंग, KQL पार्सिंग, Kibana एकीकरण और पैकेज्ड…
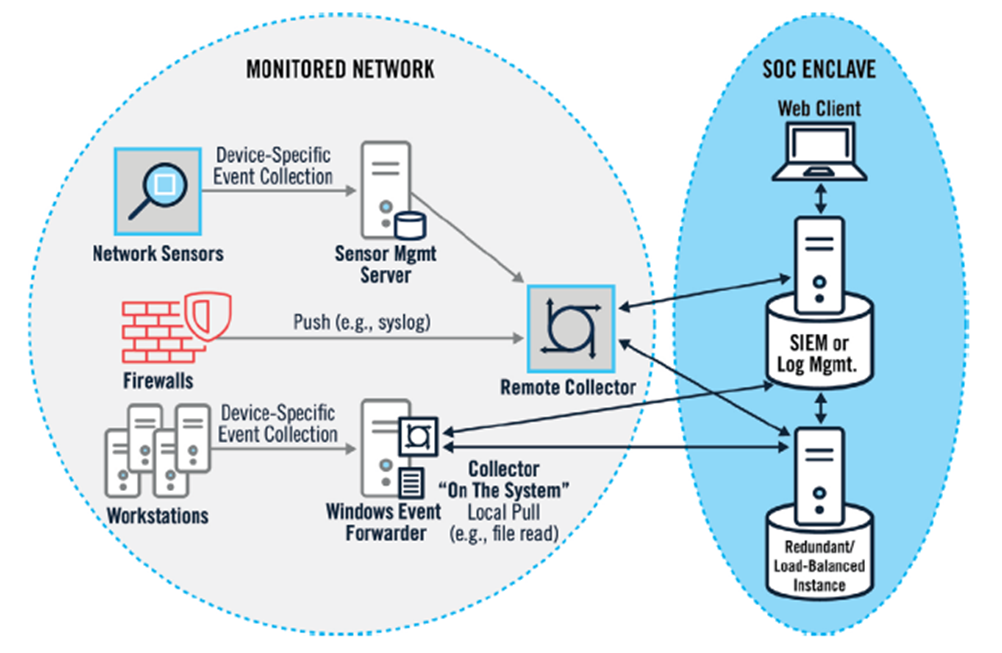 cyb3rxp/awesome-soc
A curated knowledge base to build, run and mature a SOC (including CSIRT).
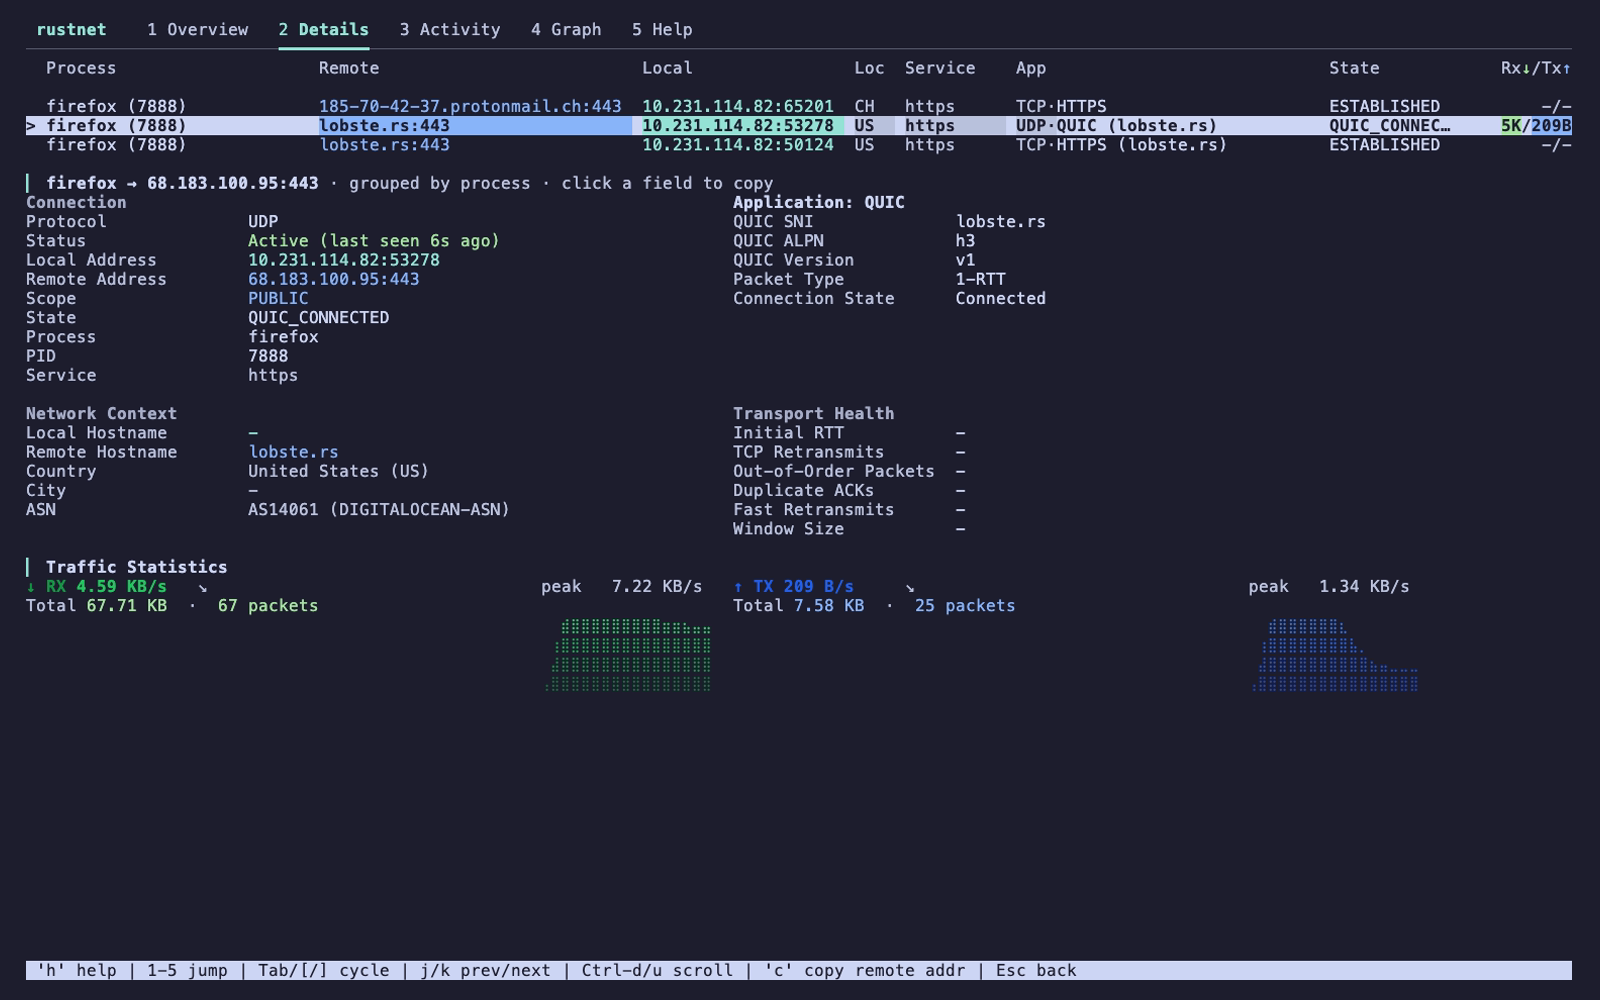 domcyrus/rustnet
Per-process network monitoring for your terminal with deep packet inspection. Cross-platform, sandboxed.
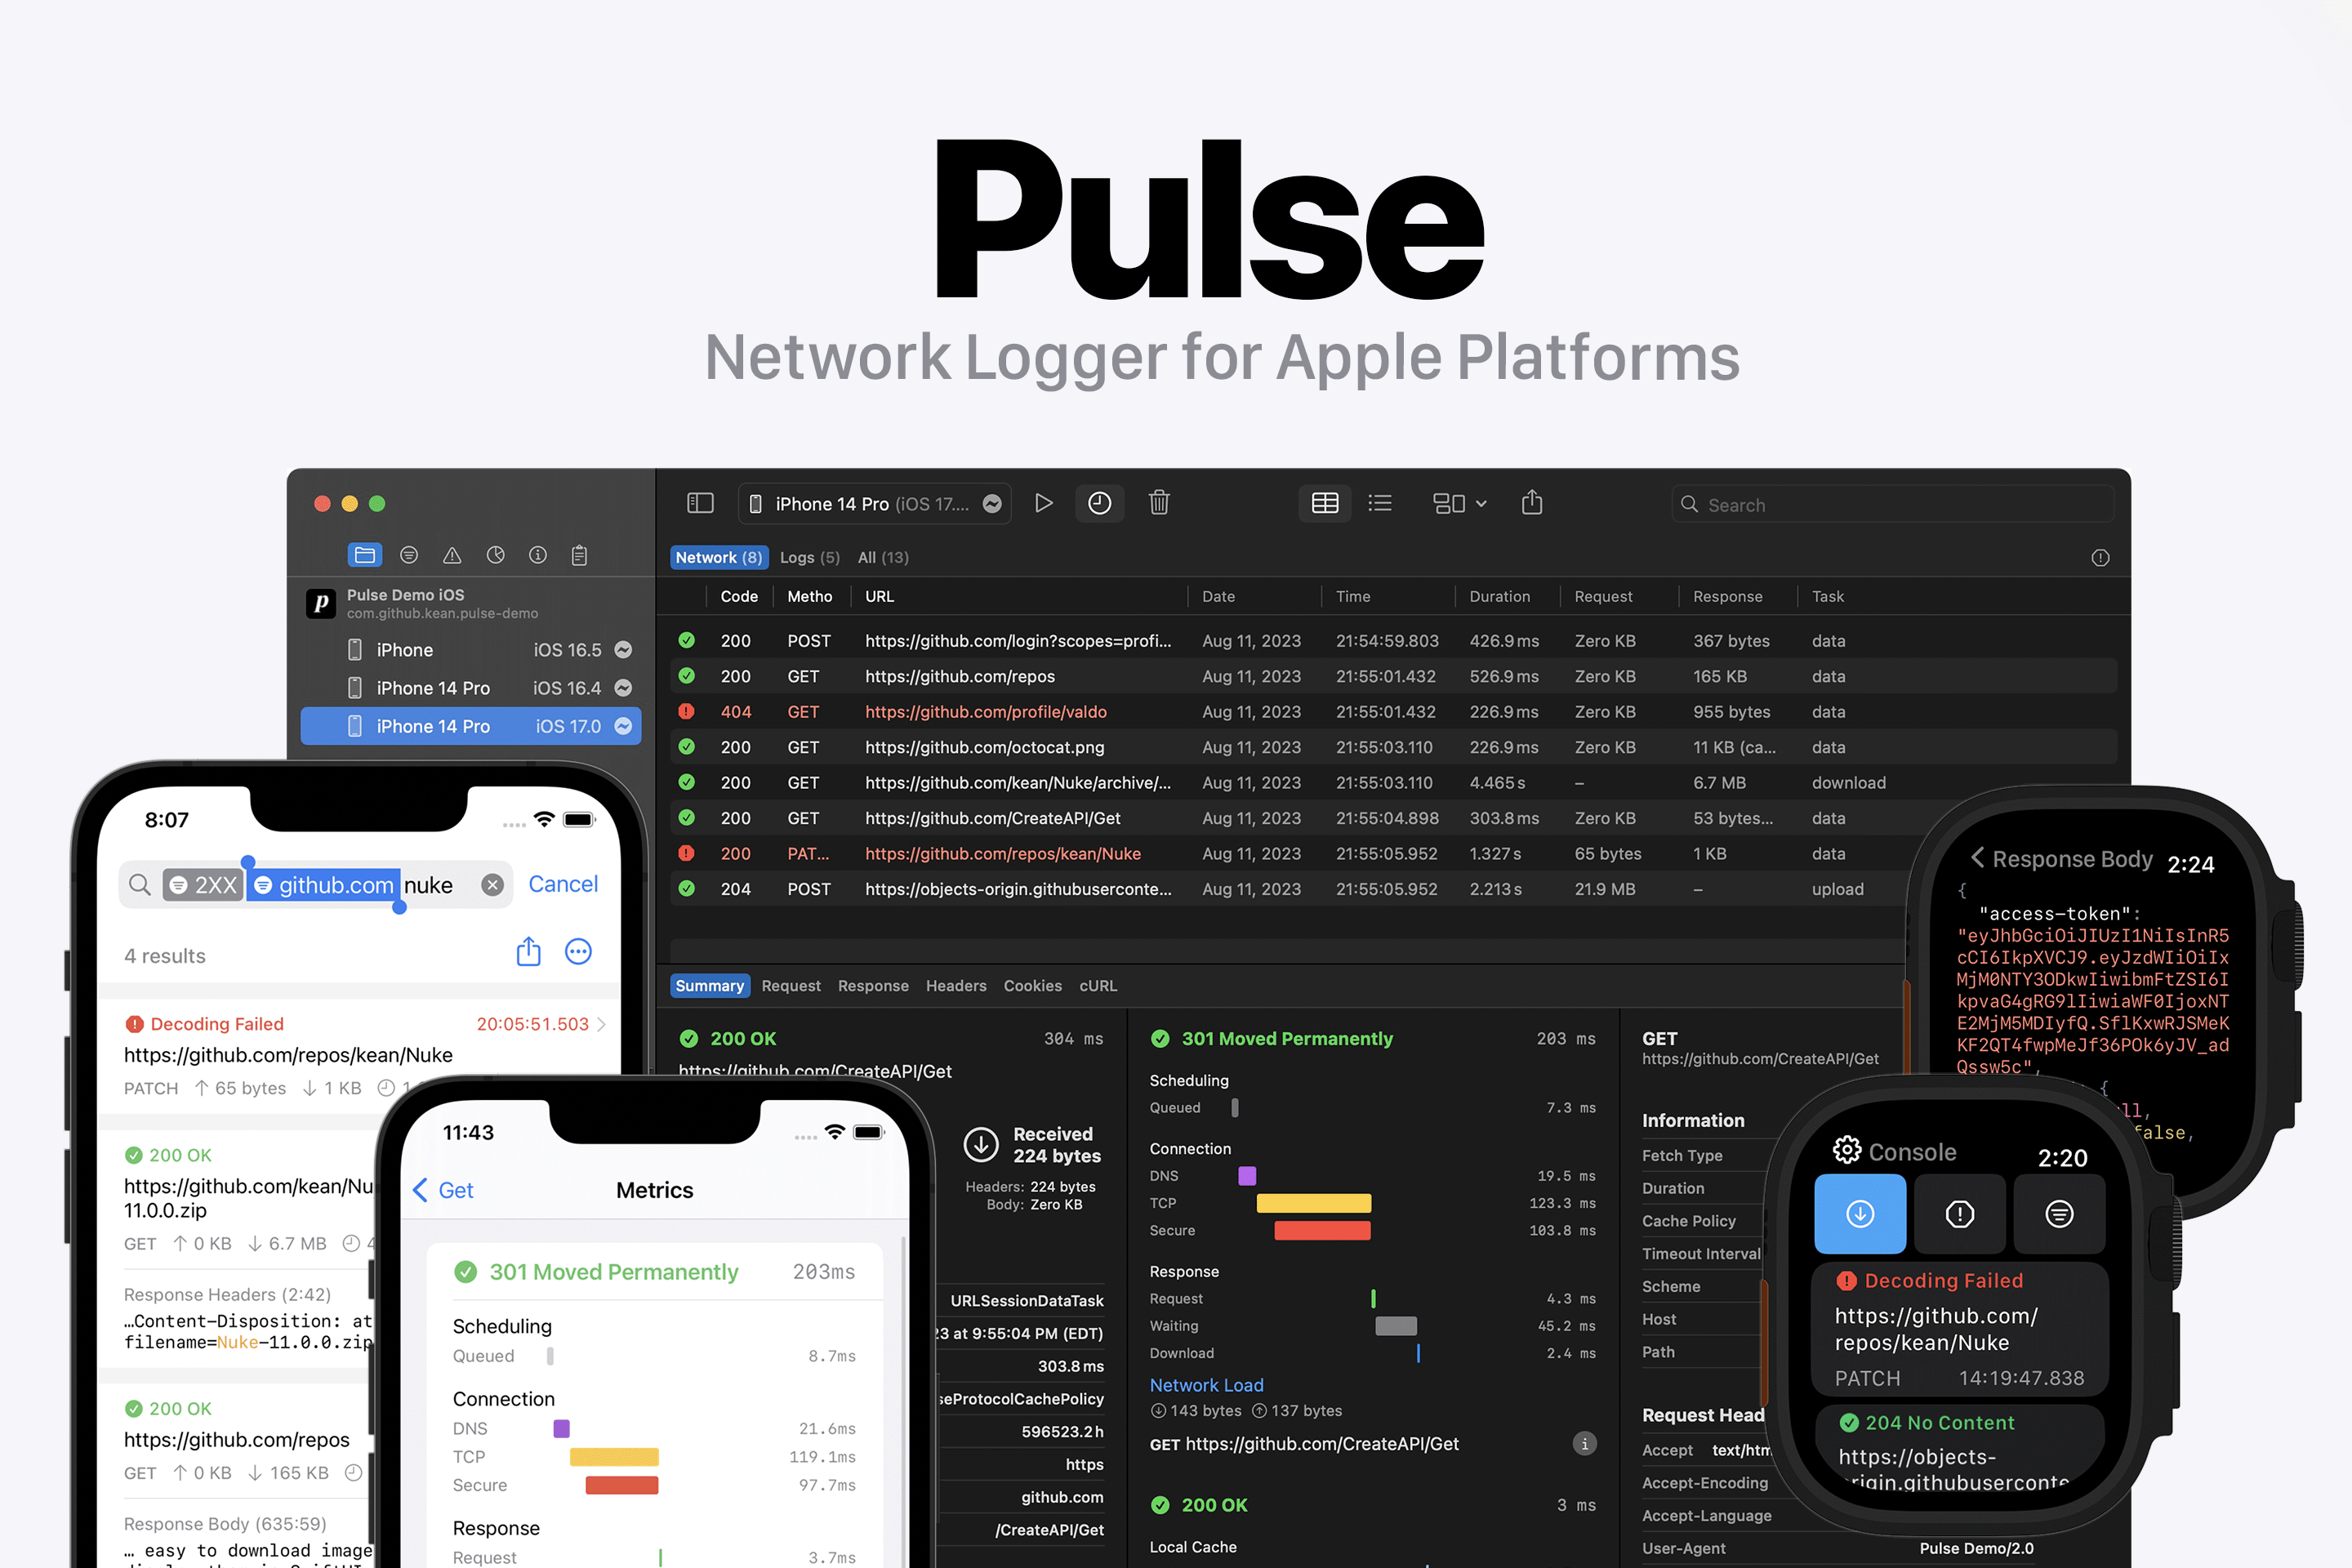
 withsecureopensource/chainsaw
Windows फोरेंसिक आर्टिफैक्ट्स के माध्यम से तेज़ी से खोजें और शिकार करें
 yamato-security/hayabusa
मल्टी-थ्रेडेड विंडोज इवेंट लॉग फॉरेंसिक्स टाइमलाइन जनरेटर और खतरे की खोज का उपकरण जो पूर्ण सिग्मा नियम समर्थन के साथ आता है, Elastic Stack,…
 thinkst/opencanary
कम-संसाधन हनीपॉट जो सामान्य नेटवर्क सेवाओं का अनुकरण करके उल्लंघन-पश्चात हमलावर गतिविधि का पता लगाता है, जिसमें विस्तार योग्य प्रोटोकॉल मॉड्यूल और…