
 #1
लॉग पार्सिंग, SIEM, केंद्रीकृत लॉगिंग, फोरेंसिक टाइमलाइन और सुरक्षा घटना सहसंबंध उपकरण।
Kitploit अनुशंसित

 fevar54/cve-2026-76461-detection-kit-
CVE-2026-76461 के लिए रक्षात्मक डिटेक्शन किट, जो Cisco Secure Email Gateway में एक गंभीर SQL इंजेक्शन है, जिसमें Sigma और YARA नियम, IOC, और उपचार…
 raniaemran/cve-2024-36401-security-simulator
शैक्षिक Python सिम्युलेटर जो CVE-2024-36401 से प्रेरित एक काल्पनिक सुरक्षा घटना का मॉडलिंग करता है, जिससे भेद्यता प्रबंधन, विभाजन, निगरानी और घटना…
 cognis-digital/c2detect
C2 server fingerprinter — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — GitLab पाथ ट्रैवर्सल IOC स्कैनर और डिटेक्शन टूलकिट। IOC स्कैनिंग, Sigma, Suricata/Snort, और SIEM डिटेक्शन नियमों के साथ गंभीर…
 lethal-forensics/macos-collector
macos-collector - DFIR के लिए macOS फोरेंसिक आर्टिफैक्ट्स का स्वचालित संग्रह
 falconforceteam/falcondash
Azure वर्कबुक डैशबोर्ड जो डिटेक्शन प्रदर्शन मेट्रिक्स को विज़ुअलाइज़ और एक्सप्लोर करता है, जिससे सुरक्षा टीमों को अपने डिटेक्शन नियमों को मापने और…
 doriguzzi/lucx_network_traffic_parser
नेटवर्क ट्रैफ़िक विश्लेषण और फ़ीचर एक्सट्रैक्शन के लिए एक फ़्रेमवर्क।
 r3nzsec/irflow-timeline
macOS के लिए DFIR टाइमलाइन विश्लेषण — CSV, TSV, XLSX, EVTX, Plaso, $MFT और $J फ़ाइलों के लिए SQLite-आधारित दर्शक, AI Artifacts, AI Secret Hunt,…
 kalidoulabghaly/log4shell-exploitation-detection
हाथों-हाथ परियोजना जो Log4Shell शोषण, Splunk और auditd के साथ डिटेक्शन इंजीनियरिंग, और कंटेनरीकृत वातावरण में सत्यापित उपचार (remediation) का…
 imthenachoman/how-to-secure-a-linux-server
लिनक्स सर्वर को सुरक्षित करने के लिए चरण-दर-चरण मार्गदर्शिका, जिसमें SSH सुरक्षा, फ़ायरवॉल, घुसपैठ का पता लगाना, ऑडिटिंग, और सिस्टम कॉन्फ़िगरेशन…
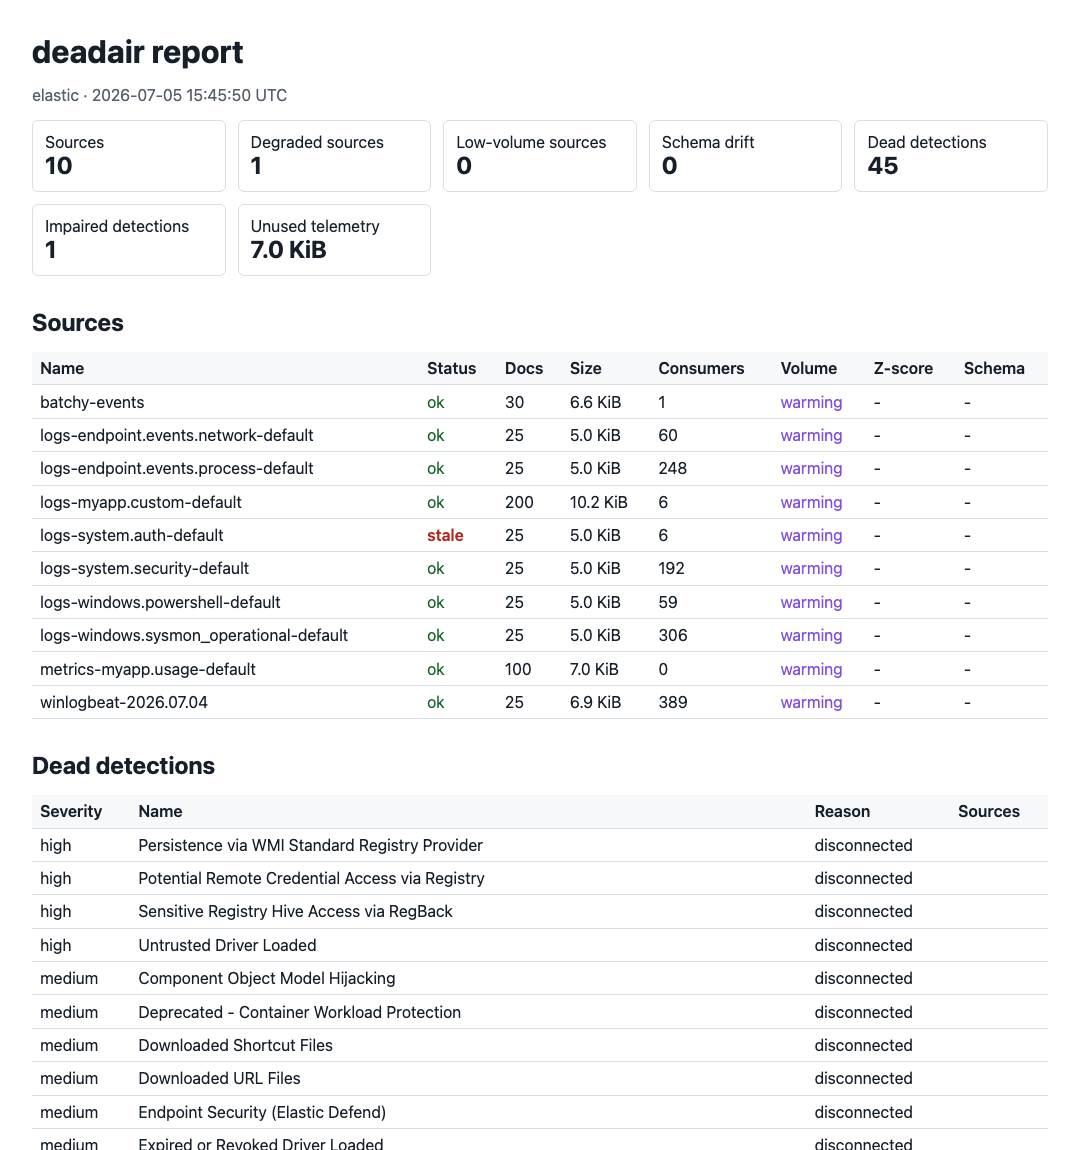 big-comfy/deadair
आपके SIEM में उन डिटेक्शन नियमों को खोजता है जो अंधे चल रहे हैं।
 all3xj/fixing-google-secops-detections
Google Chronicle क्यूरेटेड डिटेक्शन्स की ट्यूनिंग और रीफैक्टरिंग, ताकि अलर्ट थकान समाप्त हो और लॉजिक गैप्स/बग्स ठीक हों।
 osbornepro/btps-secpack
PowerShell-आधारित सुरक्षा टूलकिट जो छोटे से मध्यम उद्यमों के लिए है, जो स्वचालित अलर्ट, Active Directory हार्डनिंग, Windows Event Forwarding, Sysmon…
 manishrawat21/detection-rules
इस रिपॉजिटरी में APT29 सिमुलेशन के दौरान देखे गए प्रतिद्वंद्वी व्यवहारों के लिए मान्य पहचान नियम शामिल हैं। प्रत्येक नियम का परीक्षण वास्तविक हमले के…

 marcstraube/zappzarapp-php-security
PHP 8.4+ सुरक्षा लाइब्रेरी (मिरर)
 confused-binary/waf-fu
AWS WAF v2 लॉग्स को CloudWatch, S3 और सैंपलिंग API से ब्राउज़ और रीप्ले करने के लिए टर्मिनल UI, जिसमें YAML फ़िल्टरिंग, ऑथ डिटेक्शन और curl/ब्राउज़र…
 ctrlaltint3l/intelligence
मैलवेयर नमूनों, खतरे की खुफिया जानकारी, IOCs, और सुरक्षा उपकरण लॉग के लिए केंद्रीकृत भंडार, जो खतरे के अनुसंधान और घटना प्रतिक्रिया कार्यप्रवाहों का…
 lukehebe/kql-hunting_and_detection-queries
मेरे कुछ KQL हंटिंग क्वेरी








