#1
लॉग पार्सिंग, SIEM, केंद्रीकृत लॉगिंग, फोरेंसिक टाइमलाइन और सुरक्षा घटना सहसंबंध उपकरण।
Kitploit अनुशंसित
 cisagov/check-your-pulse
यह उपयोगिता यह निर्धारित करने में मदद कर सकती है कि CVE-2019-11510 के लिए Pulse Secure VPN Appliance की लॉग फ़ाइलों में समझौता संकेतक (IOCs) मौजूद…
 adamrpostjr/cve-2021-27065
वेबशेल्स, संभावित ज़िप्स और लॉग्स का पता लगाने के लिए त्वरित वन लाइन पावरशेल स्क्रिप्ट्स।
 alb-uss/secmon
SECMON एक वेब-आधारित उपकरण है जो वेब इंटरफ़ेस के साथ इन्फोसेक निगरानी और भेद्यता प्रबंधन के स्वचालन के लिए है।
 0x0v1/audix
Audix एक PowerShell टूल है जो सुरक्षा निगरानी के लिए Windows Event Audit Policies को त्वरित रूप से कॉन्फ़िगर करता है।
 grapl-security/grapl
डिटेक्शन और रिस्पॉन्स के लिए ग्राफ प्लेटफॉर्म
 mandiant/silketw
ETW के लिए C# रैपर जो थ्रेट हंटिंग, मैलवेयर विश्लेषण और घटना प्रतिक्रिया के लिए कर्नेल और यूज़र-मोड इवेंट डेटा को JSON में सीरियलाइज़ करता है, जिसमें…
 megamansec/ldap-monitoring-watchdog
LDAP Watchdog: एक रीयल-टाइम लिनक्स-संगत LDAP निगरानी उपकरण जो निर्देशिका परिवर्तनों का पता लगाने के लिए है, प्रशासकों और सुरक्षा शोधकर्ताओं के लिए…
 playtikaoss/leaktopus
GitHub और पेस्ट साइटों के लिए स्वचालित गुप्त और लीक डिटेक्शन स्कैनर, जिसमें ह्यूरिस्टिक फ़िल्टरिंग, Shhgit/TruffleHog के माध्यम से IOL संवर्धन, और…
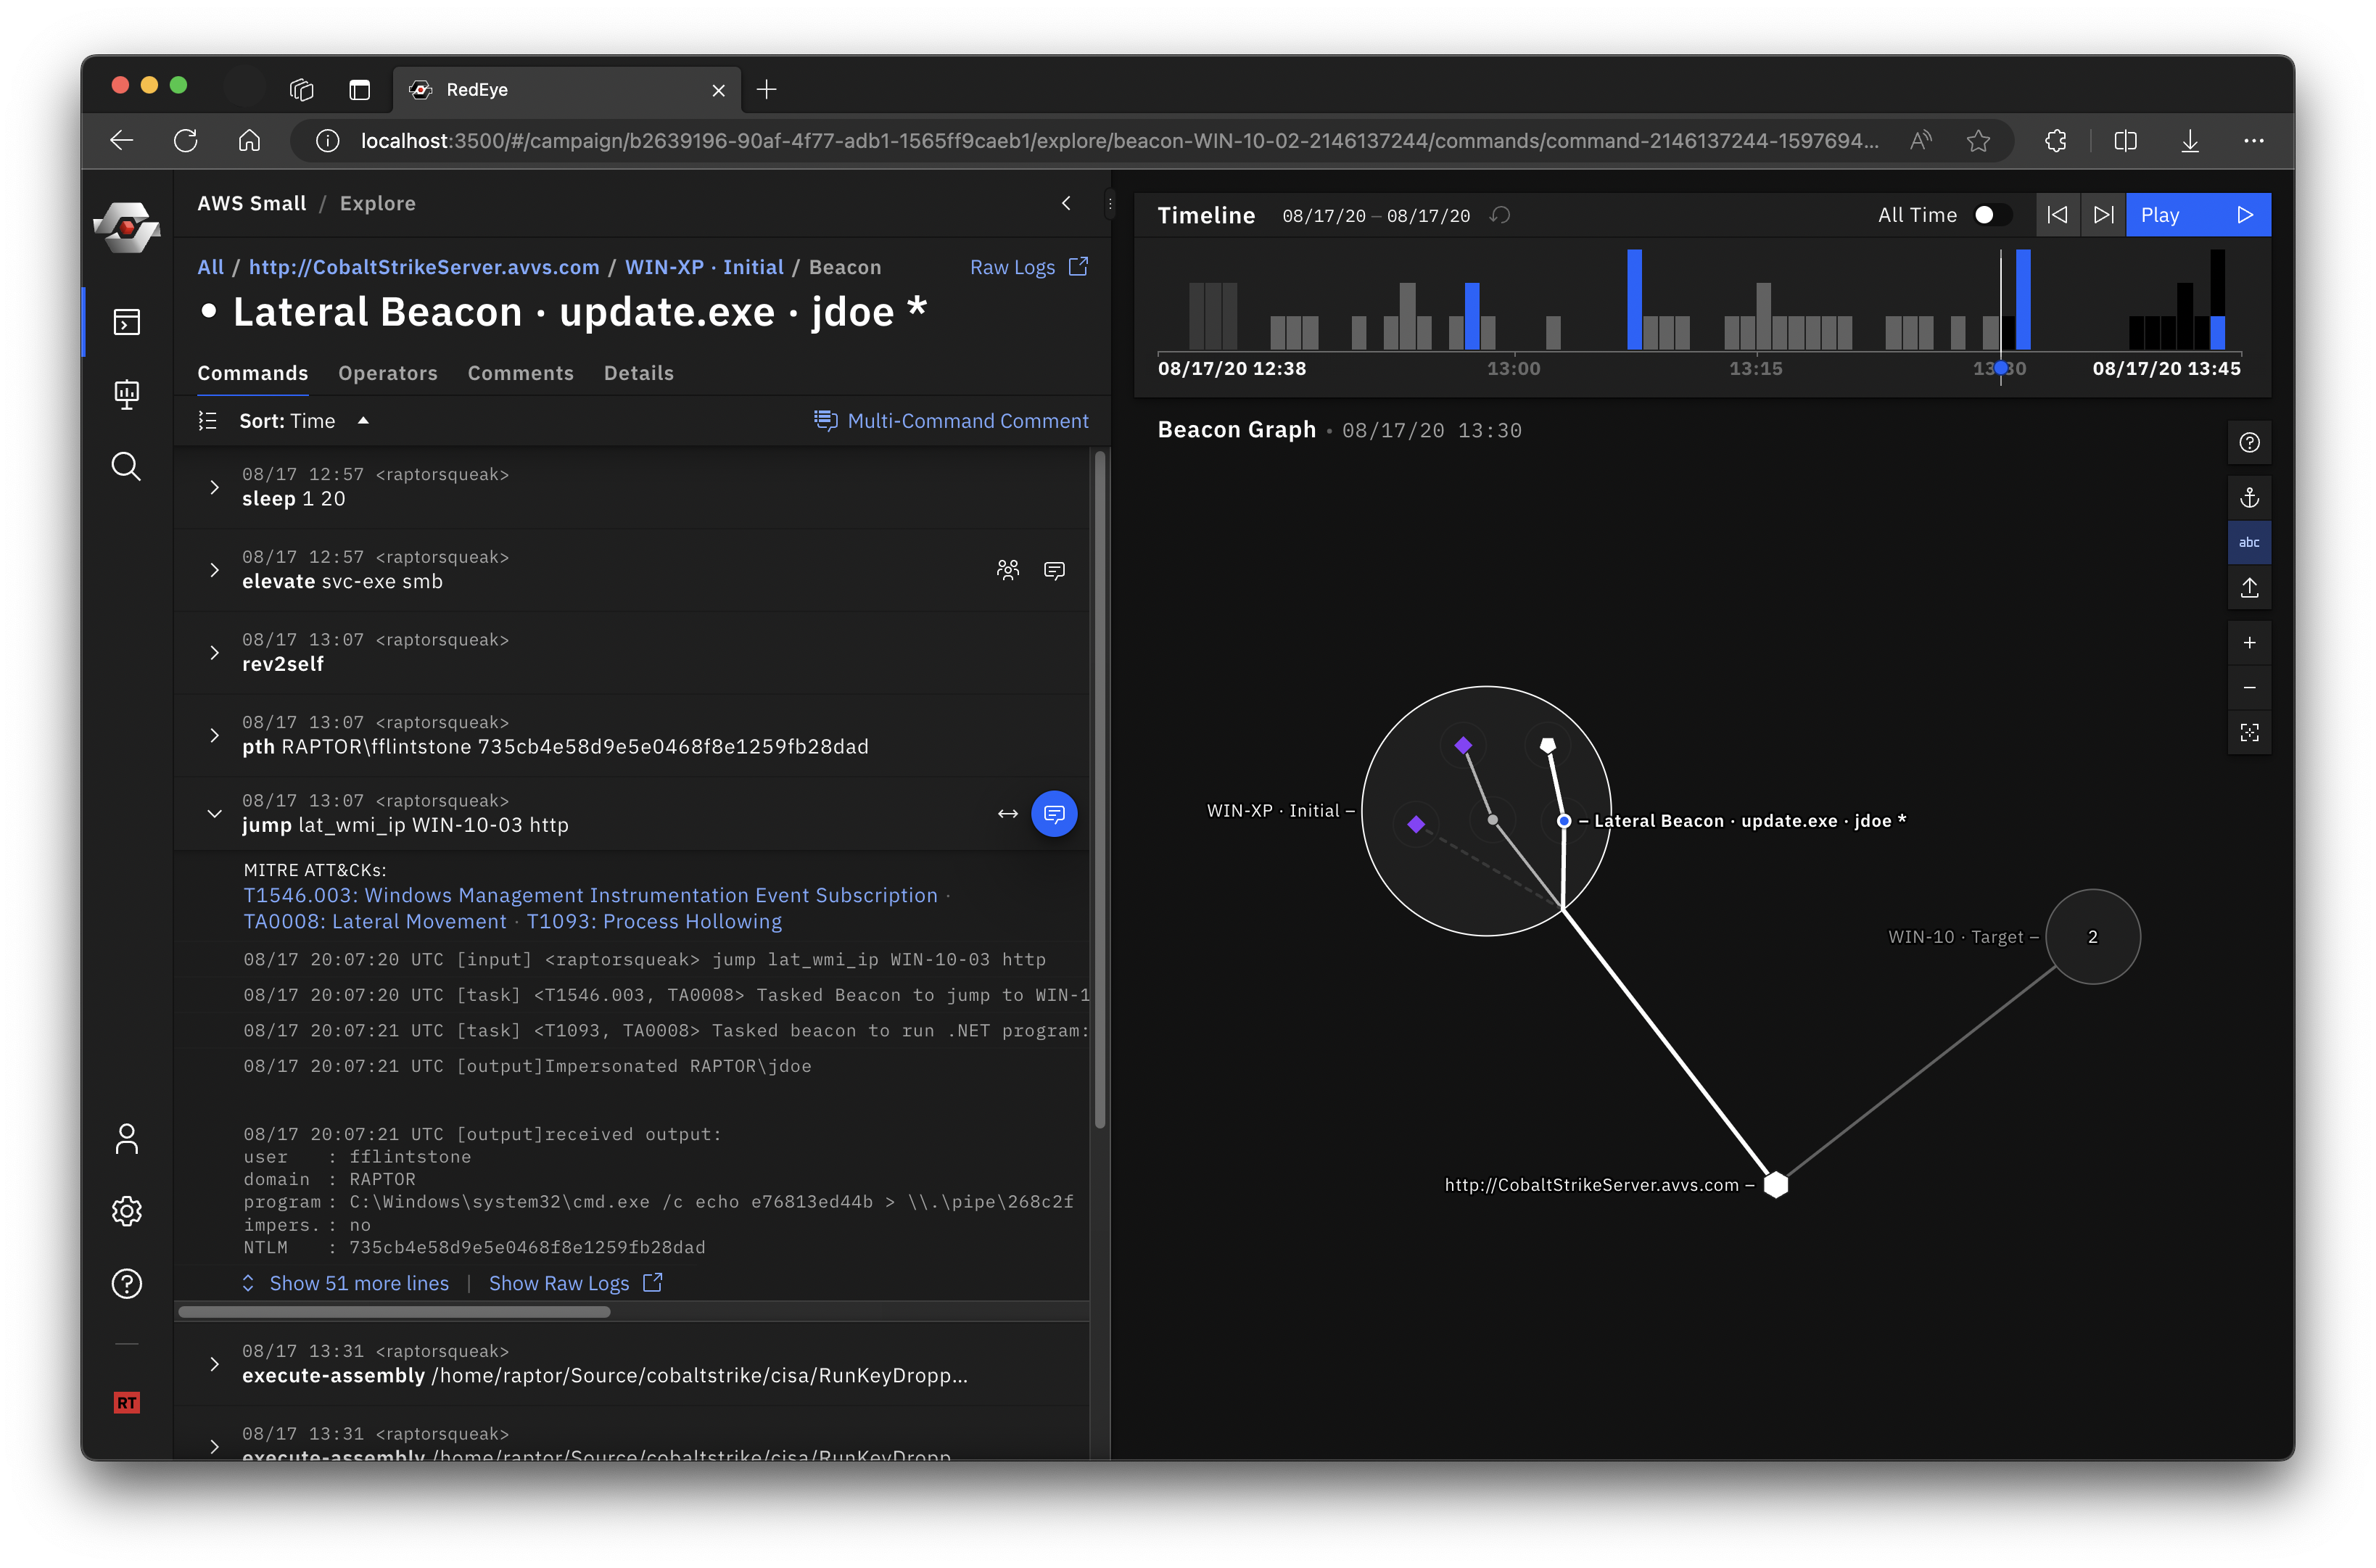 cisagov/redeye
RedEye एक दृश्य विश्लेषणात्मक उपकरण है जो रेड और ब्लू टीम संचालन का समर्थन करता है
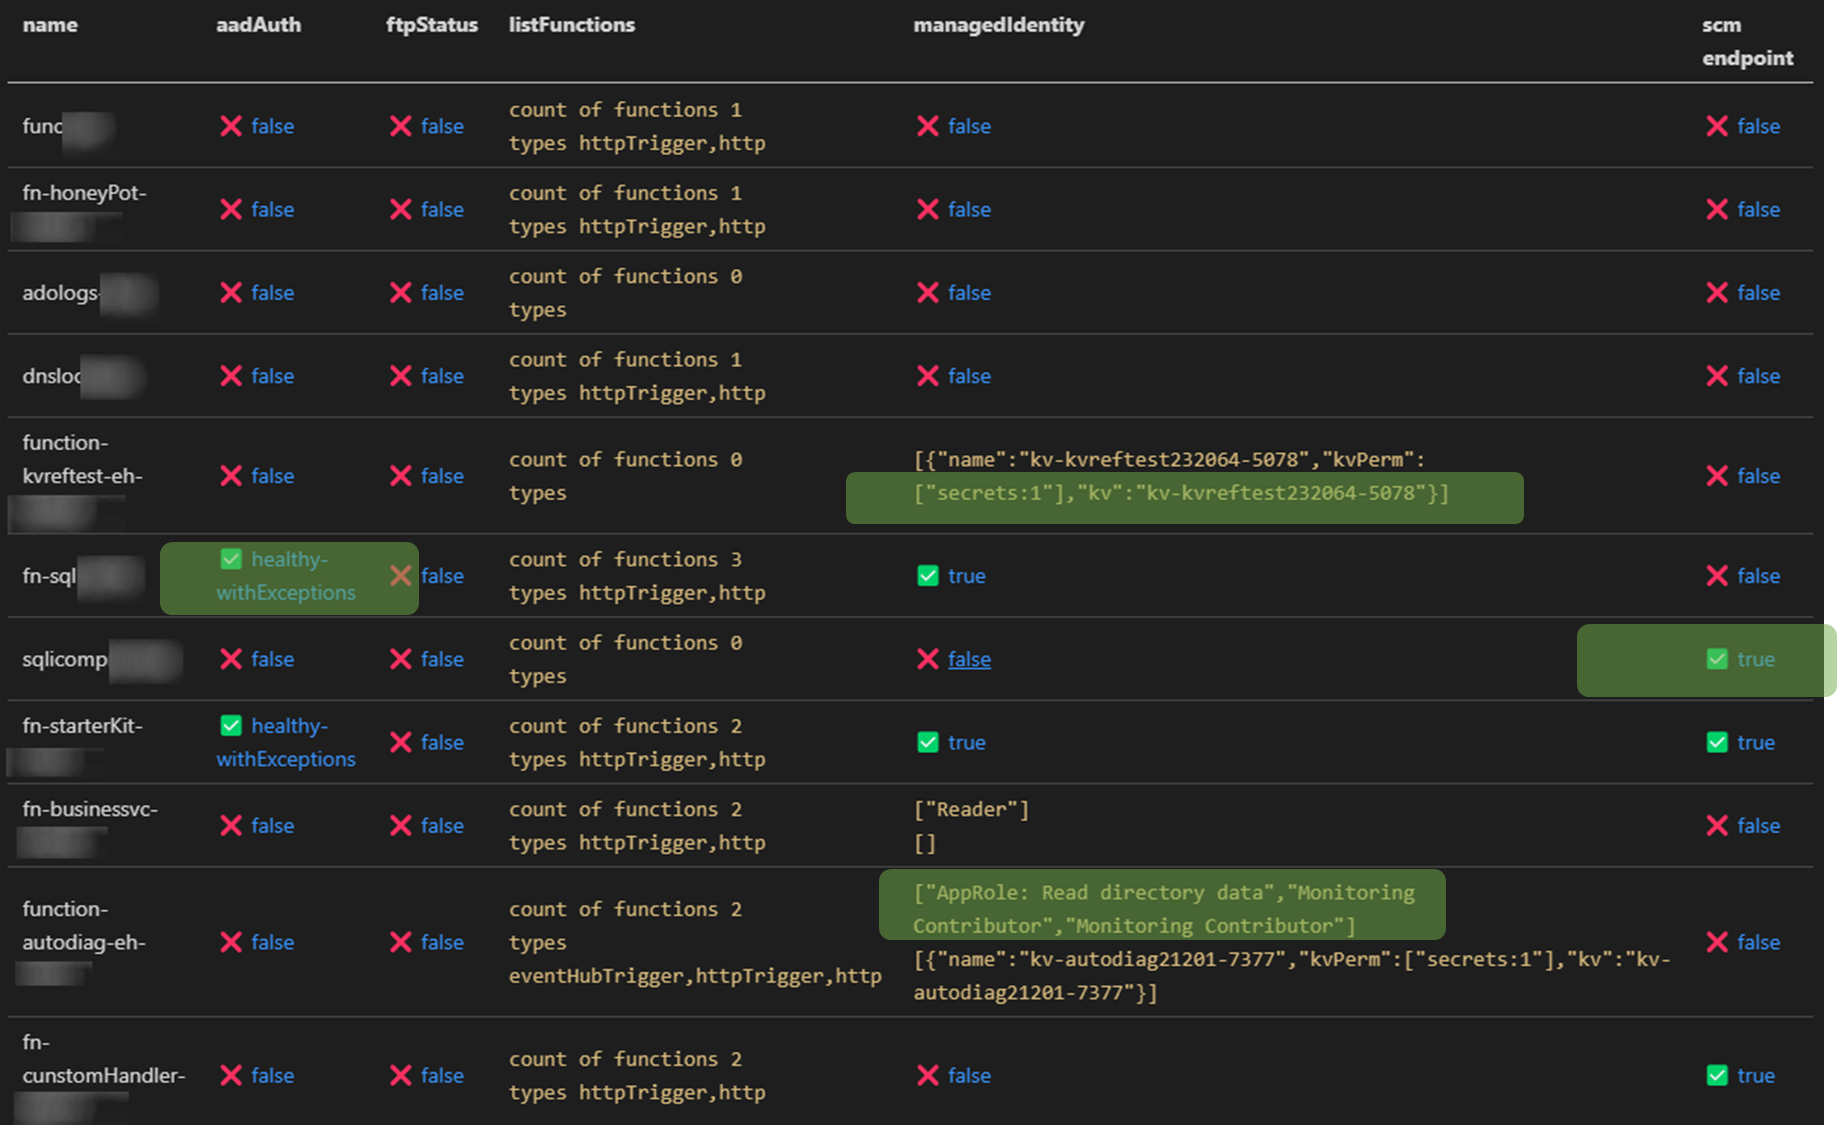 jsa2/east
विस्तारणीय Azure सुरक्षा उपकरण - दस्तावेज़ीकरण
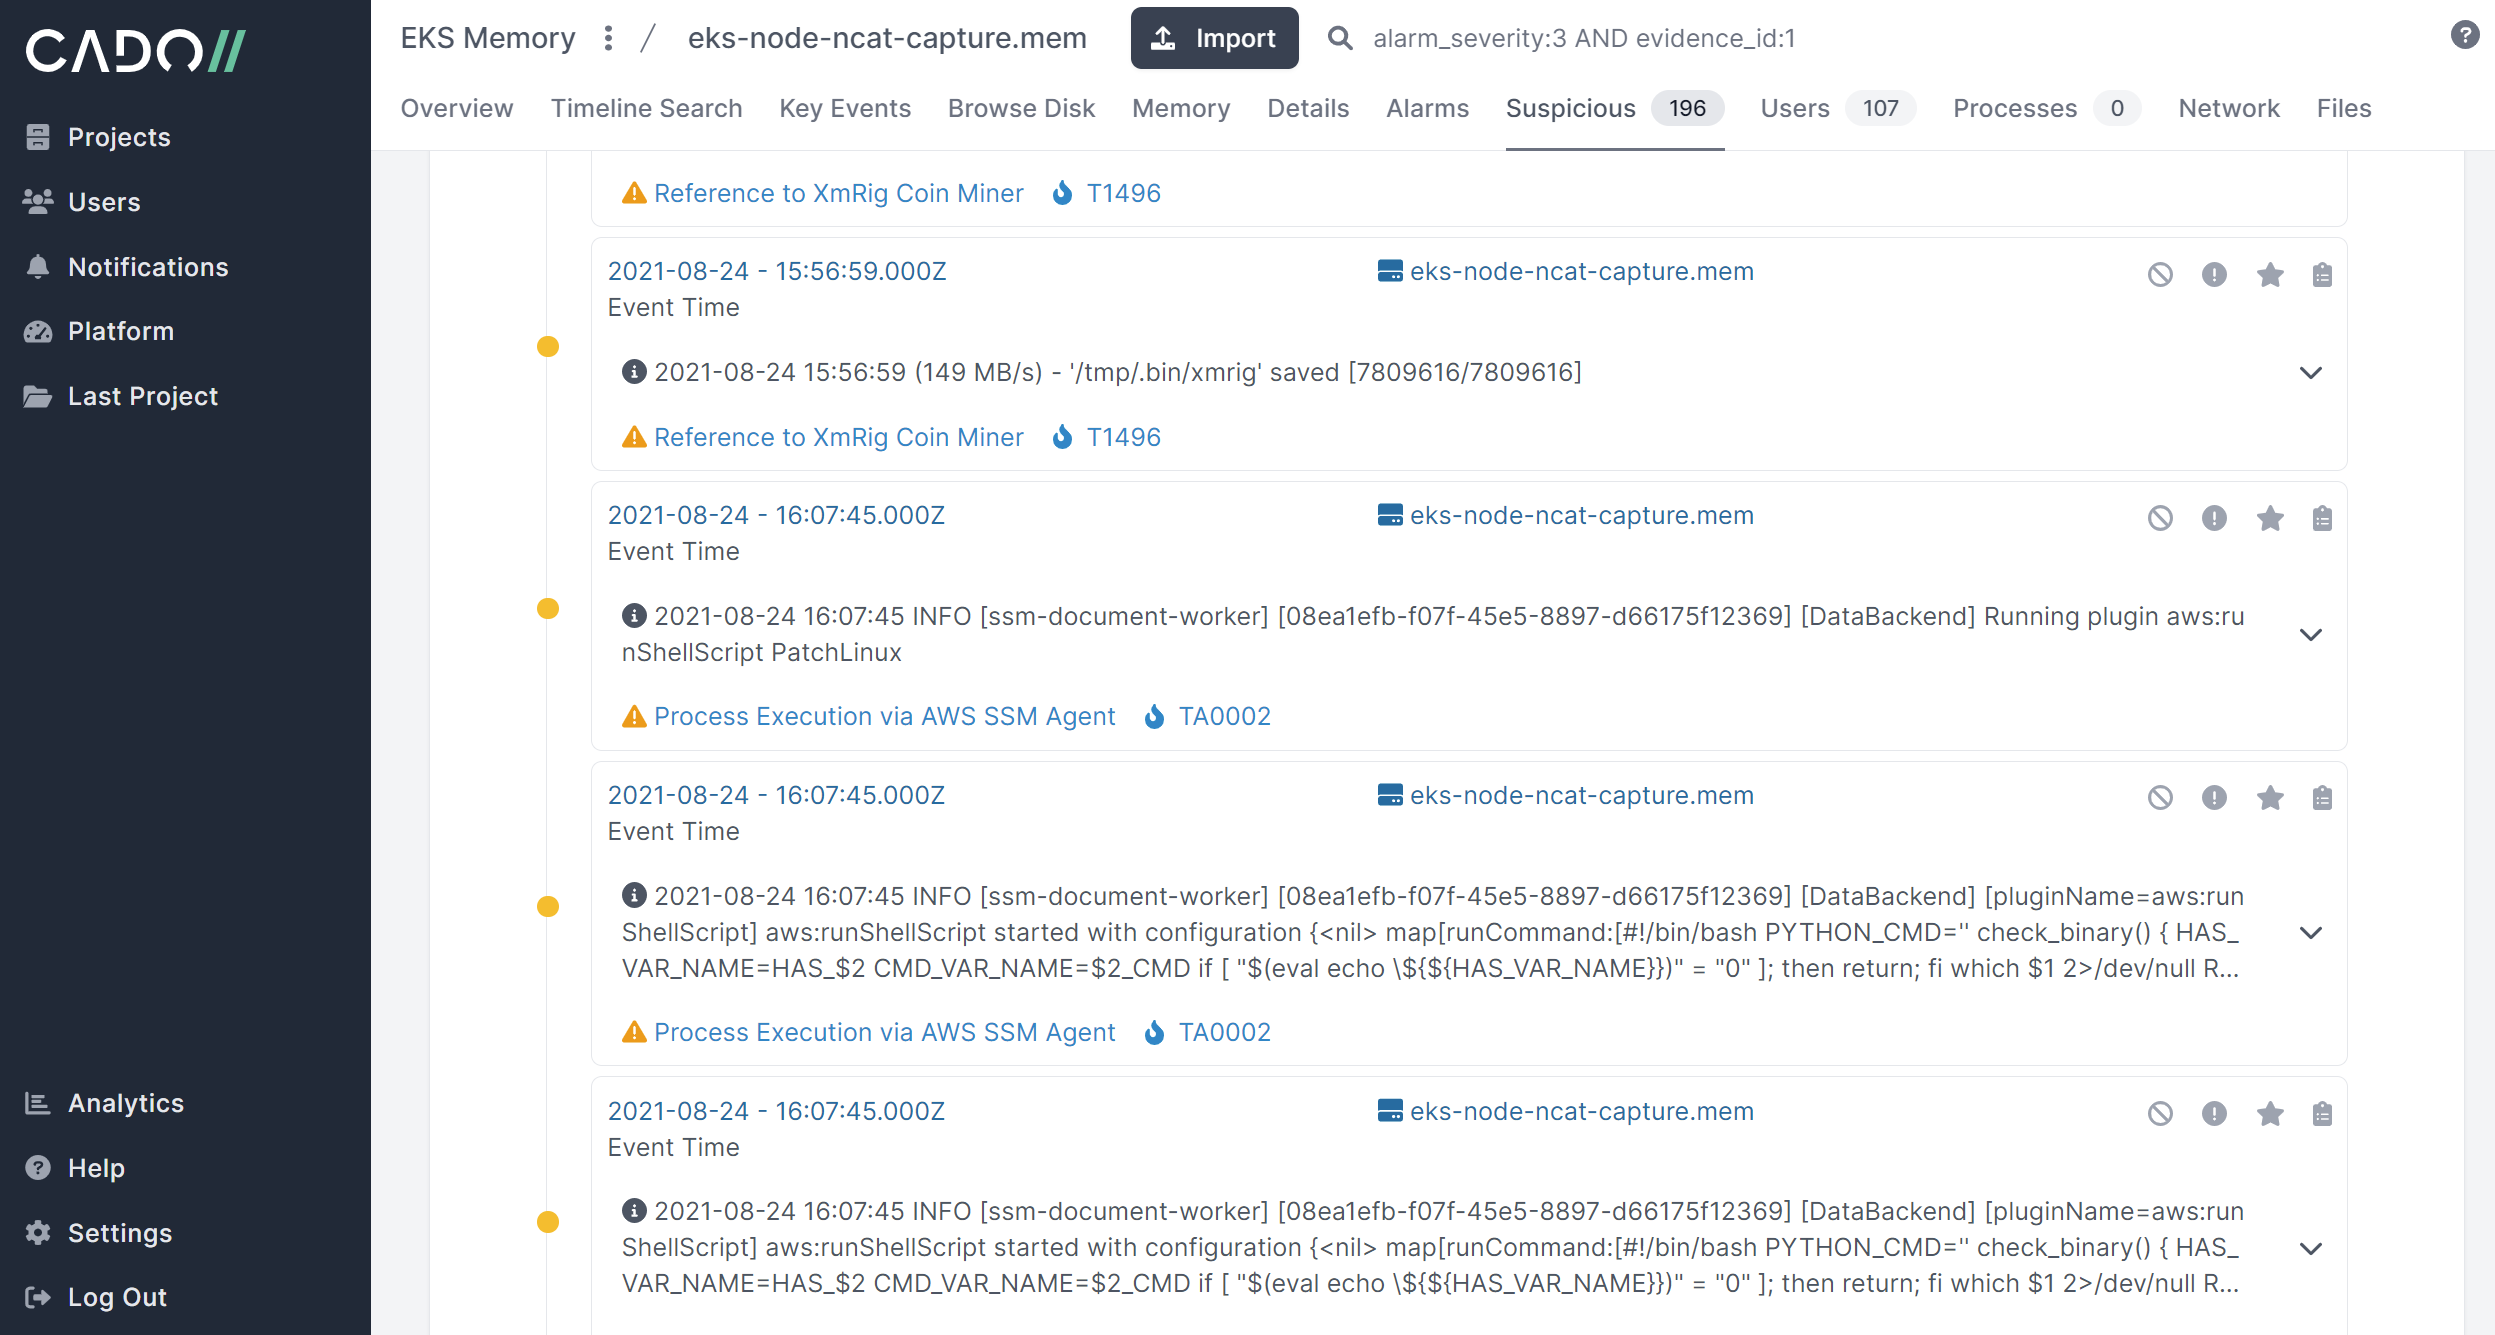 cado-security/rip_raw
Rip Raw समझौता किए गए Linux सिस्टम की मेमोरी का विश्लेषण करने के लिए एक छोटा उपकरण है।
 mandiant/mandiant-azure-ad-investigator
केवल-पढ़ने के लिए PowerShell मॉड्यूल जो Azure AD में UNC2452 और अन्य खतरा अभिनेता कलाकृतियों का पता लगाने, संघीय डोमेन, सेवा प्रिंसिपल, एप्लिकेशन और…
 k4yt3x/defense-matrix
लिनक्स सर्वर के लिए Express सुरक्षा आवश्यकताओं की तैनाती
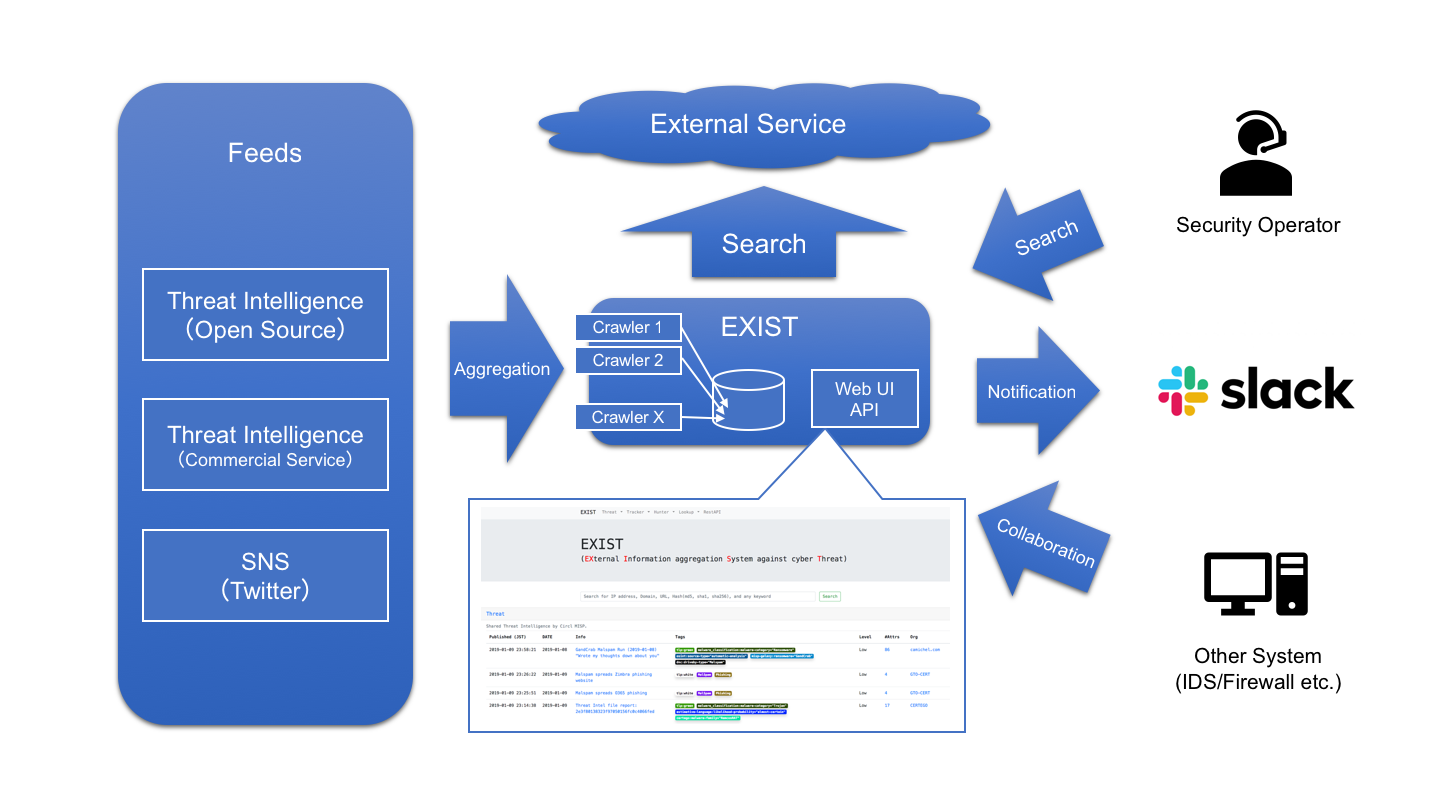 nict-csl/exist
EXIST एक वेब एप्लिकेशन है जो साइबर खतरे की खुफिया जानकारी (cyber threat intelligence) को एकत्र करने और उसका विश्लेषण करने के लिए है।
 snovvcrash/usbrip
GNU/Linux पर USB घटनाओं के इतिहास को ट्रैक करना
 hasecuritysolutions/vulnwhisperer
अपने भेद्यता स्कैन से कार्रवाई योग्य डेटा बनाएं