
 #1
लॉग पार्सिंग, SIEM, केंद्रीकृत लॉगिंग, फोरेंसिक टाइमलाइन और सुरक्षा घटना सहसंबंध उपकरण।
Kitploit अनुशंसित

 azeemering/cve-2021-44228-dfir-notes
CVE-2021-44228 DFIR नोट्स
 pascalasch/cve-2023-38831-kql
WinRAR CVE-2023-38831 के लिए KQL हंटिंग
 cameloo1/sharepoint-toolshell-micro-postmortem
ऑन-प्रिमाइस Microsoft SharePoint “ToolShell” (CVE-2025-53770) के लिए प्रतिलिपि प्रस्तुत करने योग्य घटना माइक्रो-पोस्टमार्टम: ATT&CK स्नैपशॉट,…
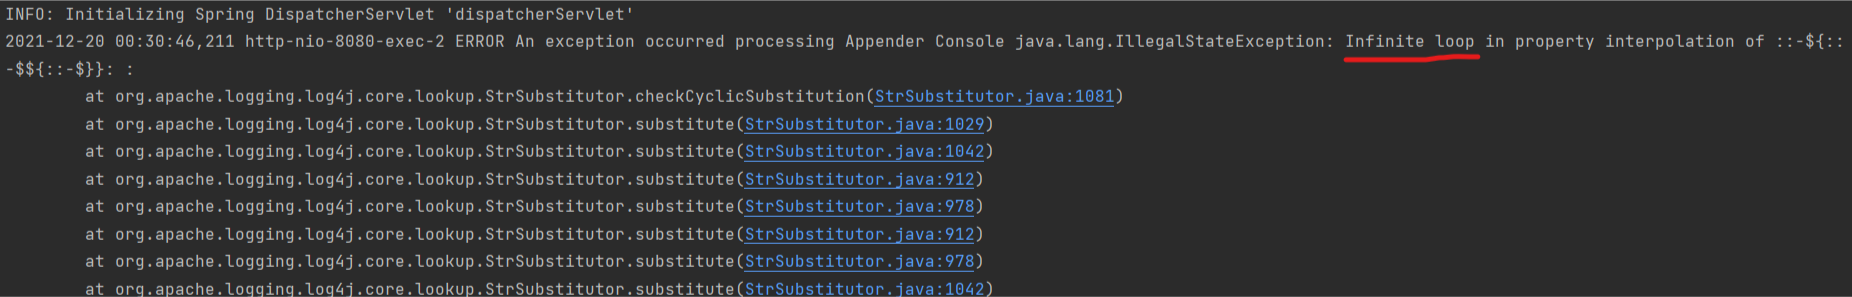 tejas-nagchandi/cve-2021-45105
CVE-2021-45105 का पुनरुत्पादन
 andreyglauzer/vigilantonion
🐍 - टोर नेटवर्क साइटों पर क्रॉलर, कीवर्ड खोजता है।
 fabianch20/soc335---cve-2024-49138-exploitation-detected
SOC335 घटना प्रतिक्रिया वॉकथ्रू CVE-2024-49138 CLFS विशेषाधिकार वृद्धि के लिए, जिसमें अलर्ट ट्राइएज, थ्रेट इंटेल संवर्धन, प्रक्रिया ट्री विश्लेषण, और…
 srkyn/nginx-map-risk-audit
सुरक्षात्मक NGINX CVE-2026-42533 map regex जोखिम ऑडिट, कॉन्फ़िग स्कैनर के साथ, Splunk/Defender नोट्स, और लैब साक्ष्य।
 mrezqi/cve-2021-1675_carbonblack_huntingquery
कार्बनब्लैक हंटिंग क्वेरीज़, जो सिग्मा नियमों पर आधारित फ़ाइल, मॉड्यूल लोड और प्रोसेस इवेंट्स के माध्यम से PrintNightmare (CVE-2021-1675) शोषण का पता…
 averagesecurityguy/prometheus
Prometheus Firewall Analyzer
 eventum-generator/content-packs
Eventum के लिए सामग्री पैक्स
 owasp/the-agents-epistemic-baggage
एजेंट-जनित अनुमान किस प्रकार ज्ञानमीमांसीय स्थिति बदल सकते हैं, परिचालन अधिकार प्राप्त कर सकते हैं, और स्थायी स्मृति के माध्यम से बाद के निर्णयों को…
 yossisassi/zerologon-exploitation-check
CVE-2020-1472 (उर्फ ZeroLogon) के संभावित शोषण के लिए त्वरित और गंदी स्वचालित जाँचें, जो वास्तविक शोषण का निर्धारण करने में प्रमुख कृत्रिम अवशेषों का…
 owasp/agentic-evidence
एजेंटिक AI सुरक्षा साक्ष्य के लिए OWASP संदर्भ परियोजना: एजेंट निष्पादन, पहचान, टूल कॉल और प्राधिकरण निर्णयों को जाँच समयरेखाओं और निर्यात-योग्य…
 super-binary/cve-2021-44228
यह अन्हुई विश्वविद्यालय के "भेद्यता विश्लेषण प्रयोग" (तीसरे वर्ष, शरद-शीत ऋतु) के मध्य सत्रीय कार्य का संग्रह है। पूर्ण दस्तावेज़…
 danieljosmariyan7254/tryhackme-solar-exploiting-log4j-
CVE-2021-44228 का अन्वेषण करें, log4j में एक कमजोरी जो लगभग सभी सॉफ्टवेयर को प्रभावित करती है।
 daadaismylife/log4shell-lab
Log4Shell (CVE-2021-44228) सुरक्षा अभ्यास वातावरण - Log4j 2.14.1 कमजोर लॉग संग्रह सर्वर
 wdahlenburg/cve-2022-38725
syslog-ng के विरुद्ध CVE-2022-38725 के लिए प्रूफ ऑफ कॉन्सेप्ट
 gmh5225/nova-framework
YARA-प्रेरित प्रॉम्प्ट पैटर्न मिलान इंजन जो कीवर्ड, रेगेक्स, सिमैंटिक समानता और LLM मूल्यांकन नियमों को संयोजित करके जेलब्रेक और दुरुपयोगकारी LLM…








