
 #1
सुरक्षा बचावों में समझौता संकेतक (IOCs) को प्रबंधित करने, साझा करने और एकीकृत करने के उपकरण।
Kitploit अनुशंसित
 aquibpro/forensix-studio
फोरेंसिक खुफिया प्लेटफॉर्म जो फाइलों का विश्लेषण करता है, खतरे के संकेतकों को सहसंबंधित करता है, व्यवहार को MITRE ATT&CK से मैप करता है, और कार्रवाई…
 jonathanstross/cve-2025-31324
एक Python-आधारित सुरक्षा स्कैनर जो SAP Visual Composer प्रणालियों में CVE-2025-31324 भेद्यता की पहचान करता है, और ज्ञात समझौता संकेतकों (IOCs) जैसे…
 zedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis
SharePoint ToolShell (CVE-2025-53770) शोषण प्रयास का तकनीकी विश्लेषण जिसमें RCE, webshell तैनाती, और MachineKey निष्कर्षण शामिल है।
 ma1am/cve-2022-26134-exploit-detection
यह रिपॉजिटरी Yara नियम और वह विधि शामिल करती है जिसका उपयोग एक सुरक्षा जांचकर्ता अपने Linux Confluence सर्वरों पर CVE-2022-26134 खतरे की तलाश के लिए…
 b401/clickstudio-compromised-certificate
हाल के CVE-2022-30190 (Follina) हमलों में देखा गया समझौता प्रमाणपत्र वाला भंडार।
 ngvcanh/cve-2025-55182-attack-analysis
CVE-2025-55182 (React2Shell) का वास्तविक दुनिया का हमला विश्लेषण - React Server Components RCE भेद्यता
 zedocun/soc-investigation-powershell-edrfreeze
CVE-2024-49138 शोषण चेतावनी की SOC जांच जिसमें PowerShell, EDRFreeze निष्पादन, और एक सिम्युलेटेड वातावरण में प्रतिरक्षा चोरी व्यवहार शामिल है।
 cyb3rtus/keepass_cve-2023-24055_yara_rule
इसमें संभावित रूप से समझौता किए गए KeePass कॉन्फिग फ़ाइलों की खोज के लिए एक साधारण yara नियम शामिल है।
 guardicode/cve-2021-44228_iocs
Log4j भेद्यता (CVE-2021-44228) के लिए सार्वजनिक समझौता संकेतक (IoCs) का चयनित संग्रह, खतरे का पता लगाने और घटना प्रतिक्रिया के लिए कई स्रोतों से…
 travisbgreen/cve-2025-8088
cve-2025-8088_detection
 fevar54/cve-2026-33634-scanner
स्कैनर TeamPCP आपूर्ति श्रृंखला हमले (CVE-2026-33634) के IOC के लिए।
 cyberdudebivash/cyberdudebivash-cisco-asyncos-cve-2025-20393-scanner
यह उपकरण CVE-2025-20393 के संपर्क की पहचान करने में मदद करता है, खुले TCP/6025 पोर्ट, उत्तरदायी Spam Quarantine इंटरफेस और ज्ञात पोस्ट-एक्सप्लॉइटेशन…
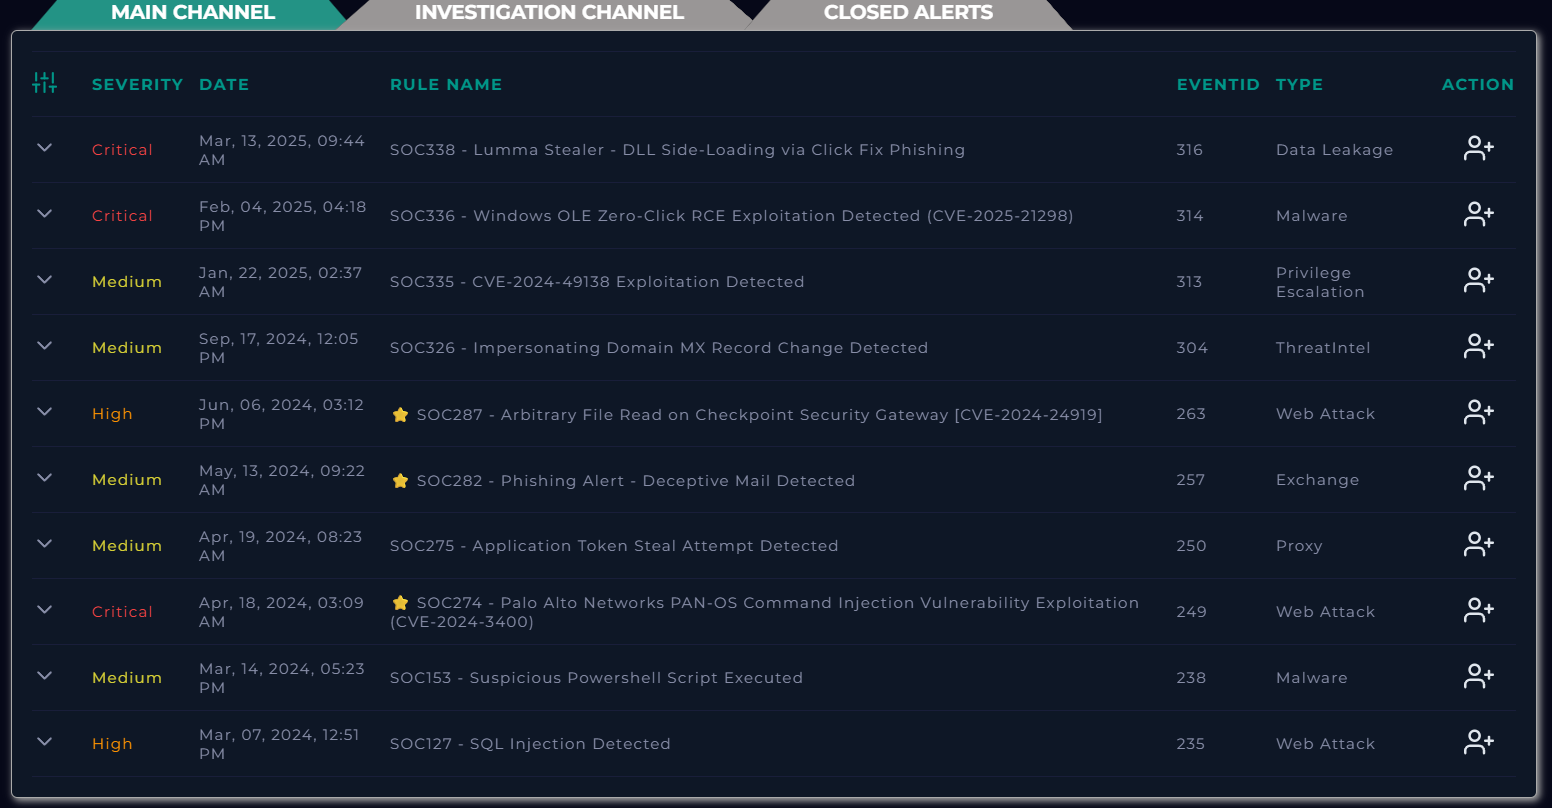 tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
गंभीर-स्तर के Zero-Click RCE शोषण (CVE-2025-21298) की तकनीकी जांच और होस्ट नियंत्रण, EDR टेलीमेट्री और स्थिर मैलवेयर विश्लेषण का उपयोग करके।
 cybersecurity-enthusiasts-ce/cve-2025-55182-researching-process
CVE-2025-55182 (React Server Components/Next.js में Pre-Auth RCE) के लिए रक्षात्मक अनुसंधान भंडार। इसमें तकनीकी विश्लेषण, पहचान नियम…
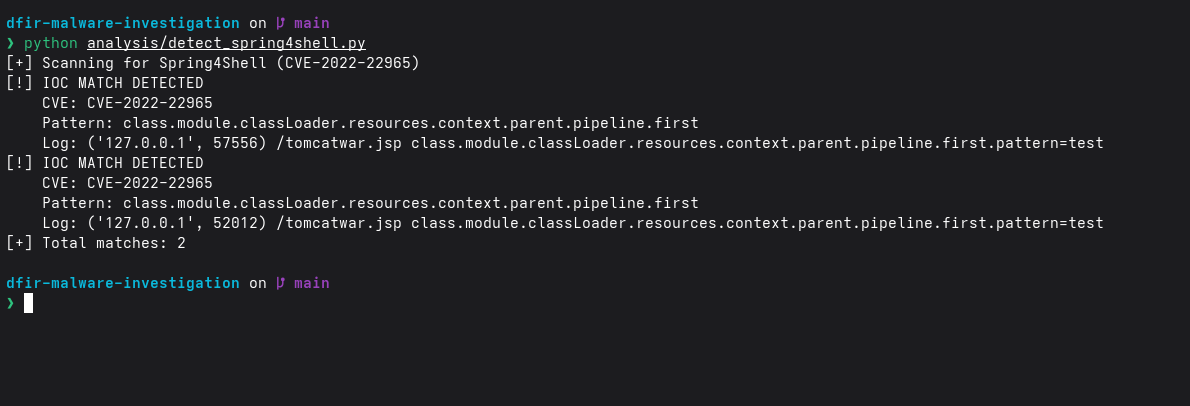 suyash-r-k/dfir-malware-investigation
Spring4Shell (CVE-2022-22965) DFIR लैब शोषण सिमुलेशन, Python WAF, IOC-आधारित पहचान और PCAP विश्लेषण के साथ।
 garethmsheldon/cve-2025-60787-detection-motioneye-rce-via-config-injection
CVE-2025-60787 के लिए डिटेक्शन नियम और YARA/KQL सिग्नेचर, motionEye में कॉन्फ़िग इंजेक्शन के माध्यम से एक अनप्रमाणित RCE, प्रक्रिया निष्पादन और फ़ाइल…
 pisut4152/sigma-rule-for-cve-2021-40438-exploitation-attempt
# CVE-2021-40438 हमले के प्रयास के लिए सिग्मा-नियम








