
 #1
सुरक्षा बचावों में समझौता संकेतक (IOCs) को प्रबंधित करने, साझा करने और एकीकृत करने के उपकरण।
Kitploit अनुशंसित
 vignesh-hp/lockbit-ransomware-analysis
LockBit रैंसमवेयर द्वारा CVE-2023-4966 (Citrix Bleed) का शोषण करने पर थ्रेट इंटेलिजेंस और इंसिडेंट रिस्पॉन्स केस स्टडी।
 bitsalv/toolshell-honeypot
CVE-2025-53770 उर्फ ToolShell के लिए हनीपॉट
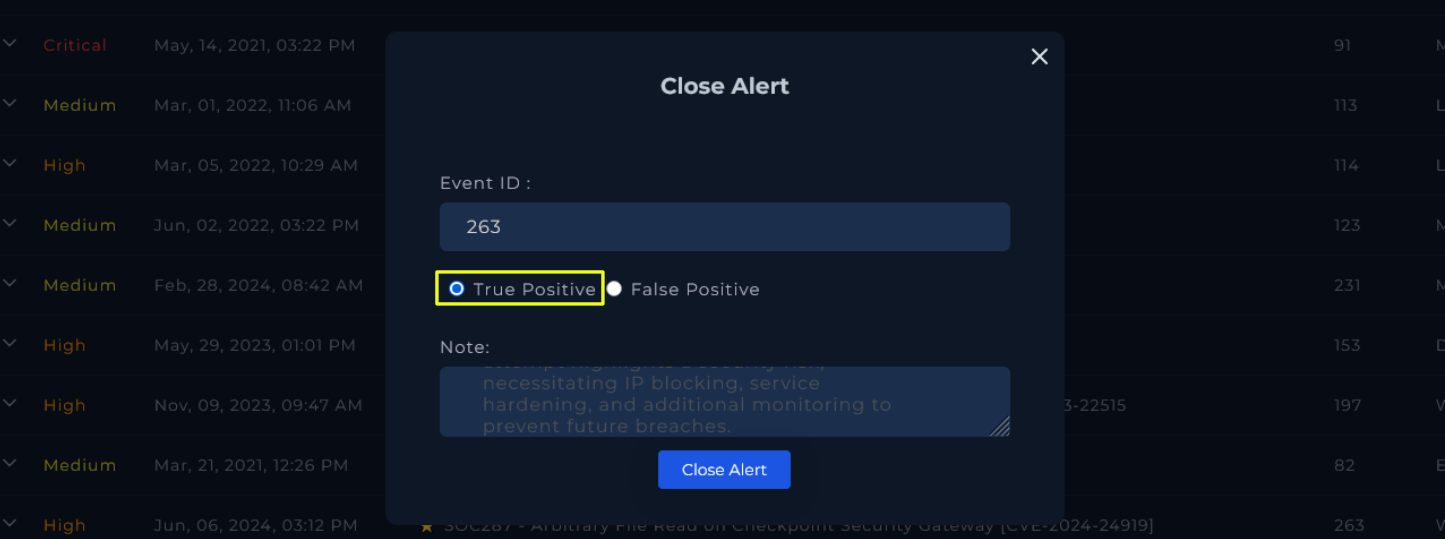 macuchegit/detecting-and-analyzing-cve-2024-24919-exploitation
CVE-2024-24919 के शोषण का पता लगाने और उसका विश्लेषण करने के लिए चरण-दर-चरण मार्गदर्शिका, जिसमें SIEM प्लेटफॉर्म का उपयोग करके ट्रैफिक विश्लेषण, IOC…
 mkdemir/activemq-lockbit-analysis
Apache ActiveMQ (CVE-2023-46604) भेद्यता से LockBit ransomware चरण तक फैले 419 घंटे के घुसपैठ मामले का एंड-टू-एंड विश्लेषण, SIEM सहसंबंध नियम और IOC…
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
चरण-दर-चरण SOC विश्लेषक का मार्गदर्शन CVE-2024-3400 (PAN-OS command injection) की जांच और उपचार के लिए। इसमें detection, log analysis, threat…
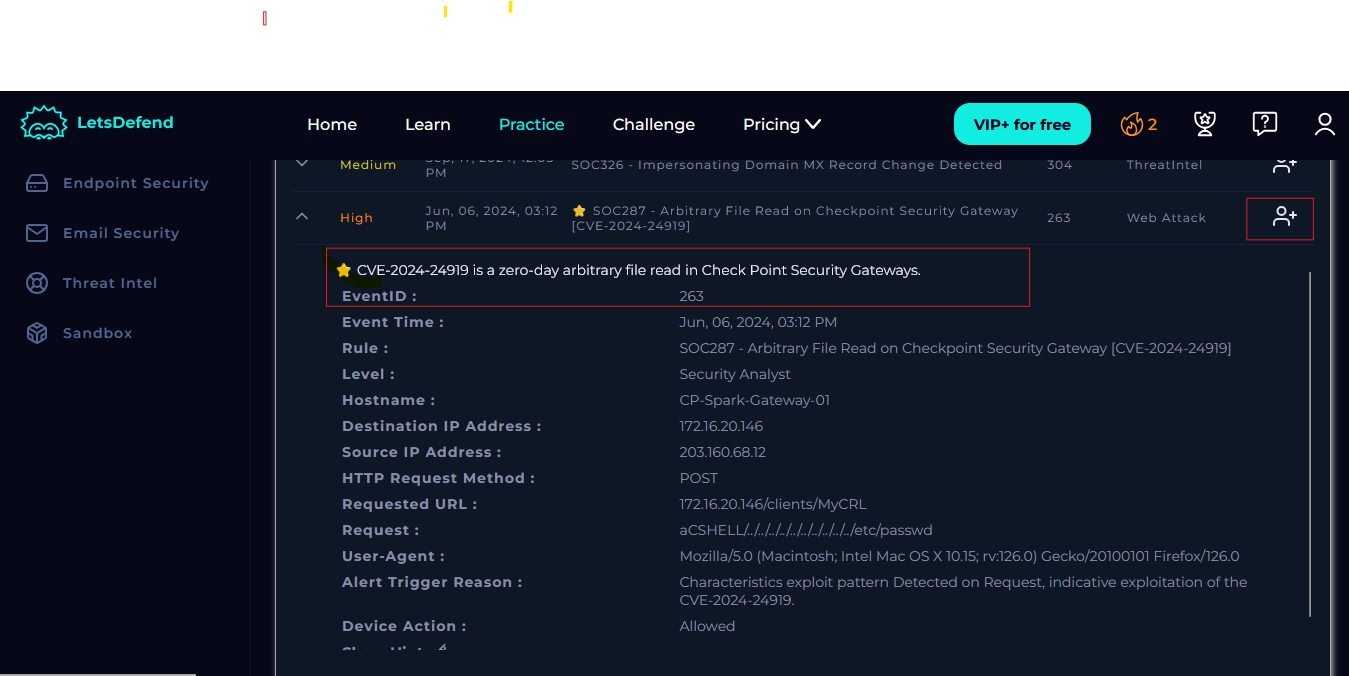 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
चरण-दर-चरण SOC घटना प्रतिक्रिया वॉकथ्रू CVE-2024-24919 पर आधारित Check Point गेटवे पर मनमाना फ़ाइल पढ़ने के लिए, जिसमें पता लगाना, विश्लेषण, रोकथाम…
 murrayr0123/cve-2024-3400-compromise-checker
समझौते के साक्ष्य की जाँच करने के लिए एक सरल bash स्क्रिप्ट जो CVE-2024-3400 से संबंधित है
 paspke/scavenger_scanner
Windows पर CVE-2025-54313 eslint-config-prettier सप्लाई चेन हमले के IOCs का पता लगाएं
 azeemering/cve-2019-19781-dfir-notes
मेरे Citrix ADC NetScaler CVE-2019-19781 भेद्यता DFIR नोट्स।
 zach115th/toolshellfinder
Windows IIS लॉग्स में CVE-2025-53770 और CVE-2025-53771 के संकेतों की जांच करता है
 mrezqi/cve-2021-1675_carbonblack_huntingquery
कार्बनब्लैक हंटिंग क्वेरीज़, जो सिग्मा नियमों पर आधारित फ़ाइल, मॉड्यूल लोड और प्रोसेस इवेंट्स के माध्यम से PrintNightmare (CVE-2021-1675) शोषण का पता…
 anonaninda/aninda-security-advisories
Aninda द्वारा प्रकाशित सुरक्षा सलाहकार, जिनमें CVE-2025-56608 और भविष्य के निष्कर्ष शामिल हैं।
 l4r1k/citrixnetscaleranalysis
🔬 Jupyter नोटबुक जो CVE-2019-19781 के माध्यम से समझौता किए गए Citrix Netscalers से संबंधित कुछ फोरेंसिक विश्लेषण को स्वचालित करने में मदद करती है
 digitalshadows/cve-2019-19781_iocs
CVE-2019-19781 के लिए संकलित समझौता संकेतक (IOCs), जिसमें हनीपॉट लॉग से प्राप्त IP पते और whois डेटा शामिल हैं, ताकि खतरे का पता लगाने और घटना…
 bridg3ops/soc335-cve-2024-49138-exploitation-detected
Windows पर CVE-2024-49138 शोषण का विश्लेषण करने वाला विस्तृत घटना प्रतिक्रिया वॉकथ्रू, प्रक्रिया ट्री विश्लेषण, IOC पहचान और पता लगाने और शमन के लिए…
 fastmo/cve-2022-28672
CVE-2022-28672 Foxit PDF Reader भेद्यता - UaF - RCE - JIT Spraying
 watchguard-threat-lab/log4shell-iocs
CVE-2021-44228 जिसे Log4Shell के नाम से भी जाना जाता है, के लिए IOCs का एक संग्रह








